CEVIU News

CEVIU News — 23 de junho de 2026

197 notícias23 de junho de 2026CEVIUCEVIU Web DevCEVIU IA+8
Compartilhar:

CEVIU

A Tesla solicitou o registro da marca 'Megapod', nome dado a um sistema computacional autônomo voltado especificamente para cargas de trabalho de IA. O pedido descreve uma solução pronta para uso, integrando servidores, rede, energia e resfriamento em um único bloco de construção de data center. Embora ainda sem detalhes técnicos divulgados, o Megapod sinaliza a intenção da empresa de competir diretamente com plataformas consolidadas, como as da NVIDIA, no mercado de infraestrutura de IA para treinamento e inferência em larga escala.

A Nvidia criou um laboratório onde fabricantes de robôs e clientes podem fazer testes de safety antes de seguir para os reguladores e obter as certificações necessárias. Engenheiros do laboratório também podem ajudar no trabalho pré-inspeção e em ajustes de engenharia, se necessário. O design de safety para robôs é bem mais complexo do que o de veículos autônomos, que em geral só precisam evitar contato com pessoas e outros objetos. Robôs precisam saber o que podem ou não tocar, mover ou sobre o que podem exercer força.

Instagram está testando conteúdo de formato mais longo, séries episódicas e TV ao vivo. A plataforma também avalia um recurso de Series para Reels, pensado para facilitar o acompanhamento de conteúdos serializados. O app de TV do Instagram está sendo distribuído para TVs Samsung. Ele recebeu novos recursos, incluindo canais, a opção de transmitir a partir do celular e suporte para vídeos na horizontal e Stories.

Agent Hooks permitem que desenvolvedores interfiram no fluxo de trabalho de um agente *enquanto* ele executa uma tarefa, não só ao final. Essa intervenção em tempo real evita que regras sejam ignoradas e viabiliza guardrails determinísticos, com alta precisão, diretamente no ciclo de geração de código por IA. O artigo apresenta dois casos práticos: um hook que bloqueia o uso indevido de tags <input> em HTML e outro que impede a finalização da tarefa enquanto testes continuarem falhando.

Software exige níveis diferentes de verificação, dependendo do caso de uso. Software de uso casual tem distribuição limitada e critérios de qualidade mais frouxos. Software para negócios precisa funcionar, ou as organizações amargam perdas. Já software de missão crítica merece o nível mais alto de escrutínio. A quantidade de slop de IA aceitável diminui à medida que aumentam os riscos de falha do software.

ATUALIZAÇÃO (23/06/2026): não é mais rumor, foi lançado. 2026-04-20, Tim Cook vai deixar o cargo de CEO da Apple em 1º de setembro de 2026, sendo substituído por John Ternus, atual vice-presidente sênior de engenharia de hardware. Ternus planeja reverter o declínio percebido na centralidade do design na Apple, uma área que, segundo relatos, perdeu influência sob a gestão de Cook, que priorizou a eficiência operacional. Ele já tem dedicado tempo significativo à equipe de design industrial e expressou a intenção de restaurar a importância e a liderança do design na empresa. (Rumor original) A equipe de design industrial da Apple, outrora núcleo estratégico das decisões executivas, hoje atua como suporte periférico a outras áreas. O artigo analisa o desgaste progressivo dessa unidade, seus efeitos na inovação e no roadmap de produtos, como o iPhone 2027, e os esforços do novo CEO, Jeff Williams (substituindo Tim Cook), para restaurar o peso histórico do estúdio de design liderado por Evans Hankey.

Starfall, da SpaceX, é uma cápsula de reentrada capaz de trazer de volta até 2.200 libras de carga útil da órbita. Seu formato em disco foi pensado para maximizar a eficiência estrutural e o volume de carga em relação à massa. O projeto foi desenhado para produção em escala e pode ser lançado tanto no Falcon 9 quanto no Starship. Segundo a reportagem, a SpaceX planejava realizar hoje o primeiro voo da Starfall a partir do Space Launch Complex 40.

Assim como o DNA é quimicamente inerte até ser lido por enzimas que traduzem suas sequências em proteínas, os pesos de uma rede neural são meros números sem significado até o forward pass, momento em que, sob ação de algoritmos, geram inferências úteis. A analogia revela um princípio comum: informação não reside apenas no suporte físico (molécula ou matriz numérica), mas na interação dinâmica entre esse suporte e o sistema que o processa. É nessa ativação contextual que dados se transformam em função.

A startup Shinkei desenvolveu um robô do tamanho de uma geladeira que usa visão computacional para identificar espécies de peixes e localizar com precisão o cérebro. Em seguida, ele realiza uma perfuração cerebral seguida da seção das guelras, garantindo morte instantânea, sem sofrimento ou debates. O método evita estresse animal e a liberação de ácido lático na carne, preservando sabor, textura e prazo de validade. A tecnologia, voltada para processamento industrial sustentável, chamou atenção da Founders Fund, que liderou o financiamento da empresa.

As guerras agora também estão sendo travadas no espaço. A Rússia está interferindo nos receptores de GPS de satélites na maior parte da Europa Oriental, o Irã lançou centenas de mísseis balísticos através do espaço exterior, e a China já contemplou abertamente a destruição de satélites da Starlink. Este texto faz uma análise prática dos meios, das formas e dos objetivos necessários para vencer uma guerra no espaço.

Um agente de IA bem supervisionado pode acelerar significativamente o ciclo de desenvolvimento, especialmente em projetos open source ou times ágeis. Ao integrar issues abertas como prompts, gerar soluções, ajustar o código conforme padrões de qualidade e até fazer commits automáticos quando pronto, ele reduz o tempo entre a identificação de um problema e sua resolução para poucas horas. O ganho não vem da automação cega, mas da sinergia entre profissionais comprometidos com qualidade e objetivos claros e ferramentas que ampliam sua capacidade operacional.

É um erro usar IA para pinçar algumas linhas de código aqui e ali. Hoje, os LLMs já conseguem detectar vulnerabilidades de alta severidade, então revisões linha a linha deixam de ser necessárias. Nesse fluxo, o papel do revisor humano passa a ser transferir para a IA o conhecimento que ela ainda não tem, e isso funciona melhor em contextos em que cada linha de código não é sagrada.

Google está investindo na A24, o estúdio independente que lançou o sucesso 'Backrooms'. O investimento faz parte de uma nova parceria de pesquisa em IA entre as duas empresas, com o objetivo de criar novas ferramentas para produção e distribuição de filmes. O acordo, com duração de vários anos e sem exclusividade, deve envolver o grupo de artistas do estúdio, mas não dará ao Google acesso aos dados da A24. A A24 já desenvolve uma aplicação para storyboards gerados por IA.

A Jane Street, tradicionalmente discreta, está acelerando sua aposta em IA: planeja contratar mais de 500 profissionais este ano, com foco em especialistas e colaboradores de startups. O objetivo é aprimorar seus sistemas proprietários de trading e expandir capacidades técnicas. A empresa também avalia novos investimentos e parcerias estratégicas, incluindo acesso a maior poder computacional, para modernizar sua infraestrutura tecnológica e manter vantagem competitiva no mercado financeiro.

A Meta suspendeu o Model Capability Initiative, programa de treinamento de IA que acompanhava toques no teclado e movimentos do mouse dos funcionários. O sistema acabou deixando conversas privadas, dados de desempenho e transcrições visíveis para toda a equipe da empresa. A Meta afirma que não há indícios de que os dados tenham sido acessados de forma indevida.

A Anthropic alerta que modelos de IA já alcançaram níveis de inteligência potencialmente perigosos, mas essa evolução exponencial não é percebida pela maioria. O acesso a superinteligências está cada vez mais concentrado em poucos atores, criando uma 'curva plana' social: enquanto o poder computacional e as capacidades técnicas sobem, a compreensão pública e o acesso democrático estagnam. Modelos abertos, segundo a empresa, devem enfrentar barreiras estruturais, como escassez de compute e restrições regulatórias, que dificultam sua ascensão além da classe Fable.

Engenheiros de alto desempenho em empresas de tecnologia não seguem um único perfil fixo: eles alternam com agilidade entre confiança marcante, essencial para defender decisões técnicas, liderar iniciativas ou questionar status quo, e humildade genuína, fundamental para ouvir feedback, aprender com erros e colaborar em ambientes complexos. Esse equilíbrio situacional, não uma característica estática, é o que distingue os profissionais mais impactantes nas maiores empresas de TI do mundo.

O Google desembolsou US$ 2,7 bilhões para trazer de volta Noam Shazeer, coautor do Transformer e um dos maiores nomes da IA , , mas ele deixou a empresa para se juntar à OpenAI em menos de dois anos. Esse movimento ilustra o fenômeno das 'hackquisitions': aquisições estratégicas feitas menos por tecnologia ou produtos e mais para absorver talentos-chave. Com a corrida global por especialistas em IA acirrada, empresas estão gastando bilhões não só para comprar startups, mas para garantir cérebros que impulsionam inovação, mesmo que o retorno financeiro direto seja incerto.

A Amazon se posiciona contra modelos de governança de IA que exigem intervenção humana contínua, o chamado 'human-in-the-loop'. Segundo a empresa, essa abordagem falha em garantir consistência operacional, está vulnerável a erros subjetivos e perde eficácia com o tempo devido ao desgaste cognitivo e à variação de julgamento humano. A postura reforça sua aposta em sistemas automatizados robustos, auditáveis e baseados em métricas objetivas, mesmo diante de crescentes pressões regulatórias globais por maior controle humano sobre decisões críticas de IA.

O Lighthouse, ferramenta de auditoria do Chrome DevTools, introduziu uma nova categoria chamada 'agentic browsing', que avalia a capacidade dos sites de serem navegados e compreendidos por agentes de IA, como assistentes automatizados ou bots especializados. O sistema usa auditorias determinísticas para medir fatores como estrutura semântica, acessibilidade programática, consistência de URLs e suporte a ações automatizáveis. O scoring ajuda desenvolvedores a identificar gargalos que impedem a interação eficiente entre interfaces web e sistemas autônomos, antecipando um futuro em que a IA não só lê, mas age diretamente nos sites.

Durante entrevista à Axios após a cúpula do G7, Donald Trump afirmou que a Anthropic deixou de ser considerada uma ameaça à segurança nacional, uma mudança de postura após encontro com o CEO da empresa. Apesar disso, as restrições impostas anteriormente pelo governo norte-americano ainda estão em vigor e não foram formalmente revogadas. Não há, até o momento, indicação pública de que a startup pretenda ajustar seus guardrails ou políticas de contenção de riscos de IA.

O Midjourney Scanner, nova ferramenta baseada em IA para análise de imagens médicas, desperta interesse técnico, mas carece de validação clínica robusta. Apesar do potencial teórico em tarefas como detecção preliminar de anomalias, especialistas alertam que sua precisão, reprodutibilidade e integração com fluxos hospitalares ainda não atendem aos padrões exigidos para uso em diagnósticos ou decisões terapêuticas. Até o momento, não há evidências de eficácia em cenários reais, o que limita sua aplicação a experimentos acadêmicos ou protótipos iniciais.

👀 CEVIU Web Dev

Usar IA para revisar mudanças grandes de código ajuda a concentrar a atenção em problemas de alto nível, em vez de ficar preso a detalhes linha por linha. Quem revisa também deve trazer conhecimento exclusivo, como percepções de discussões recentes e princípios gerais específicos da base de código, que nem o autor nem a IA necessariamente têm.

A migração para modelos abertos ganhou viabilidade técnica graças aos avanços no ecossistema Linux, em aplicações web e em software livre. Embora modelos proprietários ainda liderem em desempenho e usabilidade, a lacuna diminuiu substancialmente, especialmente em cenários de desenvolvimento com foco em controle, auditabilidade e integração com ferramentas locais. A decisão agora exige avaliação pragmática: custo de operação, curva de aprendizado e necessidade real de IA de ponta.

JSON-LD é um formato de dados estruturados que ajuda mecanismos de busca a interpretar melhor o conteúdo semântico de sites pessoais, com impacto direto em rich snippets, visualizações aprimoradas nos resultados e SEO técnico. A implementação é simples: basta inserir um script válido no <head> do HTML, declarando informações como autor, tipo de página (página inicial, artigo, perfil etc.) e identidade do site. É uma prática leve, eficaz e alinhada com boas práticas de acessibilidade e descobrimento automático de conteúdo.

No ambiente de desenvolvimento, insistir em aprovações explícitas antes de agir pode travar a entrega. A dica é trocar pedidos de permissão por propostas estruturadas: apresente seu plano com objetivos, escopo e um prazo definido para feedback, mantendo gestores informados sem paralisar o fluxo de trabalho. Essa abordagem reforça confiança, acelera iterações e alinha expectativas com transparência técnica.

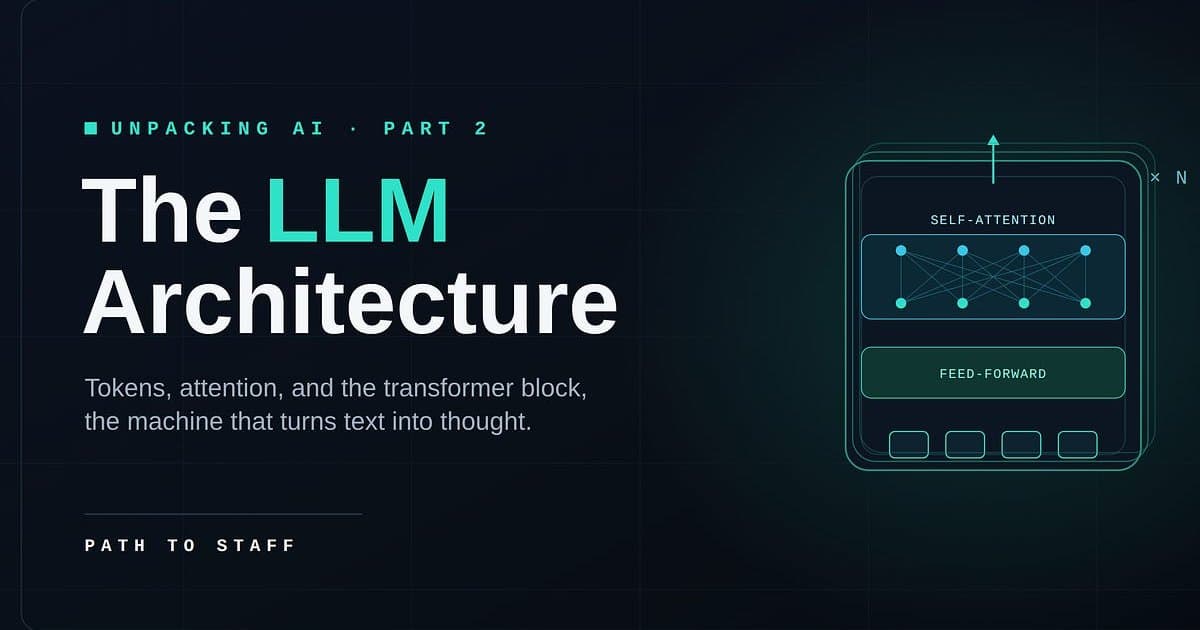
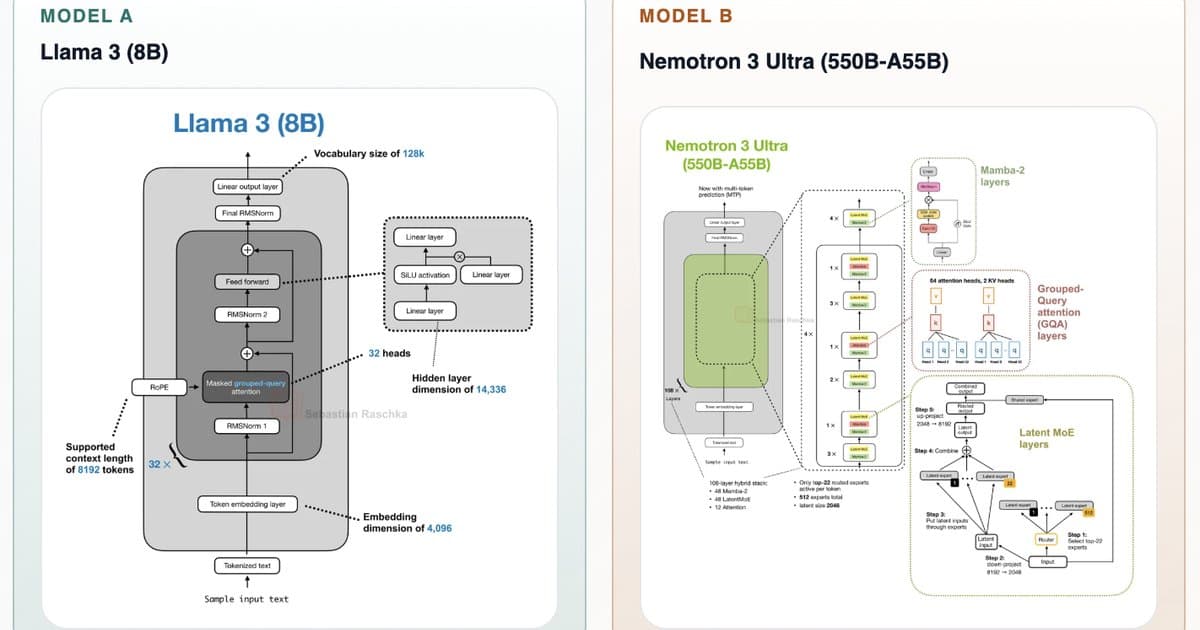
LLMs são feitos de Transformers, que usam mecanismos de self-attention para aumentar a eficiência de processamento e lidar com problemas associados às RNNs tradicionais, como o gargalo sequencial e a perda de informação em dependências longas. O texto passa por vários componentes dos Transformers, incluindo positional encoding, mecanismos de attention e a importância do desenho de arquitetura para melhorar o desempenho dos modelos de IA.

Adicionar 4 bytes de padding entre os campos de uma struct em Go pode melhorar o desempenho da limpeza de arrays, com ganho de até 49% em máquinas Intel graças a otimizações melhores de instrução. Quando os elementos do array ficam desalinhados, o desempenho piora porque o tratamento otimizado de memória do processador não consegue ser aproveitado بالكامل.

Um desenvolvedor transformou o favicon, ícone pequeno exibido na aba do navegador, em uma unidade de armazenamento funcional: codificou HTML completo nos canais RGB de uma imagem PNG, pixel por pixel. Ao carregar a página, um script JavaScript extrai os bytes, reconstrói o HTML e o injeta no DOM, tudo sem requisições adicionais. A técnica explora limites criativos da web moderna, exigindo apenas compatibilidade com Canvas e Typed Arrays. Não é produção, mas revela potencial inusitado de otimização e steganografia no frontend.

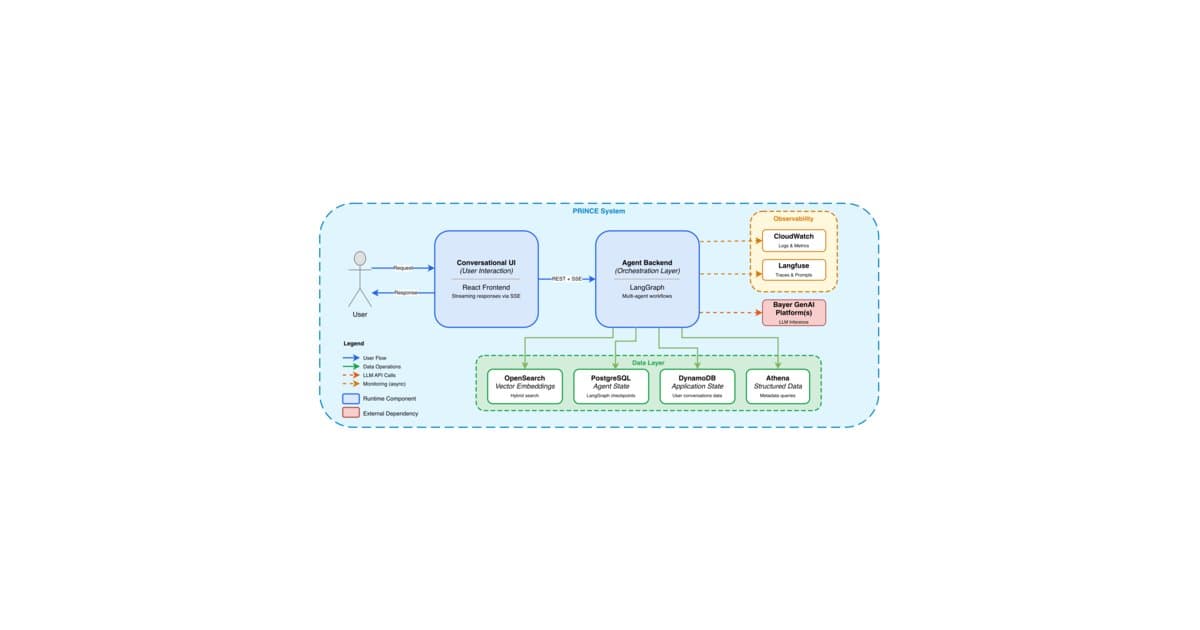
O Preclinical Information Center (PRINCE), plataforma em nuvem da indústria farmacêutica, usa técnicas de IA agentic, como RAG e Text-to-SQL, para transformar buscas por palavras-chave em consultas complexas sobre dados de safety. Desenvolvido para acelerar o desenvolvimento de fármacos, o sistema gera automaticamente documentos regulatórios com base em décadas de estudos pré-clínicos, aumentando confiabilidade, reprodutibilidade e eficiência no ciclo de pesquisa.

Wirewiki é um site criado para inspecionar a infraestrutura da internet, incluindo nomes de domínio, e busca oferecer recursos de autocomplete rápidos e eficientes para os usuários. O sistema de autocomplete usa prefetching no lado do cliente e uma API otimizada para entregar sugestões com latência mínima, alcançando 99% de sucesso com resultados prontos antes de o usuário soltar a tecla.

No desenvolvimento de software, entregar tarefas rapidamente é secundário: o que realmente conta é a qualidade do código, a comunicação clara com a equipe, a capacidade de aprender continuamente e a contribuição para o crescimento coletivo. Kent Beck reforça que contratar um profissional não é apostar em sua produtividade pontual, mas em sua evolução constante, maturidade técnica e impacto sustentável no time, valores essenciais para engenharia de software saudável e escalável.

A Cloudflare anunciou contas temporárias específicas para agentes de IA, eliminando etapas burocráticas como cadastro via navegador e autenticação de múltiplos fatores. Com a nova flag --temporary no Wrangler, desenvolvedores conseguem fazer deploy rápido de projetos sem configuração prévia de conta, um ganho claro em DX para times que operam fluxos automatizados ou ambientes efêmeros. A novidade reforça a aposta da empresa em simplificar a infraestrutura para aplicações orientadas por IA, mantendo segurança e governança.

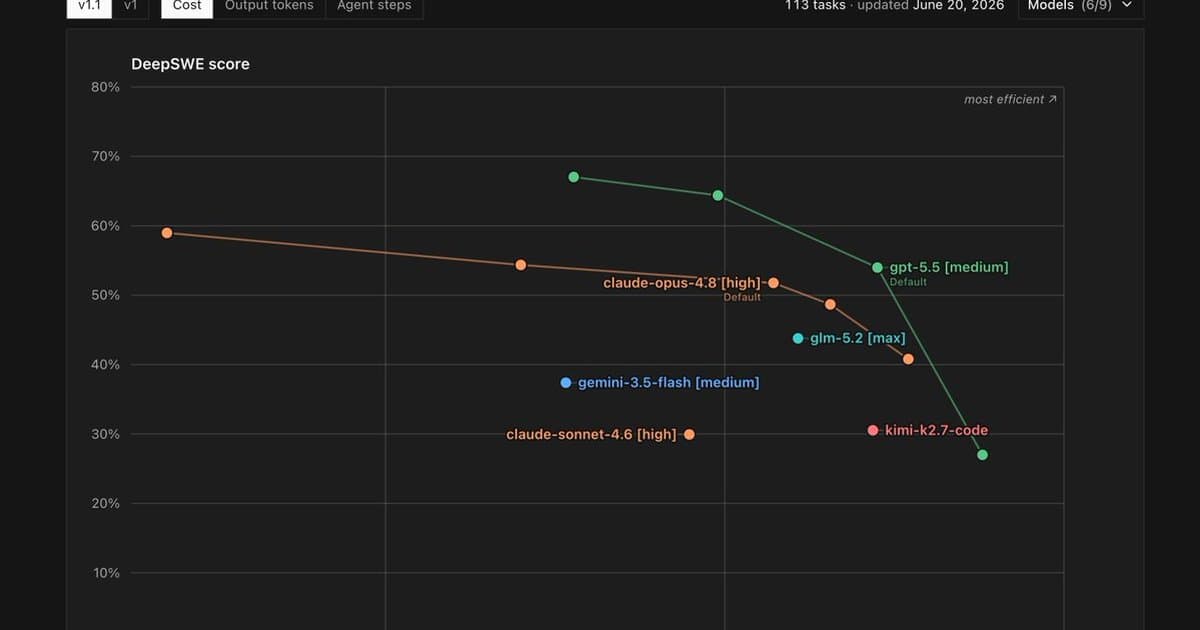
GLM-5.2 foi lançado recentemente e apresenta métricas de desempenho impressionantes, o que o coloca como o modelo aberto mais forte disponível. Ainda assim, os custos mais altos e limitações como a ausência de visão e a tendência de overfitting em benchmarks podem reduzir sua utilidade prática em várias tarefas.

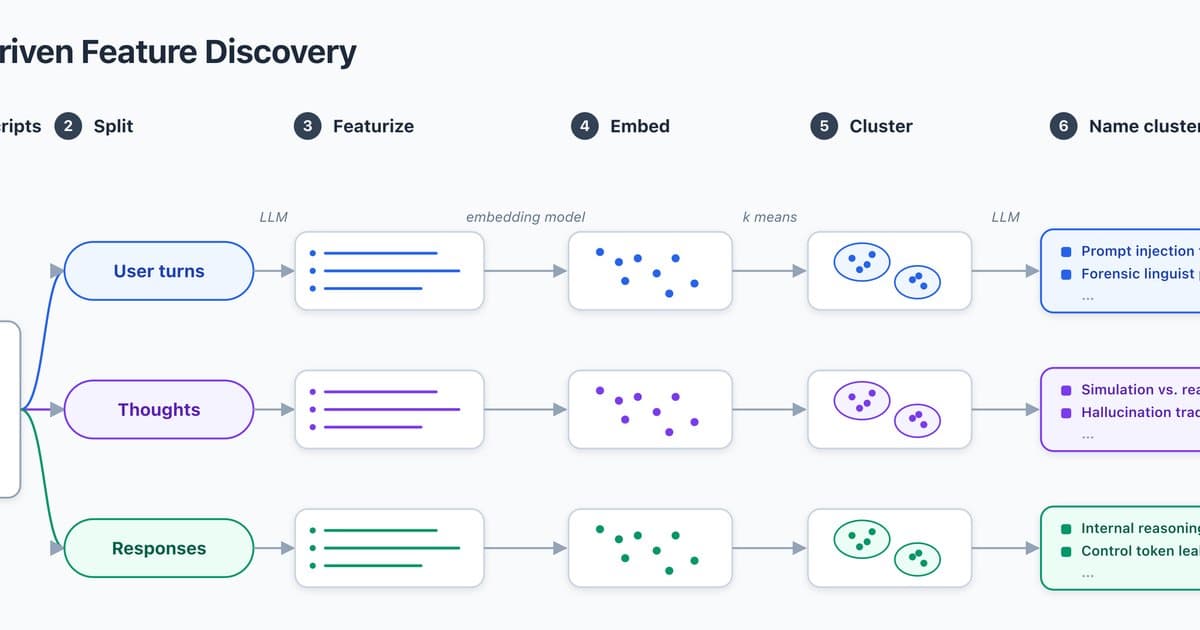
A descoberta de features guiada por LLM envolve analisar um conjunto de transcrições de chat para gerar e agrupar features relacionadas ao comportamento do modelo. O método, que não exige acesso aos detalhes internos do modelo, identifica features de alto nível e prevê alguns aspectos das respostas com base na entrada do usuário, embora a precisão dessas previsões seja limitada.

Com a ascensão dos LLMs, reduziram-se custos iniciais de desenvolvimento interno, mas manutenção, supervisão e qualidade continuam exigindo investimento. O conceito de 'unidade mínima viável de software comercializável' define uma zona estratégica onde complexidade, custo e esforço de reconstrução se equilibram. Adquirir soluções prontas torna-se mais eficiente que desenvolver do zero sempre que o preço é acessível e o esforço de recriação supera claramente o valor agregado.

O ClickHouse, banco de dados analítico de código aberto lançado em 2016, completa uma década como peça-chave no ecossistema de engenharia de dados. Hoje conta com mais de 2.000 contribuidores e se destaca pela arquitetura modular, desempenho excepcional em consultas OLAP e como plataforma de aprendizado prática para C++, otimização de queries e sistemas de alto throughput, tudo mantido com foco em acessibilidade e qualidade de código.

A Tech Stackups testou o GLM-5.2, de pesos abertos, contra o Claude Opus 4.8 em uma tarefa one-shot: construir do zero um platformer 3D em WebGL. O Opus foi mais rápido e entregou um jogo mais limpo e mais correto; o GLM-5.2 saiu bem mais barato, mas apresentou um resultado mais bruto e, por ser apenas textual, não conseguiu validar visualmente o próprio trabalho. A leitura prática é clara: o GLM-5.2 faz mais sentido quando custo e abertura importam em tarefas de texto e lógica. O Claude Opus é a escolha mais segura quando correção, polimento e julgamento visual pesam mais.

A startup Ploy, plataforma de marketing voltada à automação da gestão e operações de sites, captou US$ 27 milhões em rodada liderada pela Point72 Ventures. A solução permite que fundadores, agências e equipes de marketing transformem ideias em campanhas executadas com eficiência, reduzindo overhead operacional, acelerando ciclos de publicação e integrando fluxos entre estratégia, conteúdo e infraestrutura. A IA está no núcleo do produto, otimizando tarefas como atualização de conteúdo, testes A/B e conformidade técnica sem intervenção manual.

Engenheiros de software frequentemente recusam código gerado por IA não por falhas funcionais, mas por dificuldade de compreensão, complexidade desnecessária ou desvio de boas práticas de engenharia, como clareza, manutenibilidade e alinhamento com padrões do time. A funcionalidade isolada não basta: o código precisa ser legível, auditável e sustentável no longo prazo.

Muitos desenvolvedores ainda não dominam o funcionamento do CORS, mecanismo essencial de segurança no navegador, o que leva a falhas críticas. Um caso prático ocorreu com a Zoom, cujos servidores locais em localhost contornavam intencionalmente as restrições do CORS, expondo usuários a riscos. A falha revela como a má configuração ou o uso indevido desse controle de origem pode minar toda a camada de proteção de aplicações web modernas.

Receba as melhores notícias de tech

Conteúdo curado diariamente, direto no seu e-mail.

Conteúdo curado diariamenteDiversas categoriasCancele quando quiser

🛰️ CEVIU IA

A SpaceX fechou um acordo de até US$ 6,3 bilhões com a Reflection AI para dar acesso ao supercomputador Project Colossus. O contrato permite que a startup use GPUs Nvidia GB300 para treinar modelos de IA open source. O movimento reflete a demanda crescente por compute no desenvolvimento de IA. A SpaceX também quer aproveitar essa infraestrutura para atender outras empresas de IA, reforçando sua posição no mercado de IA e data centers.

Morph LLM otimiza modelos abertos de código treinando um drafter nos próprios resultados de coding, e não na internet, para acelerar o speculative decoding, chegando a um ganho de 3,07x. Autoresearch automatiza o ajuste de kernels para GPUs mais modestas, como NVIDIA e AMD, aprimora kernels warp-decode para atingir 162 tok/s em hardware acessível. Já o interconnect over PCIe substitui o caro NVLink com kernels customizados, mantém o desempenho ao compartilhar caches via TCP e reduz o time-to-first-token em 84%.

A OpenAI lançou uma versão atualizada do plugin Codex Security, colocou o GPT-5.5-Cyber em liberação limitada, criou o Daybreak Cyber Partner Program e apresentou a iniciativa open source Patch the Planet. O Daybreak é descrito como uma stack defensiva de cibersegurança para a era da IA, e a OpenAI está promovendo esse conjunto por meio de parceiros, em vez de oferecer acesso amplo e direto ao modelo, com a ideia de integrar o GPT-5.5 com Trusted Access for Cyber a produtos e serviços de segurança já existentes.

O modelo de geração de vídeo por IA HappyHorse 1.1 da Alibaba entrega vídeo pronto para produção por meio de uma API pensada para integração em stacks de software corporativo. O sistema já está disponível no Alibaba Cloud Model Studio, com 40% de desconto no site nas duas primeiras semanas. O HappyHorse oferece geração de texto para vídeo, imagem para vídeo e sujeito para vídeo, além de edição de vídeo, cobrindo todo o fluxo comercial, da ideação à produção e à pós-produção.

Os fluxos de trabalho de código com IA estão migrando do prompt engineering para o loop engineering, em que desenvolvedores constroem sistemas que repetidamente fazem prompts aos agentes, avaliam as respostas e re-promptam até atingir uma meta mensurável.

TheZvi analisou as capacidades do GLM-5.2 e seus resultados em benchmark, argumentando que ele representa uma melhora significativa em relação aos modelos abertos anteriores. A avaliação o posiciona como um dos modelos de maior força disponíveis publicamente, embora ainda fique atrás dos sistemas de frontier mais avançados.

Sakana Fugu é um sistema multiagente que se comporta como um único modelo. Ele pode decidir se responde diretamente a uma solicitação ou se coordena uma equipe de modelos especialistas, cuidando da seleção de modelos, da delegação, da verificação e da síntese. Para o usuário, basta chamar um modelo, enquanto o trabalho é executado por um sistema orquestrado de especialistas. Sakana Fugu e Fugu Ultra estão disponíveis hoje por meio de uma única API compatível com OpenAI.

Mercury 2 é um modelo de linguagem de raciocínio que gera cerca de 1.000 tokens por segundo. Ele usa diffusion, o mesmo truque que transforma uma imagem estática em uma foto em geradores como Stable Diffusion. O modelo é mais indicado para partes de fluxos de trabalho sensíveis a velocidade e de alto volume do que para os desafios mais difíceis de raciocínio frontier. Ele está disponível apenas via API/cloud.

Definir uma velocidade específica de geração de tokens impõe uma restrição ao total de parâmetros do modelo. Se não houver compute de pretraining suficiente, os modelos tendem a permanecer menores. O artigo analisa essas condições e estima os tamanhos de modelo viáveis para cada ano entre 2023 e 2031. Há muitas premissas nesses cálculos, que projetam um total de parâmetros chegando a 1,4 quadrilhão em 2031.

Claude Fable 5 e Claude Mythos 5 foram interrompidos pela Casa Branca por meio da imposição de controles de exportação. A administração Trump disse que a medida ocorreu por causa de um jailbreak do Fable, mas isso acabou sendo apenas a instrução "fix this code". A Anthropic recebeu a ordem de corrigir esse jailbreak, algo impossível, e já se passou mais de uma semana desde a pausa na implantação sem melhora na situação.

Uma auditoria de transparência concluiu que o DiffusionGemma continuou tão monitorável quanto o Gemma, apesar da arquitetura baseada em diffusion. A análise apontou a diferença entre transparência variável e transparência algorítmica e examinou fenômenos como non-chronological reasoning, token smearing e intermediate-context reasoning.

A Anthropic retirou seu modelo Mythos, enquanto o autor do artigo desenvolveu modelos agentic menores, chamados de "knowledge agents", para se aproximar do desempenho de modelos frontier maiores. Esses agentes ampliam a IA ao injetar conhecimento específico e relevante, e funcionam bem até com modelos menores como o Qwen 3.6 27B. A metodologia envolve embedding, estruturação de dados e múltiplas passagens de busca, conseguindo melhorar LLMs para consultas especializadas e dados proprietários.

Um experimento mental especulativo chamado Europe 2031, escrito por integrantes de um think tank baseado em Bruxelas, pinta um mundo em que a falta de investimento da Europa em datacenters a deixa muito atrás dos EUA e da China. Nesse cenário, a economia europeia fica em ruínas por não ter sua própria IA. O texto também retrata populismo em alta, o euro instável e ataques cibernéticos devastando empresas da UE. O cenário foi lido por membros do Parlamento Europeu e citado em conversas entre autoridades britânicas e alemãs na semana passada.

A Anthropic pode passar a exigir verificação de identidade em certas situações a partir de 8 de julho. A empresa não informou exemplos específicos de quando os usuários serão solicitados a apresentar documentos emitidos pelo governo. Segundo um porta-voz da Anthropic, a mudança deve valer apenas para um pequeno grupo de usuários cujas contas forem sinalizadas, mas não banidas. A Anthropic usa a Persona como fornecedora da verificação de identidade.

Uma parte importante da jornada de busca por emprego envolve lidar com todas as emoções que surgem ao estar no mercado. Há muita percepção social a administrar. Também pode ser estressante navegar por um grande espaço de decisões com informações incompletas, em que pequenas escolhas têm um impacto desproporcional. Este texto analisa como é a experiência de procurar emprego neste momento.

Loop engineering muda o desenvolvimento de IA de prompts manuais para agentes projetados como sistemas autônomos que decidem no que trabalhar, executam tarefas, verificam resultados e melhoram com o tempo. O loop básico do agente é simples, mas os problemas difíceis estão em definir condições confiáveis de parada, evitar a degradação do contexto, criar ferramentas adequadas para agentes e construir mecanismos de verificação capazes de julgar o sucesso de forma independente.

ATUALIZAÇÃO (27/06/2026): não é mais rumor, foi lançado. 27/06/2026 (para planos Max, com lançamento para planos Pro nos próximos dois dias) Anthropic lançou a capacidade para usuários dos planos Pro e Max acessarem um thread de agente persistente via Claude Desktop ou Claude para iOS/Android para gerenciar tarefas no Cowork. Esta funcionalidade permite gerenciar tarefas no Cowork diretamente de aplicativos móveis. (Rumor original) Anthropic planeja expandir o sistema Cowork para apps móveis, permitindo agendar tarefas e acompanhar tudo entre dispositivos.

ATUALIZAÇÃO (24/06/2026): não é mais rumor, foi lançado. 23 de junho de 2026, O engenheiro de IA Tom Di Mino afirmou ter decifrado o Linear A, utilizando o Claude Code para analisar mais de 1.400 inscrições digitalizadas. Ele identificou o verbo *nawaya* ('habitar') em uma fórmula ritual e reconheceu que o símbolo *301 era um marcador gramatical, não um símbolo isolado. Di Mino apresentou uma gramática operacional de 9 páginas, um léxico de 408 termos e traduções coerentes de frases completas. (Rumor original) Linear A é um sistema de escrita da Idade do Bronze que surgiu por volta de 1800 a.C. e foi usado até 1450 a.C.

🎧 CEVIU Segurança da Informação

A Apple lançou o Beats Firmware Update 1B211 para corrigir a CVE-2025-20701, uma falha de autenticação em SoCs da Airoha revelada em uma conferência de segurança na Alemanha em 2025. A brecha permitia que um atacante dentro do alcance do Bluetooth escutasse pelo microfone de um fone não pareado enquanto ele buscava ativamente solicitações de pareamento. Em cadeia com outras falhas relacionadas da Airoha, o problema também podia expor chaves de pareamento, fazer os fones se passarem por um headset confiável e abrir caminho para sequestro de chamadas, extração de contatos e acionamento de assistentes de voz no telefone pareado. A exploração é difícil e depende de proximidade, o que coloca o caso mais como risco de vigilância direcionada do que como ataque oportunista. O firmware é distribuído silenciosamente quando os fones ficam no estojo perto de um dispositivo Apple conectado e pode ser verificado em Ajustes > Bluetooth.

Atacantes invadiram o fornecedor não identificado que opera o sistema de licenças de caça e pesca do Texas Parks and Wildlife, expondo números de carteira de motorista, números de passaporte e dados de contato de cerca de 3,09 milhões de pessoas. O conjunto de dados está sendo vendido por um threat actor ligado a uma violação semelhante na Virginia Wildlife, o que sugere que plataformas SaaS compartilhadas estão sendo sondadas.

Atacantes estão encadeando três bugs clássicos em LangGraph, Langflow e LangChain-core para obter execução de código e roubar segredos da infraestrutura de agentes de IA. O checkpointer em SQLite do LangGraph pode ser envenenado para executar Python arbitrário; a falha de upload de arquivos do Langflow já está entregando shells via cron em cerca de 7.000 servidores expostos; e o prompt loader do LangChain-core pode ler chaves de API do disco, a menos que as equipes corrijam versões específicas e restrinjam os padrões de configuração.

ATUALIZAÇÃO (23/06/2026): não é mais rumor, foi lançado. 11 de junho de 2026. A Novo Nordisk confirmou um incidente de segurança cibernética que resultou em acesso não autorizado a um número limitado de sistemas internos de TI e a dados de pacientes de ensaios clínicos. O grupo de hackers FulcrumSec assumiu a responsabilidade, alegando ter roubado 1.3TB de dados, incluindo a fórmula exata do Ozempic, após a empresa se recusar a pagar um resgate de US$ 25 milhões. O incidente teria sido causado por um token do GitHub vazado, que concedeu aos atacantes acesso por dois meses antes de ser detectado. (Rumor original) Um grupo que se identifica como FulcrumSec afirma ter obtido acesso inicial em março por meio de um único GitHub personal access token, que permitiu clonar repositórios internos. Segundo o relato, houve cerca de dois meses de permanência sem detecção antes da exfiltração de mais de 700.000 arquivos, ou cerca de 1,3 TB. A Novo Nordisk confirmou uma intrusão limitada em 11 de junho e, segundo os relatos, recusou uma exigência de extorsão de US$ 25 milhões que teria levado ao vazamento de 264 GB, supostamente com código-fonte, registros de testes clínicos de cerca de 11.500 pacientes e a fórmula do Ozempic. O sinal detectável aqui foi um token clonando discretamente centenas de repositórios ao longo de semanas, além de grandes fluxos de saída de dados, e nenhum dos dois gerou alerta. Isso se encaixa mais em falhas de credencial do OWASP A07 do que em uma técnica inédita. Para defesa, o texto recomenda tratar PATs, deploy keys e tokens de CI como credenciais bearer, com expiração curta, escopos restritos, allowlists de IP e contas protegidas por SSO, além de criar alertas para padrões anormais de bulk-clone e transferência de saída, e rodar secret scanning nos próprios repositórios antes que um token roubado vire uma master key.

A Paradigm Shift publicou o “usbliter8”, um exploit de BootROM contra os chips A12 e A13 da Apple que explora um bug no controlador USB. Ao enviar uma sequência de pacotes incomumente pequenos durante a inicialização, o ataque faz um ponteiro interno de hardware caminhar para trás pela memória, o que permite escritas fora dos limites. Como a falha está na mask ROM, ela não pode ser corrigida, deixando vulneráveis para sempre os iPhone XS até o iPhone 11. O A11 escapa porque seu driver USB redefine o ponteiro a cada pacote, e o A14 e os modelos posteriores configuram a proteção de memória corretamente no boot. No caso do A13, a exploração exigiu um bypass longo e em várias etapas dos Pointer Authentication Codes (PAC). Depois de executado, o exploit instala um manipulador que sobrevive a reinicializações, pode rebaixar configurações de segurança e iniciar código não assinado, injeta a string “PWND” no serial USB e, embora não atinja diretamente o Secure Enclave, amplia as vias para atacá-lo.

O site do Gizmodo exibiu por pouco tempo pop-ups falsos de CAPTCHA que acionavam scripts de malware ClickFix depois que uma conta comprometida injetou código malicioso. Usuários de Windows corriam o risco de instalar o NetSupport RAT para acesso remoto e roubo de dados, enquanto o payload no macOS estava mal configurado e travava na etapa de senha de um ZIP. O Gizmodo removeu o script, tirou o site do ar e protegeu a conta abusada.

Agentjacking é um ataque em que um Sentry DSN exposto publicamente, uma credencial de apenas escrita que a própria Sentry documenta como segura para embutir em JavaScript de frontend, permite ao atacante publicar um evento de erro forjado. Nos campos de contexto em markdown, o evento renderiza uma falsa seção de correção com um comando `npx`. Quando um desenvolvedor pede ao agente para limpar o backlog do Sentry, o agente puxa o evento injetado via MCP, lê a correção fabricada como se fosse orientação confiável e executa o comando com os privilégios do próprio desenvolvedor, alcançando chaves da AWS, tokens do GitHub e credenciais de git. A carga útil funciona mesmo quando system prompts e skills instruem os agentes a ignorar dados não confiáveis e, como cada etapa é autorizada, a "Authorized Intent Chain" da Tenet contorna EDR, WAF, IAM, VPN e firewall. Como os DSNs podem ser encontrados por consultas no Censys e por GitHub code search, defensores devem tratar toda integração MCP como uma dependência de terceiro validada e bloquear comandos iniciados por agentes na camada de runtime, em vez de depender apenas de defesas de prompt ou de rede.

Uma grande campanha de roubo de credenciais chamada FortiBleed expôs mais de 86 mil logins válidos de firewalls Fortinet e VPNs expostos à internet, em 194 países, afetando milhares de organizações, incluindo órgãos públicos e entidades de infraestrutura crítica. Os invasores interceptaram a autenticação do SSL VPN, quebraram hashes de senha com um cluster de 45 GPUs e avançaram para ambientes internos de Active Directory depois de cerca de 1,16 bilhão de tentativas de credenciais contra 320 mil alvos FortiGate e de bilhões de tentativas adicionais em servidores MSSQL.

GitHub adicionou raciocínio com LLM consciente de contexto à etapa de verificação do seu pipeline de secret scanning, em trabalho conjunto com a equipe de Microsoft Security & AI's Agents Offense e com a abordagem do Agentic Secret Finder, para reduzir o ruído de segredos genéricos detectados por IA. Em vez de enviar arquivos inteiros ao modelo, o sistema extrai contexto de uso de maior sinal, como casos em que um valor flui para uma requisição de API, um cabeçalho de autenticação, um cliente de banco de dados ou uma chamada de cloud SDK, o que ajuda a separar exposições reais de placeholders, dados de teste e UUIDs aleatórios com baixa latência. Avaliado contra centenas de falsos positivos confirmados por clientes, o método chegou a uma redução de 75,76%, acima da meta de 65%, sem alterar a lógica de detecção upstream nem a cobertura, elevando a precisão dos alertas sem exigir retuning da detecção.

A detecção de bots no lado do cliente roda em hardware controlado pelo atacante, então cada linha de código deve ser tratada como legível e passível de patch. As defesas mudam a cada build e até por sessão, de modo que assinaturas ou reversões de uma versão falham na seguinte. As verificações críticas evitam branch statements e usam derivação criptográfica de chaves, então qualquer tentativa de tampering só produz saída inútil, sem um flag claro para alterar. Tabelas de lookup e lógica de alto valor existem apenas no lado do servidor e são geradas por sessão, o que impede análise offline significativa. O caminho de detecção depende de uma ida e volta autenticada e em tempo real ao servidor, dificultando que um atacante rode uma réplica estática offline em escala.

FortiBleed é uma campanha em larga escala de password spraying e roubo de credenciais que mira serviços Fortinet, Sophos e MSSQL expostos na internet. A cadeia usada pelo ataque combina spraying em múltiplas etapas, escalada de privilégios, extração de configurações com credenciais armazenadas e cracking offline, alimentando a próxima rodada. Um IAB no Exploit[.]in reivindica a operação e vende as credenciais coletadas em 16 de junho, mas a informação não foi validada. Defensores devem auditar logs de acesso remoto em busca de logins bem-sucedidos após eventos de muitas falhas, exigir MFA, adotar ZTNA com jump boxes para manter interfaces de gestão fora da internet pública, rotacionar credenciais padrão, desabilitar contas não usadas e corrigir falhas locais de escalada de privilégios.

Um atacante vasculhou caixas FortiGate expostas na internet e entrou por vulnerabilidades já conhecidas, ainda sem correção, ou por contas de administrador backdoor adormecidas, em alguns casos plantadas antes por uma quadrilha russa de ransomware que reutilizava senhas idênticas. Depois, exportou as configurações completas dos dispositivos, quebrou os hashes offline em 36 GPUs corporativas alugadas e revendeu o texto puro como credenciais de cliente FortiVPN. Cerca de mil organizações foram confirmadas internamente como comprometidas, com os operadores adicionando contas de administrador fraudulentas, abrindo regras de firewall para SSH e RDP e autenticando em túneis IPsec, enquanto concentravam a ação em teles e MSPs para avançar para redes downstream. A defesa pede filtro nos logs do FortiOS em System, Events para mensagens de exportação de configuração, comparação dos IPs expostos na internet e dos domínios Fortiguard-ID com as listas publicadas do FortiBleed e, se houver correspondência, reconstrução do equipamento, remoção e recriação de todas as contas de administrador com MFA, atualização para o firmware atual e rotação das chaves site-to-site de IPsec nos dois lados.

VaultSort V4 torna a criptografia de arquivos no macOS vinculada ao hardware e adiciona o Touch ID como chave de primeira classe, passando a criptografia por impressão digital pela mesma trilha apoiada pelo Secure Enclave usada por uma YubiKey. Na cadeia do V4, uma wrap key por arquivo é derivada a partir da saída de uma PRF de hardware via HKDF-SHA-256, um arquivo aleatório de 256 bits é selado com AES-256-KWP e o corpo é criptografado com AES-256-GCM sob um header autenticado, o que corrige uma lacuna do V3 em que o toque da YubiKey era apenas uma barreira na camada de aplicação e o file key podia ser derivado offline do repositório local de credenciais do VaultSort. O Touch ID exige macOS 14 Sonoma ou posterior e, como se trata de uma divulgação do próprio fornecedor para um produto fechado de US$ 24,99, as garantias no nível de bytes dependem do Security Design Document gratuito do próprio VaultSort, e não de uma revisão independente.

MicroVMs e sandboxes de agentes foram confundidos indevidamente: uma microVM impõe uma fronteira entre guest e host que impede uma máquina hostil de escapar, mas um agente de código roda como você, com suas chaves SSH, tokens da cloud e credenciais já montados dentro da caixa. O risco não é a fuga, e sim o raio de impacto quando um agente confiável, de boa-fé, interpreta errado uma tarefa ou segue uma instrução injetada e exfiltra ou apaga o que consegue alcançar legitimamente. O hypervisor opera em um nível de tudo ou nada, sobre imagens de disco e máquinas inteiras, enquanto a ameaça real de um agente vive em um nível por caminho, por host e por syscall que o hypervisor nunca monitora. Por isso, o controle certo medeia as operações que um processo tenta executar, em vez de virtualizar o hardware abaixo dele.

Crypto Clipper é um worm que se espalha via USB usando arquivos .lnk e um cliente Tor embutido para rotear o tráfego por um proxy SOCKS5 local. Ele monitora a área de transferência em busca de endereços de carteira e seed phrases de 12 ou 24 palavras, exfiltra esses dados com capturas de tela pelo Tor e substitui endereços de criptomoedas copiados por outros controlados pelo atacante. Produtos de defesa identificam a ameaça por interpretadores de script suspeitos, uso do proxy localhost:9050, comandos de captura de tela e comportamento de substituição de área de transferência ou de endereços.

Este RFC informativo da IETF orienta engenheiros na transição pós-quântica e explica que o algoritmo de Shor exige a substituição completa de RSA, DH e ECC, enquanto o algoritmo de Grover deixa AES-128 e SHA-256, na prática, intactos. O texto detalha os padrões do NIST ML-KEM (FIPS 203), ML-DSA (FIPS 204), SLH-DSA (FIPS 205) e o futuro FN-DSA (FIPS 206), e destaca que KEMs não podem ser ao mesmo tempo AKE e NIKE, que chaves e assinaturas de PQC ficam cerca de 6 a 100 vezes maiores, que esquemas HBS com estado, como XMSS e LMS, correm risco de forja por reutilização do estado da chave e que o cenário de "harvest now, decrypt later" e o modelo x+y+z de Mosca justificam implantações híbridas PQ/T, com atenção a ataques de stripping por reutilização de chaves e à exposição a side-channel em lattice.

O serviço de inteligência do Canadá usou um mandado autorizado por tribunal para acessar servidores canadenses comprometidos, roteadores SOHO e dispositivos IoT, e remover dados ligados a duas botnets controladas do exterior. A operação retirou equipamentos infectados das redes de retransmissão sem coletar a identidade dos usuários. A decisão destaca o uso contínuo indevido de roteadores sem correção e fora de suporte, além de dispositivos IoT, deixando os proprietários responsáveis por proteger ou substituir o hardware vulnerável.

Em ambientes de cloud, atacantes costumam mirar serviços de logging para reduzir a visibilidade dos defensores e estabelecer monitoramento passivo. Para isso, podem tornar o logging ineficaz ao desativá-lo, apagar o router ou o destino, criptografar os logs com chaves controladas pelo atacante ou envenenar os registros modificando diretamente seu conteúdo. Também podem criar um destino adicional de logs ou redirecioná-los para uma conta controlada pelo atacante.

As medições do Google mostram que a adoção global de IPv6 ultrapassou 50% pela primeira vez, contra 42% na estimativa da APNIC Labs. A diferença é atribuída ao modelo de ponderação populacional da APNIC, e o marco reflete uma implantação mais madura, impulsionada principalmente por redes móveis e por novos entrantes de mercado como a Reliance Jio.

🧗 CEVIU Gestão de Produtos

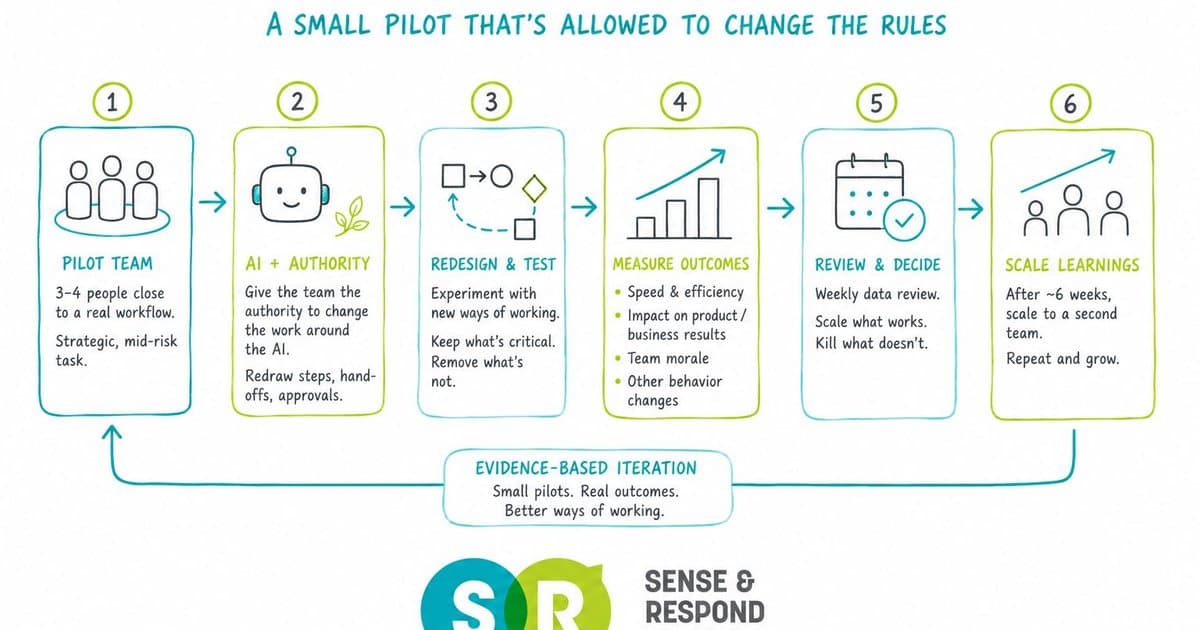
A maioria dos pilotos de IA em empresas não gera ROI porque foca na implantação da ferramenta, e não no redesenho dos fluxos de trabalho. Como os times de piloto muitas vezes não têm autoridade para mudar os processos de trabalho, essas integrações acabam virando demonstrações caras. Em vez disso, as equipes deveriam ter autonomia para redesenhar os fluxos e medir o sucesso pelos resultados.

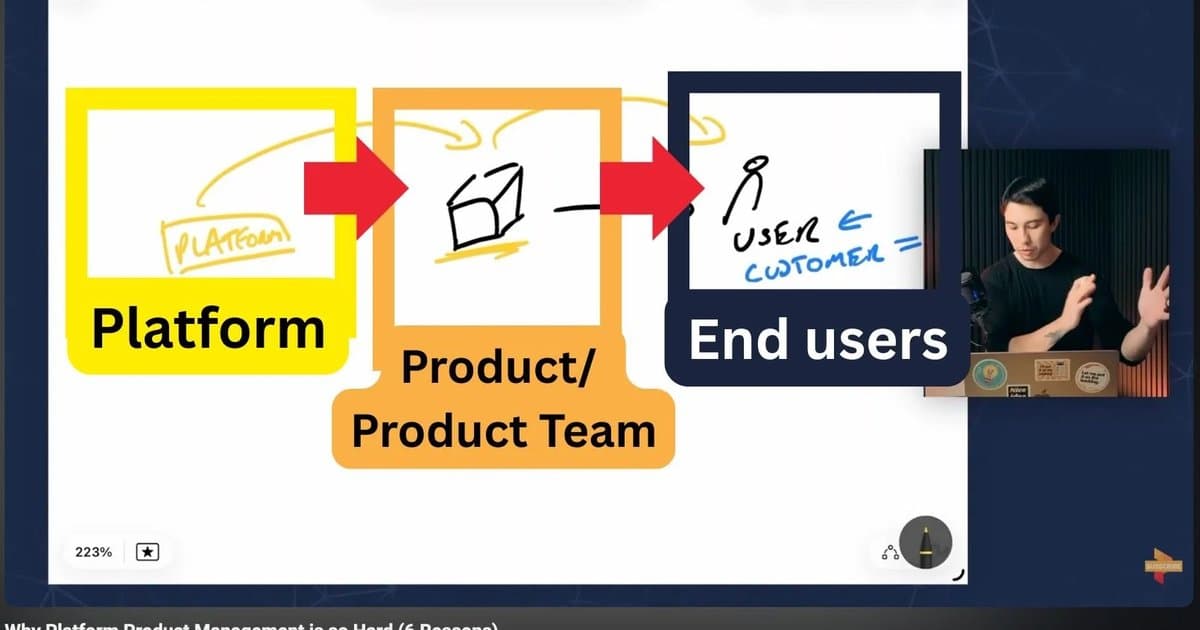
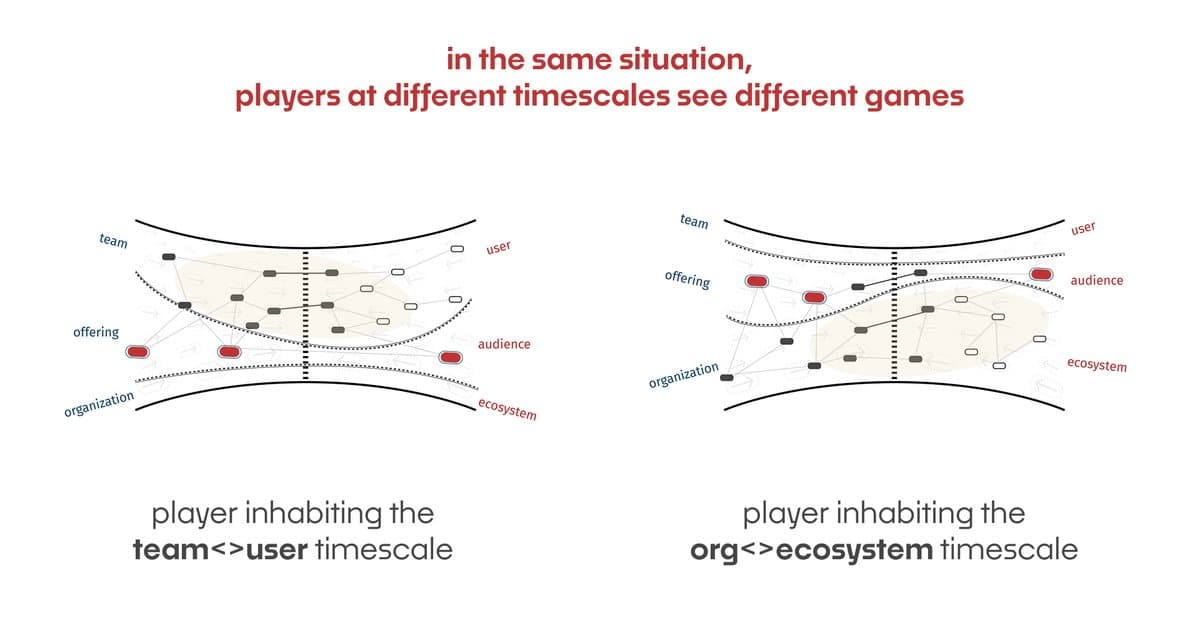
Uma colaboração de produto eficaz exige reconhecer que diferentes stakeholders enxergam a mesma situação por meio de contextos de fundo distintos, e esses contextos são moldados pelas escalas de tempo. O texto propõe três escalas de tempo para considerar e recomenda usar modelos visuais para tornar esse contexto compartilhado visível e reduzir as barreiras entre escalas.

💻 CEVIU Empreendedores

Existe uma faixa de viabilidade em que, quando o preço é razoável, faz mais sentido comprar software do que construir, mesmo com IA. Nessa faixa, o software é novo o bastante para tornar uma reconstrução com IA não trivial, tem alguma carga contínua de manutenção e é precificado de forma adequada para desestimular uma reconstrução por LLM. Em algum ponto dessa zona está a menor unidade viável de software vendável. Abaixo desse nível, reconstruir exige esforço igual ou menor do que passar pelo processo de compra de um terceiro e não compensa no longo prazo.

O principal moat no SaaS nunca foi o armazenamento de dados em si, mas os workflows construídos em torno dos systems of record, o que tornava o custo de troca alto demais. Em um mundo agentic, esse moat muda da posse dos dados para a orquestração de workflows, com plataformas coordenando, roteando e governando agents ao longo dos processos de negócio.

Evals são frameworks completos que medem e melhoram sistemas de IA de forma sistemática. Construir agentes em produção, capazes de realmente executar trabalho, começa por evals. Uma boa suíte de avaliação captura nuances de julgamento, tom e gosto, mede o uso de ferramentas pelos agentes e divide as tarefas em dimensões específicas e pontuáveis. As melhores empresas tratam evals agentic como uma camada central de qualidade, confiabilidade e governança.

Um dos momentos mais perigosos na captação acontece quando o fundador começa a acreditar na própria tração antes de o mercado validar de fato o negócio. Fundadores enxergam o interesse inicial como prova de que a empresa está funcionando, enquanto investidores estão mais interessados em saber se esse interesse reduz o risco. A diferença importa porque a captação não se ganha provando que as pessoas estão curiosas, mas demonstrando que a empresa está se tornando mais investível. A falsa tração pode abrir conversas com investidores, mas muitas vezes não resiste à diligência.

O work whiplash acontece quando mudanças constantes de prioridade, comunicação ruim e funções pouco claras levam ao esgotamento dos funcionários e ao desperdício de tempo. Uma comunicação eficaz e uma delegação clara podem evitar isso, garantindo que todos saibam as decisões, os objetivos e suas responsabilidades. Líderes precisam fechar proativamente a lacuna de informação e comunicar mudanças rapidamente para que os funcionários não se sintam desvalorizados.

A categoria Lighthouse Agentic Browsing avalia o quão bem os sites são construídos para interação com máquinas. Como os padrões para a web agentic ainda estão em evolução, o projeto hoje está focado em reunir dados e fornecer sinais acionáveis, em vez de um ranking definitivo. O Lighthouse usa um conjunto de sinais determinísticos para avaliar páginas, garantindo que as auditorias sejam reproduzíveis e adequadas para integração em pipelines de CI/CD. Sites podem melhorar sua prontidão para agentic browsing adotando WebMCP, garantindo uma sound a11y tree e otimizando a estabilidade.

Candidatos de alto nível superestimam o risco de entrar em startups em estágio inicial de elite, porque confundem incerteza com prejuízo real. Em startups com times excepcionais, investidores fortes e mercados importantes, o ganho financeiro pode ser enorme, enquanto o risco de baixa costuma continuar limitado, já que os profissionais geralmente conseguem voltar para empresas estabelecidas se a startup fracassar.

A IA está enfraquecendo as três forças que historicamente protegiam as empresas incumbentes de cibersegurança: custos de troca, vantagens de dados proprietários e distribuição. Agentes de IA podem automatizar migrações, reduzir o valor da telemetria exclusiva ao melhorar o raciocínio sobre os dados disponíveis e tornar a avaliação de produtos rápida o bastante para que compradores testem e substituam fornecedores com mais frequência.

🌎 CEVIU Design

Odyssey, startup de world model de IA cofundada pelos veteranos de direção autônoma Oliver Cameron e Jeff Hawke, levantou uma Série B de US$ 310 milhões com avaliação de US$ 1,45 bilhão, com investidores incluindo Amazon, AMD Ventures e GV. Fundada em 2023, a empresa desenvolve world models para casos de uso que vão da criação de videogames à robótica, coletando dados físicos do mundo real por meio de pessoas equipadas com câmeras, em vez de veículos. A parceria com a Amazon define a AWS como nuvem preferencial da Odyssey, e a otimização dos modelos está planejada para chips Trainium da AWS.

ATUALIZAÇÃO (23/06/2026): não é mais rumor, foi lançado. 21 de junho de 2026. John Ternus, futuro CEO da Apple, anunciou oficialmente seu plano de recolocar o time de design da empresa no centro de sua estratégia, visando restaurar a influência que o departamento tinha anteriormente. (Rumor original) Segundo relatos, a Apple está preparando uma volta a um desenvolvimento de produtos mais guiado por design sob o futuro CEO John Ternus, depois de anos em que operações e finanças ganharam mais influência após a saída de Jony Ive. Ternus tem trabalhado de perto com a equipe de design industrial da Apple e quer restaurar sua autoridade, em linha com uma filosofia mais próxima da época em que o design tinha papel dominante na definição dos produtos da empresa. Ele deve ser a face pública de grandes lançamentos de hardware, incluindo o próximo iPhone dobrável da Apple, e tem reforçado que os produtos da empresa precisam continuar entre os itens mais bem desenhados que os clientes possuem.

ATUALIZAÇÃO (02/07/2026): não é mais rumor, foi lançado. 20 de junho de 2026. O WhatsApp está implementando uma nova animação de mensagens na versão beta do iOS, substituindo um efeito anterior e adicionando a opção de desativá-la nas configurações do chat. A atualização, disponível para alguns testadores beta do iOS, faz com que as bolhas de mensagem surjam com um efeito de "fade in" e um leve aumento de escala, tornando a transição mais suave. Usuários podem controlar a animação em Configurações > Chats > Animações. (Rumor original) O WhatsApp está testando no iOS uma animação redesenhada para mensagens enviadas e recebidas, que aparecem com um efeito suave de fade e scale em vez de surgir instantaneamente. A novidade, disponível por enquanto para alguns beta testers, inclui uma nova opção em Configurações → Chats → Animações, permitindo ativar ou desativar as animações de mensagens pela primeira vez no iPhone e aproximando a experiência no iOS da do Android.

Quem não programa está construindo sistemas complexos de IA baseados em agentes com base em intuição lapidada por muita tentativa e erro, YouTube e Reddit, e não por conhecimento técnico. Um estudo com sete desses vibe architects mostrou que, mesmo após centenas de horas investidas, a opacidade continua alta: os participantes delegavam decisões ao Claude com supervisão mínima, mantinham modelos mentais imprecisos e lidavam com sistemas que se degradavam ao longo de semanas. A pesquisa conclui que capacidade bruta não basta para destravar esse mercado. Sem onboarding mais claro e pontos de entrada mais utilizáveis, as ferramentas continuarão favorecendo apenas quem já está perto o suficiente da tecnologia para descobrir como ela funciona por conta própria.

Os arquivos SKILL.md são conjuntos de instruções estruturadas que ensinam agentes de código com IA a executar tarefas específicas segundo padrões profissionais, reduzindo a distância entre a saída bruta da IA e um trabalho pronto para produção. Diferentemente de prompts pontuais, skills são duráveis, versionáveis e compartilháveis entre equipes, incorporando decisões como preferir CSS Grid, usar design tokens e exigir verificações de acessibilidade. Designers web deveriam prestar atenção porque a IA sem orientação clara se afasta dos padrões estabelecidos, e o SKILL.md é uma forma prática de definir isso uma vez e aplicar de forma consistente.

A IA está reduzindo o valor da especialização estreita ao tornar mais fácil executar trabalhos que antes exigiam vários especialistas, o que desloca a demanda para profissionais capazes de acompanhar fluxos inteiros de trabalho e combinar habilidades amplas com bom julgamento. A expertise profunda continua importante para avaliar qualidade, tomar decisões e identificar erros, mas o peso maior deve recair cada vez mais sobre quem consegue atuar entre disciplinas, orientar bem as ferramentas de IA e focar nos परिणामados em vez de uma função ou ofício específico.

A Tátil Design criou uma nova identidade para a Vanto Group para comunicar melhor sua abordagem de consultoria, substituindo mensagens genéricas do setor por um posicionamento de “Third Territory” centrado em ajudar organizações a construir o futuro por meio de conversas e linguagem. O rebrand usa o movimento sísmico como metáfora visual, com um sistema modular de dot-grid, um logotipo em V mais fluido, tipografia customizada e um novo vocabulário estratégico que ajuda a Vanto a explicar com clareza seu valor aos clientes, ao mesmo tempo em que reforça uma abordagem mais pessoal e humana de uma boutique consultancy.

A Frood, nova linha de misturas saudáveis para refeições criada por Frida Redknapp, quer tornar o preparo de comida nutritiva em casa rápido e agradável, sem recorrer à estética habitual de “comida saudável”. Assinada pela Regular Practice, a marca aposta em uma identidade forte e colorida, mensagens simples e fotos de comida apetitosas para destacar sabor, praticidade e ingredientes reais, ajudando a Frood a se diferenciar em um mercado lotado e a fazer a alimentação saudável parecer acessível e divertida, em vez de moralista.

A confiança em produtos financeiros muitas vezes é moldada menos por grandes funcionalidades ou pelo visual e mais por pequenos momentos de incerteza, como telas de confirmação, estados de carregamento e ações irreversíveis. Fricção deliberada, feedback visível do sistema e comunicação clara podem fazer transações rápidas parecerem mais seguras, ações de alto risco parecerem mais controladas e capacidades complexas parecerem mais tangíveis. A ideia central é que a confiança se constrói quando as pessoas entendem o que está acontecendo e sentem que têm controle, especialmente nos momentos mais consequentes, e essas interações aparentemente menores costumam ser as partes mais importantes e mais ignoradas da experiência do produto.

🔗 CEVIU Marketing

O novo rastreamento de alcance fora da rede mostra quais posts realmente ampliam a audiência para além dos seguidores. A busca agora aceita linguagem natural para acelerar a descoberta de ICP. O vídeo volta em um feed dedicado, sinalizando uma aposta maior em conteúdo curto. Advice Sessions permite chamadas 1:1 pagas, enquanto Creator Marketplace conecta marcas a creators verificados para campanhas. O impulso no mobile passa a ser feito diretamente pelo app. Conteúdo spam gerado por IA perde prioridade em favor de posts com ponto de vista original. Os comentários agora viram seguidores instantaneamente. Connected apps adiciona aos perfis o uso verificado de ferramentas como prova de habilidades reais.

O banimento planejado para menores de 16 anos nas redes sociais no Reino Unido pode obrigar milhões de adultos a verificar a própria identidade só para acessar grandes plataformas, mudando a forma como a internet é usada por todo mundo, e não apenas por crianças. Na Austrália, onde uma restrição semelhante entrou em vigor em dezembro de 2025, 7 em cada 10 menores de 16 anos que já tinham conta ainda mantêm algum acesso, o que levanta dúvidas sobre o quanto essas regras realmente podem ser aplicadas. O trade-off é proteção infantil versus aumento da coleta de dados, já que a verificação de idade entrega mais informações pessoais às mesmas plataformas que pretende restringir.

Vender IA como substituta de pessoas chama atenção, mas corrói a confiança de compradores e funcionários. Os dados não sustentam essa narrativa: em um mês, 160 empresas demitiram 28,3 mil trabalhadores, e nenhuma citou IA como motivo. Pesquisadores de Yale também não encontraram perda mensurável de empregos por IA ao longo de 33 meses de dados do mercado de trabalho. Na prática, a IA funciona melhor como complemento: os usuários mais avançados concluem 12,2% mais tarefas e trabalham 25,1% mais rápido quando conhecem seus limites. Empresas que apostaram na mensagem de substituição já estão recuando após queda de qualidade e reação negativa.

Existem dois tipos de experimentadores: os que otimizam para certeza científica e os que otimizam para velocidade de negócio. Regras rígidas de significância, como p < 0,05, foram criadas para evitar falsos positivos, mas estudos em larga escala mostram que elas podem deixar mais de um quarto do valor na mesa e, em alguns casos, ficar abaixo até mesmo de não fazer nada. O ponto central não é o teste em si, e sim a decisão: muitas equipes travam discutindo resultados em vez de agir. Uma abordagem melhor é definir a intenção antes, seja provar superioridade, seja checar não inferioridade, e ajustar os limiares ao custo real de errar.

A maioria dos relatórios sociais para em scores de sentimento e deixa passar o sinal nos comentários. Vale ir além do positivo ou negativo para entender no que as pessoas realmente estão reagindo. Procure temas recorrentes entre os threads, e não opiniões isoladas. Transforme esses insights em pontos claros para os stakeholders, com comentários reais como आधार. Depois, leve a linguagem do público diretamente para os briefings de campanha, para que a mensagem combine com a forma como as pessoas já falam.

LLMs são sistemas probabilísticos que geram respostas prováveis com base em padrões, o que os torna fluentes, mas nem sempre corretos. Eles podem produzir saídas erradas com muita confiança porque não recuperam a verdade; eles a preveem. Isso funciona para escrever, fazer brainstorming e conversar, mas falha em casos de uso de alto risco. Sistemas determinísticos resolvem a consistência, mas ainda precisam de verificação para garantir a correção. A direção que começa a ganhar força é a de modelos híbridos, em que LLMs geram e sistemas formais verificam. À medida que a IA avança para áreas como biotecnologia e cibersegurança, estar “provavelmente certo” já não basta.

Times B2B costumam tratar employee advocacy e influencer marketing como se fossem a mesma coisa, mas eles cumprem funções diferentes e funcionam melhor juntos. O employee advocacy constrói confiança por meio das redes dos funcionários, que são 10 vezes maiores do que as páginas da marca, e gera 45% mais oportunidades e 51% mais atingimento de quota com custo mínimo. Já o influencer marketing dá acesso rápido a novos públicos, mas exige investimento contínuo e perde força quando a campanha termina. Os programas mais fortes rodam os dois em paralelo: influencers para alcance e funcionários para credibilidade, alinhados ao mesmo lançamento, para que os compradores recebam sinais consistentes de dentro e de fora da empresa.

Os scores de confiança em frameworks como RICE parecem precisos, mas quebram na prática. Eles partem da ideia de que a incerteza pode ser modelada como probabilidade, quando boa parte do trabalho de produto está em incerteza real, em que confiança não é mensurável nem calibrável com segurança. Isso distorce decisões em favor de trabalhos pequenos e seguros, e contra apostas com maior potencial de retorno. A saída é abandonar a confiança como critério e focar em uso real, forte demanda do cliente, feedback rápido e comportamento observado. Vale priorizar apostas assimétricas e manter a opcionalidade à medida que a realidade se desenrola.

🏝️ CEVIU Cripto

Uma investigação do WSJ encontrou indícios de que a Polymarket pagou criadores de conteúdo offshore para promover seu mercado de previsões a públicos nos EUA, driblando a proibição imposta pela CFTC a traders americanos. A empresa teria criado sites espelho que reproduziam sua plataforma e pago criadores para simular ganhos nesses sites falsos, com mudanças de manchetes e uso de imagens antigas para fabricar apostas lucrativas. O streamer Adin Ross teria recebido vários milhões de dólares por conteúdo promocional voltado ao mercado americano. O esquema expõe a Polymarket a possível कार्रवाई da CFTC e a restrições na plataforma, enquanto reguladores dos EUA já analisam operações de prediction markets.

O National Business Corporate Pension Fund, que cobre cerca de 1.200 pequenas e médias empresas, planeja alocar aproximadamente 1% de seus ativos em cripto. Se confirmado, o movimento marcaria um dos primeiros investimentos em cripto de um fundo de pensão institucional japonês, um setor que há muito tempo evita ativos digitais. Um piloto bem-sucedido pode incentivar gestores de pensão maiores no Japão a seguir o mesmo caminho, já que formuladores de política domésticos vêm pressionando a indústria de gestão de ativos a adotar estratégias de maior rendimento. A iniciativa também se alinha a um padrão global em que fundos de pensão testam alocações de menos de 2% em cripto como pilotos de diversificação, e não como posições centrais.

A Zelle anunciou que vai lançar uma stablecoin ainda este ano, junto com uma expansão para a Índia. O movimento sugere que instituições financeiras tradicionais estão começando a emitir suas próprias stablecoins, em vez de ceder esse espaço para emissores nativos do mercado cripto, como Circle ou Tether.

A transparência onchain da DeFi expõe tamanho do depósito, timing, escolha da contraparte e atividade de saída como se fosse um extrato financeiro ao vivo, o que dificulta a participação de instituições, market makers e tesourarias que não podem revelar estratégias durante a execução. Morpho e Zama estão lançando uma integração de lending confidencial usando fully homomorphic encryption (FHE) para criptografar saldos e atividade sem quebrar a composability com o restante da stack DeFi. Os mercados isolados da Morpho são imutáveis depois de implantados e ficam limitados a um ativo de empréstimo, um ativo de colateral, um oracle, um LTV de liquidação e um modelo de taxa de juros. Acima deles, há vaults curadas nas quais alocadores de risco, como a Steakhouse Financial, direcionam depósitos por estratégia. A Steakhouse faz a curadoria do vault USDC Prime na integração inicial com a Zama, o que torna esse o primeiro caminho de lending confidencial na Morpho desenhado para capital institucional.

A WapiPay, fintech de pagamentos transfronteiriços fundada em Nairobi pelos gêmeos Eddie e Paul Ndichu, obteve uma Money Services Business licence da FINTRAC. Com isso, passa a ter sua primeira presença regulada na América do Norte e autorização para oferecer serviços de câmbio, transferências de dinheiro, pagamentos e transações com moeda virtual no Canadá. A empresa amplia assim uma rede que já cobre África, Ásia, Reino Unido e Caribe, após uma expansão para a Jamaica no início de 2026. O Canadá passa a funcionar como um hub regulado a partir do qual a companhia pode atender corredores de remessas da diáspora para a América do Norte.

O MEV bot jaredfromsubway foi explorado em mais de US$ 15 milhões em um ataque onchain direcionado que expôs um ponto cego na forma como bots de MEV avaliam routes de transação. O invasor implantou contratos de tokens falsos, como fWETH e fCAP, cunhou esses ativos e os passou por pares de trading, induzindo o bot a aprovar WETH real do contrato canônico de WETH para endereços de wrapper falsos. Bots de MEV são otimizados para verificar rentabilidade do route, matemática de execução e resistência a frontrun, mas não para autenticar se os tokens de um route são genuínos, e foi justamente essa lacuna que o ataque explorou. A especificidade do caso sugere que o atacante testou previamente ou fez reverse engineering da lógica de avaliação do bot, criando uma nova classe de ataque voltada às premissas da infraestrutura de MEV, e não a vulnerabilidades em contratos.

O securities finance, que hoje movimenta US$ 12,6 trilhões em exposição diária de repo nos EUA, US$ 1,3 trilhão em margin lending e US$ 4,6 trilhões em ativos de securities-lending que geraram receita recorde de US$ 15 bilhões em 2025, ainda não tem uma presença relevante onchain. Hoje, esse valor fica com custodians, tri-party collateral managers, prime brokers e clearing houses. A arquitetura hub-and-spoke do V4, que separa pools profundos de liquidez compartilhada de mercados modulares com parâmetros de risco e escopo de ativos distintos, se alinha à forma como o securities financing já é segmentado e pode substituir essas camadas intermediárias. Aave já protege cerca de US$ 23 bilhões em liquidez, o GHO funciona como dólar nativo e o Aave Horizon já ultrapassou US$ 500 milhões em depósitos para empréstimos lastreados em RWA, o que dá ao protocolo uma infraestrutura de padrão institucional antes dessa migração. Com o mercado de stablecoin acima de US$ 322 bilhões, o V4 surge como uma camada plausível de settlement e collateral para a primeira alternativa onchain crível a um mercado multitrilionário que até agora ignorou as trilhas do DeFi.

O mercado de ouro tokenizado ultrapassou US$ 3 bilhões no início de 2026, acima de cerca de US$ 800 milhões um ano antes, e registrou US$ 90,7 bilhões em volume negociado no 1º trimestre de 2026, mas os detentores de XAUt0 seguiam sem rendimento, apesar de arcarem com custos de custódia semelhantes aos do ouro físico. O Theoriq Gold Vault, agora disponível na Feather on Celo, permite que depositantes de XAUt0 recebam XAUt0 adicional por meio de um mercado de lending isolado na Morpho, no qual a Feather faz a curadoria do par XAUt0/USDT, define o oracle da Chainlink, estabelece limites conservadores de LTV e usa liquidez do lado tomador do seu próprio vault de USDT. A estrutura coloca o ouro tokenizado para uso como colateral produtivo dentro da stack de lending do DeFi, ampliando a tese de composability de RWA além de stablecoins e Treasuries para ativos lastreados em commodities.

O Base Beryl está previsto para ir à mainnet em 25 de junho, quatro semanas após o upgrade Azul, em um ritmo que a Base atribui à migração para o Base Stack. O destaque é o B20, um padrão nativo de token que implementa a especificação ERC-20 como um Rust precompile executado no nível do nó, em vez de bytecode da EVM, preservando a compatibilidade com wallets, exchanges e indexers existentes e mirando a emissão compatível de stablecoins, RWAs e tokens nativos onchain. O Beryl também reduz o atraso de saques de L2 para L1 para ganhos de eficiência de capital e inclui o Reth V2 para melhorias de throughput. O sistema de multiproof do Base Stack sustenta as três mudanças, adicionando auditabilidade e segurança à arquitetura.
A divisão Kinexys da JPMorgan, rebatizada de Onyx no fim de 2024, está levando o JPMD, seu deposit token institucional, do ambiente de teste para a emissão nativa em produção no Canton Network, em implantações graduais ao longo de 2026. O Canton é uma L1 pública e permissionless criada pela Digital Asset para instituições financeiras reguladas, com privacidade no nível da transação: a rede vê apenas uma prova de atividade, enquanto os detalhes completos da operação ficam restritos às contrapartes. O JPMD representa depósitos em USD mantidos no JPMorgan Chase e conta com as mesmas proteções regulatórias de um depósito bancário padrão, uma distinção estrutural em relação a stablecoins emitidas por não bancos, como USDC ou Tether, que dependem de reservas mantidas separadamente. Em meados de junho de 2026, o token nativo do Canton, CC, era negociado perto de US$ 0,16, com valor de mercado de cerca de US$ 6,3 bilhões e oferta circulante de 38,8 bilhões, o que o colocava próximo da 14ª posição no CoinMarketCap.

ATUALIZAÇÃO (23/06/2026): não é mais rumor, foi lançado. 16 de junho de 2026. A Coinbase anunciou o lançamento de ações tokenizadas com "true equity ownership" para clientes não americanos, previstas para serem lançadas no próximo mês (julho de 2026). As ações tokenizadas serão lastreadas 1:1 pelo ativo subjacente e representarão a propriedade real do patrimônio, incluindo pagamentos de dividendos e direitos totais de acionista. Estes tokens permitirão negociar ações dos EUA 24 horas por dia, 7 dias por semana, emprestar ações para obter rendimento ou usá-las como garantia para um empréstimo. (Rumor original) A Coinbase vai lançar em julho ações norte-americanas tokenizadas para clientes fora dos EUA, com lastro 1:1, direitos integrais de acionista, pagamento de dividendos e utilidade em DeFi como colateral ou ativo emprestável para gerar rendimento. A corretora afirma que esses tokens representam "true equity ownership", mas não divulgou a estrutura jurídica por trás dessa afirmação. Se os detentores recebem participação acionária direta ou apenas uma reivindicação derivada embrulhada define o enquadramento regulatório, as proteções ao usuário e a posição competitiva em relação a produtos anteriores de ações tokenizadas, que ofereciam só exposição sintética. O silêncio da Coinbase sobre o mecanismo legal deixa o mercado sem informação suficiente para avaliar se a oferta é estruturalmente distinta das anteriores.

A McKinsey estima que o volume de pagamentos em stablecoin somou US$ 390 bilhões no último ano, mas os bancos não conseguem entrar nesses trilhos sem conseguir verificar contrapartes contra listas de sanções da OFAC, da UE e da ONU, monitorar padrões de lavagem e enviar relatórios de atividades suspeitas. No nível do protocolo, ferramentas de compliance cobrem as camadas de triagem e bloqueio por meio de allowlists restritas a endereços com KYC e blocklists que impedem endereços sancionados no momento da liquidação, com a implementação da Tempo citada como exemplo prático. Ainda assim, há uma lacuna na autoridade de freeze: bancos podem interromper uma transação onchain, mas recuperar fundos congelados exige ação do emissor da stablecoin, não do banco, o que divide o controle de um modo que não se encaixa nos marcos regulatórios atuais. Até que essa questão seja resolvida, as maiores instituições seguem expostas a risco jurídico residual, o que trava a adoção mesmo que a infraestrutura de pagamento já suporte a operação tecnicamente.

A narrativa comum de que as stablecoins vão destruir Visa e Mastercard mira a camada errada de taxas. Em uma compra de US$ 100, cerca de US$ 0,18 vão para a rede, enquanto aproximadamente US$ 1,75 ficam com o emissor, o que deixa as redes de cartão pouco expostas à disrupção. Na prática, os cartões vinculados a stablecoins viraram uma das linhas de produto que mais crescem, com a Visa liquidando US$ 7 bilhões em volume anualizado de cartões com stablecoin em mais de 160 programas. Há ainda dois vetores de alta para as redes: as taxas de validador em blockchains de stablecoin, com a Visa já atuando como validadora na Tempo ao lado da Stripe e da Zodia Custody, e a grande oportunidade de pagamentos B2B. São US$ 145 trilhões em fluxos comerciais anuais, e é exatamente aí que a velocidade das stablecoins e a liquidação cross-border 24/7 fazem mais sentido, algo para o qual os cartões nunca foram construídos.

Ethereum é a única plataforma global de coordenação e liquidação realmente credivelmente neutra que existe, e a Ethereum Foundation está configurada de forma única para proteger essas propriedades. Em breve, outras organizações bem financiadas e também credivelmente neutras devem surgir para apoiar o crescimento do ecossistema Ethereum em mainnet, L2s e private Ethereum, com o ETH circulando entre essas três camadas à medida que elas convergem. O debate atual sobre a reestruturação da governança é um precursor de um ecossistema mais amplo e melhor financiado, não um sinal de enfraquecimento.

As ações preferenciais STRC da Strategy, apelidadas de “Stretch”, fecharam na quinta-feira por volta de US$ 85, cerca de 15% abaixo do valor de face de US$ 100, registrando mínima histórica após uma pressão persistente de vendas. A queda limita um dos principais mecanismos da empresa para comprar BTC: quando as ações preferenciais são negociadas abaixo do valor de face, novas emissões ficam menos atraentes, já que a companhia levantaria capital com desconto, piorando as condições de qualquer oferta nova. A Strategy tem dependido de ofertas de ações preferenciais como um canal estruturado, com menor diluição, para financiar a acumulação de BTC, ao lado de seus programas de emissão de ações ordinárias no mercado. Com cerca de 580.000 BTC em balanço, a capacidade da empresa de seguir comprando depende, em parte, de recuperar a demanda por STRC acima do valor de face.

Um atacante explorou uma checagem de validação ausente em um contrato inteligente ICS-20 da Secret Network, uma falha presente desde a implantação do contrato em março de 2023 e mantida após a migração de março de 2026. Para isso, ele criou uma chain falsa na Cosmos, abriu um novo canal IBC para a Secret e usou auto-relays de pacotes forjados para cunhar tokens bridgeados sem lastro e esvaziar ativos reais do escrow. O ataque ocorreu em 10 de junho e passou despercebido por sete dias, até que uma transferência cross-chain rotineira falhou por causa de uma conta de escrow vazia.

A Sonic Labs substituiu toda a liderança no nível do conselho, com Michael Kong, Andre Cronje e David Richardson deixando o board, embora continuem em suas posições de investimento. Matt Visser assume como CEO e Kosta Kourkoumelis como COO; ambos dizem que a prioridade inicial é impor disciplina operacional e reconstruir a confiança antes de qualquer anúncio de roadmap. A atualização reconhece de forma direta o preço deprimido do token e o sentimento da comunidade, tratando a recuperação como 100 dias de melhorias diárias de 1% em vez de um único evento catalisador. Entre os compromissos declarados estão decisões mais transparentes, com justificativas públicas, e uma função dedicada de risco e compliance.

A Securitize entrou com uma ação declaratória no Tribunal Distrital dos EUA em Delaware pedindo que sejam rejeitadas as alegações de violação de patente feitas pela tZero, depois de receber uma notificação de cease-and-desist. Segundo a empresa, o DS Protocol e o Vault Registrar não infringem patentes que cobrem controles de compliance autoexecutáveis para valores mobiliários tokenizados e infraestrutura de trading baseada em blockchain.

📈 CEVIU Fintech

ATUALIZAÇÃO (24/06/2026): não é mais rumor, foi lançado. 18 de junho de 2026. A Kalshi, plataforma de mercado de previsões, iniciou conversas informais e preliminares com bancos de investimento sobre uma potencial oferta pública inicial (IPO), de acordo com relatórios divulgados inicialmente pelo The Information. As discussões ocorrem em um momento em que a receita anualizada da Kalshi ultrapassou US$ 2 bilhões e sua avaliação alcançou US$ 22 bilhões após uma rodada de financiamento de US$ 1 bilhão em maio de 2026. Embora as conversas sejam iniciais, a empresa não espera uma listagem pública antes do final de 2027 ou 2028. (Rumor original) A Kalshi teria iniciado conversas informais de IPO com bancos de investimento depois de superar US$ 2 bilhões em receita anualizada e levantar US$ 1 bilhão em maio, numa avaliação de US$ 22 bilhões. A plataforma de prediction markets vem acelerando, com volume negociado de US$ 16,8 bilhões em maio, mas enfrenta escrutínio crescente de reguladores estaduais e grupos de jogos sobre a possibilidade de contratos ligados a esportes e cassinos serem tratados como apostas ilegais.

Robinhood está reduzindo seu quadro em 10%, com o corte de cerca de 295 posições, enquanto busca operar com uma estrutura mais enxuta, apesar de registrar atividade recorde de negociação em ações, opções e prediction markets.

Empresas que desenvolvem data centers com IA em órbita começaram a conversar com seguradoras, um passo importante para transformar a ideia futurista em um negócio financiável. A cobertura ajudaria startups como Orbital, Starcloud, Lonestar Data Holdings e Cowboy Space a obter dívida para financiar a infraestrutura espacial cara, enquanto o setor tenta modelar os riscos de operar hardware de IA no espaço.

A IA está aumentando a pressão sobre equipes de contabilidade e finanças ao elevar preocupações com velocidade de adoção, qualidade das entregas, cybersecurity, compliance e a confiança nas informações financeiras. Profissionais da área podem se tornar a camada humana de controle da IA ao combinar automação com governança, julgamento, capacitação prática e supervisão mais forte, passando de reportar dados para validar os resultados da IA e entregar recomendações estratégicas confiáveis.

Reguladores federais propuseram regras para que emissores de stablecoin em conformidade com o GENIUS mantenham programas eficazes de identificação do cliente (CIP). As regras dizem que esses emissores precisam sustentar esses programas, de forma semelhante aos bancos, enquanto as rampas de entrada e saída costumam ser entidades licenciadas por MTL sob supervisão estadual.

A Deluxe concordou em adquirir a processadora de pagamentos Celero Commerce por US$ 625 milhões em dinheiro, acelerando sua saída das receitas legadas de cheques em papel e a expansão para pagamentos digitais e serviços de dados. As duas empresas processaram cerca de US$ 70 bilhões em transações brutas no ano passado, e a Deluxe afirma que o grupo combinado estaria entre as 10 maiores adquirentes de comerciantes não bancárias dos EUA.

O JPMorgan removeu o Claude, da Anthropic, da lista de ferramentas de IA aprovadas para funcionários em Hong Kong, em um movimento que reflete a cautela crescente de grandes bancos globais à medida que a adoção de IA se cruza com preocupações regulatórias e geopolíticas. A decisão vem após medida semelhante do Goldman Sachs e parece estar ligada a termos de licenciamento, destacando como instituições financeiras vêm examinando com mais rigor onde e como modelos de IA podem ser usados.

🔐 CEVIU TI

A Cisco planeja adquirir a WideField Security e integrá-la ao Splunk para ampliar a visibilidade sobre usuários humanos, identidades não humanas, sessões, workloads e agentes de IA. A ideia é ajudar o Splunk a correlacionar telemetria de identidade, endpoint, rede e nuvem para que as equipes de segurança detectem quando até usuários autenticados ou agentes de IA aprovados estão executando ações de risco.

A Cisco compartilhou lições da implantação interna de Security Service Edge, na qual saiu de uma infraestrutura de VPN e segurança fragmentada e pesada em hardware para um modelo unificado de SSE entregue pela nuvem. A mudança reduziu em 18% os chamados ao help desk, eliminou mais de 20 opções legadas de VPN, ampliou o Zero Trust Access baseado em certificados e passou a inspecionar tráfego de GenAI para DLP. A Cisco descreveu o aprendizado como menos uma troca do tipo rip and replace e mais uma migração em fases, coordenada entre equipes de TI, segurança, networking e negócios.

A Accenture vai adquirir uma participação majoritária na Dragos e comprar 100% da runZero e da NetRise em um negócio combinado de cibersegurança avaliado em cerca de US$ 4,2 bilhões. O objetivo é ampliar as capacidades de segurança de tecnologia operacional (OT) de ponta a ponta para infraestrutura crítica e ambientes industriais, com a Dragos mantendo a independência e atuando como unidade operacional.

Mesmo com os LLMs tornando software mais barato de construir, ainda existe uma zona de viabilidade em que comprar SaaS continua mais econômico do que reconstruí-lo. A novidade do produto e a manutenção contínua fazem com que alguns softwares ainda sejam racionalmente comprados.

A Infoblox Threat Intel diz que mais de 65% de seus clientes em nuvem fizeram consultas DNS a domínios de residential-proxy em 2026, somando mais de 500 bilhões de consultas por mês. VPNs gratuitas, apps de streaming e extensões de navegador podem transformar silenciosamente dispositivos de funcionários ou não gerenciados em infraestrutura de proxy, criando riscos legais, reputacionais e de segurança que as equipes de rede, endpoint e DNS precisam detectar.

O vice-presidente de Segurança da Amazon argumenta que a governança de IA no modelo human-in-the-loop não é confiável nem escalável para sistemas baseados em agentes, porque decisões repetidas de aprovação acabam deteriorando o julgamento. Em vez disso, a empresa defende responsabilidade de ponta a ponta vinculada à identidade dos agentes e permissões delimitadas por risco, para reduzir o comportamento orientado por objetivos.

Identiverse 2026 deixou claro que as empresas estão correndo para governar agentes de IA, mas a maioria das ferramentas só enxerga as partes fáceis: agentes registrados, estúdios conhecidos, Entra Agent ID, eventos OBO ou plataformas SaaS gerenciadas. O problema maior é que a governança de agentes exige visibilidade no nível da aplicação, autorização em tempo real e uma base de identidade melhor em todos os atores, caminhos de acesso, apps e credenciais delegadas.

Flic Mic é um novo microfone sem fio de push to talk baseado na plataforma Flic button. Ele só escuta enquanto o botão está pressionado, oferece botões configuráveis para assistentes de IA e automação residencial, usa uma bateria coin-cell substituível e conta com uma API aberta, sem necessidade de assinatura.
A extensão Enterprise-Managed Authorization (EMA) do Model Context Protocol (MCP) agora está stable, permitindo que as organizações administrem de forma centralizada quais usuários podem acessar quais servidores MCP. Com EMA, o usuário faz login uma vez pelo provedor de identidade corporativo e passa a acessar automaticamente os servidores habilitados pelos administradores, sem prompts de consentimento OAuth por servidor. A extensão já está sendo adotada em grandes provedores de identidade, clientes e servidores, incluindo Okta, Anthropic, Visual Studio Code e produtos como Asana, Atlassian e Slack.

Qubot é um agente interno de análise de dados, alimentado por GitHub Copilot, que permite aos funcionários fazer perguntas exploratórias em linguagem natural e receber respostas em segundos. Ele usa uma camada de contexto federada entre dados raw/bronze, conformed/silver e curated/gold, além de um motor de consulta conectado ao Kusto e ao Trino por meio de um servidor MCP, com troca automática conforme a pergunta. A equipe relata ampla adoção, redução da demanda por suporte dedicado de analytics e que o contexto estruturado e de alta qualidade melhora a precisão e a velocidade.
OpenAI ampliou o Daybreak com Codex Security, GPT-5.5-Cyber, um programa de parceiros de segurança e a iniciativa “Patch the Planet”, tudo voltado a levar a segurança em IA da descoberta de vulnerabilidades para a automação de correções de ponta a ponta. O Codex Security já analisou mais de 30 milhões de commits em mais de 30 mil codebases, enquanto o GPT-5.5-Cyber melhora o desempenho em benchmarks de cibersegurança e está sendo limitado a defensores confiáveis, com controles de acesso mais fortes.

A estratégia agressiva de IA da Microsoft está gerando atrito no Windows e no Office, com o Copilot sendo empurrado cada vez mais para dentro dos produtos enquanto as principais preocupações de usuários e administradores seguem sem resolução. A IA corporativa está chegando como comportamento padrão, e não como uma implantação com governança clara.

Receba as melhores notícias de tech

Conteúdo curado diariamente, direto no seu e-mail.

Conteúdo curado diariamenteDiversas categoriasCancele quando quiser
CEVIU News — 23 de junho de 2026 | CEVIU