

Um incidente de segurança crítica abalou a infraestrutura do Coder, uma plataforma de desenvolvimento. Entre 07h35 e 21h45 UTC de 31 de agosto, um invasor conseguiu infiltrar-se no pool do Cloudflare de registry.coder.com, inserindo IPs não autorizados. Essa brecha permitiu a distribuição de módulos Terraform maliciosos projetados para roubar credenciais. Durante o período do ataque, segredos de cloud, CI/CD, OIDC e SSH foram exfiltrados para o domínio coder-infra[.]com, comprometendo gravemente a segurança dos dados. A Coder já disponibilizou versões corrigidas: 2.37.0, 2.36.4, 2.35.7 e 2.34.9, sendo crucial a atualização imediata.

Todas as notícias
CEVIU Segurança da Informação
Notícias, pesquisas e ferramentas para profissionais de segurança da informação
1808 notícias
O AWSHound, um novo coletor open source auto-hospedado, promete transformar a análise de segurança em ambientes AWS. A ferramenta mapeia infraestruturas para conjuntos de dados BloodHound OpenGraph, permitindo a visualização precisa de caminhos de ataque. Sua inovação reside na avaliação offline rigorosa de políticas IAM, considerando limites de permissão e SCPs para identificar apenas permissões efetivas. Operando com segurança via credenciais padrão do AWS SDK, o AWSHound demonstrou escalabilidade impressionante em testes, mapeando uma organização de 500 contas com milhões de arestas em apenas 15 minutos, fortalecendo a defesa corporativa e a gestão de vulnerabilidades.
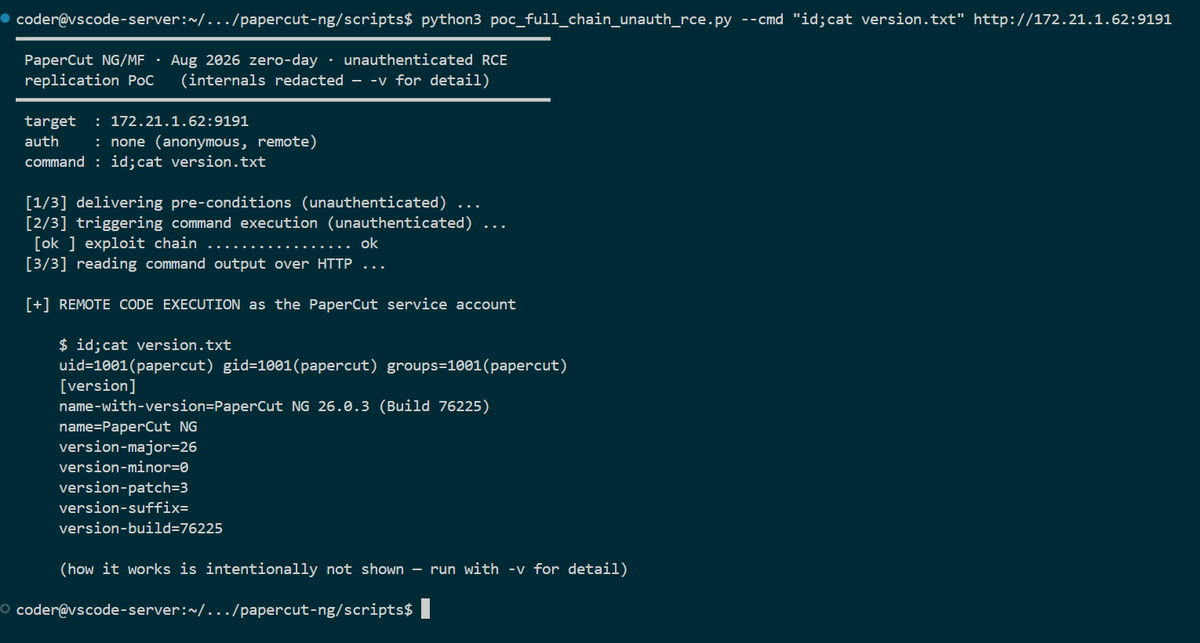
Kev Breen utilizou o Claude Code para engenharia reversa de uma vulnerabilidade zero-day já corrigida no PaperCut NG. Após identificar Indicadores de Compromisso (IoCs) de injeção SQL em logs e observar o comportamento do patch, o Claude descompilou os JARs da aplicação, revelando uma falha de bypass de autenticação por meio de um parâmetro de matriz. Posteriormente, foi descoberto um segundo bypass na função `pageValidate`, permitindo acesso não autenticado a páginas administrativas. A combinação dessas vulnerabilidades culminou em Execução Remota de Código (RCE) não autenticada, comprovada por um PoC em Python que permitia a gravação arbitrária de arquivos como usuário do PaperCut. Mesmo com um guardrail da ferramenta trocando o modelo, Breen descobriu um terceiro bypass que contornava o patch emergencial, reportando a falha à equipe do PaperCut, que já tinha ciência do problema.
A OpenAI introduziu no seu modelo Astra a técnica de "recurrent depth", que permite à IA repetir a mesma consulta várias vezes, em vez de seguir um raciocínio passo a passo. Especialistas em segurança da IA expressam preocupação, pois essa abordagem pode dificultar a interpretação dos logs de "chain-of-thought", essenciais para compreender o comportamento do modelo. A expansão dessa metodologia poderia transferir o raciocínio inteiramente para o espaço latente, comprometendo a visibilidade e auditabilidade das operações da IA. Apesar dos alertas, Jakub Pachocki, da OpenAI, assegura que o "chain of thought" do Astra permanece legível e que o monitoramento é uma prioridade de pesquisa.
Mesmo após ações do Google e FBI, a plataforma ChenLun Outsider Phishing-as-a-Service demonstrou notável resiliência, gerando mais de 700 novas páginas de phishing em um único mês. A ferramenta opera com uma cadeia de ataque sofisticada, utilizando WebSockets para transmitir dados digitados pelas vítimas em tempo real e permitindo que afiliados solicitem prompts de 2FA contextuais sob demanda. Para proteção, especialistas em segurança podem rastrear a infraestrutura buscando o arquivo de configuração GetSyncSetting e a convenção de prefixo de página alfabética que indica o estágio de exploração da vítima, auxiliando na identificação e mitigação dessas ameaças.
Dois grupos de intrusão que alvejavam infraestruturas críticas na América Latina tiveram suas operações expostas devido a uma instância NextChat auto-hospedada, acessível na porta TCP 3000. O histórico de prompts revelou que os atacantes utilizavam intensivamente ferramentas de IA para aprimorar rapidamente tentativas falhas de extração de credenciais SAM e NTDS.dit, empregando alternativas de volume shadow copy. Defensores devem estar alertas para a presença de "m-doxa" em subdomínios duckdns[.]org e monitorar certificados Let's Encrypt multi-SAN emitidos entre fevereiro e junho para detectar essa infraestrutura de ataque.
Em uma movimentação estratégica para fortalecer sua segurança cibernética, o Reino Unido propôs emendas ao projeto de lei de Cibersegurança e Resiliência, visando proibir o uso de fornecedores de tecnologia considerados de alto risco em setores essenciais. A iniciativa surge após um ataque atribuído ao Irã que comprometeu uma instalação de energia britânica, paralisando-a por quatro dias. A legislação também estabelece relatórios de incidentes rigorosos e penalidades, e Pequenas e Médias Empresas que atendem operadores críticos podem ser vetadas caso não implementem controles de segurança apropriados.
Um incidente de segurança na cadeia de suprimentos do ecossistema Rust expôs desenvolvedores de macOS a um malware apelidado de Rustbot. Versões comprometidas das bibliotecas `arrayref`, `internment` e `append-only-vec` distribuídas via `crates.io` continham uma dependência maliciosa de *build-time*. Durante o processo de `cargo build`, um implante Mach-O arm64 era baixado e executado, visando a coleta de credenciais sensíveis armazenadas em diretórios como `~/.aws`, `~/.ssh` e `~/.kube`. O canal de comando RSA do malware foi posteriormente neutralizado devido à chave privada estar embutida no próprio binário, facilitando sua desativação.
Pesquisadores da Kaspersky identificaram uma nova tática de infecção do ValleyRAT, um backdoor sofisticado que agora se disfarça dentro de uma versão modificada do adware chinês QN Wallpaper. A operação maliciosa se dá através da injeção de uma libcef.dll comprometida no processo QnWallpaper.exe, que possui assinatura digital legítima. Essa estratégia permite ao ValleyRAT operar sob um processo pai confiável, contornando detecções e garantindo sua persistência em sistemas comprometidos.
Um recente incidente de ransomware demonstrou a alarmante eficácia da IA em ataques cibernéticos, com operadores de ameaças conseguindo comprometer uma rede corporativa em menos de 10 horas. Este feito, que levaria semanas para ser realizado por humanos, sublinha a velocidade e a sofisticação crescentes das táticas de invasão. Analistas apontam que a IA atua como um acelerador tático sob direção humana, não com autonomia plena, executando mais de 50 técnicas ATT&CK. A principal preocupação reside na 'autoridade transitiva', onde contas com permissões limitadas podem escalar privilégios na nuvem, tornando a detecção e resposta em tempo real um fator crítico e um desafio para a segurança corporativa.
A Huntress identificou instalações maliciosas do ScreenConnect que sugerem uma operação de tipo worm, com clientes modificados recuperando a coleta EndPointStatusMessage.Connections para novas sessões de hosts. A ameaça se propaga através da injeção de scripts VBScript (de 1.vbs a 4.vbs) no sistema de transferência de arquivos do ScreenConnect, com a ação definida como 'Run'. Uma simples conexão a um cliente infectado pode entregar ao host a mesma cadeia de VBScript. O carregador avalia características do sistema, como a presença do Defender e a RAM disponível, para implantar backdoors de nível de usuário, pacotes de acesso com bypass de UAC ou uma combinação que inclui 'wstunnel' e 'XMRig'. Para defensores, é crucial monitorar entradas de 'RunFiles' ou 'RanFiles' nos logs de auditoria do servidor ScreenConnect, especialmente se os scripts forem executados do 'Process: Guest', e verificar a chave de execução do WindowsServiceHost. A Huntress enfatiza a necessidade de re-imagem dos hosts comprometidos, em vez de apenas a limpeza.
Pesquisadores da Manifold Security revelaram oito vulnerabilidades críticas em sete agentes de codificação baseados em IA, incluindo o Claude e Codex. A falha permite que um repositório comprometido, contendo um arquivo .git/config malicioso, explore a configuração core.fsmonitor para executar comandos arbitrários com as permissões da conta do desenvolvedor. Este vetor de ataque ignora controles de sandbox e aprovação de usuário, representando um risco significativo para a segurança do ambiente de desenvolvimento. Embora correções já estejam disponíveis para goose, Codex e uma versão do Claude, Hermes Agent, Qwen Code, Grok Build e outra variante do Claude permanecem vulneráveis.
Um relatório recente da CrowdStrike revela um cenário alarmante: 88% das vulnerabilidades são exploradas em menos de 48 horas após a divulgação pública de um *proof-of-concept*. Grupos de ameaças sofisticados, como VAULT PANDA e GENESIS PANDA, armam essas falhas em menos de 24 horas. O UMBRAL BISON, por exemplo, atacou a vulnerabilidade de escalonamento de privilégios do Linux (CVE-2026-31431) cerca de 20 horas após sua revelação. O estudo aponta ainda uma escalada no uso de vetores de ataque alternativos, com um aumento de quinze vezes no phishing de código de dispositivo e uma concentração significativa de ameaças em registros de software, mirando o npm. O relatório enfatiza a necessidade urgente de agilidade na gestão de patches e defesa cibernética.
Atenção máxima para a vulnerabilidade CVE-2026-0768, uma falha de execução remota de código no Langflow que alcançou a severidade crítica de 9.8. Esta brecha de segurança não é apenas teórica; relatos confirmam que cibercriminosos já estão explorando-a ativamente. Empresas e desenvolvedores que utilizam a plataforma Langflow para suas soluções de IA devem agir imediatamente para mitigar o risco e proteger seus sistemas contra ataques iminentes que podem comprometer dados e infraestrutura.
A Anthropic anuncia a implementação faseada do Enterprise Frontier Safeguards, um novo patamar de segurança para seus clientes corporativos. A partir deste outono, logs de atividade dos usuários poderão ser armazenados em suas próprias contas AWS, Azure ou Google Cloud, sob controle total de chaves e políticas de acesso gerenciadas internamente. O sistema inclui monitoramento automatizado contínuo, que inspeciona o tráfego em busca de capacidades ofensivas cibernéticas, uso indevido biológico e credenciais roubadas. Os alertas gerados são direcionados diretamente às equipes de segurança dos clientes, sem intervenção ou revisão da Anthropic, garantindo privacidade e agilidade na resposta a incidentes. Esta iniciativa fortalece a proteção de dados sensíveis e o uso responsável da IA em ambientes empresariais.
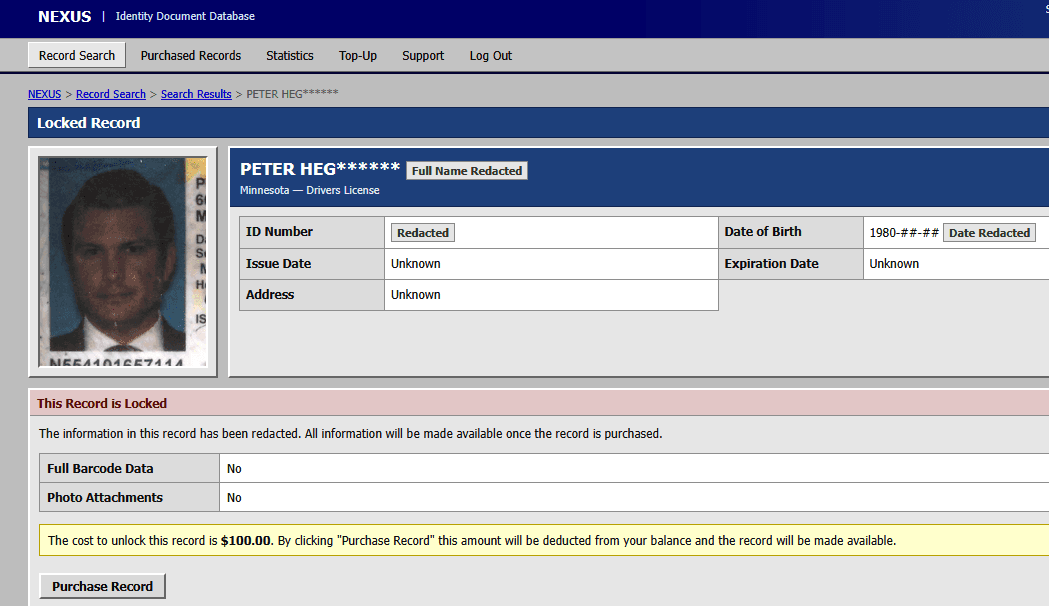
O FBI iniciou uma investigação sobre o serviço clandestino Nexus, que anunciou em um fórum russo de cibercrime a venda de mais de 153 milhões de carteiras de habilitação escaneadas dos EUA e Canadá, além de milhões de outros documentos de identificação. Pesquisadores ligaram os dados dos arquivos vazados a possíveis falhas na idscan.net, fornecedor de verificação de identidade. Após a identificação da campanha de exfiltração contínua, que afetava grandes corporações, o site Nexus foi imediatamente retirado do ar. A violação destaca a criticidade da segurança em sistemas de verificação de identidade.
Em uma vitória significativa para a cibersegurança global, uma operação internacional de grande envergadura conseguiu desmantelar a botnet Sality P2P, que operava há mais de duas décadas. Ativa por 23 anos, essa rede maliciosa representava uma ameaça persistente, sendo responsável por diversas atividades criminosas online, desde a distribuição de malware até ataques de negação de serviço. A desativação é um marco na cooperação entre agências e demonstra a persistência na defesa contra infraestruturas cibernéticas antigas e complexas, impactando positivamente a segurança digital em escala mundial.
Ataques de worms npm, como a campanha ChainDrop em agosto de 2026, demonstram a fragilidade dos mecanismos de proveniência na supply chain de software. Atores de ameaça comprometeram mais de 400 pacotes em horas, utilizando infraestrutura legítima e assinaturas SLSA válidas para envenenar versões. Além disso, a infraestrutura de Comando e Controle foi hospedada em um smart contract Ethereum, driblando blocklists tradicionais. Essa evolução dos worms Shai-Hulud, agora mirando tokens de autenticação de ferramentas de desenvolvimento de IA como Claude e Gemini, revela que as attestações atuais verificam a origem, não a legitimidade real do código. Especialistas alertam que pipelines de infraestrutura-as-code também estão sob risco. Para mitigar, é crucial impor version pinning, usar registros curados, implementar credenciais OIDC com escopo e restrições de network egress.
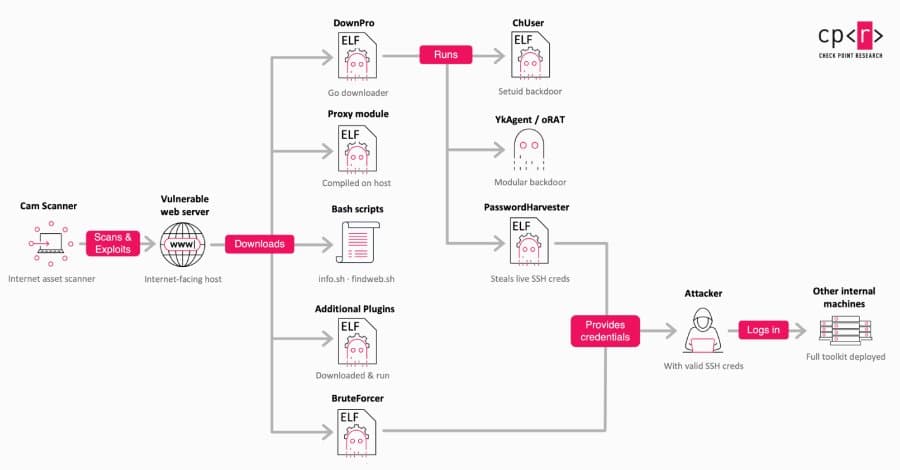
Servidores de instituições governamentais e de ensino no Brasil foram comprometidos pelo grupo 'Gambling Goblin', que instalou módulos Apache maliciosos. Esses módulos operam como reverse-proxies, redirecionando usuários a páginas falsas do Google Play, Microsoft Store e Amazon, que, por sua vez, promovem sites de apostas. A operação foi complexa, utilizando ferramentas como DownPro, AlphaAgent, oRAT e 3snake, além de táticas de força bruta SSH e reconhecimento. A falta de hashes, nomes de arquivos ou caminhos dos módulos publicados dificulta a detecção e mitigação pelos administradores, ressaltando a urgência na proteção contra ameaças persistentes.
Desde o início de 2024, o grupo BREEZE COMET tem orquestrado uma série de ataques direcionados a bancos, empresas de pagamento, varejistas, exchanges e fintechs no Brasil. O objetivo é a realização de transferências fraudulentas por meio de Pix, STR e Boleto. A invasão inicial é diversificada, utilizando desde *password spraying* e chamadas de suporte de TI falsas, até o comprometimento via arquivos fiscais com *malware*, servidores JBoss expostos e dispositivos não autorizados. Uma vez dentro, o grupo furta credenciais mTLS, chaves de API, segredos de CI/CD e *tokens* de *cloud*, empregando movimentação lateral via SMB e RDP. Ferramentas como REALBREEZE, COBALTSPIN e KICKPLATE são parte de seu arsenal. A Mandiant destaca que transações fraudulentas ocorrem em 24 a 48 horas após o acesso a aplicações financeiras críticas.


