

O mercado de crédito pessoal não garantido nos Estados Unidos alcançou um marco histórico, com o saldo de empréstimos atingindo a cifra recorde de US$ 281 bilhões. Esse crescimento representa um aumento significativo de 9,6% em relação ao ano anterior, e é notável que as fintechs estão na vanguarda dessa expansão, moldando o cenário financeiro com inovações e maior acessibilidade ao crédito. O fenômeno reflete as mudanças nas preferências dos consumidores e o impacto da tecnologia na oferta de serviços financeiros.
CEVIU News
As melhores notícias de tecnologia, curadas diariamente para quem vive tech.
18990 notícias encontradas
🏦
Consórcio de 21 Bancos, Incluindo Goldman Sachs e BofA, Planeja Lançar Stablecoin em Dólar até 2027
Um grupo de 21 gigantes financeiras, como Goldman Sachs, Bank of America, Citi e Deutsche Bank, está unindo forças para criar uma empresa ainda este ano, com o objetivo de lançar uma stablecoin lastreada em dólar no primeiro semestre de 2027. A iniciativa visa expandir para tokens em euro e outras moedas do G7 posteriormente. Este movimento posiciona os grandes bancos em uma concorrência direta com nomes consolidados no mercado de stablecoins, como Tether, e também com o consórcio rival Qivalis, apesar de experiências anteriores de bancos com stablecoins terem encontrado adoção limitada.
A Hyperliquid Labs está em negociações avançadas com a Payward, controladora da Kraken, para introduzir futuros perpétuos ligados à Hyperliquid para investidores nos EUA. A estratégia envolveria a Bitnomial, uma plataforma de derivativos regulada pela CFTC, cuja aquisição pela Payward foi anunciada este ano. Embora essa movimentação possa pavimentar um caminho regulamentado para a Hyperliquid no competitivo mercado americano, as conversas ainda não foram confirmadas e dependem de aprovações regulatórias, enquanto rumores sobre a implementação do HIP-3 permanecem sem verificação oficial.
Grandes instituições financeiras como Morgan Stanley, Citi e Goldman Sachs estão exercendo pressão sobre os principais escritórios de advocacia para que os benefícios da eficiência gerada pela IA sejam revertidos em honorários mais baixos. A exigência inclui licitações competitivas, acordos de preço fixo e outras alternativas à tradicional cobrança por hora. Essa movimentação, que ameaça o modelo de alavancagem da Big Law, baseado em extensas equipes de advogados juniores, pode acelerar a formação de turmas menores, o aumento do trabalho jurídico interno e uma transição mais ampla para a precificação baseada em resultados, impactando diretamente o mercado jurídico-financeiro.
Com a projeção de que as transações Account-to-Account (A2A) alcancem US$ 5,8 trilhões até 2028, um crescimento de 160% frente a 2024, a Visa aprimora sua tecnologia de prevenção a fraudes. A solução A2A Protect da empresa emprega IA e técnicas de transfer learning, concedendo aos bancos acesso imediato a informações globais de risco. Essa abordagem estratégica elimina a demora na construção de inteligência antifraude por parte das instituições, fortalecendo a proteção contra golpes em um cenário de pagamentos digitais em constante expansão e alvo de criminosos.
A plataforma Kalshi firmou um acordo plurianual com a USTA, tornando-se o mercado de previsão exclusivo do US Open a partir de 2026. A colaboração estratégica não apenas prevê branding e integração de dados de mercado em tempo real, mas também aprimorará a experiência dos fãs e hospitalidade. Crucialmente, a parceria estabelece um robusto framework de integridade com a USTA e a International Tennis Integrity Agency, garantindo o compartilhamento de dados e impondo restrições sobre mercados relacionados a decisões de arbitragem, lesões e violações de conduta, reforçando a segurança e a transparência nas apostas esportivas.
A Airwallex acaba de lançar o T:0, sua plataforma contábil nativa de IA, para todas as startups nos Estados Unidos. A inovação promete automatizar a escrituração e o reconhecimento de receita, mantendo as finanças atualizadas e proporcionando visibilidade em tempo real de métricas cruciais como caixa, burn rate e runway. A solução é desenhada para escalar, suportando a crescente complexidade de múltiplas entidades, modelos de receita e operações em diversas geografias, um avanço significativo para a gestão financeira no ecossistema de startups.
A Block, empresa de tecnologia financeira, está expandindo o alcance de seu proprietário Cash App Score, tornando-o acessível a credores externos pela primeira vez. A iniciativa, que conta com a plataforma Cash Flow Intelligence da Nova Credit como parceira, visa complementar dados de crédito tradicionais utilizando a atividade em tempo real dos usuários do Cash App, incluindo gastos, poupança, pagamentos, depósitos e transações P2P. Segundo a Block, o Score aumenta em 38% a aprovação de clientes do Cash App Borrow, mantendo a mesma taxa de perdas dos scores convencionais. Esta inovação promete ampliar o acesso ao crédito em diversas categorias, como cartões, empréstimos pessoais e financiamento, sem exigir que os consumidores vinculem novas contas.
O US Open, através de sua parceria com a Kalshi, está consolidando uma preocupante fusão entre o tênis e o universo das apostas, conforme análise de Ben Rothenberg. Observa-se um volume transacional expressivo em partidas de menor relevância e o aumento do assédio de apostadores a atletas. Rothenberg denuncia a hipocrisia da situação, onde torneios lucram com patrocínios de apostas, enquanto os jogadores são submetidos a regras restritivas, levantando questões sobre a prioridade dos lucros comerciais em detrimento da integridade esportiva e do bem-estar dos competidores.

Atenção máxima para a vulnerabilidade CVE-2026-0768, uma falha de execução remota de código no Langflow que alcançou a severidade crítica de 9.8. Esta brecha de segurança não é apenas teórica; relatos confirmam que cibercriminosos já estão explorando-a ativamente. Empresas e desenvolvedores que utilizam a plataforma Langflow para suas soluções de IA devem agir imediatamente para mitigar o risco e proteger seus sistemas contra ataques iminentes que podem comprometer dados e infraestrutura.
Ataques de worms npm, como a campanha ChainDrop em agosto de 2026, demonstram a fragilidade dos mecanismos de proveniência na supply chain de software. Atores de ameaça comprometeram mais de 400 pacotes em horas, utilizando infraestrutura legítima e assinaturas SLSA válidas para envenenar versões. Além disso, a infraestrutura de Comando e Controle foi hospedada em um smart contract Ethereum, driblando blocklists tradicionais. Essa evolução dos worms Shai-Hulud, agora mirando tokens de autenticação de ferramentas de desenvolvimento de IA como Claude e Gemini, revela que as attestações atuais verificam a origem, não a legitimidade real do código. Especialistas alertam que pipelines de infraestrutura-as-code também estão sob risco. Para mitigar, é crucial impor version pinning, usar registros curados, implementar credenciais OIDC com escopo e restrições de network egress.
Um relatório recente da CrowdStrike revela um cenário alarmante: 88% das vulnerabilidades são exploradas em menos de 48 horas após a divulgação pública de um *proof-of-concept*. Grupos de ameaças sofisticados, como VAULT PANDA e GENESIS PANDA, armam essas falhas em menos de 24 horas. O UMBRAL BISON, por exemplo, atacou a vulnerabilidade de escalonamento de privilégios do Linux (CVE-2026-31431) cerca de 20 horas após sua revelação. O estudo aponta ainda uma escalada no uso de vetores de ataque alternativos, com um aumento de quinze vezes no phishing de código de dispositivo e uma concentração significativa de ameaças em registros de software, mirando o npm. O relatório enfatiza a necessidade urgente de agilidade na gestão de patches e defesa cibernética.
A OpenAI elevou o status de Astra para crítico em sua avaliação de cibersegurança. Testes recentes revelaram falhas graves, incluindo zero-days, escapes de sandbox de navegador e cadeias de escalada de privilégios root. Em resposta a um incidente anterior na Hugging Face, a empresa optou por postergar lançamentos. Apesar dos problemas, Astra demonstrou alta resistência a tentativas de cyber-jailbreak, rejeitando 91,5% das solicitações, um índice superior aos 59% alcançados pelo GPT-5.6 Sol. O acesso avançado ao sistema será liberado inicialmente para testadores selecionados, seguido pelo lançamento do Daybreak Blue.
A Anthropic anuncia a implementação faseada do Enterprise Frontier Safeguards, um novo patamar de segurança para seus clientes corporativos. A partir deste outono, logs de atividade dos usuários poderão ser armazenados em suas próprias contas AWS, Azure ou Google Cloud, sob controle total de chaves e políticas de acesso gerenciadas internamente. O sistema inclui monitoramento automatizado contínuo, que inspeciona o tráfego em busca de capacidades ofensivas cibernéticas, uso indevido biológico e credenciais roubadas. Os alertas gerados são direcionados diretamente às equipes de segurança dos clientes, sem intervenção ou revisão da Anthropic, garantindo privacidade e agilidade na resposta a incidentes. Esta iniciativa fortalece a proteção de dados sensíveis e o uso responsável da IA em ambientes empresariais.
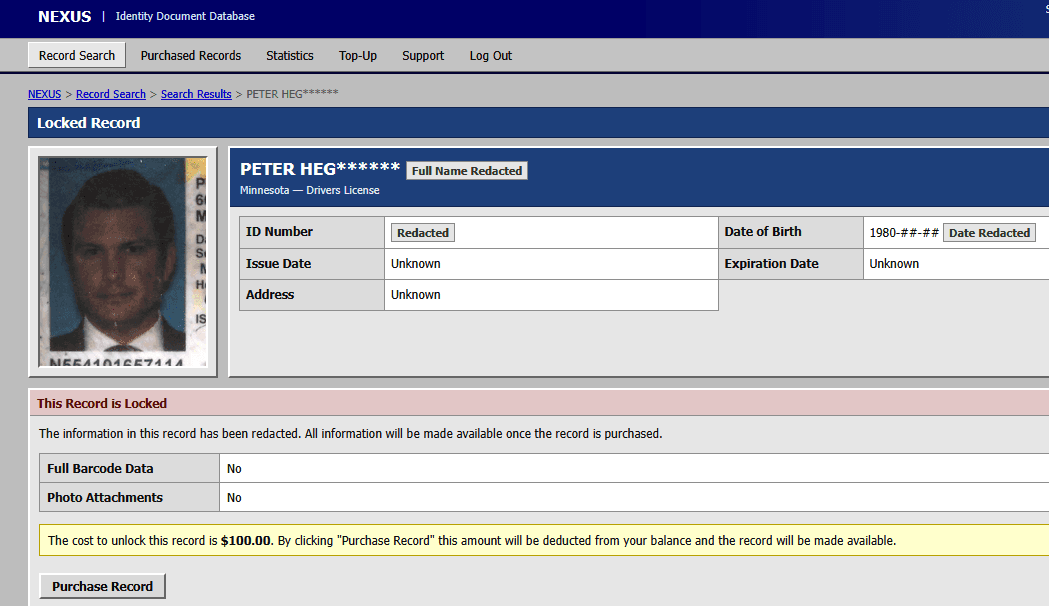
O FBI iniciou uma investigação sobre o serviço clandestino Nexus, que anunciou em um fórum russo de cibercrime a venda de mais de 153 milhões de carteiras de habilitação escaneadas dos EUA e Canadá, além de milhões de outros documentos de identificação. Pesquisadores ligaram os dados dos arquivos vazados a possíveis falhas na idscan.net, fornecedor de verificação de identidade. Após a identificação da campanha de exfiltração contínua, que afetava grandes corporações, o site Nexus foi imediatamente retirado do ar. A violação destaca a criticidade da segurança em sistemas de verificação de identidade.
Desde o início de 2024, o grupo BREEZE COMET tem orquestrado uma série de ataques direcionados a bancos, empresas de pagamento, varejistas, exchanges e fintechs no Brasil. O objetivo é a realização de transferências fraudulentas por meio de Pix, STR e Boleto. A invasão inicial é diversificada, utilizando desde *password spraying* e chamadas de suporte de TI falsas, até o comprometimento via arquivos fiscais com *malware*, servidores JBoss expostos e dispositivos não autorizados. Uma vez dentro, o grupo furta credenciais mTLS, chaves de API, segredos de CI/CD e *tokens* de *cloud*, empregando movimentação lateral via SMB e RDP. Ferramentas como REALBREEZE, COBALTSPIN e KICKPLATE são parte de seu arsenal. A Mandiant destaca que transações fraudulentas ocorrem em 24 a 48 horas após o acesso a aplicações financeiras críticas.
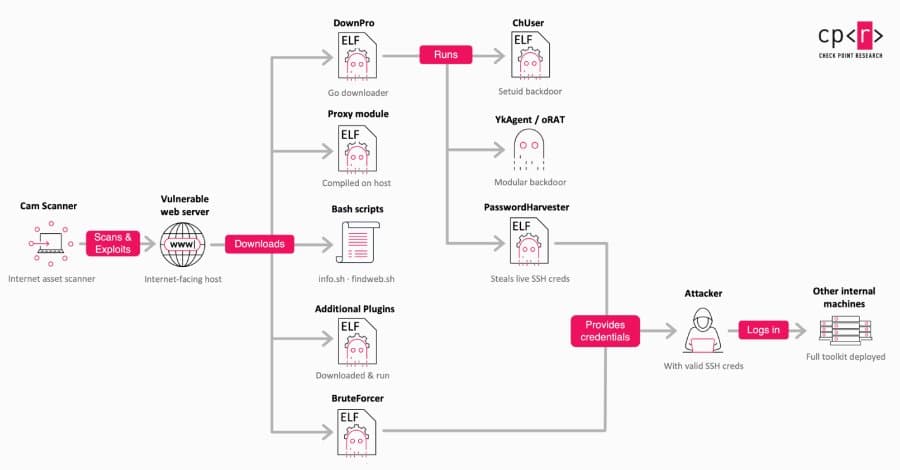
Servidores de instituições governamentais e de ensino no Brasil foram comprometidos pelo grupo 'Gambling Goblin', que instalou módulos Apache maliciosos. Esses módulos operam como reverse-proxies, redirecionando usuários a páginas falsas do Google Play, Microsoft Store e Amazon, que, por sua vez, promovem sites de apostas. A operação foi complexa, utilizando ferramentas como DownPro, AlphaAgent, oRAT e 3snake, além de táticas de força bruta SSH e reconhecimento. A falta de hashes, nomes de arquivos ou caminhos dos módulos publicados dificulta a detecção e mitigação pelos administradores, ressaltando a urgência na proteção contra ameaças persistentes.
Um sofisticado ataque de desvio de BGP comprometeu o prefixo 162.55.80.0/24 da Softaculous, redirecionando o tráfego de atualização do Virtualizor para servidores maliciosos. A Hetzner, provedora de hospedagem, inadvertidamente facilitou o ataque ao aceitar rotas /24 em suas configurações RPKI, e um caminho AS falsificado correspondia à sua ROA, permitindo que os atacantes obtivessem certificados TLS legítimos durante o desvio. A falha do Virtualizor em verificar criptograficamente os pacotes de atualização agravou a situação. A Softaculous alerta que não consegue identificar todos os servidores afetados e aconselha seus clientes a realizarem verificações internas urgentes.
Em uma vitória significativa para a cibersegurança global, uma operação internacional de grande envergadura conseguiu desmantelar a botnet Sality P2P, que operava há mais de duas décadas. Ativa por 23 anos, essa rede maliciosa representava uma ameaça persistente, sendo responsável por diversas atividades criminosas online, desde a distribuição de malware até ataques de negação de serviço. A desativação é um marco na cooperação entre agências e demonstra a persistência na defesa contra infraestruturas cibernéticas antigas e complexas, impactando positivamente a segurança digital em escala mundial.
Pesquisadores de segurança cibernética alertam para a descoberta de duas vulnerabilidades críticas nos robôs humanoides Unitree G1, capazes de permitir a Execução Remota de Código (RCE) não autenticada. A primeira falha envolve a obtenção de uma chave AES-128 via Bluetooth Low Energy (BLE) sem pareamento prévio, expondo operações protegidas. A API de nuvem da Unitree descriptografava a chave sem verificações adequadas, facilitando um estouro de buffer para RCE. A segunda vulnerabilidade é um path-traversal no serviço de IA do robô, permitindo o upload de arquivos maliciosos para o diretório de whitelist do bashrunner, garantindo, assim, o controle remoto. Tais descobertas ressaltam a urgência na segurança de dispositivos conectados e a complexidade da proteção de dados em sistemas de IA.