

A HashiCorp anunciou o lançamento do Boundary 1.0, marcando sua prontidão para produção no gerenciamento de acessos privilegiados (PAM). O destaque desta versão vai para o suporte à gravação de sessões RDP e o provisionamento simplificado no Kubernetes via Helm charts. Visando a segurança moderna, a ferramenta foca em autorização contínua e credenciais dinâmicas, facilitando o acesso seguro tanto para ambientes Windows quanto para identidades não humanas e agentes de IA.
CEVIU News
As melhores notícias de tecnologia, curadas diariamente para quem vive tech.
1119 notícias encontradas
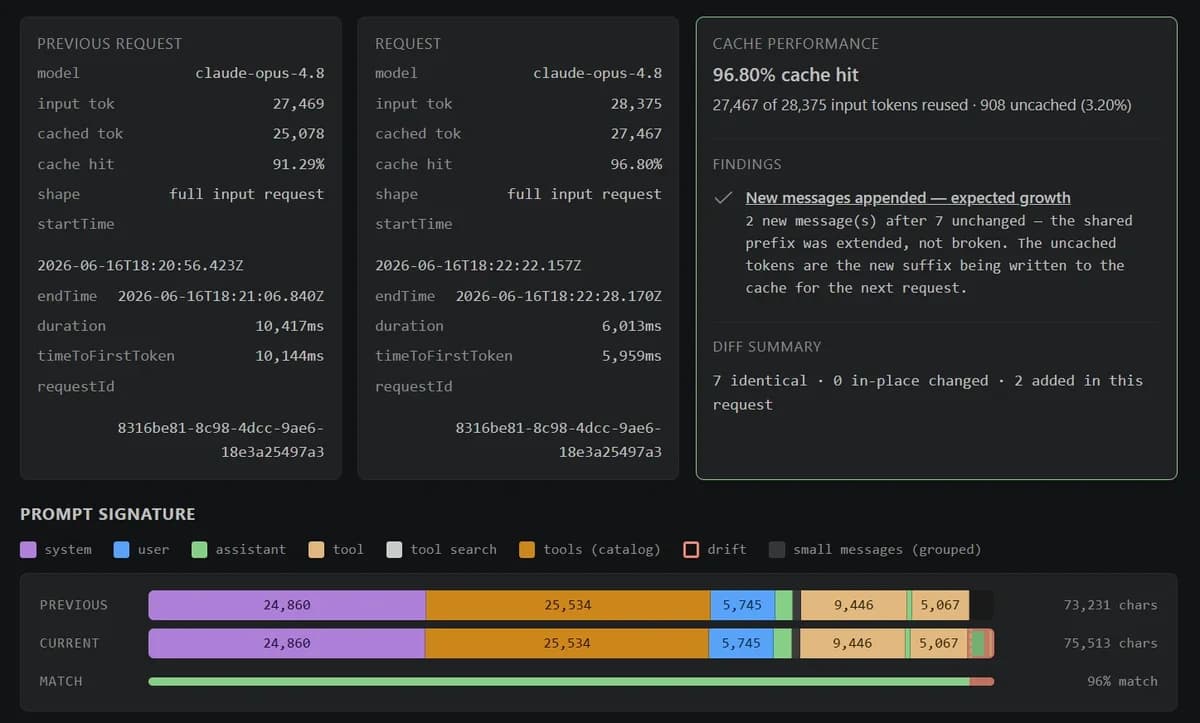
A equipe do VS Code otimizou a eficiência de tokens no GitHub Copilot, reduzindo custos e latência em fluxos de IA baseados em agentes. Para alcançar esse resultado, foram implementadas melhorias robustas no cache de prompts, o adiamento de definições de ferramentas via busca dinâmica (tool search) e o uso de WebSockets para sustentar sessões longas de agentes com alto desempenho.
O Kubernetes estabeleceu novas diretrizes para o uso de IA nas contribuições, exigindo transparência, responsabilidade humana e domínio completo sobre o código submetido. Para equilibrar o jogo e aliviar a carga dos mantenedores, o projeto adotou ferramentas de revisão automatizada como GitHub Copilot e CodeRabbit, otimizando o fluxo de aprovação de pull requests com suporte de IA.
Embora agentes de IA consigam escrever e validar código em ritmo acelerado, o verdadeiro gargalo do desenvolvimento moderno tornou-se a capacidade humana de compreender sistemas complexos. Para evitar que engenheiros virem meros 'aprovadores' de Pull Requests, o artigo propõe o uso de explicadores de código automatizados, testes de compreensão e micromundos interativos. O objetivo é garantir que a equipe mantenha modelos mentais robustos sobre a arquitetura enquanto a IA acelera a entrega.
Conheça o novo recurso de rollback de versão do Kubernetes para o Amazon EKS, que permite reverter atualizações de clusters em até sete dias. Essa nova funcionalidade serve como uma rede de segurança para falhas de atualização, eliminando a necessidade de reconstruir clusters e transformando as atualizações de versão do Kubernetes em operações reversíveis e de baixo risco.
O Amazon CloudWatch passou a oferecer o Container Insights com suporte nativo ao OpenTelemetry (OTel) para clusters Amazon EKS. A novidade coleta métricas de infraestrutura com granularidade de 30 segundos, usando receptores OTel como cAdvisor, Kube State Metrics e NVIDIA DCGM, facilitando observabilidade avançada em ambientes Kubernetes gerenciados na AWS.
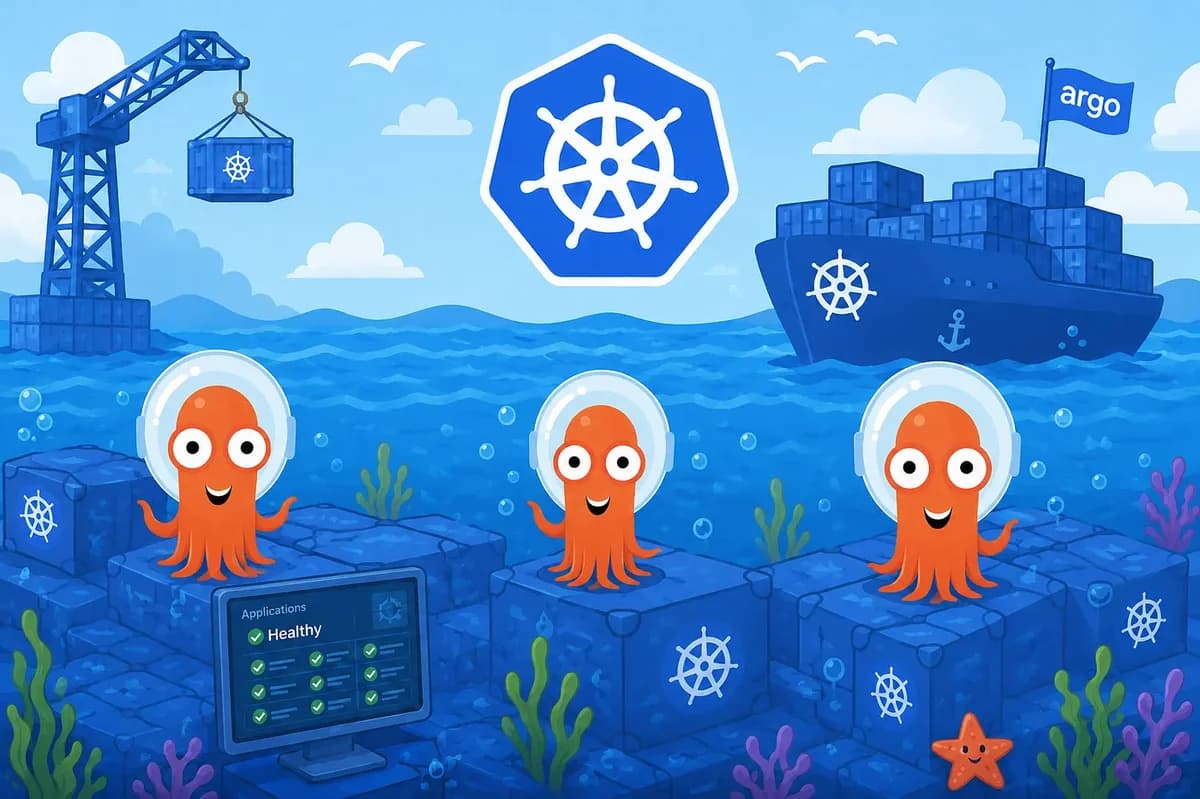
O Argo CD 3.5 introduz uma interface visual nativa para ApplicationSets, com listagem, monitoramento de integridade, árvore de recursos, relações de propriedade e visualizações prévias diretamente no navegador, permitindo analisar aplicações geradas e diferenças de configuração antes da aplicação. A nova UI, somente leitura, reduz a dependência de kubectl e elimina workarounds como o padrão App-of-Apps, simplificando operações em pipelines de GitOps.
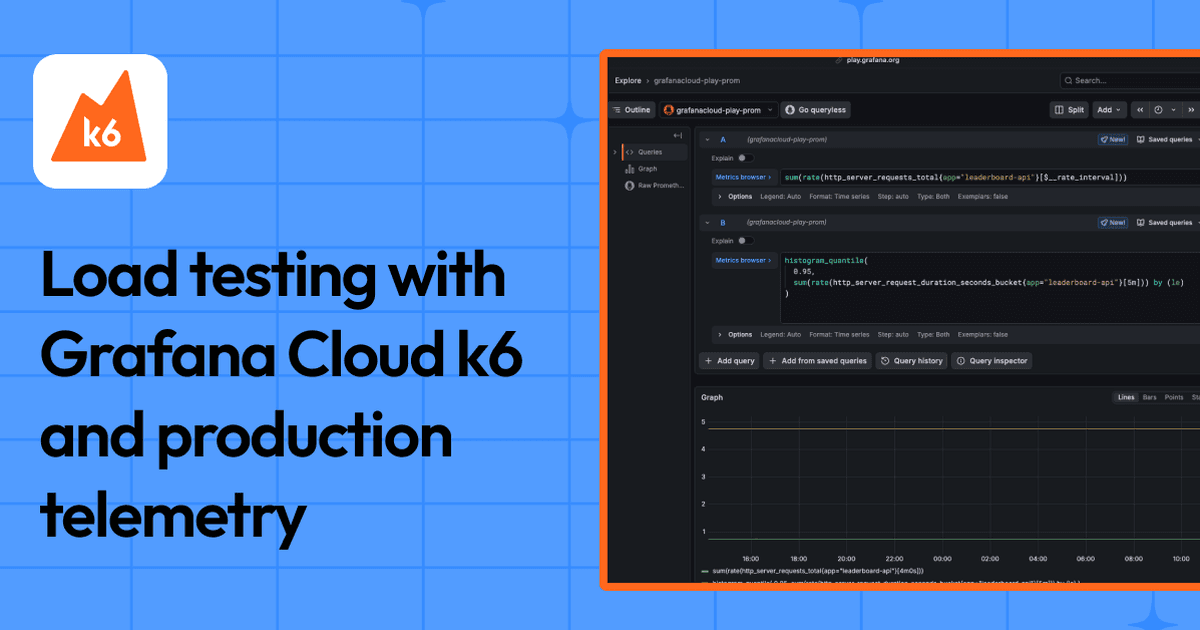
Testes de carga devem se basear em dados reais de produção, não em estimativas arbitrárias de usuários virtuais. Com o Grafana Cloud k6, é possível extrair automaticamente cenários de teste a partir de taxas de chegada, workloads de pico e limites de latência observados na prática, usando a telemetria nativa da plataforma. O Grafana Assistant automatiza essa geração, tornando os ciclos de validação de desempenho mais confiáveis e alinhados ao comportamento real dos sistemas em produção.
O projeto Kepler, da CNCF, foi totalmente reestruturado para deixar de depender do eBPF e passar a usar leitura direta dos diretórios /proc e /sys. A mudança reduz drasticamente os privilégios necessários para implantação e melhora a precisão no cálculo do consumo de energia de workloads do Kubernetes. Em testes, as lacunas de atribuição caíram quase a zero watts e a cobertura de código subiu para 90%, resolvendo gargalos anteriores como a não captura de processos efêmeros e estimativas imprecisas de footprint energético.
O AWS Certificate Manager (ACM) passou a suportar o protocolo ACMEv2 para emissão e renovação automáticas de certificados TLS públicos, compatível com qualquer cliente ACME em qualquer workload. A novidade traz governança centralizada, controle de acesso via IAM e restrição de escopo por domínio, mitigando riscos operacionais à medida que os prazos de validade dos certificados continuam encurtando.
A Vercel passou a suportar implantação direta de qualquer serviço HTTP via Dockerfile.vercel, sem necessidade de adaptação ao modelo de detecção de frameworks. A plataforma faz o build da imagem, armazena-a no registry do projeto e executa o contêiner na infraestrutura Fluid Compute, com preview deployments, autoscaling, observabilidade e cobrança por CPU ativa. O recurso atende backends em Go, Rails, Spring Boot, Express, Laravel, ASP.NET, FastAPI, nginx e outros apps containerizados, desde que escutem na porta definida pela variável $PORT.
Migrar feature flags costuma ser adiado por riscos como divergência lógica, inconsistências de configuração e falhas de segurança entre sistemas legados e novos. A abordagem recomendada envolve execução paralela com avaliação em modo shadow, redirecionamento progressivo de flags novas (de curta duração) e monitoramento contínuo de paridade, só avançando para a virada definitiva em etapas após validação robusta.
📊
Discord desenvolve profiler personalizado para atribuir custos de infraestrutura por endpoint de API
A engenharia do Discord criou um profiler de CPU próprio, estendendo o profiler nativo do Python, para mapear com precisão o consumo de recursos por um dos 1.700+ endpoints de sua API. A solução categoriza tempo de execução por funcionalidade e cruza esses dados com faturamento em nuvem, permitindo alocação precisa de custos mesmo em uma base unificada rodando em centenas de clusters Kubernetes. Com isso, equipes de produto passaram a ter visibilidade em tempo real do impacto financeiro de alterações de código, sem precisar modificar a infraestrutura.
O Amazon CloudWatch Logs agora suporta ingestão gerenciada de mensagens syslog diretamente de dispositivos de rede e servidores Linux, sem necessidade de agentes. O recurso aceita formatos RFC 5424, RFC 3164 e syslog da Cisco por TCP, TCP+TLS ou UDP, com roteamento seguro para um endpoint dentro de uma VPC. Isso simplifica pipelines de observabilidade em ambientes híbridos e reduz a superfície de manutenção operacional, especialmente relevante para equipes de DevOps que priorizam infraestrutura como código e automação de coleta de logs.
O Dragonfly v2.5.0 foi lançado com suporte nativo para download acelerado de modelos de IA do Hugging Face e ModelScope via Git LFS, sem necessidade de ferramentas externas. A versão introduz um webhook de injeção no Kubernetes que habilita P2P nos Pods automaticamente, sem rebuild de imagens. Também traz o CLI dfctl para tarefas locais, aprimoramentos no controle de tráfego dos planos de controle e uma funcionalidade de blocklist no console do Manager para bloquear downloads indesejados.
Engenheiros da OpenAI utilizaram análise de core dump em larga escala para depurar falhas raras de infraestrutura, descobrindo tanto uma falha de hardware quanto um bug de software antigo.
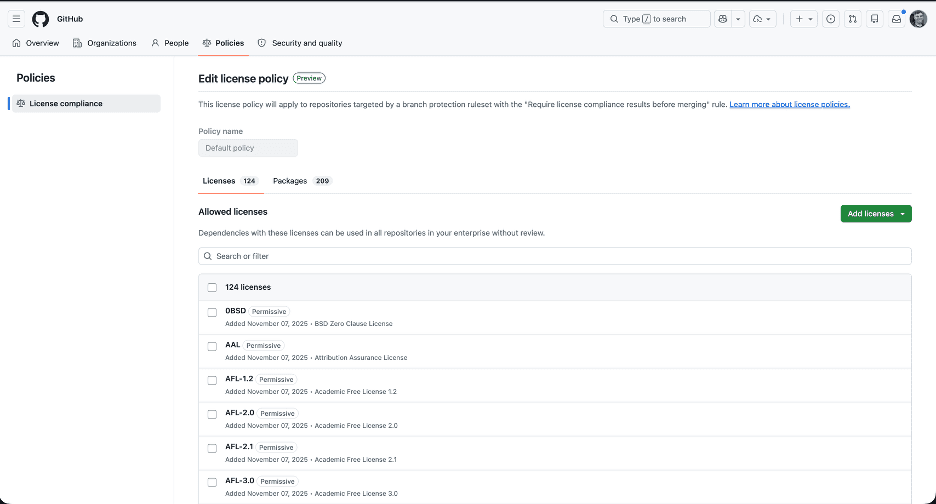
Descubra como o Open Source Program Office utiliza o novo produto de conformidade de licenças do GitHub para gerenciar dependências de código aberto em larga escala.
O AWS CloudFormation acelera a implantação de infraestrutura com o modo Express, permitindo que agentes de IA e desenvolvedores recebam confirmações de implantação em segundos e realizem iterações de forma mais rápida. O recurso está disponível em todas as regiões comerciais sem custo adicional.
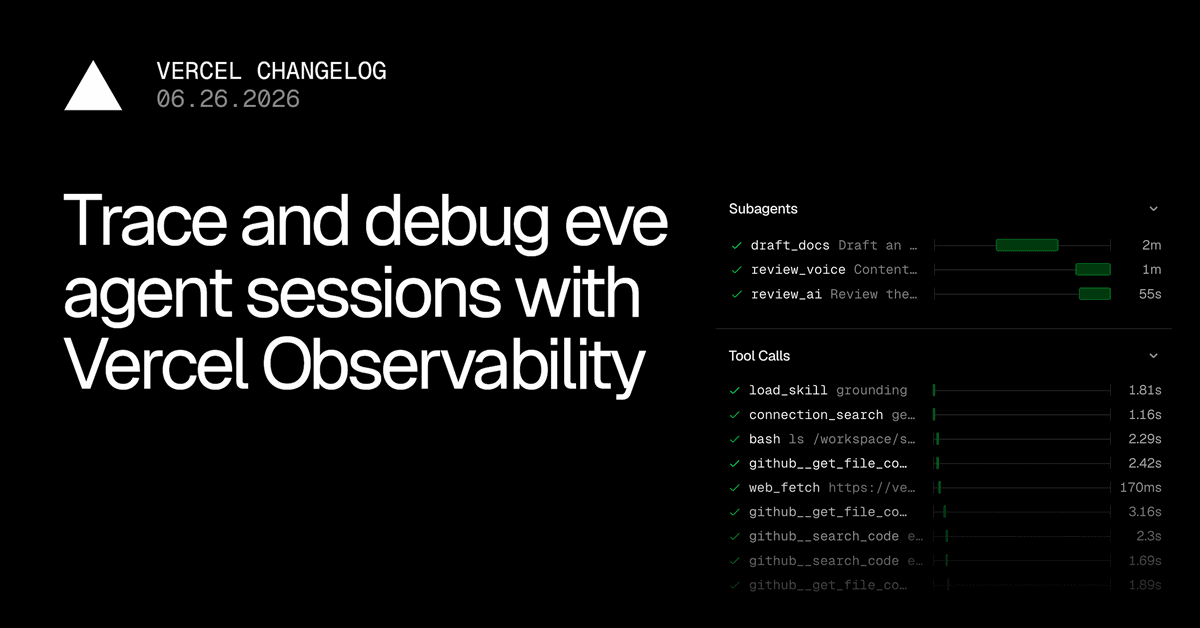
A Vercel anunciou novos recursos de rastreamento e depuração para sessões de agentes eve utilizando a solução de Vercel Observability.
O Cloudflare Workflows, nosso motor de execução durável para aplicações de múltiplas etapas, agora suporta rollbacks baseados no padrão saga, permitindo que desenvolvedores especifiquem uma ação de compensação para cada step.do().