O Google Cloud anunciou recentemente importantes atualizações no VPC Service Controls, visando fortalecer a segurança de agentes de IA. As novidades incluem a implementação de regras de acesso granulares baseadas na identidade do agente, suporte para atributos do Model Context Protocol e integração nativa com a Plataforma Gemini Enterprise Agent. Essas funcionalidades são projetadas para criar 'guardrails' de perímetro, prevenindo a exfiltração de dados e reforçando a segurança em ambientes com cargas de trabalho autônomas, um passo crucial para a confiabilidade de sistemas de IA.
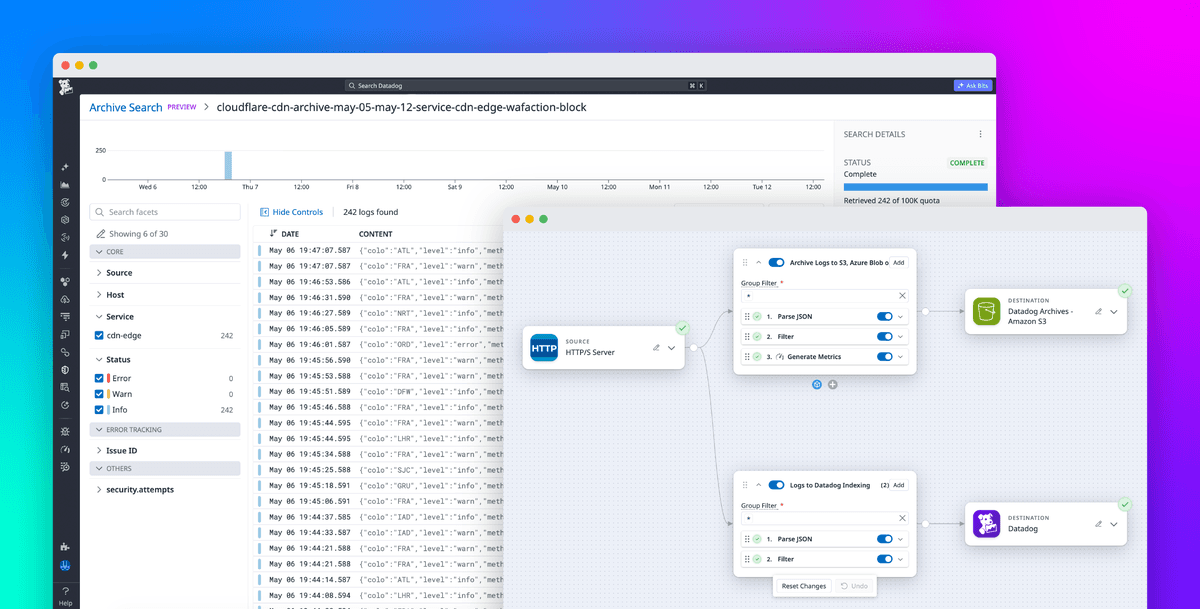
Para equipes que gerenciam grandes volumes de logs de CDN, uma estratégia eficaz para controle de custos envolve a utilização dos Datadog Observability Pipelines. Essa abordagem permite o direcionamento de logs brutos diretamente para o armazenamento de objetos, enquanto as métricas essenciais são encaminhadas ao Datadog. Este método não só otimiza significativamente os custos de indexação, mas também padroniza a normalização dos dados, independentemente do provedor de CDN, resultando em maior eficiência operacional e clareza na observabilidade.
Modelos recentes da Anthropic têm apresentado crescente dificuldade em aderir a schemas de ferramentas que não sejam Claude Code, apesar de compreenderem a tarefa e gerarem conteúdo correto. Armin Ronacher aponta que falhas na ferramenta de edição aninhada do Pi decorrem dessa incompatibilidade. Ele sugere que o pós-treinamento em ambientes fechados e permissivos, como o Claude Code, pode incentivar os modelos a depender de aliases e a ignorar campos extras, introduzindo imprecisões no esquema. Isso torna a invocação de ferramentas com gramática restrita ainda mais crítica para a construção de agentes customizados no contexto de engenharia de plataformas.
A transição de pipelines do Azure DevOps para ambientes GitHub Enterprise com usuários gerenciados exige a instalação manual do aplicativo Azure Pipelines GitHub. Este procedimento é crucial, visto que a configuração OAuth padrão falha sem a instalação prévia. Após a instalação e o vínculo da conexão de serviço, os times podem configurar seus pipelines para repositórios GitHub, garantindo uma integração contínua e eficiente por meio da funcionalidade de fonte do Azure Pipelines.
A Tigera anunciou que a versão v3.32.0 do Calico agora viabiliza a migração live de máquinas virtuais (VMs) baseadas em KubeVirt dentro de clusters Kubernetes, eliminando interrupções de rede. Esta atualização resolve o desafio persistente de manter o endereço IP e a identidade da VM inalterados durante a realocação entre nós, um avanço significativo para a orquestração e confiabilidade de cargas de trabalho mistas em ambientes de nuvem híbrida.
O AWS Secrets Manager agora oferece suporte à rotação gerenciada de segredos externos, abrangendo chaves de API do Paddle e tokens de acesso pessoal, de grupo e de projeto do GitLab. Essa atualização estratégica simplifica a gestão de credenciais sensíveis ao automatizar a rotação por meio das APIs nativas de terceiros, reforçando a segurança e conformidade para equipes de DevOps e engenharia de plataformas que utilizam essas ferramentas essenciais.
A Cloudflare anunciou recentemente um avanço significativo para otimizar as buscas por IA, introduzindo a utilização de sinais de frescor de conteúdo. Essa abordagem visa diminuir o número de crawls desnecessários, aprimorando a eficiência e a relevância dos resultados. Adicionalmente, a empresa está transicionando seu modelo Pay Per Crawl para Pay Per Use, com o objetivo de remunerar criadores de conteúdo com base na utilização de seu material nas buscas por IA, por meio de colaborações experimentais e novas ferramentas analíticas. Tal iniciativa reforça o compromisso da Cloudflare com a inovação e a sustentabilidade no ecossistema de conteúdo digital.
A DigitalOcean anuncia o lançamento do Managed Weaviate em public preview, disponibilizando o popular banco de dados vetorial open-source como um serviço totalmente gerenciado. Com um modelo de precificação fixa a partir de US$ 20 mensais, a oferta elimina cobranças por consulta ou dimensão, visando proporcionar escalabilidade e previsibilidade de custos para desenvolvedores e empresas que buscam implementar soluções de IA e busca semântica de forma eficiente e sem surpresas na fatura.
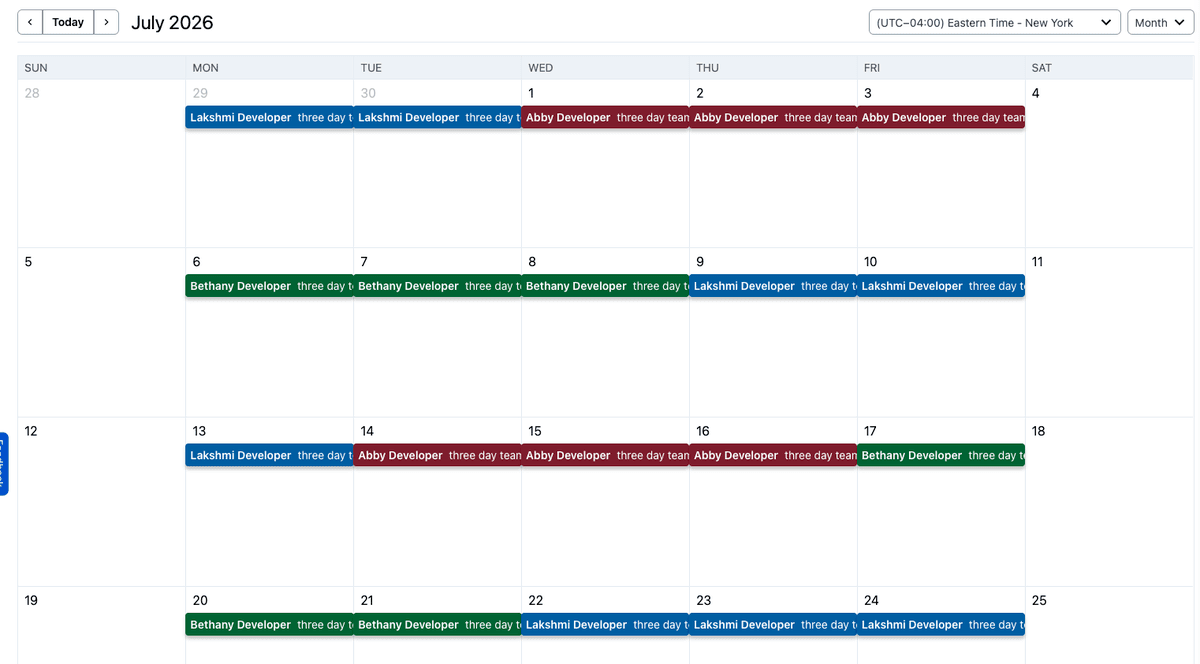
O PagerDuty aprimora o gerenciamento de plantões, introduzindo escalas baseadas em turnos que permitem uma cobertura mais flexível e adaptável a cenários complexos. Com a funcionalidade Custom Schedules e o recurso de usuário 'Unassigned', a plataforma facilita a criação de rotações personalizadas, eliminando a necessidade de configurações complexas em camadas. Isso permite o gerenciamento eficiente de padrões como plantões apenas em dias úteis, semanas alternadas, horários de equipe sobrepostos e períodos de indisponibilidade.
O runtime Bun está passando por uma reengenharia significativa, com a equipe optando por reescrever grandes seções de Zig para Rust. A mudança estratégica visa aproveitar o ecossistema maduro, as ferramentas robustas e a concorrência segura que Rust oferece para o código de runtime de alto nível. Contudo, o Zig será mantido para os bindings do JavaScriptCore, onde sua capacidade de interoperabilidade C++ de baixo nível é crucial para a integração com o motor JavaScript do WebKit. Essa abordagem híbrida busca otimizar performance e segurança sem comprometer a interação com componentes legados.
O etcd v3.7.0 foi lançado, destacando o novo recurso RangeStream, que possibilita o envio de grandes volumes de dados em blocos, reduzindo a latência e o consumo de memória em servidores e clientes. A atualização também entrega melhorias de performance notáveis, como a diminuição do uso de CPU nos planos de controle do Kubernetes, uma reformulação da biblioteca protobuf e a completa remoção das dependências do armazenamento legado v2, culminando um esforço de anos.
A Cloudflare acaba de lançar o Meerkat, um serviço experimental de consenso distribuído que utiliza o inovador algoritmo QuePaxa. A novidade permite que todas as réplicas gravem dados simultaneamente, eliminando a dependência de um líder único e a ocorrência de timeouts, problemas comuns em sistemas baseados em Raft. O objetivo é mitigar as indisponibilidades enfrentadas pela empresa em seus mais de 330 data centers globais, fortalecendo a resiliência operacional. Esta é a primeira implementação industrial do QuePaxa em escala global, focada em gerenciar estados críticos do control-plane, como liderança de bancos de dados e alocação de recursos, assegurando forte consistência mesmo diante de falhas de hardware, data centers inteiros ou interrupções de rede.
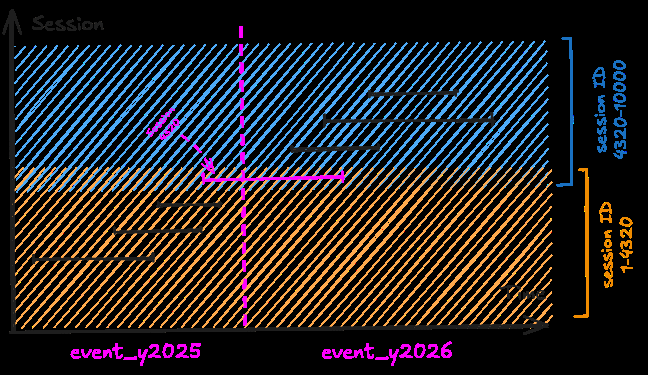
O PostgreSQL oferece uma funcionalidade avançada de pruning de partições mesmo para filtros que não utilizam chaves de partição diretamente. Isso é viável ao empregar constraints do tipo CHECK, que codificam as relações e garantias sobre os dados. Por exemplo, uma tabela de eventos particionada por timestamp pode se beneficiar dessa técnica para evitar a varredura de todas as partições em consultas que filtram por `session_id`. Adicionar constraints de faixa de `session_id` por partição permite um pruning eficiente, inclusive para sessões atípicas que se estendem por múltiplas partições, sem comprometer o desempenho para os casos mais comuns.
A implementação de SRE baseada em IA encontra seus maiores obstáculos não na capacidade da inteligência artificial em si, mas na dispersão do contexto operacional. Elementos cruciais como código-fonte, estado da infraestrutura, telemetria de runtime e o conhecimento institucional da equipe permanecem fragmentados. Para garantir a confiabilidade de operações autônomas, a solução reside na criação de um *knowledge graph* unificado e versionado, complementado por rastros auditáveis de cada decisão. Somente assim, agentes de IA poderão raciocinar com precisão, executar ações seguras e construir confiança em ambientes de produção complexos.
O kpt, projeto sandbox da CNCF, surge como uma alternativa robusta para empacotar, validar e implantar configurações do Kubernetes Resource Model (KRM) como dados. Focado em engenharia de plataformas, ele oferece um fluxo WYSIWYG para GitOps, permitindo que manifestos finais sejam totalmente auditados antes do deploy. Essa abordagem declarativa mitiga a complexidade e a falta de rastreabilidade de pipelines baseados puramente em templates tradicionais.
Um novo servidor open-source de Model Context Protocol (MCP) para o Azure promete transformar a gestão de incidentes. A ferramenta permite controlar todo o ciclo de vida dos chamados diretamente no terminal por meio de um fluxo conversacional. Ela infere o contexto a partir de logs ou IDs de recursos, abre os tickets e gerencia atualizações com respostas e anexos. Focado em eficiência e segurança para DevOps, o ecossistema reduz drasticamente a necessidade de acessar o portal do Azure, priorizando dados locais e permitindo a visualização prévia de ações antes da confirmação final.
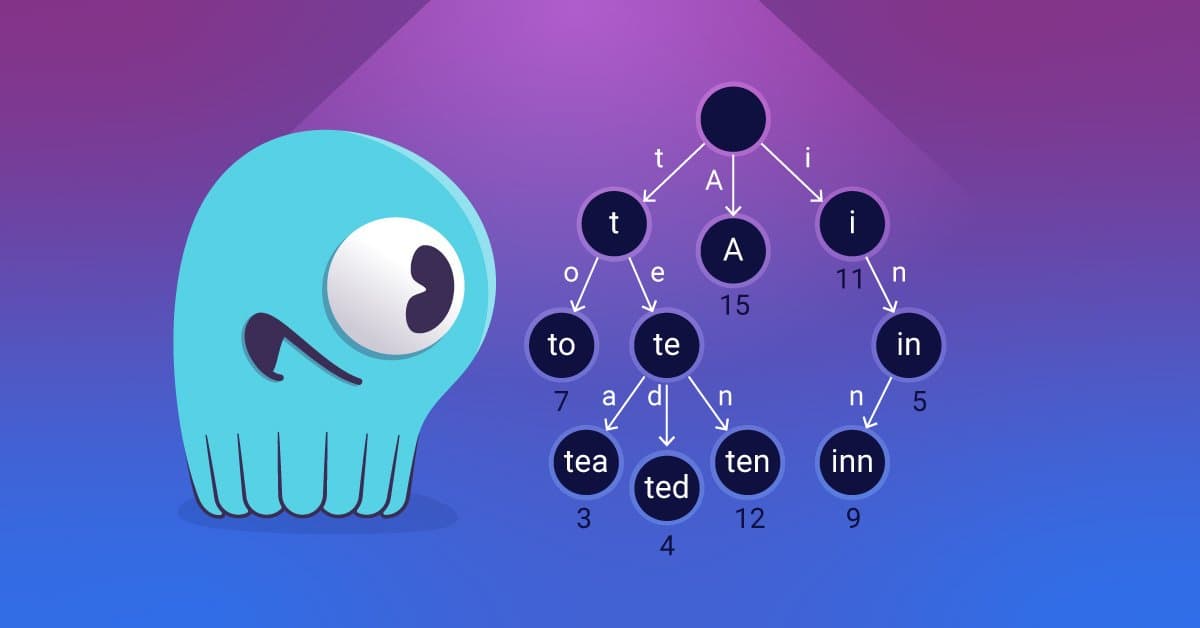
O ScyllaDB 2026.2 oficializou seu formato de índice de SSTable baseado em trie como padrão, substituindo arquivos separados de sumário e índice por uma árvore de prefixos. Essa mudança melhora drasticamente a eficiência do cache, reduz o I/O de disco e otimiza a memória. Nos benchmarks da empresa, a nova abordagem entregou throughput de 20% a 230% superior, além de reduzir a latência de leitura em até 63%, sem gerar impactos negativos nas operações de escrita.
Adoção de operações focadas em IA está transformando a gestão de incidentes ao permitir que agentes autônomos gerenciem a triagem, coordenação e remediação rotineira de falhas conhecidas. Essa mudança reduz drasticamente o tempo gasto em 'combate a incêndios' pelas equipes de SRE e DevOps. Com a evolução dos fluxos assistidos para investigações supervisionadas e resoluções autônomas, os engenheiros ganham liberdade para focar no desenvolvimento de novos recursos e na resiliência da infraestrutura, gerando um ganho de produtividade cumulativo para a organização.
Embora a automação em nuvem híbrida impulsione a produtividade, ela também pode acelerar falhas de configuração em IAM, redes, armazenamento e secrets. Para mitigar o desvio de configuração (drift) causado por ferramentas fragmentadas, engenheiros de plataforma devem adotar políticas como código unificadas (policy-as-code), varreduras contínuas em pipelines de CI/CD, menor privilégio e isolamento estrito de ambientes.
O release candidate do Argo CD v3.5 traz atualizações de peso com foco em segurança da cadeia de suprimentos e usabilidade. Entre as novidades estão o mTLS interno, verificação de assinatura de commits Git, interface nativa para ApplicationSet e as versões beta de impersonation e do Source Hydrator. A versão também adiciona suporte ao Helm 4 e gerenciamento aprimorado de múltiplos namespaces, acirrando a disputa com concorrentes como Flux e Rancher Fleet.