Um estudo recente testou os modelos de linguagem Sonnet 5, Composer 2.5 e GPT 5.5 na criação de webapps, comparando o modo padrão e o "plan mode" em busca de práticas de codificação segura. Os resultados revelaram que todas as seis implementações geraram uma vulnerabilidade IDOR (Insecure Direct Object Reference) idêntica, além de outras falhas variadas. Apesar de o Sonnet 5 ter produzido um código mais maduro no "plan mode", e o Composer 2.5 a vulnerabilidade mais grave também nesse modo, o experimento não conseguiu comprovar que o "plan mode" intrinsecamente gera um código mais seguro. A pesquisa ressalta a importância da revisão humana e testes de segurança rigorosos, mesmo com o uso de ferramentas de IA no desenvolvimento de software, para mitigar riscos cibernéticos.
A OWASP divulgou seu Top 10 de Agentic Skills e o Universal Agentic Skill Format v1.0, sublinhando os perigos emergentes da IA. Skills maliciosas e o comprometimento da cadeia de suprimentos lideram a lista de ameaças. Um caso notável é a campanha Paperclip, que utilizou pacotes e skills Trojanizados, somando mais de 300.000 instalações. Este incidente reforça a necessidade de um formato de skill que registre proveniência, permissões, dependências, hashes e alterações. Equipes de segurança são aconselhadas a inventariar essas agentic skills e desabilitar rapidamente qualquer uma que seja sinalizada como risco.
A Alation, gigante em software de dados corporativos, veio a público confirmar atividade não autorizada em um de seus sistemas. O incidente ocorreu após usuários reportarem degradação de serviço na semana passada, resultando em uma interrupção que foi resolvida em menos de uma hora. Contudo, a empresa ainda não divulgou detalhes cruciais, como o método do ataque, a causa raiz da invasão, o número exato de clientes afetados, a extensão da exposição de dados, se houve notificações ou quais ações defensivas recomendadas foram tomadas.
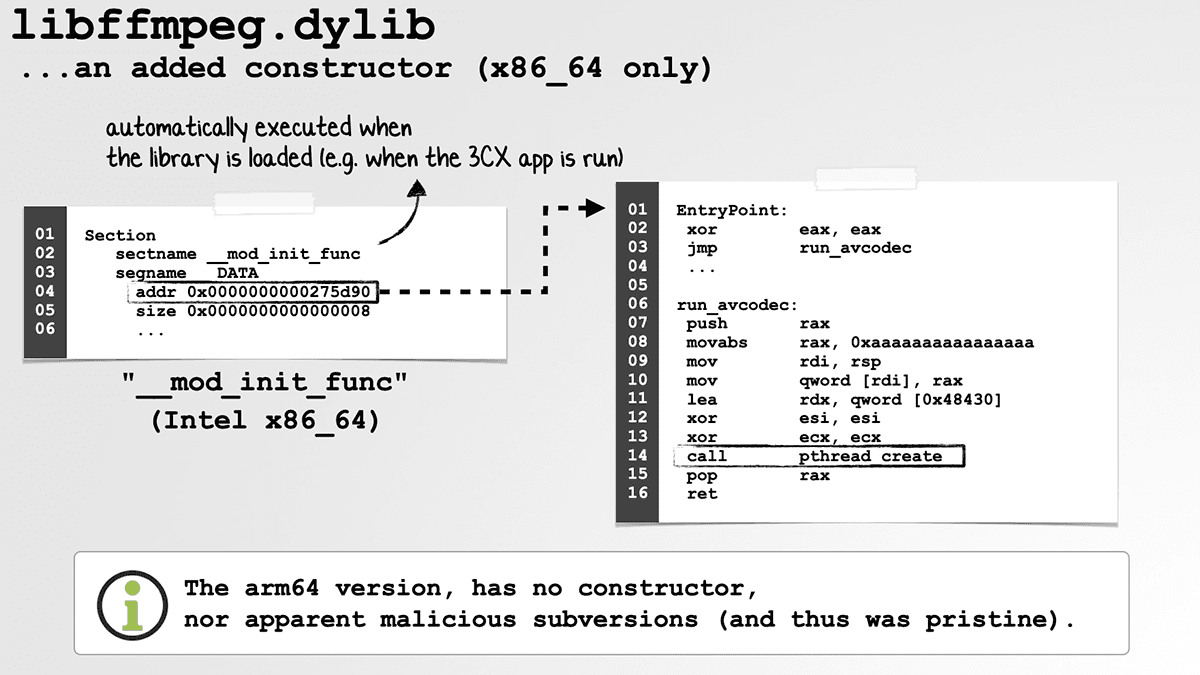
Um estudo recente explora como atacantes exploram a injeção de bibliotecas dinâmicas (dylibs) no macOS para contornar mecanismos de segurança. Utilizando técnicas como `DYLD_INSERT_LIBRARIES`, sequestro de `@rpath` e trojanização, criminosos conseguem herdar privilégios de processos legítimos, desabilitando ferramentas de segurança nativas e até mesmo burlando o System Integrity Protection (SIP) para alcançar persistência profunda no sistema. Para mitigar este ponto cego, especialistas recomendam que as ferramentas de segurança aprimorem a análise estática de comandos Mach-O `LC_LOAD_DYLIB` e a enumeração dinâmica de bibliotecas carregadas. Além disso, a assinatura do `ES_EVENT_TYPE_AUTH_MMAP` do Endpoint Security é crucial para interceptar dylibs maliciosas antes que sejam mapeadas na memória.
Pesquisadores da Endor Labs revelaram uma falha crítica de *type confusion* na biblioteca `isolated-vm`, explorável através do tratamento do `transferList` do `ExternalCopy`. A vulnerabilidade, identificada como GHSA-864f-rcv7-6rh4, permite que um invasor injete um ponteiro inválido, burlando a validação e causando uma falha SIGSEGV no host. Com isso, é possível construir um *exploit* funcional para desativar o ASLR, forjar uma *vtable* e redirecionar chamadas indiretas, culminando na execução de código arbitrário. A falha afeta versões do `isolated-vm` anteriores a 7.0.1 e 6.2.0, impactando plataformas populares como n8n e Rocket.Chat. A atualização imediata e auditoria de referências em *sandboxes* são cruciais para mitigar o risco.
Cibercriminosos estão explorando ativamente duas vulnerabilidades críticas (CVE-2026-61979 e CVE-2026-15981) no plugin miniOrange SAML 2.0 SSO para burlar a autenticação e obter acesso administrativo a sites WordPress. A estratégia envolve a falsificação de respostas SAML legítimas, manipulando algoritmos criptográficos e ignorando verificações de assinatura OpenSSL. É crucial que administradores verifiquem manualmente a versão do plugin e apliquem a atualização mais recente imediatamente, visto que o dashboard do WordPress pode não alertar sobre updates para edições premium.
Uma rede de hotéis australiana foi impactada por uma violação de dados que expôs informações de identificação pessoal (PII) de hóspedes. A Quest identificou, em 17 de agosto, acesso não autorizado ao seu banco de dados através de um provedor terceirizado. Dados anteriores a junho de 2025, incluindo nomes, detalhes de contato e, em alguns casos, datas de nascimento, foram comprometidos. A empresa informou ter notificado os afetados, contido o incidente, corrigido os sistemas e iniciado uma investigação forense para apurar a extensão do ocorrido.
Pesquisadores da Expel revelaram o SynkLoader, um novo malware que se espalha por meio de campanhas de phishing no Microsoft Teams. Os criminosos induzem as vítimas a instalar um falso executável PowerShell Cleaner, astutamente hospedado no Azure para dar a impressão de legitimidade. Após a infecção, o SynkLoader oferece aos atacantes um arsenal de módulos, incluindo perfilador de sistema, persistência, o PhishLocker para roubo de senhas, e o TrafficRedirector para acesso a serviços internos, além de RAT e VNC. A descoberta sublinha a crescente sofisticação dos ataques e a necessidade urgente de vigilância contínua nas plataformas de colaboração corporativa.
A atual política nacional de cibersegurança em IA tem focado nas capacidades de duplo uso dos modelos e em vieses que favorecem atacantes, desconsiderando o potencial defensivo da IA. Soluções como a correção de código por IA e a defesa contra phishing são negligenciadas. Para reverter essa lacuna, é proposta a criação de um observatório de cibersegurança em IA, que integraria avaliações de capacidade com o uso real para gerar recomendações políticas mais eficazes. A ausência de uma abordagem abrangente deixa empresas e governos suscetíveis a ameaças digitais cada vez mais sofisticadas.
A Microsoft anunciou a correção da CVE-2026-69836, uma vulnerabilidade de desserialização de severidade crítica encontrada no Entra ID. Esta falha permitia a execução remota de código sem a necessidade de autenticação e sem qualquer interação do usuário. A empresa garantiu que não há evidências de exploração ativa da vulnerabilidade antes de sua divulgação pública, reforçando o compromisso com a transparência e a segurança de seus sistemas. Administradores são aconselhados a aplicar as atualizações imediatamente para mitigar riscos.
O grupo de ameaças MoYu tem comprometido centrais multimídia Android da marca DoFun, usando um APK malicioso para injetar o malware de botnet "JarService". Distribuído através do aplicativo legítimo TWCore, o malware recebe comandos via broker MQTT, transformando veículos infectados em nós de proxy SOCKS5 e clientes de fraude de cliques. Embora não haja indícios de que os controles físicos do carro sejam afetados, proprietários devem monitorar o tráfego de rede para comunicações suspeitas com o domínio cardoor[.]cn, indicando atividade maliciosa.
A Anthropic reforça as defesas cibernéticas ao integrar o avançado modelo Claude Mythos 5 em suas ferramentas de varredura de segurança Enterprise Claude. A atualização fornece a analistas e defensores resultados acionáveis sobre vulnerabilidades, incluindo categorização CWE, pontuações de confiança e classificações de severidade, garantindo a integridade da plataforma. Complementarmente, a empresa lançou o fundo de US$35 milhões, 'Defender Advantage Fund', para apoiar a correção de falhas em projetos de código aberto. Adicionalmente, o 'Cyber Verification Program' foi expandido, permitindo acesso mais amplo a recursos da classe Mythos para pesquisadores de segurança qualificados, visando fortalecer o ecossistema de proteção digital.
A Truffle Security, após quatro anos de monitoramento, revelou que 9.300 chaves de acesso da AWS, antes expostas, permanecem ativas e vulneráveis. Destas, 817 estavam vinculadas a contas corporativas, incluindo 526 chaves root que concedem controle total sobre os ambientes na nuvem. A exposição de credenciais críticas como essas representa um risco imenso de comprometimento de dados e infraestrutura, ressaltando a urgência da gestão de segredos e rotação de credenciais. A Truffle Security, cujos testes foram limitados a metadados somente leitura, já notificou os clientes impactados.
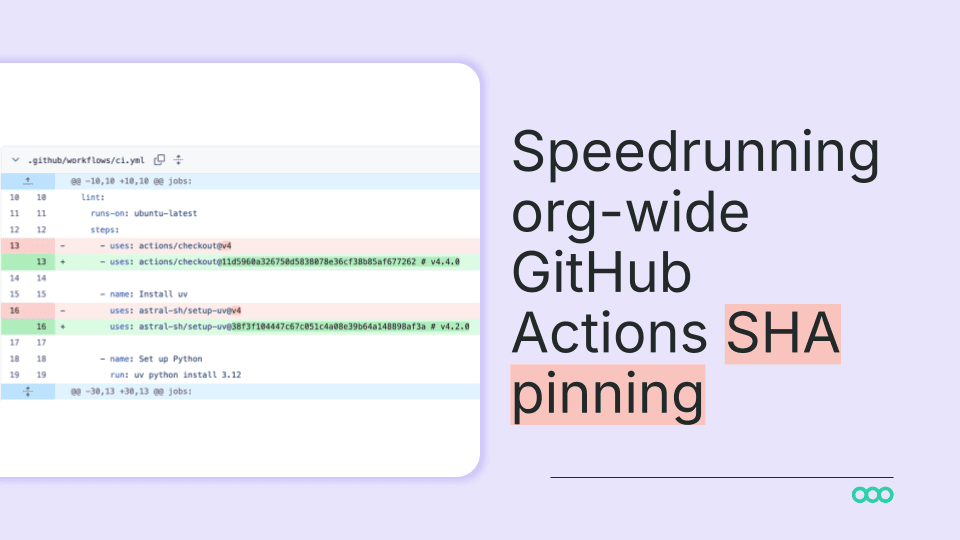
Após o comprometimento da cadeia de suprimentos tj-actions/changed-files em 2025, uma engenheira da Semgrep implementou com sucesso o SHA pinning completo para GitHub Actions, abrangendo 350 repositórios. A iniciativa utilizou configurações nativas do GitHub e ferramentas como pinact e Renovate para converter tags e eliminar referências não fixadas em larga escala. Para equipes de segurança, a adoção dessa estratégia exige a matrícula de novos repositórios via webhooks, monitoramento de falhas de pipeline e atualização das diretrizes para desenvolvedores antes da imposição organizacional.
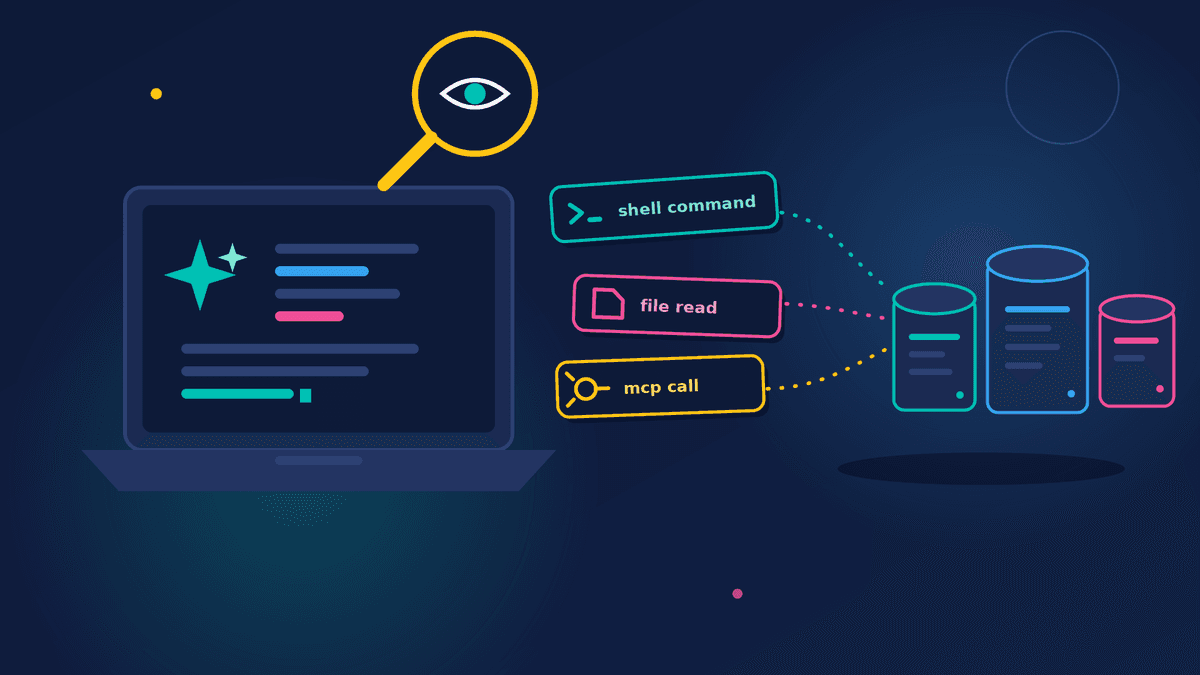
O Elastic Security Labs acaba de lançar uma ferramenta inovadora que visa fortalecer a segurança em ambientes de desenvolvimento que utilizam agentes de IA. A solução consiste em hooks baseados em bash e PowerShell, independentes de dependências, projetados para monitorar a execução de comandos por agentes de IA em IDEs como Cursor e Claude Code. O foco principal é restringir o acesso a logs detalhados dos agentes, coletando apenas metadados essenciais para preservar a privacidade do usuário. A iniciativa permite uma auditoria rigorosa das ações da IA, facilitando a caça a ameaças e a extração de informações cruciais por meio de consultas ESQL, detalhadas no artigo. Essa abordagem é fundamental para manter a integridade e a segurança no desenvolvimento de software assistido por IA.
Pesquisadores demonstraram a capacidade de embutir backdoors dormentes em modelos de IA open source, como o Qwen 3.5 2B, utilizando o método LoRA. Este backdoor, ativado em uma data futura pré-determinada, executa comandos shell em vez de responder, explorando a inserção automática da data atual via prompt de sistema, como ocorre no OpenCode. A técnica, inspirada em pesquisas sobre "agentes dormentes" da Anthropic, obteve sucesso em 7 de 8 prompts "in-distribution" e 9 de 10 "held-out" na data-alvo. Sistemas que injetam carimbos de data/hora automaticamente, especialmente com modelos open-weight não verificados, devem exigir aprovação humana para a execução de comandos shell, pois o OpenCode pode operar via `--auto` sem confirmação. O Codex da OpenAI também possui um mecanismo similar de vazamento de data.
A segurança em ambientes de comunicação remota no JVM ganha destaque com a análise do fork DirtyChai JVM. Esta implementação inovadora visa propagar identidades de usuário de forma segura em chamadas remotas, um ponto crítico para a integridade de sistemas distribuídos. Para conter ataques de negação de serviço (DoS), o sistema limita as requisições a 16 *Subjects* e 64 *principals* por *Subject*, prevenindo sobrecarga e abusos. Adicionalmente, em vez de aceitar classes declaradas pelo chamador de forma indiscriminada, o lado receptor valida as entradas contra uma *whitelist* rigorosa de quatro tipos, utilizando *placeholders* inertes para entradas não reconhecidas. Tais medidas são cruciais para a defesa corporativa e a proteção de dados em infraestruturas baseadas em JVM.
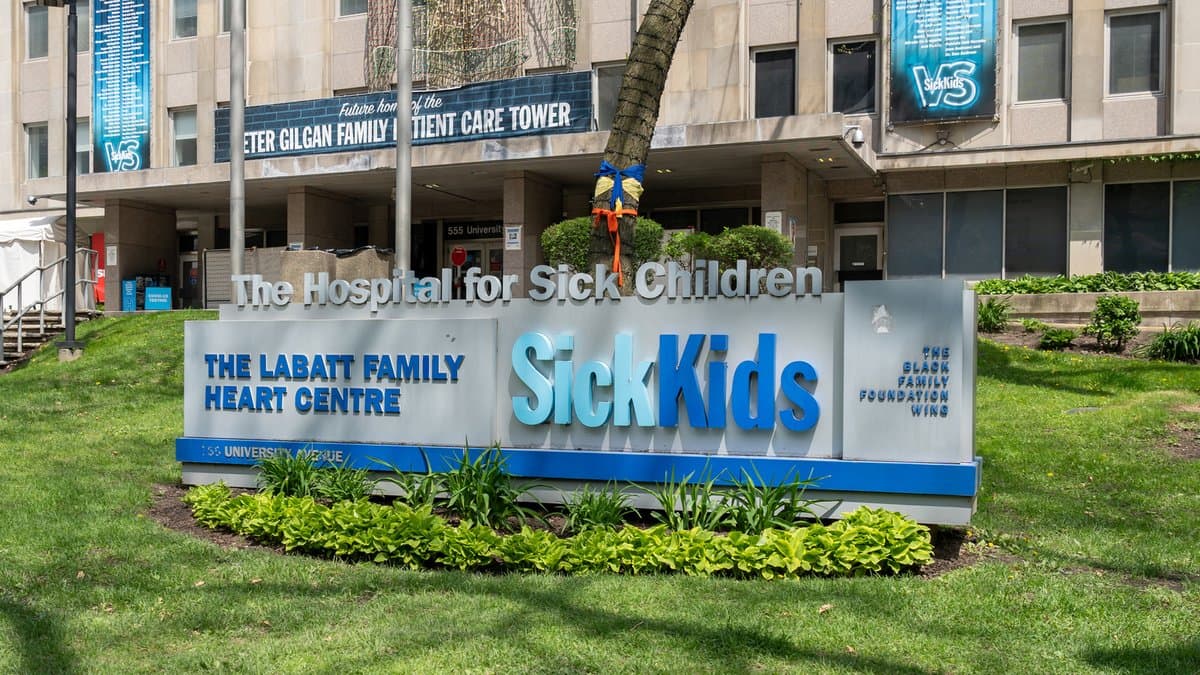
O Hospital for Sick Children (SickKids) de Toronto confirmou ter sido alvo de um incidente de segurança cibernética que resultou na exposição de dados sensíveis de seus funcionários e candidatos a emprego. A instituição informou que a violação foi atribuída a uma vulnerabilidade crítica presente em um software de terceiros, amplamente utilizado tanto pelo hospital quanto por outras organizações. Este incidente ressalta a complexidade e os riscos inerentes à cadeia de suprimentos de software no setor da saúde, onde uma falha em um único componente pode comprometer vastas bases de dados.
Uma nova e perigosa ferramenta no cenário do cibercrime foi identificada: a plataforma de hacking Kriminal, impulsionada por IA e já disponível comercialmente. Ela permite a criação de personas sofisticadas para engenharia social, oferece suporte em segurança ofensiva, realiza buscas OSINT (Open Source Intelligence), rastreamento de criptomoedas e gera imagens sem qualquer censura. A descoberta, feita pela ThreatDown, revela que a Kriminal integra modelos de IA como Grok, Claude e Llama, orquestrados através de OpenRouter, e utiliza serviços como Tavily, Google Cloud, Cloudflare e NowPayments. Essa arquitetura visa maximizar a eficiência das operações maliciosas enquanto ofusca a interação entre as diversas ferramentas, tornando-a uma ameaça robusta e de difícil detecção para defensores digitais.
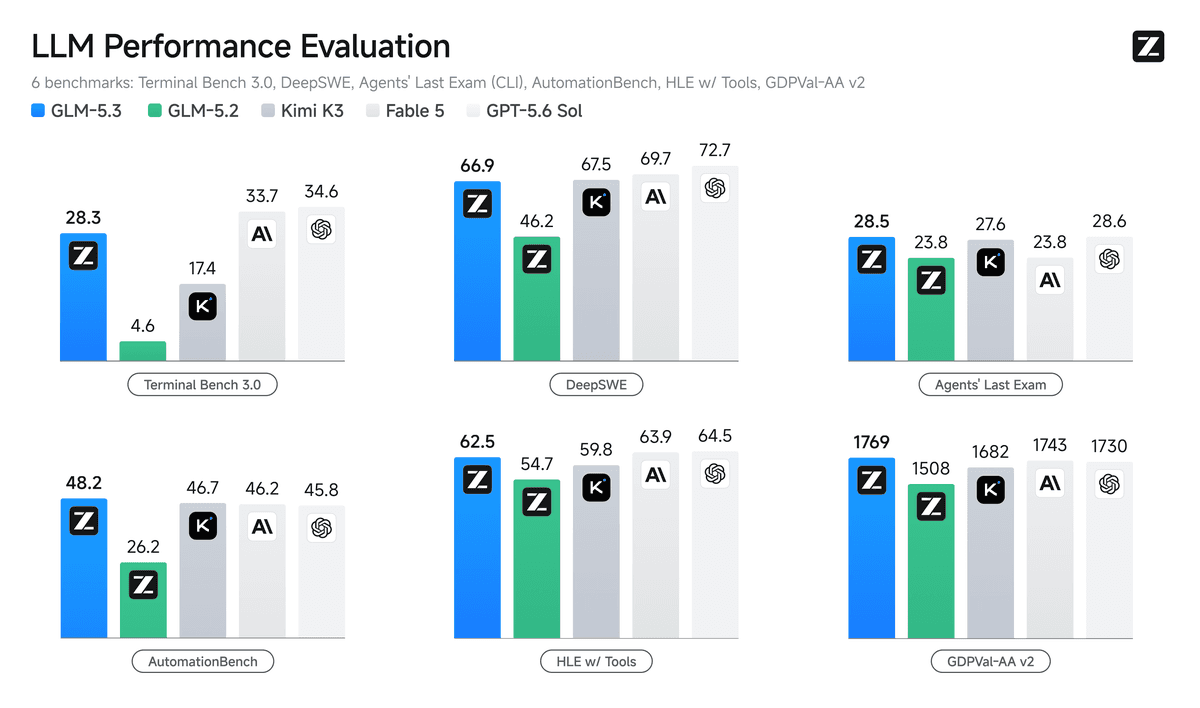
A Z.ai anuncia o lançamento do GLM-5.3, uma nova versão de seu modelo de linguagem que promete revolucionar a cibersegurança e o desenvolvimento de software. Com aprimoramentos significativos em relação ao GLM-5.2, o modelo atingiu 84,5% de acurácia no CyberGym e impressionantes 54,4% no ExploitBench, demonstrando sua capacidade de identificar e mitigar vulnerabilidades. Testes em campo com equipes de segurança na China revelaram a detecção de 2.436 vulnerabilidades em 269 projetos, com 1.097 classificadas como críticas ou de alta gravidade. Deste total, 53 vulnerabilidades já foram divulgadas publicamente, enquanto as restantes 2.383 continuam sob embargo, destacando o potencial da IA na proteção de sistemas críticos.