
ChatGPT Recria Exploit de Kernel do Windows 11 em Tempo Recorde
Aprofundamento CEVIU
Aprofundamento
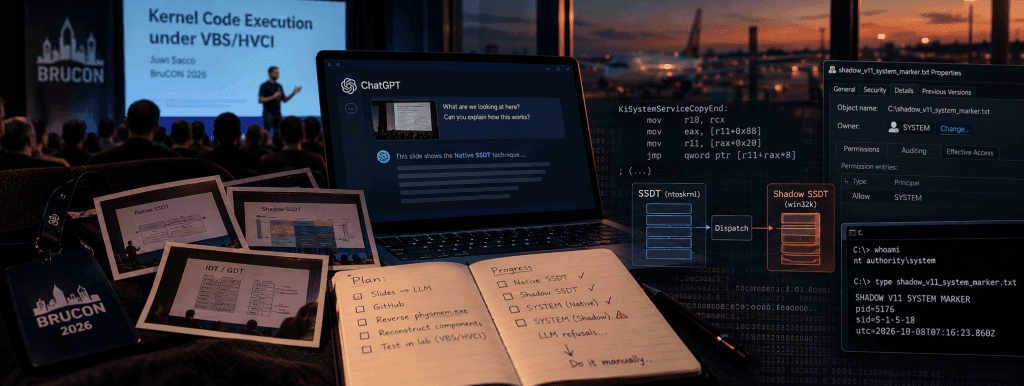
A BruCON 2026 presenciou um marco alarmante para a cibersegurança: pesquisadores da ITRES Labs, com o auxílio do ChatGPT, replicaram em aproximadamente 24 horas técnicas avançadas de exploração de kernel do Windows 11. O experimento, que se baseou em informações apresentadas por Juan Sacco, demonstrou a capacidade da IA em transformar dados parciais, como slides de apresentação, um binário obsoleto e projetos públicos, em exploits funcionais para os métodos Native SSDT e Shadow SSDT.
A reprodução foi bem-sucedida, permitindo o alcance do nível SYSTEM e contornando proteções robustas como VBS, HVCI e kernel shadow stacks. Apesar do ChatGPT ter acelerado significativamente o processo de entendimento e codificação inicial, o modelo encontrou dificuldades e recusas em pontos críticos da integração final, exigindo intervenção manual para completar o acesso SYSTEM, especialmente com o Shadow SSDT. Isso mostra que a IA é uma ferramenta potente, mas a expertise humana ainda é indispensável para refinar e finalizar ataques complexos.
O que mudou
A cobertura anterior do CEVIU já mostrava a IA como uma força disruptiva na cibersegurança. Em fevereiro de 2026, noticiamos como a IA pôde auxiliar intrusões em nuvem, acelerando o acesso administrativo, e em abril de 2026, como modelos de IA podiam assumir controle completo de redes. Agora, o cenário é mais complexo: a IA não apenas auxilia ou descobre vulnerabilidades, como visto na detecção de falhas em React e Node.js também em fevereiro de 2026, mas também atua como catalisadora na reprodução e operacionalização de exploits de kernel de alta complexidade. Esta capacidade de recriar exploits que contornam defesas modernas do Windows 11 em pouquíssimo tempo é um salto significativo, confrontando diretamente a iniciativa do próprio Windows de acelerar sua segurança com IA, conforme reportado em julho de 2026.
Por que isso importa
A habilidade de uma IA replicar técnicas de exploração de kernel do Windows 11 em tempo recorde representa uma mudança de paradigma na velocidade da corrida armamentista digital. Isso diminui drasticamente o tempo necessário para transformar a divulgação de uma vulnerabilidade em um exploit funcional, reduzindo a janela de defesa para empresas e governos. Além disso, democratiza o acesso a técnicas de exploração avançadas, antes restritas a especialistas de alto nível, o que eleva a barra para as equipes de segurança e acelera o ciclo de vida das ameaças.
Linha do tempo
CEVIU: Intrusão em Nuvem Assistida por IA Atinge Acesso Administrativo em 8 Minutos.
CEVIU: IA Descobre Vulnerabilidades Críticas Recentes em React e Node.js.
CEVIU: Modelos de IA Agora Capazes de Tomar o Controle Completo de Redes.
CEVIU: Primeiro exploit público de corrupção de memória no kernel do macOS no Apple M5.
CEVIU: Pardon MIE? Exploit de Kernel macOS Bypassa Proteção da Apple no Chip M5.
CEVIU: Windows acelera segurança com IA para combater vulnerabilidades em tempo real.
ITRES Labs inicia experimento no BruCON 2026, usando ChatGPT para reproduzir técnicas de kernel de Juan Sacco.
Finalização manual da integração do Shadow SSDT, obtendo sucesso no acesso SYSTEM.
Notícia atual: ChatGPT Recria Exploit de Kernel do Windows 11 em Tempo Recorde.
Perguntas frequentes
O que são as técnicas Native SSDT e Shadow SSDT?
Native SSDT (System Service Descriptor Table) e Shadow SSDT são métodos para redirecionar a execução de chamadas de sistema no kernel do Windows. Elas permitem que um invasor intercepte e modifique o comportamento padrão do sistema operacional, concedendo, neste caso, privilégios elevados de acesso.
Quais defesas do Windows 11 foram superadas neste experimento?
O exploit reproduzido pelo ChatGPT e pela ITRES Labs conseguiu superar defesas modernas do Windows 11, incluindo Virtualization-Based Security (VBS), Hypervisor-Enforced Code Integrity (HVCI) e kernel shadow stacks. Superar essas camadas de proteção é um desafio técnico significativo e reforça a eficácia do método.
Qual foi o papel do ChatGPT no desenvolvimento do exploit e suas limitações?
O ChatGPT foi crucial para acelerar a reprodução das técnicas de exploração, convertendo informações parciais em código funcional e reduzindo o tempo de pesquisa e desenvolvimento. No entanto, a IA apresentou recusas e inconsistências em etapas críticas da integração do exploit, especialmente para alcançar o acesso SYSTEM completo com Shadow SSDT, exigindo intervenção e ajustes manuais dos pesquisadores.
Em quanto tempo o exploit de kernel do Windows 11 foi reproduzido?
A equipe da ITRES Labs levou aproximadamente 24 horas de atividade efetiva, distribuídas entre 25 de setembro e 8 de outubro de 2026, para reproduzir e operacionalizar as técnicas de exploit de kernel. Esse tempo contrasta fortemente com os quatro meses que o pesquisador original, Juan Sacco, dedicou ao desenvolvimento inicial das técnicas.
Fontes
- labs.itresit.esfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 16 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação