
OpenAI diz que pipeline de IA gerou 948 exploits de escalação de privilégio no kernel Linux em 30 horas
Aprofundamento CEVIU
Aprofundamento
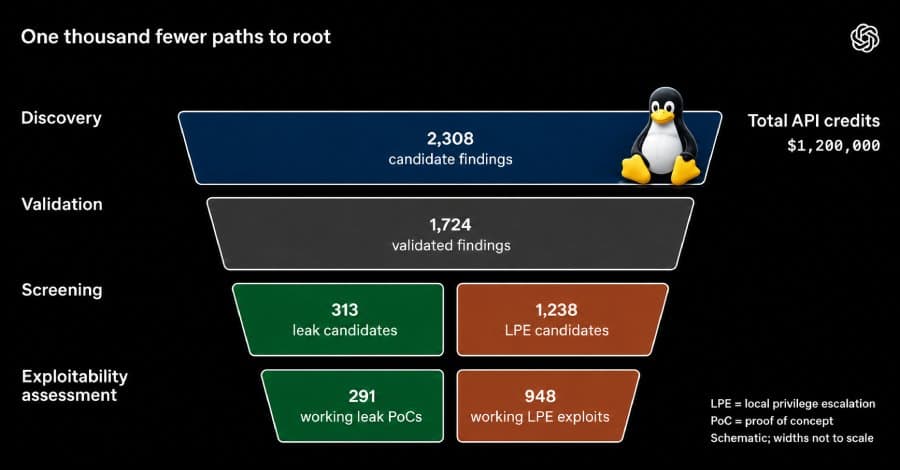
A OpenAI descreveu um pipeline agêntico em cinco etapas: descoberta de vulnerabilidades, validação dinâmica em sandbox, avaliação de explorabilidade com PoC, geração de patch e revisão humana antes do relato aos mantenedores. O protótipo analisou 2.308 candidatos a falha no kernel Linux, reproduziu 1.724 e produziu 948 exploits funcionais de escalação local de privilégios (LPE), que permitem a um usuário sem privilégios obter root. Também saíram 291 PoCs de vazamento de informações.
A execução foi em meados de outubro de 2026, em uma distribuição Linux comum, com um modelo de cibersegurança ainda não lançado. Custou US$ 1.213.430 em créditos de API, cerca de US$ 1.279 por exploit LPE. A empresa diz que os agentes usaram ao menos 10 técnicas inéditas: dois objetos elásticos persistentes para spray no cache do kernel, duas de page grooming, cinco data-only e uma de type confusion arbitrária.
A conclusão prática da OpenAI: no curto e médio prazo, ter acesso de baixo privilégio em um sistema sem os patches mais recentes equivale, para um atacante com bons recursos, a ter root. O NCSC britânico, em avaliação publicada na terça-feira, afirma que as ferramentas de IA para cibersegurança quase certamente aumentaram a descoberta de zero-days e que as organizações terão de acelerar seus processos de patching e testes. Segundo o GTIG, as divulgações mensais de vulnerabilidades passaram de 5.045 em janeiro de 2026 para 10.740 em agosto de 2026.
O que mudou
O número de 948 exploits já circulava na cobertura do CEVIU. Em 4 de novembro de 2026, o CEVIU noticiou "OpenAI cria pipeline que busca falhas no kernel do Linux e gera 948 exploits de escalonamento de privilégio em ambiente controlado", e em 5 de novembro de 2026 saíram textos sobre o pipeline autônomo e os patches. A novidade desta matéria é o detalhamento da fonte: custo por exploit, as 10 técnicas inéditas e o alerta de que sistema sem patch com conta de baixo privilégio deve ser tratado como comprometível a root.
Por que isso importa
Para quem opera Linux em produção, a leitura é que a janela entre divulgação e exploração tende a encolher, e o patching deixa de ser tarefa de ciclo mensal. Contas de baixo privilégio (serviços, contêineres, usuários de CI) passam a pesar mais no modelo de ameaça. Como o custo por exploit é de pouco mais de mil dólares, a barreira econômica cai para atacantes com recursos moderados, embora o texto da fonte trate de um atacante bem equipado.
Linha do tempo
CEVIU noticia pesquisadores da ITRES Labs usando o ChatGPT para recriar exploit de kernel do Windows 11 em 24 horas.
CEVIU noticia o pipeline da OpenAI que gera 948 exploits de escalonamento de privilégio no kernel Linux em ambiente controlado.
CEVIU repercute o pipeline autônomo, com 1.724 falhas reproduzidas e custo de US$ 1,2 milhão em API.
OpenAI detalha custo por exploit, 10 técnicas inéditas e o alerta sobre sistemas sem patch.
Perguntas frequentes
O que a OpenAI afirma ter feito no kernel Linux?
Segundo a empresa, um pipeline de agentes reproduziu 1.724 vulnerabilidades em 30 horas e gerou 948 exploits funcionais de escalação local de privilégios. Também produziu 291 PoCs de vazamento de informações e patches para as falhas. Pesquisadores humanos revisam exploit, patch e severidade antes do relato aos mantenedores.
Quanto custou a execução?
A OpenAI informa US$ 1.213.430 em créditos de API, o que dá cerca de US$ 1.279 por exploit LPE. O modelo usado é um modelo de cibersegurança ainda não lançado.
O que as empresas devem fazer diante disso?
A recomendação da OpenAI é tratar sistemas sem os patches mais recentes e com acesso de baixo privilégio como equivalentes a root para atacantes bem equipados. O NCSC diz que as organizações precisam evoluir seus processos internos de patching e testes para acompanhar o ritmo de descoberta. Também aponta que a IA defensiva só ajuda se for configurada corretamente e de forma ampla.
Que novas técnicas de exploração foram citadas?
A OpenAI diz que os agentes descobriram e usaram ao menos 10 técnicas inéditas. São dois objetos elásticos persistentes para spray no cache do kernel, duas técnicas de page grooming, cinco técnicas data-only e uma de type confusion arbitrária.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 06 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação