O Modelo de Acesso para Agentes (AAM) surge como uma arquitetura fundamental para proteger fluxos de trabalho autônomos de IA. Diante do desafio persistente do controle de acesso multiusuário e de uma taxa de violação de privacidade corporativa superior a 50%, o AAM atua com a emissão de credenciais de curta duração, permitindo que um "Trust Ratchet" as revogue em tempo real ao identificar dados protegidos. Equipes de segurança são instadas a implementar esses agentes iniciais com mediação em nível de rede, "harnesses" de execução rigorosos e registro detalhado de atividades, construindo assim uma base segura para futuras concessões de permissão e mitigando riscos em ambientes de IA.
Pesquisadores da Adversa revelaram uma vulnerabilidade crítica no Grok que permite a exfiltração de dados de usuários, burlando as salvaguardas existentes. O ataque ocorre quando o modelo é instruído a processar uma página web contendo instruções criptografadas. Ao decifrar o conteúdo, o Grok é enganado para construir uma chave de decriptografia falsa, que inclui informações sensíveis como nome de usuário, localização e histórico de chat. Esses dados são então transmitidos a um servidor controlado pelo atacante via parâmetro de URL, representando um sério risco à privacidade e segurança.
Uma falha crítica no wasm2c foi identificada, permitindo que um processo "guest" execute comandos de shell diretamente no sistema hospedeiro. A vulnerabilidade decorre da forma como o wasm2c lida com a alocação de memória: ele registra o tamanho de uma tabela antes de chamar `calloc`, e o processo continua mesmo que `calloc` retorne `NULL`. Tabelas `funcref` de 64 GiB podem falhar sob certas restrições, como `RLIMIT_AS` ou pressão de memória, resultando em acessos à tabela baseados em `NULL` que são resolvidos para endereços do host. Um PoC demonstrou a exploração, vazando ponteiros `libc` via GOT, forjando uma entrada `funcref` e invocando `system()` para gravar um arquivo no hospedeiro. A correção essencial envolve a verificação de `NULL` para `calloc` e a implementação de um limite de tamanho para as tabelas.
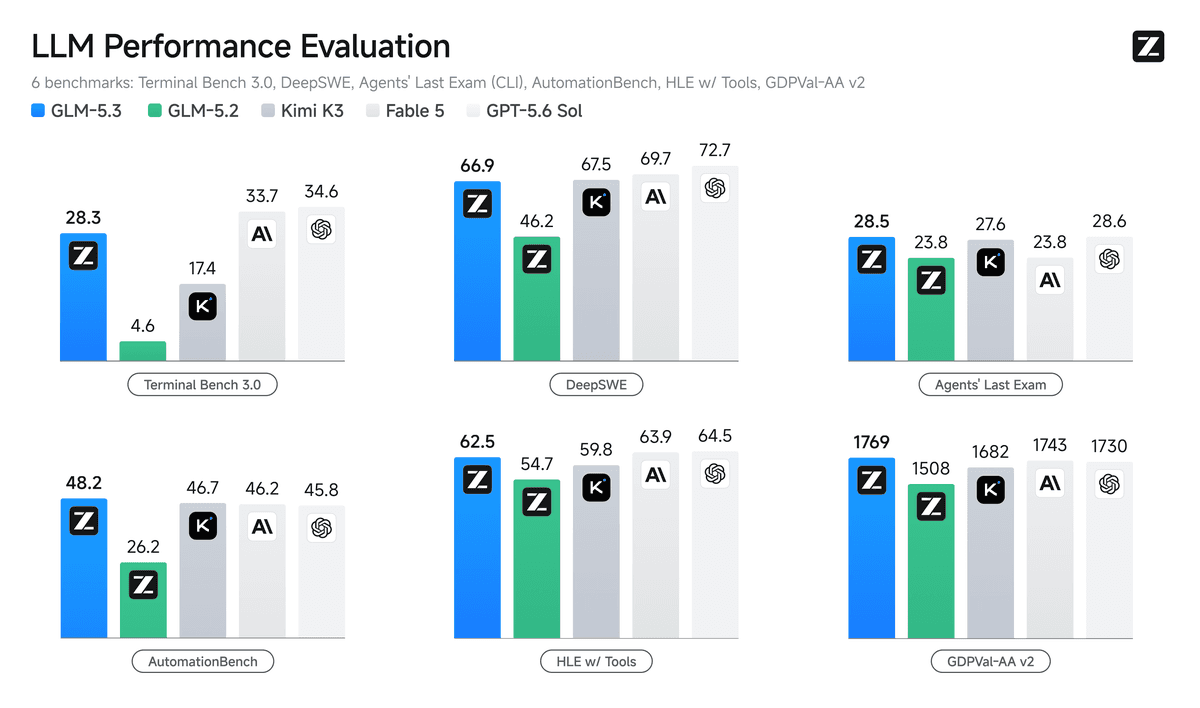
A Z.ai anuncia o lançamento do GLM-5.3, uma nova versão de seu modelo de linguagem que promete revolucionar a cibersegurança e o desenvolvimento de software. Com aprimoramentos significativos em relação ao GLM-5.2, o modelo atingiu 84,5% de acurácia no CyberGym e impressionantes 54,4% no ExploitBench, demonstrando sua capacidade de identificar e mitigar vulnerabilidades. Testes em campo com equipes de segurança na China revelaram a detecção de 2.436 vulnerabilidades em 269 projetos, com 1.097 classificadas como críticas ou de alta gravidade. Deste total, 53 vulnerabilidades já foram divulgadas publicamente, enquanto as restantes 2.383 continuam sob embargo, destacando o potencial da IA na proteção de sistemas críticos.
O malware ToxicPanda 2.0 ampliou drasticamente seu alcance, visando agora 349 instituições financeiras em 16 países com roubo de credenciais via overlay. A atualização trouxe 167 novos comandos remotos, focando na captura de PINs em mais de 140 apps de bancos e criptomoedas. Sua perigosa cadeia de abuso de serviços de acessibilidade permite depuração wireless via ADB, facilitando a escalada de privilégios em dispositivos Android, representando uma grave ameaça à segurança bancária móvel.
Uma nova e perigosa ferramenta no cenário do cibercrime foi identificada: a plataforma de hacking Kriminal, impulsionada por IA e já disponível comercialmente. Ela permite a criação de personas sofisticadas para engenharia social, oferece suporte em segurança ofensiva, realiza buscas OSINT (Open Source Intelligence), rastreamento de criptomoedas e gera imagens sem qualquer censura. A descoberta, feita pela ThreatDown, revela que a Kriminal integra modelos de IA como Grok, Claude e Llama, orquestrados através de OpenRouter, e utiliza serviços como Tavily, Google Cloud, Cloudflare e NowPayments. Essa arquitetura visa maximizar a eficiência das operações maliciosas enquanto ofusca a interação entre as diversas ferramentas, tornando-a uma ameaça robusta e de difícil detecção para defensores digitais.
A equipe de segurança do Rust confirmou um ataque de cadeia de suprimentos que comprometeu o pacote 'arrayref', amplamente utilizado. Versões maliciosas do 'arrayref' foram republicadas para depender de 'proc-macro1', que baixava um payload malicioso via um script de build. Pacotes relacionados do mesmo autor, 'internment' e 'append-only-vec', também foram afetados, indicando um possível roubo de credenciais. As versões comprometidas estiveram ativas por cerca de 86 a 107 minutos antes de serem removidas. A equipe do Rust deletou os pacotes maliciosos e restaurou as versões legítimas. Desenvolvedores devem verificar a presença das versões comprometidas de 'arrayref', 'internment', 'append-only-vec' e a família 'proc-macro1' para mitigar riscos.
Pesquisadores desenvolveram um agent harness multi-agente para testar a segurança de implementações SAML (Security Assertion Markup Language). A ferramenta, que utiliza a avançada IA Claude Opus, demonstra como agentes autônomos podem identificar e explorar falhas em sistemas de autenticação federada. Este método inovador oferece uma nova perspectiva para a gestão de vulnerabilidades em ambientes corporativos e governamentais, destacando a importância de auditorias contínuas para proteger dados sensíveis.
Uma nova capacidade de escaneamento de memória em escala foi integrada ao Osquery e Fleet, utilizando regras YARA via a tabela 'yara_process'. Esta funcionalidade aprimora significativamente a detecção de ameaças em ambientes Kubernetes. Um laboratório demonstrou a configuração para identificar o uso do framework Sliver em uma instância DVWA no Kubernetes, distribuindo regras YARA via Fleet. A metodologia foi expandida para detectar um Malicious Container Process (MCP) que executa um ladrão de credenciais diretamente na memória, evidenciando o potencial da ferramenta para segurança proativa.
Pesquisadores demonstraram com sucesso a exfiltração de um JSON Web Token (JWT) de um Cloudflare Worker co-localizado, utilizando um ataque Spectre. O processo alcançou uma taxa de 12 bits por segundo com notável precisão de 99,16%. A técnica explorou WebSockets para timing remoto e Durable Objects para persistência de código, enquanto a E/S via WebSocket mitigou a detecção por DyPrIs. Em resposta, a Cloudflare implementou aprimoramentos no DyPrIs, reforçou o V8 Sandbox e introduziu isolamento baseado em MPK, assegurando que nenhum dado de cliente foi comprometido ou houve exploração ativa.
A CareCloud, provedora de soluções de saúde, confirmou uma grave violação de dados que escalou para impactar 3,7 milhões de indivíduos. A intrusão, detectada após uma interrupção em seus serviços de prontuários eletrônicos em março, permitiu que atacantes acessassem um ambiente AWS entre os dias 10 e 16 do mesmo mês. Embora os criminosos tenham alegado roubar bancos de dados inteiros, a empresa confirmou a exposição de informações de identificação pessoal, registros de seguro, dados médicos e, para um grupo restrito, informações de cartões de pagamento. O Departamento de Saúde e Serviços Humanos (HHS) dos EUA atualizou o número de vítimas para 3.756.469, um aumento expressivo em relação às estimativas iniciais de 350.000.
Um novo alerta de segurança destaca a emergência de um worm de prompt injection, capaz de explorar agentes de IA que processam dados externos, como e-mails. Este tipo de ataque pode vazar informações confidenciais e se espalhar rapidamente pelos canais de comunicação das vítimas. Para mitigar o risco, empresas são aconselhadas a realizar um mapeamento detalhado das suas integrações de IA, verificar os níveis de acesso concedidos aos modelos e desenvolver planos de resposta a incidentes de cibersegurança que contemplem especificamente as vulnerabilidades apresentadas pela IA.
Para aprimorar a eficácia dos sistemas de detecção, é crucial repensar a construção de conjuntos de dados benignos. Frequentemente, esses conjuntos são tão 'limpos' que não refletem o tráfego real, resultando em taxas de falsos positivos artificialmente baixas. Especialistas em cibersegurança agora recomendam que as organizações utilizem documentos e exemplos internos para criar conjuntos benignos que incluam dados com potencial de parecer maliciosos. Essa abordagem mais realista garante testes precisos, melhora a detecção de ameaças e fortalece a postura de segurança contra ataques cibernéticos sofisticados.
O Shazzer Teams introduz uma plataforma inovadora para pesquisadores de segurança, possibilitando o fuzzing distribuído e colaborativo em redes privadas. A ferramenta permite que equipes unam recursos de navegadores para um pool de fuzzing exclusivo, isolado do ambiente público, enquanto compartilham uma biblioteca comum de vetores de ataque. A gestão de acesso é feita por convites com validade e uso limitados, além de permissões baseadas em funções, garantindo controle e segurança. Qualquer navegador de membro ativo integra-se automaticamente ao pool da equipe, otimizando a detecção de vulnerabilidades.
O Ministério da Segurança do Estado chinês emitiu uma diretriz urgente para que organizações governamentais removam imediatamente a edição customizada do Windows 10 CMIT. A medida reflete crescentes preocupações com a soberania de dados e a dependência de software estrangeiro. Esta decisão abrupta antecipa significativamente o fim do ciclo de vida planejado para o sistema operacional, que resultou de uma joint venture de 2016 com a Microsoft e tinha previsão de uso ativo até fevereiro de 2027.
O grupo autodenominado Ransom Busters tem enviado e-mails a vítimas de ransomware, exigindo pagamentos que variam de US$ 20.000 a US$ 60.000. O grupo alega ter comprometido os servidores dos operadores de ransomware originais e oferece serviços de recuperação de arquivos e exclusão de dados roubados. A GuidePoint, após investigação, identificou ligações entre dois incidentes, incluindo o uso de ferramentas comuns, uma conta backdoor ('Numlock!123') e o hostname 'DESKTOP-BBETH6K'. Há suspeitas de que o Ransom Busters possa ser um afiliado de ransomware disfarçado de serviço de recuperação, levantando sérias preocupações sobre a veracidade de suas alegações e a segurança dos dados. É crucial que empresas e indivíduos estejam cientes da impossibilidade de verificar a exclusão dos dados mesmo após o pagamento, intensificando os riscos de vazamentos futuros e novas extorsões.
Organizações que empregam versões do MLflow anteriores à 3.15.0 enfrentam uma grave ameaça e devem aplicar atualizações imediatamente. Uma vulnerabilidade crítica de Server-Side Request Forgery (CVE-2026-64849) está sendo ativamente explorada por cibercriminosos. Atacantes não autenticados conseguem roubar credenciais de nuvem valiosas utilizando técnicas de DNS rebinding e redirecionamentos maliciosos de webhook, comprometendo dados e sistemas em ambiente de produção.
Uma análise aprofundada destaca que a simples checagem de assinatura não basta para garantir a segurança de um dispositivo, evidenciando como o Secure Boot pode ser comprometido em quatro frentes. O estudo detalha as vulnerabilidades em relação à execução da checagem, à cobertura dos bytes corretos, à autorização do signatário e à integridade dos dados em tempo de execução. Exemplos práticos incluem falhas na cadeia PBL/XBL-SC/TME da Qualcomm, no Android Verified Boot (AVB) e na derivação de chaves DICE, ilustrando como CVEs como CVE-2019-2278 e CVE-2023-48425 (que explorou uma falha AVB em um Chromecast) permitiram o bypass do sistema. A pesquisa também aborda o papel da atestação RATS e o caso CVE-2021-1931, onde uma imagem assinada validava outra indevidamente, ressaltando a complexidade da proteção contra boot não autorizado.
A provedora japonesa de serviços de cloud e data center, Sakura Internet, confirmou um incidente de segurança que resultou no acesso não autorizado ao seu sistema de gerenciamento de vendas. A invasão expôs os dados de até 1,36 milhão de usuários, gerando preocupação sobre a integridade das informações. A detecção do ataque ocorreu enquanto a empresa investigava um incidente prévio de acesso indevido a 538 contas. A Sakura Internet já iniciou o processo de notificação aos clientes afetados e às autoridades competentes, buscando mitigar os impactos e reforçar suas defesas cibernéticas. O incidente destaca a persistente ameaça de ataques direcionados a provedores de infraestrutura crítica.
Pesquisadores da Hunt.io revelaram uma intensa campanha de hacking que comprometeu cerca de 14.500 câmeras IP da Dahua, concentrando-se principalmente na Ucrânia e Rússia. A ofensiva, identificada após a descoberta de um diretório de trabalho desprotegido em um servidor HTTP, utilizou diversas táticas: 12.234 câmeras foram acessadas via força bruta na porta TCP 37777, outras 1.923 por meio de vulnerabilidades exploradas com a ferramenta p2pwn, e 283 câmeras atrás de NAT foram comprometidas usando números de série e credenciais SDK padrão. A ação destaca a persistência de vulnerabilidades em dispositivos IoT e a necessidade de gestão rigorosa de acessos e senhas.