
Alerta de Phishing: Anúncios Falsos de IAs Visam Credenciais e Códigos MFA
Aprofundamento CEVIU
Aprofundamento
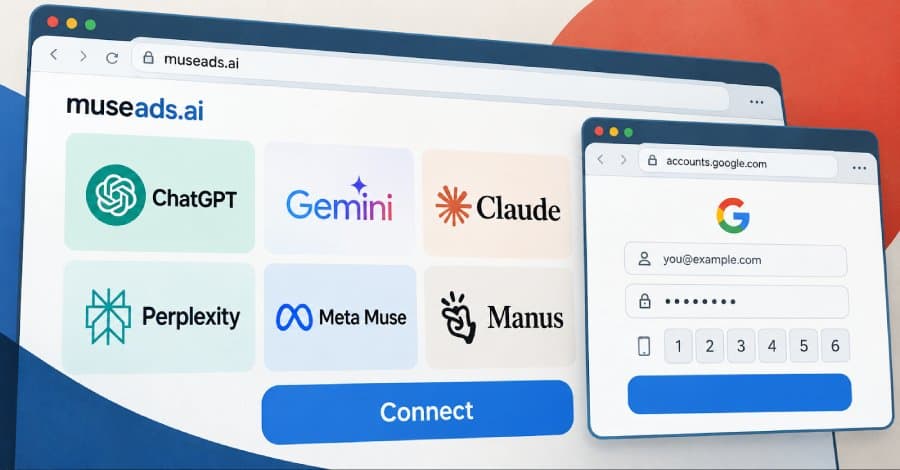
A mais recente campanha de phishing eleva o nível da engenharia social com a técnica de browser-in-the-browser (BitB). Ela simula janelas de login de plataformas de IA como ChatGPT e Gemini dentro do navegador legítimo do usuário. O truque é apresentar uma barra de endereço falsa que exibe um domínio confiável (por exemplo, accounts.google.com), enquanto a página real está em um domínio de phishing. Isso engana a vítima a inserir credenciais e, crucialmente, códigos de autenticação multifator (MFA).
A sofisticação do ataque se aprofunda com a operação humana em tempo real. Operadores controlam os prompts de MFA, solicitando o código exato que precisam no momento. A infraestrutura baseada em Next.js e Socket.IO não apenas permite esse controle dinâmico, mas também realiza a impressão digital do dispositivo da vítima. Esta campanha mira administradores de contas de anúncios e agências, buscando roubar acesso a plataformas como Google Ads para drenar orçamentos e vender contas com bom histórico de gastos no mercado clandestino.
O que mudou
Em 3 de agosto de 2026, o CEVIU News cobriu uma campanha de malvertising que usava um falso guia de instalação do Claude para infectar Macs com stealer e RAT. Agora, a estratégia evoluiu para um ataque de phishing mais amplo e sofisticado. Em vez de focar na instalação de malware via uma única IA, os criminosos impersonam múltiplas plataformas (ChatGPT, Gemini, Claude, Perplexity, Muse, Manus) e utilizam a técnica BitB para roubar credenciais e códigos MFA diretamente.
A mudança mostra um foco na obtenção de acesso direto a contas corporativas, especialmente no ecossistema de publicidade, contornando a proteção do MFA com operadores humanos. Se antes o objetivo era instalar malware, hoje o alvo principal é a captura de dados de login e o controle de contas de alto valor, explorando a confiança nas plataformas de IA para fins financeiros mais diretos.
Por que isso importa
Esta campanha é um aviso grave sobre a crescente complexidade das ameaças digitais e o risco para empresas. O roubo de credenciais e o bypass de MFA de contas de anúncios podem ter consequências devastadoras, resultando em perdas financeiras massivas e danos à reputação. A recuperação de uma conta de anúncios comprometida pode levar meses, período em que os criminosos continuam a operar, prejudicando a própria empresa e seus clientes.
É essencial que organizações reforcem suas defesas com autenticação multifator resistente a phishing, além de educar funcionários sobre os riscos de engenharia social. A vigilância contra e-mails de convite suspeitos e a verificação rigorosa de URLs antes de qualquer login são cruciais para proteger ativos digitais e evitar que cibercriminosos capitalizem sobre a confiança em plataformas de IA.
Linha do tempo
Criminosos usam e-mails falsos de suporte LastPass para roubar senhas
Ataque de Phishing Abusa do Fluxo de Código de Dispositivo Microsoft com Redirecionamentos Legítimos
Novo Phishing de Código de Dispositivo no Microsoft 365 Ignora MFA
Alerta Crítico: Falso Guia de Instalação do Claude Infecta Macs com Stealer e RAT
Alerta Crítico: Phishing Avançado Via RingCentral Visa Contas Microsoft 365
Espionagem Chinesa Utiliza IA em Ataques de Phishing Contra Ex-Oficial da Casa Branca e Executivo da Anthropic
Alerta de Phishing: Anúncios Falsos de IAs Visam Credenciais e Códigos MFA
Perguntas frequentes
O que é o ataque 'browser-in-the-browser' (BitB)?
O BitB é uma técnica de phishing que cria uma janela falsa de navegador dentro da janela real do usuário. Essa janela simulada exibe uma barra de endereço que parece legítima, enganando a vítima a acreditar que está em um site confiável, quando na verdade está em uma página de phishing controlada por criminosos.
Como os criminosos usam a autenticação multifator (MFA) contra a vítima neste ataque?
Neste ataque, os criminosos empregam operadores humanos que controlam o processo de MFA em tempo real. Eles solicitam o código MFA da vítima após a tentativa de login e o inserem rapidamente para obter acesso à conta, contornando uma das principais barreiras de segurança.
Quem são os principais alvos dessa campanha e por quê?
Os principais alvos são agências de publicidade, compradores de mídia e administradores de contas de anúncios. Os criminosos visam essas contas para monetizar diretamente o acesso, usando-as para rodar suas próprias campanhas maliciosas ou vendê-las no mercado negro devido ao seu histórico de gastos limpo.
Qual o impacto de ter uma conta de anúncios corporativa roubada?
Uma conta de anúncios roubada pode levar a perdas financeiras substanciais, com os criminosos drenando orçamentos de publicidade. Além disso, a recuperação da conta é complexa e demorada, podendo levar semanas ou meses, período durante o qual a reputação da empresa e a confiança dos clientes podem ser severamente prejudicadas.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 08 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação