
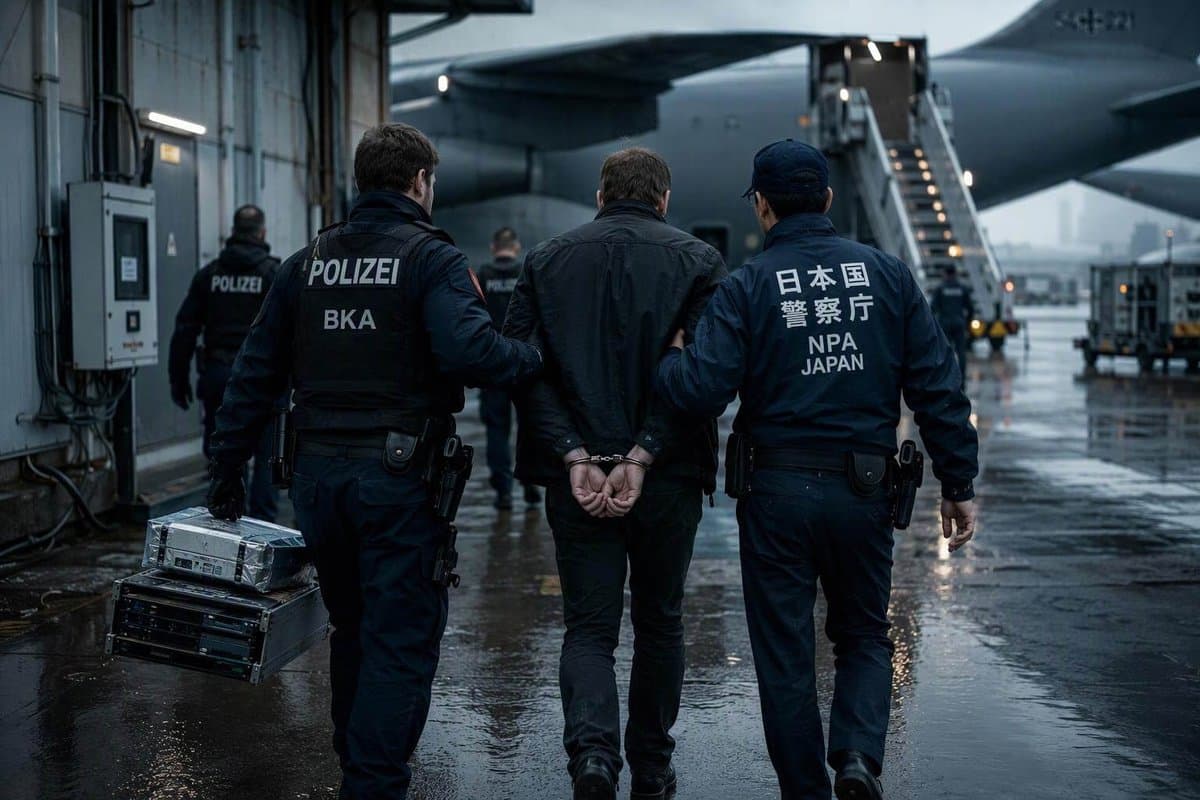
Principal Suspeito de Ransomware Qilin Extraditado para a Alemanha
Aprofundamento CEVIU
Aprofundamento
A extradição de um cidadão russo, de 28 anos, do Japão para a Alemanha, suspeito de envolvimento com o grupo de ransomware Qilin, reforça a ofensiva internacional contra o cibercrime. Este desenvolvimento é crucial, pois, como o CEVIU News já detalhou em diversas ocasiões, a cooperação entre países é chave para desmantelar operações globais de ransomware. Vimos movimentos similares com a extradição de membros do Scattered Spider em julho de 2026 e do desenvolvedor do malware RedLine em abril de 2026, ambos para os EUA, e a extradição do principal suspeito de Phishing para a China em julho de 2026.
O suspeito é investigado por um ataque de ransomware contra uma empresa de logística alemã em setembro de 2024. A operação Qilin utiliza a tática de dupla extorsão: além de criptografar os dados, ameaça vazá-los publicamente. A demanda de resgate neste caso foi de aproximadamente 26 milhões de ienes em Bitcoin, equivalente a cerca de 165 mil dólares americanos. A ausência de um tratado de extradição bilateral entre Japão e Alemanha torna este caso particularmente notável, mostrando que a vontade política e a interpretação legal favorável estão superando barreiras burocráticas para combater o cibercrime.
Por que isso importa
Esta extradição envia um sinal claro aos operadores de ransomware: a impunidade está diminuindo. Organizações de cibercrime frequentemente operam além das fronteiras, e a colaboração internacional entre agências de aplicação da lei é essencial para alcançá-los. Para empresas, o caso Qilin reforça a necessidade de ter planos de resposta a incidentes robustos, que contemplem não apenas a recuperação operacional, mas também a gestão da crise de vazamento de dados que a dupla extorsão implica. Ameaças como o Qilin continuam ativas, exigindo monitoramento constante e defesas proativas.
Linha do tempo
Ataque à empresa de logística alemã
Suspeito detido em Osaka, Japão
Suspeito extraditado do Japão para a Alemanha
Mídia japonesa reporta detalhes da extradição
Notícia: Principal Suspeito de Ransomware Qilin Extraditado
Perguntas frequentes
O que é o ransomware Qilin?
O Qilin é um grupo de ransomware ativo desde 2022. Ele é conhecido por ataques de dupla extorsão, onde os dados da vítima são criptografados e, em seguida, há uma ameaça de publicação pública se o resgate não for pago. O grupo já foi associado a ataques significativos contra infraestruturas críticas e empresas em diversos países.
Por que esta extradição é um marco?
A extradição é importante porque reforça a cooperação internacional contra o cibercrime, especialmente dado que Japão e Alemanha não têm um tratado bilateral de extradição. Isso demonstra que as autoridades estão encontrando maneiras de superar barreiras legais para responsabilizar cibercriminosos, independentemente de onde eles estejam localizados. A detenção e transferência de um membro chave pode desestabilizar as operações do grupo.
O grupo Qilin ainda é uma ameaça ativa?
Sim, o Qilin continua sendo uma ameaça ativa. Embora a extradição possa impactar parte da infraestrutura ou capacidade do grupo, ele é conhecido por distribuir responsabilidades entre desenvolvedores, afiliados e negociadores. Remover um membro não garante o desmantelamento completo das operações. Empresas e governos devem continuar vigilantes contra ataques do Qilin.
Que medidas as organizações devem tomar após este caso?
Organizações devem monitorar novas informações e indicadores de comprometimento liberados por autoridades alemãs ou japonesas. É crucial revisar os planos de resposta a ransomware para cobrir tanto a interrupção operacional quanto a ameaça de publicação de dados roubados. Também é importante estar atento a quaisquer mudanças na marca, infraestrutura ou táticas do Qilin, caso outros membros tentem se reorganizar.
Fontes
- cypro.co.ukfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 09 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação