Cibercriminosos estão explorando ativamente duas vulnerabilidades críticas (CVE-2026-61979 e CVE-2026-15981) no plugin miniOrange SAML 2.0 SSO para burlar a autenticação e obter acesso administrativo a sites WordPress. A estratégia envolve a falsificação de respostas SAML legítimas, manipulando algoritmos criptográficos e ignorando verificações de assinatura OpenSSL. É crucial que administradores verifiquem manualmente a versão do plugin e apliquem a atualização mais recente imediatamente, visto que o dashboard do WordPress pode não alertar sobre updates para edições premium.
O serviço de segurança nacional da Eslováquia (NBU) revelou a descoberta de um backdoor em câmeras de velocidade recém-instaladas no país. A falha permite acesso shell e de rede aos dispositivos através de comandos SMS originados de números de telefone russos. As câmeras NERO R-ONE, adquiridas supostamente via uma empresa de fachada no Chipre, foram identificadas como unidades rebatizadas de uma empresa de São Petersburgo. O relatório técnico da NBU apontou que, além do backdoor por SMS, os equipamentos foram entregues com o SecureBoot desativado e transmitiam vídeo ao vivo sem autenticação, expondo um risco significativo à infraestrutura de segurança eslovaca.
Um estudo recente testou os modelos de linguagem Sonnet 5, Composer 2.5 e GPT 5.5 na criação de webapps, comparando o modo padrão e o "plan mode" em busca de práticas de codificação segura. Os resultados revelaram que todas as seis implementações geraram uma vulnerabilidade IDOR (Insecure Direct Object Reference) idêntica, além de outras falhas variadas. Apesar de o Sonnet 5 ter produzido um código mais maduro no "plan mode", e o Composer 2.5 a vulnerabilidade mais grave também nesse modo, o experimento não conseguiu comprovar que o "plan mode" intrinsecamente gera um código mais seguro. A pesquisa ressalta a importância da revisão humana e testes de segurança rigorosos, mesmo com o uso de ferramentas de IA no desenvolvimento de software, para mitigar riscos cibernéticos.
A Truffle Security, após quatro anos de monitoramento, revelou que 9.300 chaves de acesso da AWS, antes expostas, permanecem ativas e vulneráveis. Destas, 817 estavam vinculadas a contas corporativas, incluindo 526 chaves root que concedem controle total sobre os ambientes na nuvem. A exposição de credenciais críticas como essas representa um risco imenso de comprometimento de dados e infraestrutura, ressaltando a urgência da gestão de segredos e rotação de credenciais. A Truffle Security, cujos testes foram limitados a metadados somente leitura, já notificou os clientes impactados.
Pesquisadores da Expel revelaram o SynkLoader, um novo malware que se espalha por meio de campanhas de phishing no Microsoft Teams. Os criminosos induzem as vítimas a instalar um falso executável PowerShell Cleaner, astutamente hospedado no Azure para dar a impressão de legitimidade. Após a infecção, o SynkLoader oferece aos atacantes um arsenal de módulos, incluindo perfilador de sistema, persistência, o PhishLocker para roubo de senhas, e o TrafficRedirector para acesso a serviços internos, além de RAT e VNC. A descoberta sublinha a crescente sofisticação dos ataques e a necessidade urgente de vigilância contínua nas plataformas de colaboração corporativa.
A atual política nacional de cibersegurança em IA tem focado nas capacidades de duplo uso dos modelos e em vieses que favorecem atacantes, desconsiderando o potencial defensivo da IA. Soluções como a correção de código por IA e a defesa contra phishing são negligenciadas. Para reverter essa lacuna, é proposta a criação de um observatório de cibersegurança em IA, que integraria avaliações de capacidade com o uso real para gerar recomendações políticas mais eficazes. A ausência de uma abordagem abrangente deixa empresas e governos suscetíveis a ameaças digitais cada vez mais sofisticadas.
A segurança em ambientes de comunicação remota no JVM ganha destaque com a análise do fork DirtyChai JVM. Esta implementação inovadora visa propagar identidades de usuário de forma segura em chamadas remotas, um ponto crítico para a integridade de sistemas distribuídos. Para conter ataques de negação de serviço (DoS), o sistema limita as requisições a 16 *Subjects* e 64 *principals* por *Subject*, prevenindo sobrecarga e abusos. Adicionalmente, em vez de aceitar classes declaradas pelo chamador de forma indiscriminada, o lado receptor valida as entradas contra uma *whitelist* rigorosa de quatro tipos, utilizando *placeholders* inertes para entradas não reconhecidas. Tais medidas são cruciais para a defesa corporativa e a proteção de dados em infraestruturas baseadas em JVM.
A Anthropic reforça as defesas cibernéticas ao integrar o avançado modelo Claude Mythos 5 em suas ferramentas de varredura de segurança Enterprise Claude. A atualização fornece a analistas e defensores resultados acionáveis sobre vulnerabilidades, incluindo categorização CWE, pontuações de confiança e classificações de severidade, garantindo a integridade da plataforma. Complementarmente, a empresa lançou o fundo de US$35 milhões, 'Defender Advantage Fund', para apoiar a correção de falhas em projetos de código aberto. Adicionalmente, o 'Cyber Verification Program' foi expandido, permitindo acesso mais amplo a recursos da classe Mythos para pesquisadores de segurança qualificados, visando fortalecer o ecossistema de proteção digital.
Pesquisadores demonstraram a capacidade de embutir backdoors dormentes em modelos de IA open source, como o Qwen 3.5 2B, utilizando o método LoRA. Este backdoor, ativado em uma data futura pré-determinada, executa comandos shell em vez de responder, explorando a inserção automática da data atual via prompt de sistema, como ocorre no OpenCode. A técnica, inspirada em pesquisas sobre "agentes dormentes" da Anthropic, obteve sucesso em 7 de 8 prompts "in-distribution" e 9 de 10 "held-out" na data-alvo. Sistemas que injetam carimbos de data/hora automaticamente, especialmente com modelos open-weight não verificados, devem exigir aprovação humana para a execução de comandos shell, pois o OpenCode pode operar via `--auto` sem confirmação. O Codex da OpenAI também possui um mecanismo similar de vazamento de data.
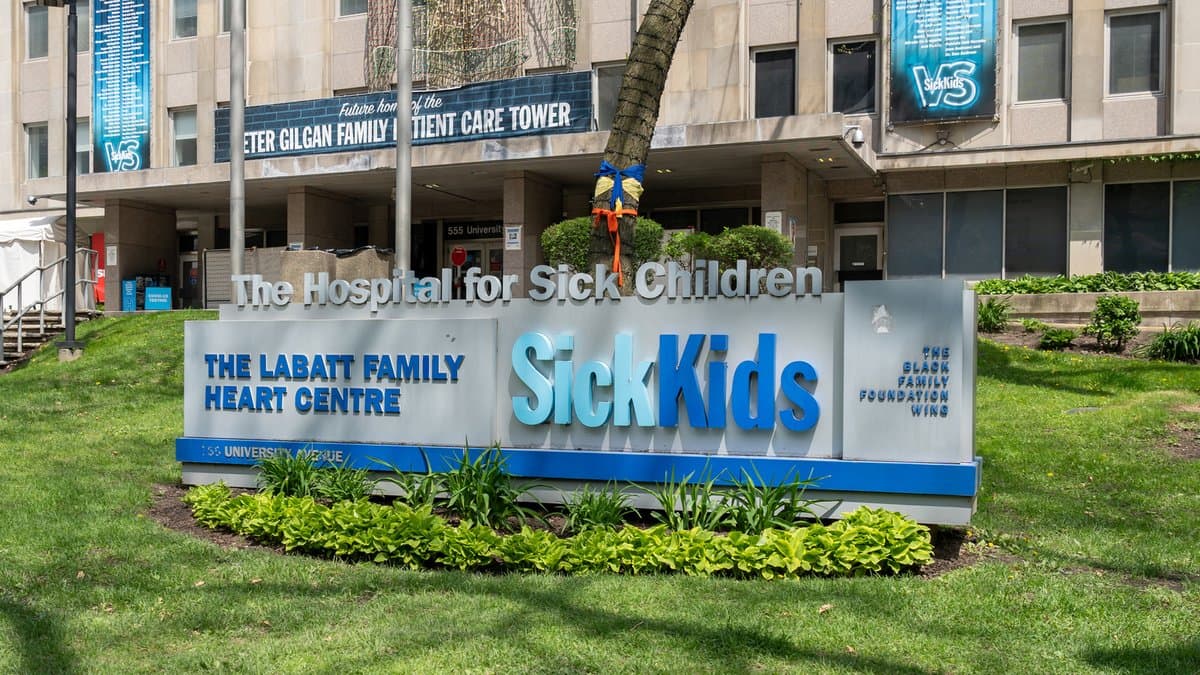
O Hospital for Sick Children (SickKids) de Toronto confirmou ter sido alvo de um incidente de segurança cibernética que resultou na exposição de dados sensíveis de seus funcionários e candidatos a emprego. A instituição informou que a violação foi atribuída a uma vulnerabilidade crítica presente em um software de terceiros, amplamente utilizado tanto pelo hospital quanto por outras organizações. Este incidente ressalta a complexidade e os riscos inerentes à cadeia de suprimentos de software no setor da saúde, onde uma falha em um único componente pode comprometer vastas bases de dados.
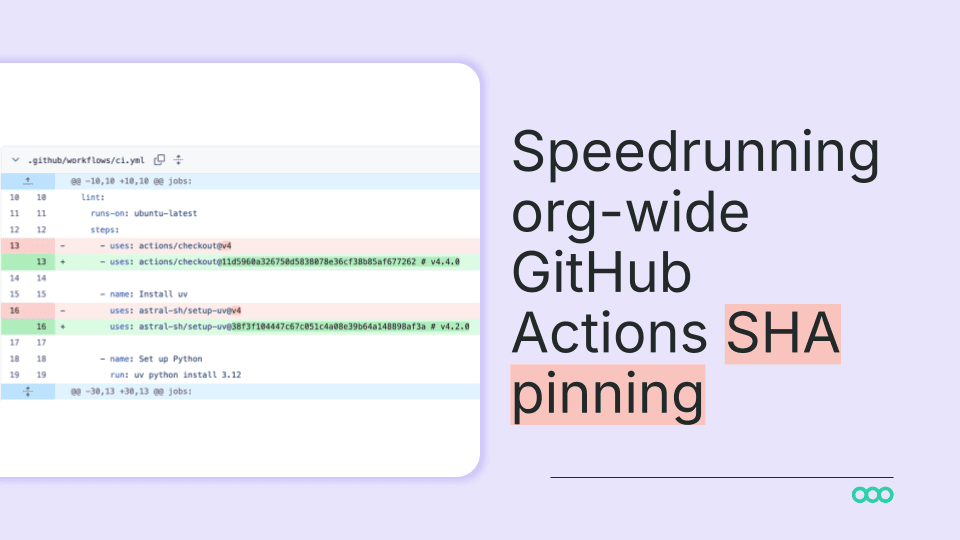
Após o comprometimento da cadeia de suprimentos tj-actions/changed-files em 2025, uma engenheira da Semgrep implementou com sucesso o SHA pinning completo para GitHub Actions, abrangendo 350 repositórios. A iniciativa utilizou configurações nativas do GitHub e ferramentas como pinact e Renovate para converter tags e eliminar referências não fixadas em larga escala. Para equipes de segurança, a adoção dessa estratégia exige a matrícula de novos repositórios via webhooks, monitoramento de falhas de pipeline e atualização das diretrizes para desenvolvedores antes da imposição organizacional.
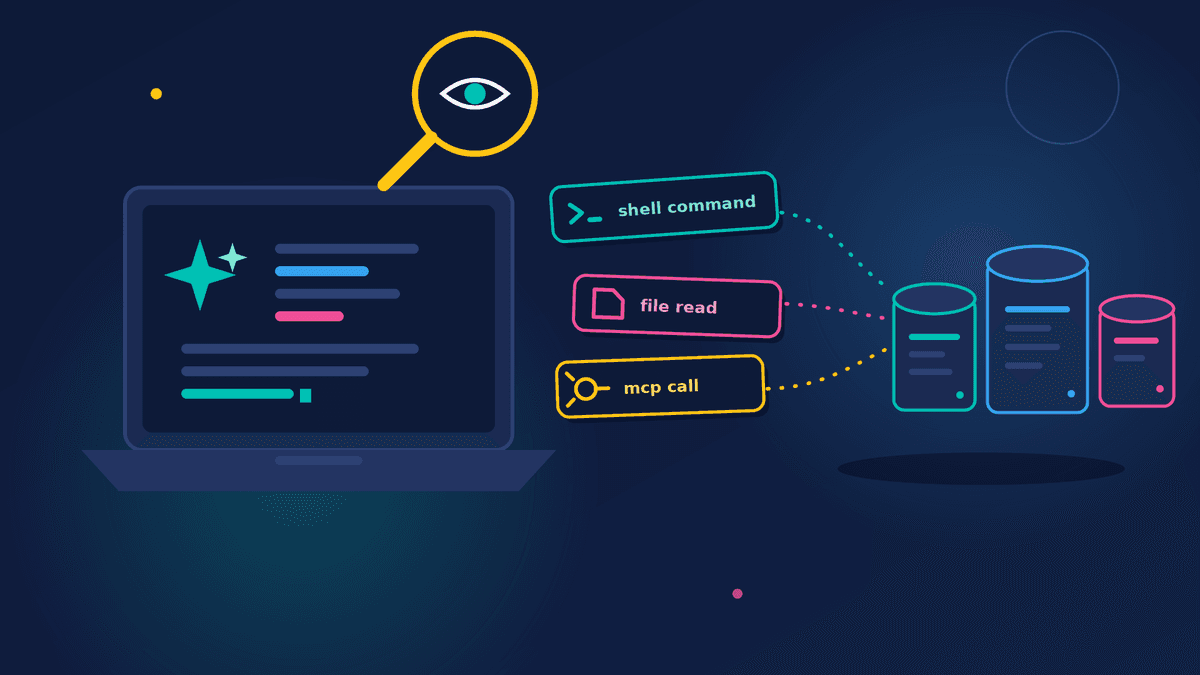
O Elastic Security Labs acaba de lançar uma ferramenta inovadora que visa fortalecer a segurança em ambientes de desenvolvimento que utilizam agentes de IA. A solução consiste em hooks baseados em bash e PowerShell, independentes de dependências, projetados para monitorar a execução de comandos por agentes de IA em IDEs como Cursor e Claude Code. O foco principal é restringir o acesso a logs detalhados dos agentes, coletando apenas metadados essenciais para preservar a privacidade do usuário. A iniciativa permite uma auditoria rigorosa das ações da IA, facilitando a caça a ameaças e a extração de informações cruciais por meio de consultas ESQL, detalhadas no artigo. Essa abordagem é fundamental para manter a integridade e a segurança no desenvolvimento de software assistido por IA.
A Microsoft anunciou a correção da CVE-2026-69836, uma vulnerabilidade de desserialização de severidade crítica encontrada no Entra ID. Esta falha permitia a execução remota de código sem a necessidade de autenticação e sem qualquer interação do usuário. A empresa garantiu que não há evidências de exploração ativa da vulnerabilidade antes de sua divulgação pública, reforçando o compromisso com a transparência e a segurança de seus sistemas. Administradores são aconselhados a aplicar as atualizações imediatamente para mitigar riscos.
O grupo de ameaças MoYu tem comprometido centrais multimídia Android da marca DoFun, usando um APK malicioso para injetar o malware de botnet "JarService". Distribuído através do aplicativo legítimo TWCore, o malware recebe comandos via broker MQTT, transformando veículos infectados em nós de proxy SOCKS5 e clientes de fraude de cliques. Embora não haja indícios de que os controles físicos do carro sejam afetados, proprietários devem monitorar o tráfego de rede para comunicações suspeitas com o domínio cardoor[.]cn, indicando atividade maliciosa.
Uma nova capacidade de escaneamento de memória em escala foi integrada ao Osquery e Fleet, utilizando regras YARA via a tabela 'yara_process'. Esta funcionalidade aprimora significativamente a detecção de ameaças em ambientes Kubernetes. Um laboratório demonstrou a configuração para identificar o uso do framework Sliver em uma instância DVWA no Kubernetes, distribuindo regras YARA via Fleet. A metodologia foi expandida para detectar um Malicious Container Process (MCP) que executa um ladrão de credenciais diretamente na memória, evidenciando o potencial da ferramenta para segurança proativa.
Pesquisadores desenvolveram um agent harness multi-agente para testar a segurança de implementações SAML (Security Assertion Markup Language). A ferramenta, que utiliza a avançada IA Claude Opus, demonstra como agentes autônomos podem identificar e explorar falhas em sistemas de autenticação federada. Este método inovador oferece uma nova perspectiva para a gestão de vulnerabilidades em ambientes corporativos e governamentais, destacando a importância de auditorias contínuas para proteger dados sensíveis.
Pesquisadores da Adversa revelaram uma vulnerabilidade crítica no Grok que permite a exfiltração de dados de usuários, burlando as salvaguardas existentes. O ataque ocorre quando o modelo é instruído a processar uma página web contendo instruções criptografadas. Ao decifrar o conteúdo, o Grok é enganado para construir uma chave de decriptografia falsa, que inclui informações sensíveis como nome de usuário, localização e histórico de chat. Esses dados são então transmitidos a um servidor controlado pelo atacante via parâmetro de URL, representando um sério risco à privacidade e segurança.
Pesquisadores demonstraram com sucesso a exfiltração de um JSON Web Token (JWT) de um Cloudflare Worker co-localizado, utilizando um ataque Spectre. O processo alcançou uma taxa de 12 bits por segundo com notável precisão de 99,16%. A técnica explorou WebSockets para timing remoto e Durable Objects para persistência de código, enquanto a E/S via WebSocket mitigou a detecção por DyPrIs. Em resposta, a Cloudflare implementou aprimoramentos no DyPrIs, reforçou o V8 Sandbox e introduziu isolamento baseado em MPK, assegurando que nenhum dado de cliente foi comprometido ou houve exploração ativa.
A equipe de segurança do Rust confirmou um ataque de cadeia de suprimentos que comprometeu o pacote 'arrayref', amplamente utilizado. Versões maliciosas do 'arrayref' foram republicadas para depender de 'proc-macro1', que baixava um payload malicioso via um script de build. Pacotes relacionados do mesmo autor, 'internment' e 'append-only-vec', também foram afetados, indicando um possível roubo de credenciais. As versões comprometidas estiveram ativas por cerca de 86 a 107 minutos antes de serem removidas. A equipe do Rust deletou os pacotes maliciosos e restaurou as versões legítimas. Desenvolvedores devem verificar a presença das versões comprometidas de 'arrayref', 'internment', 'append-only-vec' e a família 'proc-macro1' para mitigar riscos.
O malware ToxicPanda 2.0 ampliou drasticamente seu alcance, visando agora 349 instituições financeiras em 16 países com roubo de credenciais via overlay. A atualização trouxe 167 novos comandos remotos, focando na captura de PINs em mais de 140 apps de bancos e criptomoedas. Sua perigosa cadeia de abuso de serviços de acessibilidade permite depuração wireless via ADB, facilitando a escalada de privilégios em dispositivos Android, representando uma grave ameaça à segurança bancária móvel.