
Microsoft Desmantela Kits de Phishing Globais Responsáveis por Bilhões de Mensagens Fraudulentas
Aprofundamento CEVIU
Aprofundamento
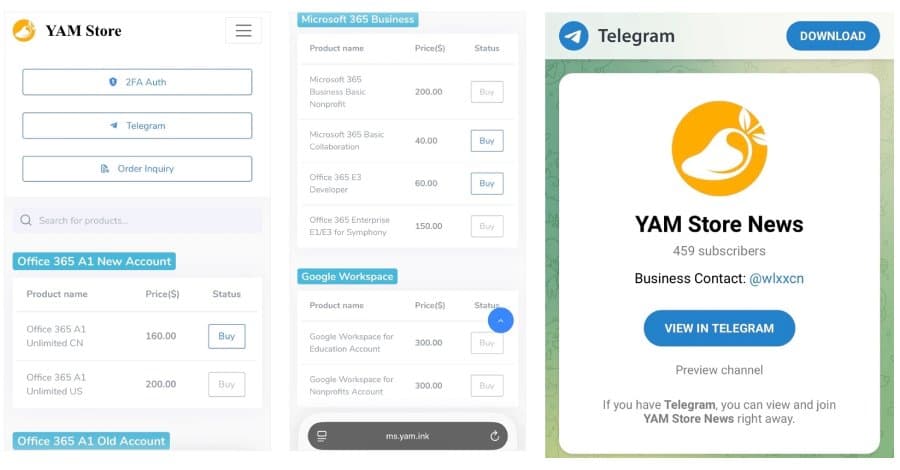
A desarticulação dos kits CoGUI, Haozi e Iron Man System pela Microsoft, com apoio de parceiros, revela a sofisticação da infraestrutura de cibercrime. Estes kits não eram apenas ferramentas de phishing, mas plataformas completas de Phishing-as-a-Service (PhaaS), vendidas no marketplace YAM Store. Sua operação abusava de ambientes de nuvem legítimos, comprometidos no Microsoft 365 e Google, transformando-os em bases para ataques. A escala é impressionante: mais de um bilhão de mensagens fraudulentas e 75.000 organizações impactadas desde janeiro de 2026.
Tecnicamente, os kits empregavam cerca de 17.000 domínios e técnicas avançadas de evasão. Isso incluía CAPTCHAs falsos para burlar detecção automatizada, filtragem por IP para direcionar ataques e o uso de WebSocket para roubar credenciais e dados financeiros em tempo real. A YAM Store funcionava como um hub para cibercriminosos, oferecendo desde os kits (desenvolvidos pelo grupo Storm-2990) até acesso a infraestrutura comprometida, aceitando pagamentos em criptomoedas como USDT e Ethereum para dificultar o rastreamento.
O que mudou
Esta operação da Microsoft contra os kits CoGUI, Haozi e Iron Man System marca mais um capítulo na escalada de desarticulações de grandes plataformas de Phishing-as-a-Service, evidenciando uma resposta mais contundente e coordenada dos defensores. A cobertura anterior do CEVIU já mostrava essa tendência: em março de 2026, noticiamos a queda da Tycoon2FA, que burlava autenticação multifator. Em julho de 2026, foi a vez da plataforma Kratos, e em setembro de 2026, desvendamos a desarticulação da EvilTokens, que até usava IA em seus ataques.
O que se percebe é uma evolução na capacidade e na coordenação das ações contra a industrialização do phishing. As operações não são mais isoladas, mas parte de uma campanha estratégica que mira na cadeia de suprimentos do cibercrime. As ferramentas derrubadas se tornam cada vez mais sofisticadas, como os kits atuais com WebSocket e evasão avançada, mas a capacidade de resposta da indústria e das autoridades também cresce, atacando os marketplaces e a infraestrutura que sustentam esses criminosos globalmente.
Por que isso importa
A desarticulação desses kits é vital porque atinge o cerne da economia do cibercrime. Ao desmantelar essas plataformas PaaS e o marketplace YAM Store, a Microsoft e seus parceiros dificultam enormemente a vida de milhares de atacantes que dependiam dessas ferramentas. Isso significa menos ataques bem-sucedidos, menos roubo de dados e uma diminuição no volume de fraudes que afetam empresas, instituições financeiras e usuários comuns globalmente. É um golpe na
Linha do tempo
O kit de phishing CoGUI entra em uso em campanhas reais, visando organizações no Japão.
A Proofpoint publica uma análise detalhada das operações do kit de phishing CoGUI.
A Microsoft inicia uma investigação sobre campanhas maliciosas de phishing no Japão.
Início da campanha de envio de mais de um bilhão de e-mails e SMS fraudulentos pelos kits CoGUI, Haozi e Iron Man System.
Microsoft e Europol derrubam a Tycoon2FA, maior plataforma de phishing corporativo.
O kit Iron Man System começa a ser anunciado e vendido no marketplace YAM Store.
Uma operação internacional desmantela a plataforma de Phishing-as-a-Service Kratos.
Microsoft anuncia o desmantelamento do serviço de phishing EvilTokens, que utilizava IA.
Microsoft, em parceria global, desmantela os kits de phishing CoGUI, Haozi e Iron Man System.
Perguntas frequentes
O que são os kits de phishing CoGUI, Haozi e Iron Man System?
São ferramentas de Phishing-as-a-Service (PhaaS) vendidas no mercado clandestino YAM Store. Elas forneciam aos cibercriminosos uma infraestrutura pronta para lançar ataques de phishing em massa, incluindo templates de e-mail e SMS fraudulentos, além de sistemas para roubar credenciais e dados financeiros de vítimas em todo o mundo.
Como esses kits de phishing operavam para atacar as vítimas?
Os kits exploravam ambientes de nuvem comprometidos da Microsoft e Google para hospedar e disparar as campanhas. Usavam milhares de domínios, CAPTCHAs falsos para evitar detecção e filtragem por IP. Para a coleta de dados, empregavam a tecnologia WebSocket, que permitia roubar informações sensíveis em tempo real diretamente das vítimas.
Qual o impacto da desarticulação desses kits?
A operação representa um grande golpe contra a infraestrutura do cibercrime global. Ela desmantela uma rede que enviou mais de um bilhão de mensagens fraudulentas e atingiu mais de 75.000 organizações desde janeiro de 2026, gerando milhões de dólares em lucros ilícitos. A interrupção dificulta a capacidade de cibercriminosos realizarem ataques em larga escala.
O que é a YAM Store e qual seu papel neste ecossistema?
A YAM Store era um marketplace online crucial no ecossistema cibercriminoso de língua chinesa. Ela atuava como um balcão único onde cibercriminosos podiam comprar os kits de phishing como CoGUI e Iron Man System, além de ter acesso a infraestrutura comprometida de nuvem, facilitando o lançamento de ataques em massa.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 19 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação