
Falha Crítica no SFAPE do Windows Permite Execução de Código em Modo Isolado
Aprofundamento CEVIU
Aprofundamento
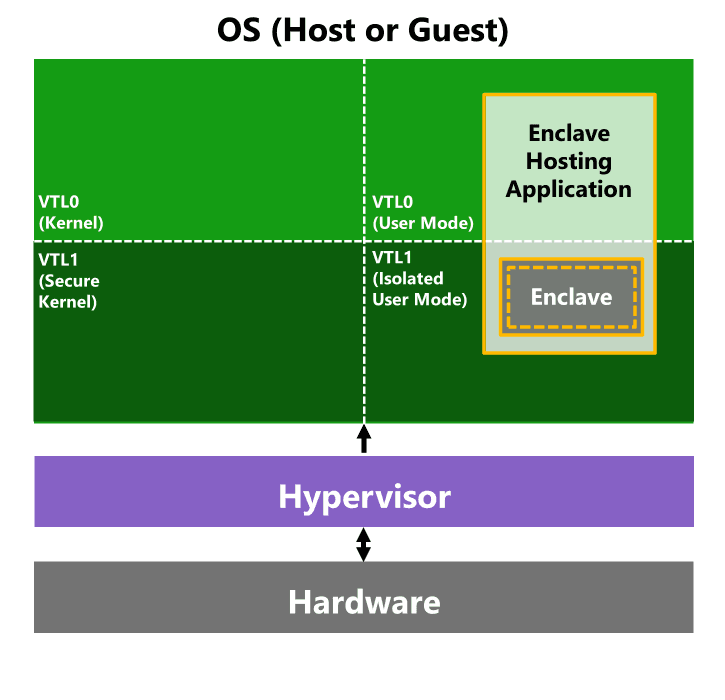
A falha CVE-2026-83498 expôs uma fraqueza crítica no SFAPE.dll, um enclave de Segurança Baseada em Virtualização (VBS) do Windows. Este enclave, parte essencial do Windows Defender SmartScreen para Proteção Avançada contra Phishing, opera em um nível de isolamento elevado, conhecido como Virtual Trust Level 1 (VTL1). A premissa do VTL1 é que ele deveria ser inviolável, mesmo se o sistema operacional principal (VTL0) fosse comprometido. No entanto, pesquisadores da Doyensec demonstraram como uma cadeia de vulnerabilidades permitiu burlar essa proteção.
O ataque começou com uma falha na função 'Initialize' do SFAPE, que permitia uma gravação de 32 bits de um valor fixo em um endereço arbitrário. Combinando isso com uma corrupção da verificação de alcance do enclave e uma condição de corrida no ClipboardInput, os atacantes conseguiram obter controle de leitura e escrita de memória no ambiente VTL1. Este controle possibilitou a manipulação da tabela de alvos válidos e a execução de código arbitrário via `NtContinue` dentro do VTL1. Para o atacante, isso significa acesso a um ambiente de execução privilegiado e isolado, subvertendo um dos pilares de segurança mais robustos do Windows.
O que mudou
A cobertura anterior do CEVIU News sobre enclaves VBS, especialmente em artigos como o de agosto de 2026 sobre a zero-day no Windows Defender, já sinalizava o interesse de atacantes em componentes de segurança do sistema. O que muda agora é a demonstração prática da exploração de um enclave VBS específico, o SFAPE.dll, que anteriormente era visto como uma fortaleza. Houve também uma evolução na forma como a Microsoft lida com enclaves VBS. Se antes o VTL1 era quase exclusivo para código da Microsoft, agora há um caminho oficial via Azure Artifact Signing para terceiros. Essa mudança aumenta a superfície de ataque, tornando a segurança desses componentes ainda mais crítica.
A resposta da Microsoft também evoluiu: além de corrigir a CVE-2026-83498 no Patch Tuesday de setembro, a empresa reforçou a segurança bloqueando imagens SFAPE antigas através de sua política de Integridade de Código VBS. Isso é uma medida mais proativa para evitar o reuso de enclaves vulneráveis, algo que pesquisadores anteriores, como os que exploraram falhas no `prefs_enclave_x64.dll` do Edge, haviam notado ser uma lacuna. A evolução mostra a corrida constante entre defensores e atacantes no universo da cibersegurança.
Por que isso importa
Esta falha é de extrema importância porque atinge o coração da arquitetura de segurança moderna do Windows: os enclaves VBS e o VTL1. O objetivo do VBS é isolar dados e processos críticos, como as credenciais do usuário processadas pelo LSASS (Local Security Authority Subsystem Service) e componentes do Windows Defender, de potenciais ameaças no sistema operacional principal (VTL0). A capacidade de executar código em VTL1 com privilégios de SYSTEM significa que atacantes podem contornar as proteções mais avançadas, comprometendo a integridade e a confidencialidade de dados sensíveis que deveriam estar seguros.
A notícia reforça um padrão de ataques contra componentes de segurança do Windows, similar ao que o CEVIU noticiou em agosto de 2026 sobre uma zero-day no Windows Defender. Cada sucesso de um atacante nesse nível de privilégio mina a confiança nas camadas mais profundas de defesa. Para empresas e governos, isso se traduz em um risco maior de espionagem, roubo de dados críticos e interrupção de operações, exigindo uma atenção contínua e a aplicação imediata de patches para mitigar tais ameaças.
Linha do tempo
Microsoft diz que hackers estão explorando falhas zero-day críticas para atacar usuários de Windows e Office.
Falha Crítica no Windows Installer Permite Escalação de Privilégios para SYSTEM.
Alerta Crítico: Nova Zero-Day no Windows Defender Revelada, Burlou Patches Anteriores.
Vulnerabilidade Crítica no Windows Permite Execução de Código em Nível SYSTEM.
Falha Crítica no SFAPE do Windows Permite Execução de Código em Modo Isolado.
Perguntas frequentes
O que é um enclave VBS do Windows?
Um enclave VBS (Virtualization-Based Security) é um ambiente de execução isolado dentro do Windows, onde códigos e dados sensíveis são protegidos de acessos não autorizados, mesmo se o restante do sistema operacional for comprometido. Ele utiliza recursos de virtualização para criar essa barreira de segurança.
Qual a importância do VTL1 na segurança do Windows?
O VTL1 (Virtual Trust Level 1) representa um nível de confiança virtual mais alto que o VTL0, onde o sistema operacional normal e a maioria dos aplicativos rodam. No VTL1, operam componentes críticos como o Secure Kernel e o Isolated User Mode, projetados para proteger processos como o LSASS e credenciais, mesmo sob ataques avançados.
Como a falha no SFAPE.dll permitiu a execução de código no modo isolado?
A falha explorou uma sequência de vulnerabilidades: uma escrita de valor fixo na função 'Initialize', a corrupção da validação de alcance do enclave e uma condição de corrida no ClipboardInput. Essa cadeia permitiu aos atacantes obter controle de leitura e escrita de memória no VTL1 e, consequentemente, executar código arbitrário neste ambiente isolado.
Qual o papel do LSASS nesta vulnerabilidade?
O LSASS (Local Security Authority Subsystem Service) é o host VTL0 do SFAPE.dll e opera com privilégios de NT AUTHORITY\SYSTEM. Ele é responsável por carregar o enclave e se comunicar com ele. A exploração da falha significa que um ataque pode comprometer um processo crítico que gerencia a segurança local e as credenciais de usuário.
Fontes
- blog.doyensec.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 14 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação