
Ataques de Phishing por Convites de Calendário Persistem Mesmo Após Quarentena de E-mails
Aprofundamento CEVIU
Aprofundamento
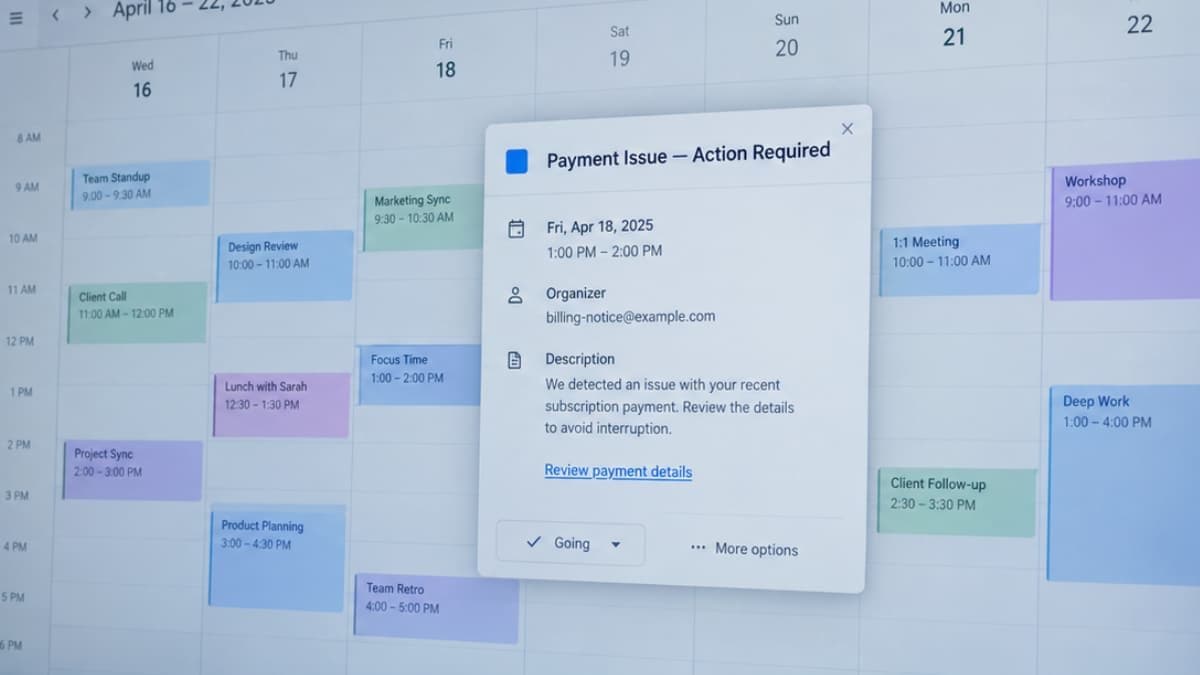
A mais recente onda de phishing por convites de calendário expõe uma falha crítica na arquitetura de segurança de e-mail e calendário. Cibercriminosos estão explorando o formato .ics, padrão para eventos, para injetar links maliciosos, QR codes e avisos de pagamentos falsos. O grande problema é que, mesmo quando a ferramenta de segurança de e-mail quarentena a mensagem original, o evento malicioso já pode ter sido criado no calendário da vítima e permanece lá, invisível aos olhos da proteção do e-mail.
Essa desconexão entre a detecção do e-mail e a remoção do evento do calendário afeta principalmente ambientes como Google Workspace e Microsoft 365, segundo relatos da Sublime Security e Check Point. Enquanto o CEVIU News cobriu recentemente táticas como phishing com código de dispositivo e o uso de caracteres invisíveis para burlar filtros, conforme noticiado em julho e setembro de 2026, esta campanha aproveita a persistência do evento em um local que o usuário raramente desconfia, transformando o próprio calendário em um vetor de ataque pós-detecção.
O que mudou
A evolução aqui não é uma nova técnica de evasão para filtros de e-mail, mas sim uma estratégia de persistência pós-filtro. Antes, o foco era como o phishing chegava à caixa de entrada, com métodos como o abuso do fluxo de código de dispositivo do Microsoft 365 ou o uso de caracteres invisíveis, conforme detalhado pelo CEVIU News em artigos de julho e setembro de 2026. Agora, o ataque mira a lacuna operacional: o e-mail pode ser bloqueado, mas o evento malicioso já criou raízes no calendário. É uma mudança de foco da entrega para a permanência dentro de aplicações de confiança.
Por que isso importa
Esta nova tática muda o jogo para equipes de segurança e usuários. Deleta o e-mail de phishing não garante mais a eliminação completa da ameaça, criando uma falsa sensação de segurança. Para as empresas, significa que ferramentas de segurança de e-mail que não se integram à remoção de eventos de calendário deixam uma porta aberta perigosa. Usuários, por sua vez, precisam redobrar a atenção com convites inesperados, mesmo os que parecem vir de fontes conhecidas ou de serviços de calendário legítimos.
Linha do tempo
Phishing com Código de Dispositivo afeta 340+ organizações usando Microsoft 365, burlando MFA.
Ataque de Phishing abusa do fluxo de Código de Dispositivo Microsoft com redirecionamentos legítimos.
Novo Phishing de Código de Dispositivo no Microsoft 365 ignora MFA.
Phishing se consolida como principal vetor de ataque em ciberataques.
Phishing avançado via RingCentral simula alertas de correio de voz para contornar filtros e atingir Microsoft 365.
Novo Phishing Avançado usa caracteres invisíveis de IA para burlar filtros de e-mail.
Ataques de Phishing por Convites de Calendário Persistem Mesmo Após Quarentena de E-mails.
Perguntas frequentes
O que é phishing por convite de calendário e como ele funciona?
É um tipo de ataque onde cibercriminosos enviam convites de calendário (arquivos .ics) contendo links maliciosos, QR codes ou avisos falsos. Esses eventos são adicionados automaticamente ao calendário da vítima, mesmo que o e-mail original seja bloqueado, pois a maioria dos filtros de e-mail não remove o evento já criado no calendário.
Por que os filtros de e-mail tradicionais não conseguem conter esses ataques de forma eficaz?
A falha ocorre porque as ferramentas de segurança de e-mail e os sistemas de calendário geralmente operam como entidades separadas. Um filtro pode quarentenar a mensagem de e-mail, mas essa ação não reverte automaticamente a criação do evento no calendário do usuário, deixando o conteúdo malicioso visível e acessível.
Quais plataformas são mais vulneráveis a esse tipo de ataque?
Pesquisas indicam que ambientes como Google Workspace e Microsoft 365 são particularmente afetados. A vulnerabilidade não está necessariamente nas plataformas em si, mas na forma como elas interagem com os sistemas de segurança de e-mail, que não conseguem 'desfazer' a criação do evento no calendário.
Como indivíduos e organizações podem se proteger contra o phishing por convites de calendário?
Indivíduos devem tratar convites de calendário inesperados com desconfiança e remover eventos suspeitos diretamente do calendário. Organizações precisam implementar soluções que detectem a mensagem maliciosa e, crucialmente, removam os eventos de calendário associados. A Sublime Security, por exemplo, oferece um kit de ferramentas de código aberto para auxiliar nessa remediação.
Fontes
- firethering.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 19 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação