Um fluxo de trabalho inovador, centrado no terminal, promete revolucionar a análise e limpeza de dados. Ao integrar agentes de IA com o DuckDB, essa abordagem oferece um caminho ágil e seguro para o processamento de informações, dispensando a necessidade de ferramentas complexas ou a sobrecarga de camadas semânticas. A combinação resulta em um sistema robusto, capaz de entregar insights rápidos e confiáveis, otimizando a manipulação de grandes volumes de dados diretamente da linha de comando.
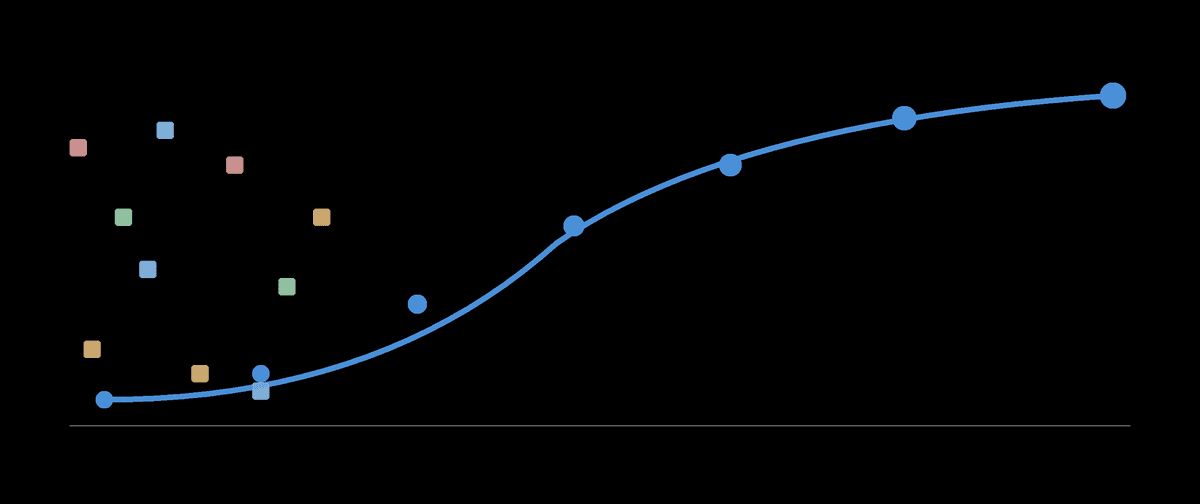
Antes de adotar um Large Language Model (LLM) para classificação de texto, é crucial avaliar a performance de modelos clássicos, mais ágeis e econômicos, em relação aos dados rotulados, volume e taxa de erro aceitável. Um experimento prático com tickets de suporte demonstrou que a precisão de um modelo TF-IDF pode saltar de 40% para 60% ao aumentar o volume de treinamento de 2 para 10 exemplos por categoria. Contudo, ambiguidades de intenção persistiram, sugerindo que uma estratégia híbrida, onde LLMs apoiam na rotulagem inicial ou casos complexos e modelos clássicos gerenciam as operações rotineiras, pode otimizar a eficiência e a acurácia.
A Airbnb transformou a análise de conversas de suporte com a criação do Insight Miner. A ferramenta, baseada em um 'agent harness', automatiza fluxos de trabalho de extração, incorporação e clusterização de dados. Além disso, aprimora prompts, identifica casos complexos e facilita a rotulagem contrastiva, resultando na redução de investigações de meses para dias. O sistema também oferece rastreabilidade e suporte a múltiplos idiomas, permitindo que especialistas auditem evidências e se concentrem em hipóteses e melhorias metodológicas.
O Redis, conhecido por sua agilidade, pode sofrer gargalos de performance devido à sua arquitetura single-thread. Operações de alto custo como KEYS, FLUSHALL, DEL extensos ou leituras ilimitadas de coleções são notórias por bloquear clientes e gerar picos de latência inesperados, mesmo com CPU e rede aparentemente estáveis. Para diagnosticar esses problemas, ferramentas como SLOWLOG e LATENCY são essenciais. Soluções incluem a substituição de varreduras completas por comandos SCAN baseados em cursor, uso de UNLINK para grandes exclusões, fragmentação de chaves superdimensionadas e a desativação de comandos perigosos em ambientes de produção.
O PostgreSQL reforça o isolamento de tenants ao empregar a segurança em nível de linha (RLS) em modo *fail-closed*, interligando-a de forma eficaz com os filtros de consulta do EF Core. Essa abordagem impede leituras e gravações não autorizadas entre diferentes tenants, abrangendo desde comandos SQL puros até entidades já anexadas. O mecanismo opera ao utilizar *roles* que não são proprietárias e resetar o contexto de tenant em cada nova conexão do pool, garantindo assim uma segregação de dados sólida e eficiente.
A equipe do DuckDB lançou um plugin inovador para o Claude Code, transformando a maneira como a IA interage com arquivos de dados. Anteriormente, o Claude Code dependia de scripts Python e inferência para análise, um processo que agora é otimizado com a integração à CLI do DuckDB. Este aprimoramento permite que o Claude Code trate arquivos locais, remotos e até tabelas Iceberg autenticadas como objetos diretamente consultáveis. O plugin oferece funcionalidades robustas, incluindo conversão de formatos, armazenamento de objetos, manipulação de dados espaciais e busca em documentação, além de recurso de recall de sessão, simplificando drasticamente o processamento e análise de dados.
Ferramentas modernas de dados, como Snowflake e Databricks, são projetadas para otimizar o processamento de queries por meio de técnicas como o predicate pushdown, aplicando filtros o mais cedo possível na pipeline de execução. No entanto, é um erro comum presumir que essa otimização ocorrerá automaticamente e de forma consistente. Para garantir a performance esperada e evitar gargalos, é fundamental que engenheiros de dados e analistas validem a aplicação do pushdown diretamente nos planos de execução das queries, verificando o comportamento em cada ambiente.
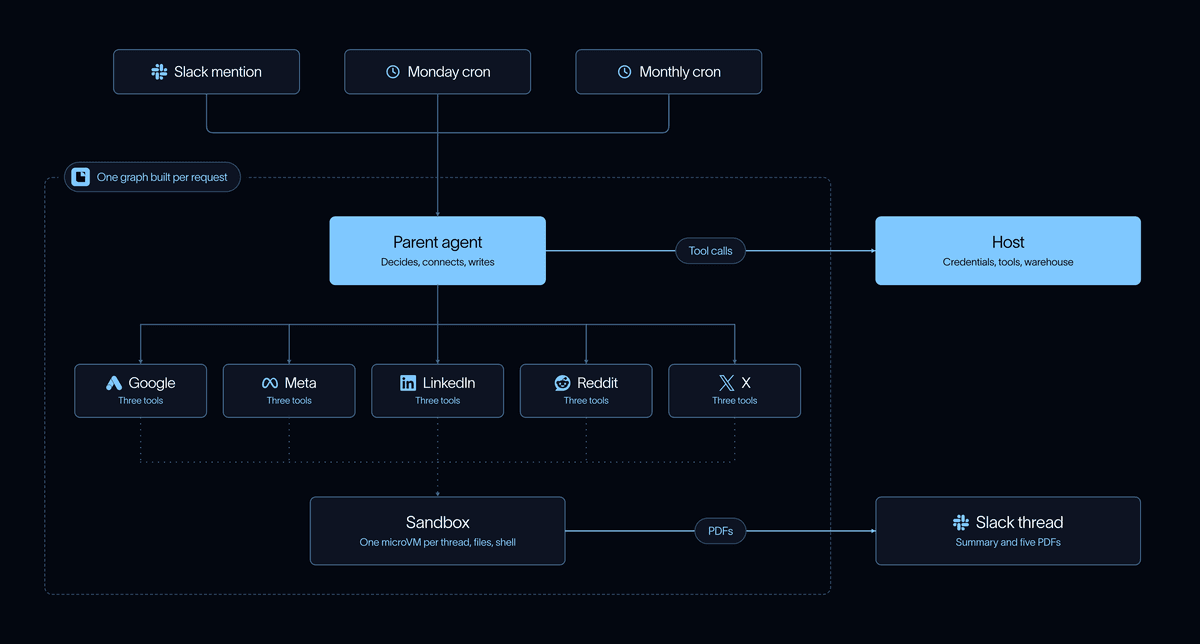
A LangChain desenvolveu um Agente de Mídia Paga inovador, projetado para analisar dados de campanhas, recomendar otimizações e implementar ações aprovadas. A ferramenta visa otimizar o desempenho do marketing digital, impulsionando a mídia paga para representar até 20% do pipeline de marketing e, crucialmente, diminuir o custo por lead qualificado. A arquitetura do agente se baseia na utilização de modelos de IA para decisões estratégicas, código para cálculos precisos e salvaguardas, com aprovação humana essencial para ações de maior impacto, garantindo eficiência e controle.
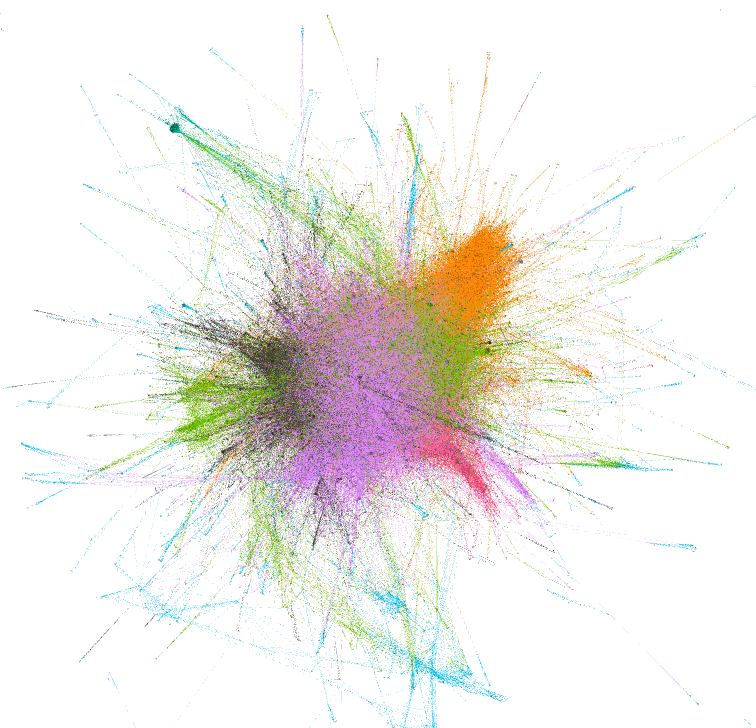
Embeddings de grafo, essenciais para busca de similaridade e GraphRAG, transformam entidades conectadas em vetores densos. Contudo, métodos como Node2Vec, baseados em random walks, geram grandes dados intermediários e enfrentam desafios de escalabilidade. A abordagem FastRP propõe uma alternativa, substituindo essa pipeline pela agregação iterativa de vizinhos. Uma implementação em Rust/DataFusion, capaz de operar out-of-core, demonstrou qualidade preditiva comparável ao Node2Vec em conjuntos menores e processou um grafo de oito milhões de nós em aproximadamente 15 minutos, representando um avanço significativo para análise de grafos em larga escala.
O PostgreSQL 19 chega com uma funcionalidade promissora para o gerenciamento de desempenho de bancos de dados: o `pg_plan_advice`. Esta ferramenta inovadora permite serializar e aplicar guias de plano de execução, detalhando a ordem de junção, tipos de varredura, métodos de junção e estratégias de paralelismo. Com o `pg_stash_advice`, é possível aplicar esses conselhos de forma seletiva por ID de query, garantindo que as otimizações sejam estáveis e reproduzíveis, inclusive em ambientes de CI/CD. Contudo, a atenção deve ser redobrada: a fixação de planos deve ser criteriosa, priorizando decisões comprovadas, pois a dinâmica das distribuições de dados e estatísticas pode impactar o desempenho ao longo do tempo.
Um incidente de segurança de grande porte atingiu a Agência Digital do Japão, resultando na exposição de dados de cerca de 240 mil indivíduos. O ataque cibernético explorou uma vulnerabilidade de VPN já conhecida e divulgada publicamente, destacando a criticidade da gestão de patches e da vigilância contra ameaças para organizações governamentais e privadas.
Em um avanço significativo para a segurança da plataforma, o WordPress.org implementou um novo protocolo que escaneia automaticamente cada lançamento de plugin. Antes que qualquer atualização seja distribuída aos usuários, os plugins passam por um período de 'cooldown' de seis horas, durante o qual são submetidos a uma revisão de segurança rigorosa. Esta medida visa fortalecer a integridade do ecossistema WordPress, protegendo os milhões de sites que dependem de seus plugins contra possíveis vulnerabilidades e ameaças.
Uma falha grave no aplicativo Logi Options+ da Logitech, utilizado para gerenciar periféricos como mouses e teclados, permitia a escalada de privilégios de qualquer usuário padrão do Windows para o nível SYSTEM. A vulnerabilidade, identificada como CVE-2026-12518, explorava a confiança do atualizador privilegiado em conexões pipe de um processo de agente injetável. Pesquisadores da AmberWolf demonstraram como sobrescrever o caminho {depot} através de um endpoint IPC de reinstalação, forçando a execução de um MSI não assinado via msiexec no contexto SYSTEM. A Logitech já liberou uma correção em 19 de agosto, e administradores devem garantir a atualização de suas frotas e configurar alertas para execuções de msiexec iniciadas por logioptionsplus_updater.exe a partir de diretórios com permissões de escrita por usuários.
A Apple acaba de liberar atualizações cruciais para suas versões do macOS Golden Gate 27, Tahoe 26.7 e Sequoia 15.8. Estas correções são vitais, abordando mais de 200 vulnerabilidades que poderiam expor sistemas a sérios riscos. Dentre as falhas corrigidas, destacam-se bugs de execução de código no kernel, localizados em componentes como AVEVideoEncoder e UDF, além de múltiplos caminhos para execução remota de código via Bluetooth, CUPS e WebDAV. A agilidade na aplicação dessas atualizações é fundamental para garantir a integridade e a segurança dos dispositivos e dados dos usuários.
Uma nova campanha de varredura em massa foi detectada em agosto, visando servidores de desenvolvimento Vite expostos. Os atacantes exploraram a vulnerabilidade CVE-2026-39364, utilizando parâmetros de consulta maliciosos para contornar a diretiva 'server.fs.deny' e acessar arquivos protegidos via '/@fs/'. Os alvos incluíam dados sensíveis como arquivos '.env', credenciais da AWS e Azure, perfis do Terraform, senhas de banco de dados e informações de '/proc'. As requisições maliciosas utilizavam user agents de crawlers e cabeçalhos de encaminhamento forjados para mascarar a atividade. A exploração evidencia a importância da gestão de vulnerabilidades e da proteção de dados em ambientes de desenvolvimento.
Pesquisa recente da Censys acende o alerta: o Mythic, conhecido framework C2 de código aberto, amplamente empregado por equipes de Red Team, está sendo ativamente utilizado em intrusões maliciosas. A análise identificou 131 hosts Mythic expostos na internet, com 115 ainda operando com certificados padrão como O="Mythic". Um cluster em particular demonstrou um arsenal sofisticado, combinando o Mythic com implantes customizados em Rust, um C2 via Discord e um domínio que simulava tráfego legítimo de telemetria do Windows, indicando uma evolução na sofisticação dos ataques.
A gangue de extorsão FulcrumSec, responsável por ataques a gigantes como Manchester Airports Group, Arup e Novo Nordisk, revelou operar até 250 servidores. A estratégia da quadrilha inclui varreduras JavaScript client-side e exploração de novas vulnerabilidades, como o React2Shell. Após a coleta, credenciais são testadas em massa para selecionar alvos. A FulcrumSec se destaca por pivotar entre repositórios GitHub, AWS, Azure e Secrets Manager sem interação direta com endpoints, utilizando credenciais válidas. Um único Personal Access Token (PAT) da Arup, por exemplo, teria acessado cerca de 10 mil repositórios privados. A defesa deve focar no monitoramento de comportamento anômalo de identidades, identificando tokens que subitamente acessam um grande volume de dados ou enumeram segredos de infraestruturas desconhecidas, visto que a tática se baseia no uso legítimo de credenciais, não em malware.
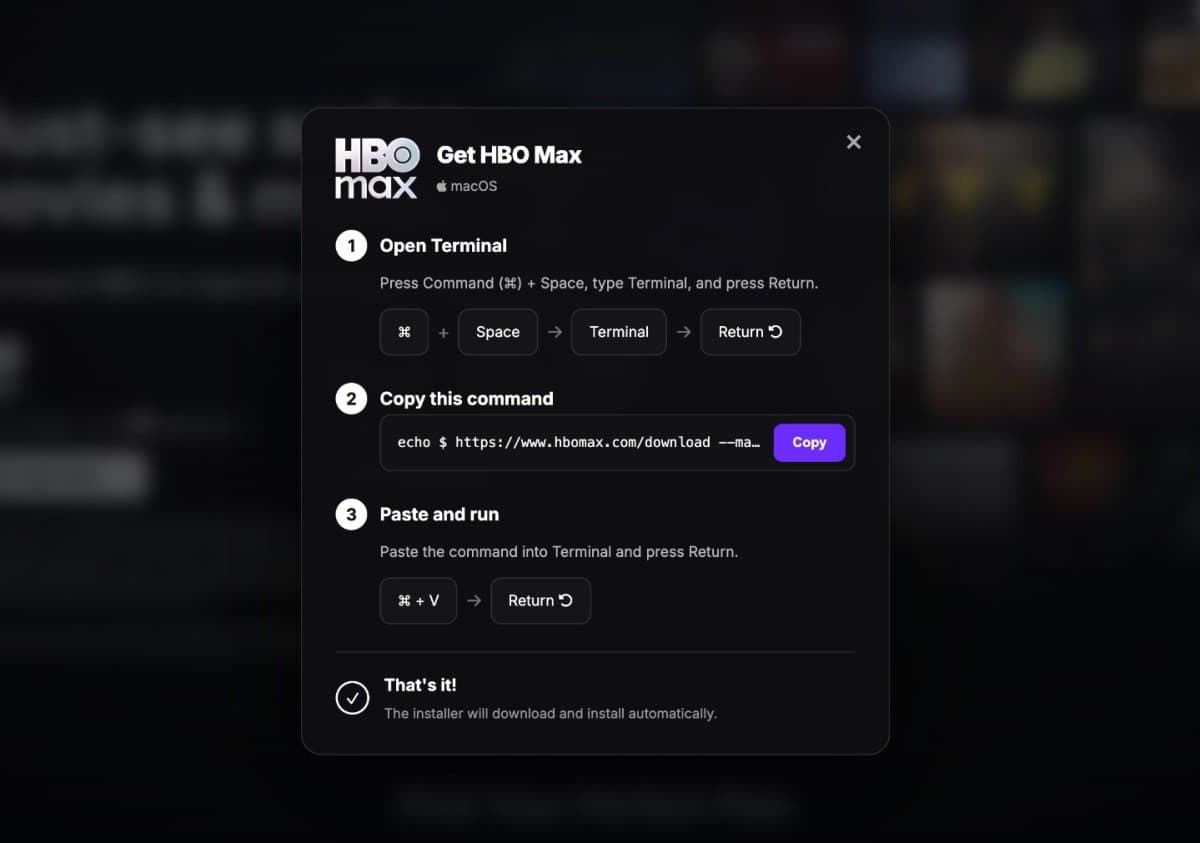
Uma nova campanha de ciberataque, batizada de ClickFix, está enganando usuários de Mac e Windows a instalarem malware em seus próprios dispositivos. Através de anúncios maliciosos, veiculados a partir de uma conta invadida do HBO Max no Reddit, as vítimas eram direcionadas a páginas falsas com prompts CAPTCHA. Para 'verificar' a conta, os usuários eram instruídos a copiar e colar comandos no Prompt de Comando, PowerShell ou Terminal, que instalavam discretamente infostealers. Esses softwares maliciosos visavam roubar senhas, sessões ativas e dados de carteiras de criptomoedas, configurando um golpe de auto-hackeamento. O Reddit só interrompeu os anúncios três dias após a primeira denúncia, e a origem da invasão da conta permanece um mistério, destacando a necessidade de vigilância constante e de desconfiança em relação a comandos solicitados por plataformas online.
A Unit 42, braço de pesquisa da Palo Alto Networks, conduziu uma análise aprofundada de mais de 40.000 identidades em 125 ambientes AWS, examinando a atividade do CloudTrail. O estudo revela que, independentemente da nomenclatura ou das políticas IAM atribuídas, as identidades se agrupam consistentemente em papéis funcionais claros, como administradores de console, runners de CI/CD e ferramentas de segurança. Esta base comportamental é vital, pois atacantes frequentemente se escondem atrás de rótulos benignos e permissões pré-existentes. A capacidade de identificar desvios, como um serviço de backup que subitamente realiza ações administrativas, mesmo que tenha permissão para tal, torna-se um diferencial. A metodologia emprega um classificador leve, baseado em SQL padrão, permitindo que equipes de segurança marquem e monitorem funções de identidade em larga escala sem a complexidade de um pipeline completo de Machine Learning (ML), otimizando a detecção de anomalias e potenciais ameaças.
Pesquisadores de segurança descobriram uma séria vulnerabilidade, denominada 'Beltdown2', no Cursor CLI. Um espaço de trabalho malicioso poderia injetar um 'hook core.fsmonitor' no arquivo .git/config, permitindo que comandos Git internos fossem executados fora do ambiente de sandbox macOS Seatbelt. Uma simples requisição de leitura-apenas ativava o 'git ls-files', que, por sua vez, executava o hook. Embora os comandos de shell fossem restritos, foi demonstrado que a exploração conseguia gravar dados no diretório $HOME do usuário. A Anysphere agiu rapidamente, lançando a versão Cursor CLI 2026.08.04-aaa8809, que agora injeta configurações de ambiente GIT_CONFIG, desabilitando 'core.fsmonitor', hooks personalizados e atributos de repositório para mitigar a ameaça e restaurar a integridade da sandbox.