
Ataques ClickFix: Golpe sofisticado mira usuários Mac e Windows através de anúncios falsos no Reddit
Aprofundamento CEVIU
Aprofundamento
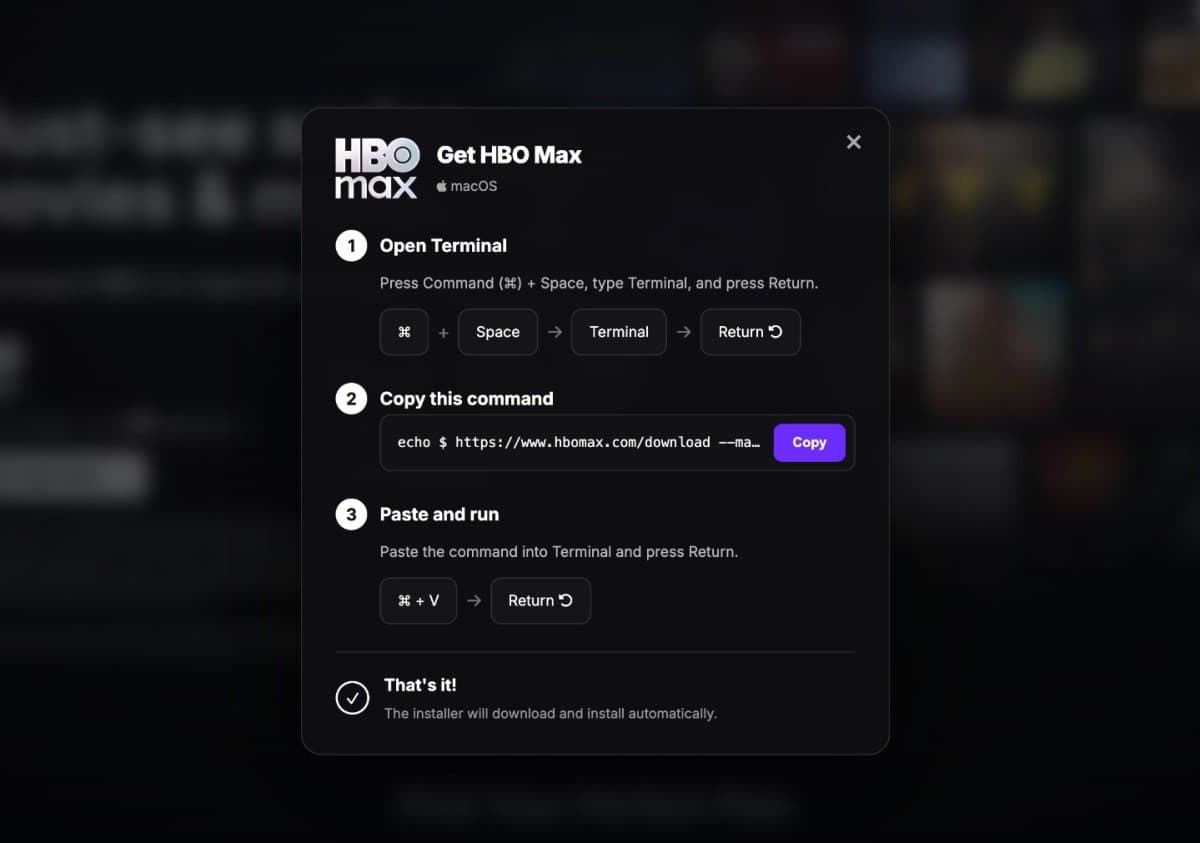
A mais recente campanha ClickFix expõe a fragilidade da confiança digital e a astúcia dos cibercriminosos. O ataque, batizado de ClickFix, mira usuários de Mac e Windows, transformando as próprias vítimas em executores do malware. A tática é simples, mas eficaz: após serem atraídos por anúncios falsos, originados de uma conta invadida da HBO Max no Reddit, os usuários caem em páginas com um CAPTCHA falso. Para 'verificar' que não são robôs, as vítimas são instruídas a copiar e colar comandos no Prompt de Comando (Windows), PowerShell (Windows) ou Terminal (Mac).
A execução desses comandos permite que infostealers sejam instalados silenciosamente, softwares projetados para roubar senhas, sessões ativas e dados de carteiras de criptomoedas. A interação direta com o sistema operacional via terminal é um ponto cego para muitas ferramentas de segurança tradicionais, permitindo que o malware se estabeleça sem alarde. A lentidão do Reddit em remover os anúncios, três dias após a primeira denúncia, levanta sérias preocupações sobre a vigilância das plataformas.
O que mudou
A evolução dos ataques ClickFix é notável. Enquanto campanhas anteriores, como a de 27 de julho de 2026 (fóruns do Steam com cryptominers) ou a identificada em 9 de abril de 2026 (malware Node.js via Tor), focavam em alvos mais específicos, a campanha atual eleva o nível da engenharia social. A invasão de uma conta verificada da HBO Max no Reddit confere uma legitimidade falsa aos anúncios, alcançando uma audiência mais ampla e menos técnica. Esse vetor é mais agressivo do que as páginas falsas ou resultados de busca envenenados, observados em 23 de junho de 2026 (Gizmodo) e 2 de setembro de 2026 (Codex para macOS).
O método de 'auto-hack' via terminal, contudo, permanece como um pilar. O objetivo de instalar infostealers para roubar senhas e criptomoedas é uma constante desde fevereiro de 2026, como noticiado em 23 de fevereiro de 2026. A diferença está no aprimoramento da técnica de atração e no uso de plataformas de grande alcance para disseminar a fraude, maximizando o número de vítimas potenciais.
Por que isso importa
Esta campanha é um lembrete crítico de que a linha de defesa mais importante ainda é o comportamento do usuário. Ao induzir a própria vítima a executar comandos no sistema operacional, os cibercriminosos contornam muitas barreiras de segurança, tornando a detecção e a mitigação mais difíceis. A invasão de uma conta de marca como a HBO Max em uma plataforma como o Reddit não apenas compromete a segurança dos usuários, mas também a reputação das empresas envolvidas e a confiança nas plataformas de publicidade.
Para empresas, a lição é clara: a segurança deve se estender a todas as contas, mesmo as de publicidade, e as plataformas precisam de mecanismos de resposta mais rápidos a denúncias. Para o usuário final, a desconfiança em relação a comandos solicitados por fontes não verificadas é fundamental, independentemente da aparente legitimidade do canal. Esse tipo de ataque ressalta a necessidade urgente de educação em cibersegurança para todos.
Linha do tempo
Novo Ataque ClickFix Visa Carteiras de Criptomoedas e Mais de 25 Navegadores com Infostealer
Novo Ataque ClickFix Emprega Malware Node.js via Tor para Roubar Criptomoedas
Leitores do Gizmodo são atingidos por prompts ClickFix após invasão de conta
Ataques 'ClickFix' no Steam Espalham Cryptominers XMRig
Alerta Crítico: Falso Guia de Instalação do Claude Infecta Macs com Stealer e RAT
Ataque 'ClickFix' Mirado: Falsos Instaladores Codex Visam Usuários de macOS
Ataques ClickFix: Golpe sofisticado mira usuários Mac e Windows através de anúncios falsos no Reddit
Perguntas frequentes
O que são os ataques ClickFix?
Os ataques ClickFix são campanhas de cibersegurança que enganam os usuários para que eles próprios instalem malware em seus dispositivos. Geralmente, isso acontece através de falsos prompts de CAPTCHA ou verificações, que pedem para o usuário copiar e colar comandos maliciosos diretamente no terminal do sistema operacional.
Por que copiar e colar comandos é tão perigoso?
Executar comandos no Prompt de Comando, PowerShell ou Terminal dá acesso direto ao sistema operacional. Ao fazer isso, o usuário concede permissão explícita para que um software malicioso seja baixado e executado, muitas vezes contornando as proteções de antivírus que monitoram downloads ou instalações mais convencionais.
Como posso me proteger de ataques ClickFix?
Desconfie de qualquer solicitação para copiar e colar comandos no seu terminal, especialmente se vier de fontes não verificadas ou de sites que parecem suspeitos. Verifique sempre a URL do site e não confie apenas no logotipo da marca. Ferramentas como BlockBlock para Mac podem ajudar a alertar sobre tentativas de execução de comandos incomuns.
Os ataques ClickFix afetam apenas usuários de Windows?
Não. Embora muitos ataques ClickFix tenham focado em usuários de Windows, como os descritos em 23 de fevereiro de 2026 e 23 de junho de 2026, a campanha atual e outras como a de 3 de agosto de 2026 (falso guia Claude) e 2 de setembro de 2026 (Codex) mostram que os atacantes estão visando ativamente usuários de macOS também, adaptando os comandos para o Terminal do Mac.
Fontes
- techcrunch.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 16 de setembro de 2026
- Editoria
- CEVIU Segurança da Informação