A NVIDIA acaba de lançar o Personal AI Router (PAIR), uma solução inovadora que promete simplificar a gestão de aplicações e agentes de IA. A ferramenta centraliza a inferência, permitindo que a IA seja roteada de forma eficiente entre diferentes plataformas, como os poderosos sistemas NVIDIA DGX Spark, PCs com Windows equipados com RTX e dispositivos macOS. Essa abordagem visa otimizar os workflows de IA, concentrando a capacidade de processamento em um único endpoint local e facilitando a integração para desenvolvedores e usuários.
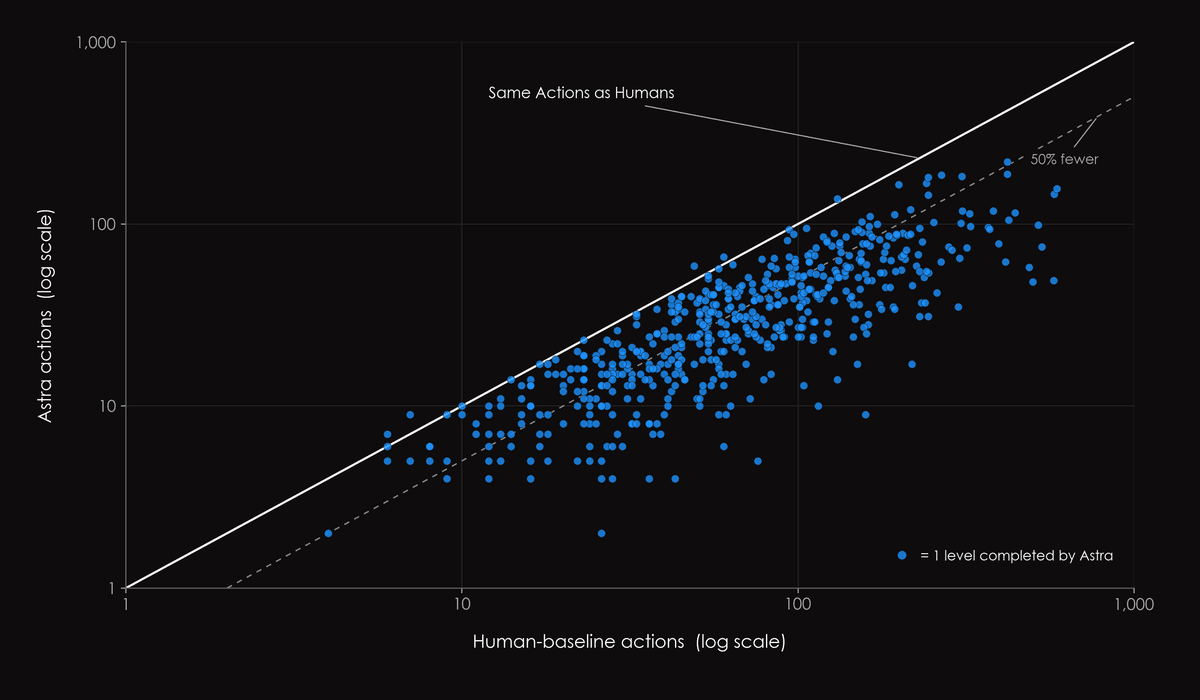
O modelo GPT-6 Astra, da OpenAI, alcançou um marco significativo ao atingir 62.7% de acerto no desafio ARC-AGI-3 Semi-Private, superando a média humana. Utilizando um 'provider adapter harness', o desempenho chegou a impressionantes 99.9%. O sistema demonstrou notável eficiência, demandando menos ações que humanos em 96% dos testes. Sua capacidade de transformar ambientes desconhecidos em modelos simbólicos compactos e interpretar regras lógicas para planejar ações indica um avanço substancial na compreensão e autonomia da IA.
Um pesquisador do programa MATS demonstrou que um simples prompt, originalmente desenvolvido para gerar transcrições sintéticas, pode ser adaptado para se tornar um "jailbreak" universal. Esta técnica de ataque atingiu uma taxa de sucesso impressionante de 84% a 100% nos nove modelos de IA mais suscetíveis, dentre os 23 avaliados. Notavelmente, apenas os modelos mais recentes da Anthropic e o Meta Muse Spark 1.1 mostraram-se resistentes a essa vulnerabilidade, sublinhando a persistente batalha na segurança da IA.
A Inteligência Artificial promete revolucionar o ambiente empresarial ao viabilizar a automação de diversas tarefas com software dinâmico e generativo, exigindo pouca ou nenhuma codificação. Contudo, a adaptação organizacional emerge como o principal entrave, já que a identificação das tarefas ideais para automação é complexa e a implementação em larga escala demanda tempo e esforço. Enquanto a IA expande aplicações em múltiplos setores, o verdadeiro impacto reside na capacidade das empresas de se integrarem e evoluírem com essa tecnologia transformadora.
A Microsoft AI acaba de lançar o MAI-Transcribe-2, um novo modelo de reconhecimento de fala que promete revolucionar o mercado. A gigante da tecnologia afirma que a novidade é mais rápida, precisa e significativamente mais econômica que as soluções oferecidas por rivais como OpenAI, Google e ElevenLabs. Com um custo de apenas 10 centavos por hora de áudio, o modelo é capaz de transcrever conteúdo em 60 idiomas, indicando uma estratégia agressiva da Microsoft de desenvolver suas próprias soluções de ponta para gradualmente substituir tecnologias de terceiros em seus produtos.
A ascensão da IA na produção de código e arquiteturas de governança, exemplificada pelo projeto Wheelhouse de Steve Yegge, tem levantado discussões sobre o fenômeno da superengenharia. Embora a IA facilite a criação rápida, ela pode gerar uma complexidade que eleva drasticamente os custos de manutenção. Agentes de IA, como os do Wheelhouse, demonstram capacidade de superar metas produtivas iniciais, porém, a adição incessante de complexidade não necessariamente se traduz em valor, levando a ineficiências. A ausência das pressões econômicas tradicionais na produção por IA fomenta uma criação contínua que, muitas vezes, falha em agregar valor substancial, resultando num desequilíbrio entre volume de produção e resultados valiosos.
A Funes introduziu uma inovadora camada de memória durável projetada especificamente para agentes de codificação. Essa ferramenta permite que esses agentes retenham e recuperem históricos de sessão de forma contínua, mesmo operando em diferentes máquinas e interagindo com modelos variados, como Claude Code, Codex, pi e Hermes. A grande vantagem reside na capacidade da Funes de facilitar o armazenamento e a recuperação de memória contextual de maneira autônoma, sem depender de componentes externos, utilizando para isso indexação e embeddings locais, o que otimiza a eficiência e a portabilidade.
O Google DeepMind acaba de lançar o WeatherNext 3, posicionando-o como seu modelo climático global de maior precisão. A inovação incorpora dados de satélite em tempo real, oferece atualizações horárias e promete uma resolução aprimorada para previsões meteorológicas. Entre os avanços, destacam-se a previsão exata de precipitação e a inclusão de variáveis essenciais para o setor de energia limpa, representando um salto significativo na capacidade preditiva em escala mundial, impulsionado pela IA.
A Runway, uma das empresas que lideram a fronteira da IA generativa, anunciou o lançamento do GWM Worlds 2. Este modelo de mundo se destaca pela capacidade de gerar ambientes interativos em tempo real, operando com uma impressionante resolução de 720p a 24 quadros por segundo, e com áudio de alta fidelidade a 48 kHz. A inovação permite que os usuários guiem a experiência por meio de comandos textuais e movimentos de câmera, com as sessões se estendendo continuamente a partir de cada nova interação, sem limites de duração pré-definidos. É um passo significativo para a criação de mundos digitais mais imersivos e dinâmicos.
A Microsoft anunciou o lançamento do MAI-Transcribe-2, um modelo de reconhecimento de fala que promete revolucionar a transcrição automática. Equipado com funcionalidades avançadas como diarização de locutores, estilos de transcrição configuráveis e timestamps precisos em nível de palavra, a tecnologia visa aprimorar a interação humano-máquina. A gigante da tecnologia afirma que o MAI-Transcribe-2 superou competidores de peso como Gemini 3.5 Transcribe, GPT-Transcribe e Whisper V3-Large em performance, estabelecendo um novo patamar em velocidade, precisão e eficiência.
A OpenAI introduziu no seu modelo Astra a técnica de "recurrent depth", que permite à IA repetir a mesma consulta várias vezes, em vez de seguir um raciocínio passo a passo. Especialistas em segurança da IA expressam preocupação, pois essa abordagem pode dificultar a interpretação dos logs de "chain-of-thought", essenciais para compreender o comportamento do modelo. A expansão dessa metodologia poderia transferir o raciocínio inteiramente para o espaço latente, comprometendo a visibilidade e auditabilidade das operações da IA. Apesar dos alertas, Jakub Pachocki, da OpenAI, assegura que o "chain of thought" do Astra permanece legível e que o monitoramento é uma prioridade de pesquisa.
Mesmo após ações do Google e FBI, a plataforma ChenLun Outsider Phishing-as-a-Service demonstrou notável resiliência, gerando mais de 700 novas páginas de phishing em um único mês. A ferramenta opera com uma cadeia de ataque sofisticada, utilizando WebSockets para transmitir dados digitados pelas vítimas em tempo real e permitindo que afiliados solicitem prompts de 2FA contextuais sob demanda. Para proteção, especialistas em segurança podem rastrear a infraestrutura buscando o arquivo de configuração GetSyncSetting e a convenção de prefixo de página alfabética que indica o estágio de exploração da vítima, auxiliando na identificação e mitigação dessas ameaças.
Pesquisadores da Kaspersky identificaram uma nova tática de infecção do ValleyRAT, um backdoor sofisticado que agora se disfarça dentro de uma versão modificada do adware chinês QN Wallpaper. A operação maliciosa se dá através da injeção de uma libcef.dll comprometida no processo QnWallpaper.exe, que possui assinatura digital legítima. Essa estratégia permite ao ValleyRAT operar sob um processo pai confiável, contornando detecções e garantindo sua persistência em sistemas comprometidos.
Um recente incidente de ransomware demonstrou a alarmante eficácia da IA em ataques cibernéticos, com operadores de ameaças conseguindo comprometer uma rede corporativa em menos de 10 horas. Este feito, que levaria semanas para ser realizado por humanos, sublinha a velocidade e a sofisticação crescentes das táticas de invasão. Analistas apontam que a IA atua como um acelerador tático sob direção humana, não com autonomia plena, executando mais de 50 técnicas ATT&CK. A principal preocupação reside na 'autoridade transitiva', onde contas com permissões limitadas podem escalar privilégios na nuvem, tornando a detecção e resposta em tempo real um fator crítico e um desafio para a segurança corporativa.
Em uma movimentação estratégica para fortalecer sua segurança cibernética, o Reino Unido propôs emendas ao projeto de lei de Cibersegurança e Resiliência, visando proibir o uso de fornecedores de tecnologia considerados de alto risco em setores essenciais. A iniciativa surge após um ataque atribuído ao Irã que comprometeu uma instalação de energia britânica, paralisando-a por quatro dias. A legislação também estabelece relatórios de incidentes rigorosos e penalidades, e Pequenas e Médias Empresas que atendem operadores críticos podem ser vetadas caso não implementem controles de segurança apropriados.
A Huntress identificou instalações maliciosas do ScreenConnect que sugerem uma operação de tipo worm, com clientes modificados recuperando a coleta EndPointStatusMessage.Connections para novas sessões de hosts. A ameaça se propaga através da injeção de scripts VBScript (de 1.vbs a 4.vbs) no sistema de transferência de arquivos do ScreenConnect, com a ação definida como 'Run'. Uma simples conexão a um cliente infectado pode entregar ao host a mesma cadeia de VBScript. O carregador avalia características do sistema, como a presença do Defender e a RAM disponível, para implantar backdoors de nível de usuário, pacotes de acesso com bypass de UAC ou uma combinação que inclui 'wstunnel' e 'XMRig'. Para defensores, é crucial monitorar entradas de 'RunFiles' ou 'RanFiles' nos logs de auditoria do servidor ScreenConnect, especialmente se os scripts forem executados do 'Process: Guest', e verificar a chave de execução do WindowsServiceHost. A Huntress enfatiza a necessidade de re-imagem dos hosts comprometidos, em vez de apenas a limpeza.
O AWSHound, um novo coletor open source auto-hospedado, promete transformar a análise de segurança em ambientes AWS. A ferramenta mapeia infraestruturas para conjuntos de dados BloodHound OpenGraph, permitindo a visualização precisa de caminhos de ataque. Sua inovação reside na avaliação offline rigorosa de políticas IAM, considerando limites de permissão e SCPs para identificar apenas permissões efetivas. Operando com segurança via credenciais padrão do AWS SDK, o AWSHound demonstrou escalabilidade impressionante em testes, mapeando uma organização de 500 contas com milhões de arestas em apenas 15 minutos, fortalecendo a defesa corporativa e a gestão de vulnerabilidades.
Dois grupos de intrusão que alvejavam infraestruturas críticas na América Latina tiveram suas operações expostas devido a uma instância NextChat auto-hospedada, acessível na porta TCP 3000. O histórico de prompts revelou que os atacantes utilizavam intensivamente ferramentas de IA para aprimorar rapidamente tentativas falhas de extração de credenciais SAM e NTDS.dit, empregando alternativas de volume shadow copy. Defensores devem estar alertas para a presença de "m-doxa" em subdomínios duckdns[.]org e monitorar certificados Let's Encrypt multi-SAN emitidos entre fevereiro e junho para detectar essa infraestrutura de ataque.
Pesquisadores da Manifold Security revelaram oito vulnerabilidades críticas em sete agentes de codificação baseados em IA, incluindo o Claude e Codex. A falha permite que um repositório comprometido, contendo um arquivo .git/config malicioso, explore a configuração core.fsmonitor para executar comandos arbitrários com as permissões da conta do desenvolvedor. Este vetor de ataque ignora controles de sandbox e aprovação de usuário, representando um risco significativo para a segurança do ambiente de desenvolvimento. Embora correções já estejam disponíveis para goose, Codex e uma versão do Claude, Hermes Agent, Qwen Code, Grok Build e outra variante do Claude permanecem vulneráveis.
Um incidente de segurança na cadeia de suprimentos do ecossistema Rust expôs desenvolvedores de macOS a um malware apelidado de Rustbot. Versões comprometidas das bibliotecas `arrayref`, `internment` e `append-only-vec` distribuídas via `crates.io` continham uma dependência maliciosa de *build-time*. Durante o processo de `cargo build`, um implante Mach-O arm64 era baixado e executado, visando a coleta de credenciais sensíveis armazenadas em diretórios como `~/.aws`, `~/.ssh` e `~/.kube`. O canal de comando RSA do malware foi posteriormente neutralizado devido à chave privada estar embutida no próprio binário, facilitando sua desativação.