O Google Cloud divulgou as novidades de setembro para sua infraestrutura de IA, destacando o GKE Agent Substrate, que promete dez vezes mais densidade de sandbox. Outro avanço significativo são os snapshots de Pods, capazes de reduzir o tempo de inicialização de inferência em até 89%. A atualização inclui ainda um Inference Gateway multi-cluster para gerenciar cargas de trabalho distribuídas, além de novas opções de armazenamento para Filestore e VMs. A empresa também ressalta seu reconhecimento por analistas de mercado, como Forrester, Gartner e SemiAnalysis ClusterMax, reforçando sua posição estratégica no segmento de IA.
O Kubernetes 1.34 introduz a disponibilidade geral do suporte a swap, um avanço crucial para otimização de recursos e escalabilidade de nós. Testes conduzidos com SSDs locais para swap revelaram um aumento de densidade de até três vezes em cargas de trabalho exigentes, como compilações de kernel e ambientes Python isolados. Um benchmark notável demonstrou a capacidade de escalar sessões Python concorrentes de 80 para 240, evidenciando como a descarga de memória ociosa para o disco pode transformar a eficiência operacional de clusters K8s, um recurso valioso para engenheiros de plataformas e DevOps.
Para mitigar vulnerabilidades na cadeia de suprimentos de software, a adoção de executores efêmeros e credenciais OIDC de curta duração é fundamental. Além disso, a utilização de referências imutáveis para dependências e a verificação rigorosa de proveniência são práticas cruciais. Isolar caches de build por privilégio de branch, bloquear o acesso a segredos de release por pull requests não confiáveis e colocar dependências recebidas em quarentena são medidas essenciais para evitar que códigos maliciosos comprometam builds confiáveis.
O Kubernetes v1.35 trará uma mudança operacional crucial: a recusa do início do kubelet em nós que ainda utilizam cgroup v1. Essa atualização torna a migração para cgroup v2 indispensável para manter a compatibilidade e a funcionalidade dos clusters. Equipes de DevOps devem focar na verificação da compatibilidade do kernel e dos runtimes, assegurar o alinhamento dos drivers de cgroup entre kubelet e container runtime, e adaptar ferramentas de monitoramento que acessam diretamente os arquivos de cgroup para evitar interrupções.
Testes informais com o Python 3.15.0rc3 revelam que, enquanto o interpretador padrão mantém desempenho similar ao 3.14, a implementação experimental do JIT (Just-In-Time) Compiler oferece um aumento de velocidade de 20% a 28%. Adicionalmente, as builds free-threaded mostram melhorias notáveis em cenários de múltiplos threads, como Fibonacci e bubble-sort. Embora os resultados sejam promissores, é crucial entender que o JIT ainda está em fase de experimentação, com foco inicial em cargas de trabalho específicas que demandam uso intensivo da CPU, e os ganhos em aplicações reais podem variar.
O OpenClaw Enterprise acaba de ser lançado como um *control plane* de código aberto inovador, focado na orquestração e gerenciamento de agentes de IA dentro de ambientes Kubernetes. Esta solução promete otimizar a operação e escalabilidade de cargas de trabalho baseadas em inteligência artificial, contando com o suporte de gigantes do setor como OpenAI, Nvidia e Red Hat, o que reforça sua relevância para o ecossistema de DevOps e engenharia de plataformas.
Durante sua Birthday Week de 2026, a Cloudflare apresentou 46 inovações estratégicas. Entre os destaques, a empresa lançou a nova CLI 'cf' e o pipeline open source Forge, ferramentas que visam otimizar o fluxo de trabalho de desenvolvedores e engenheiros de plataformas. A Cloudflare também divulgou a intenção de se tornar uma autoridade certificadora pública e anunciou a preparação de sua infraestrutura de criptografia para o cenário pós-quântico, antecipando desafios de segurança futuros. Adicionalmente, foi introduzido o beta do Monetization Gateway, que habilita criadores de conteúdo a monetizar o acesso de agentes de IA utilizando o status HTTP 402, explorando novas fronteiras na economia digital.
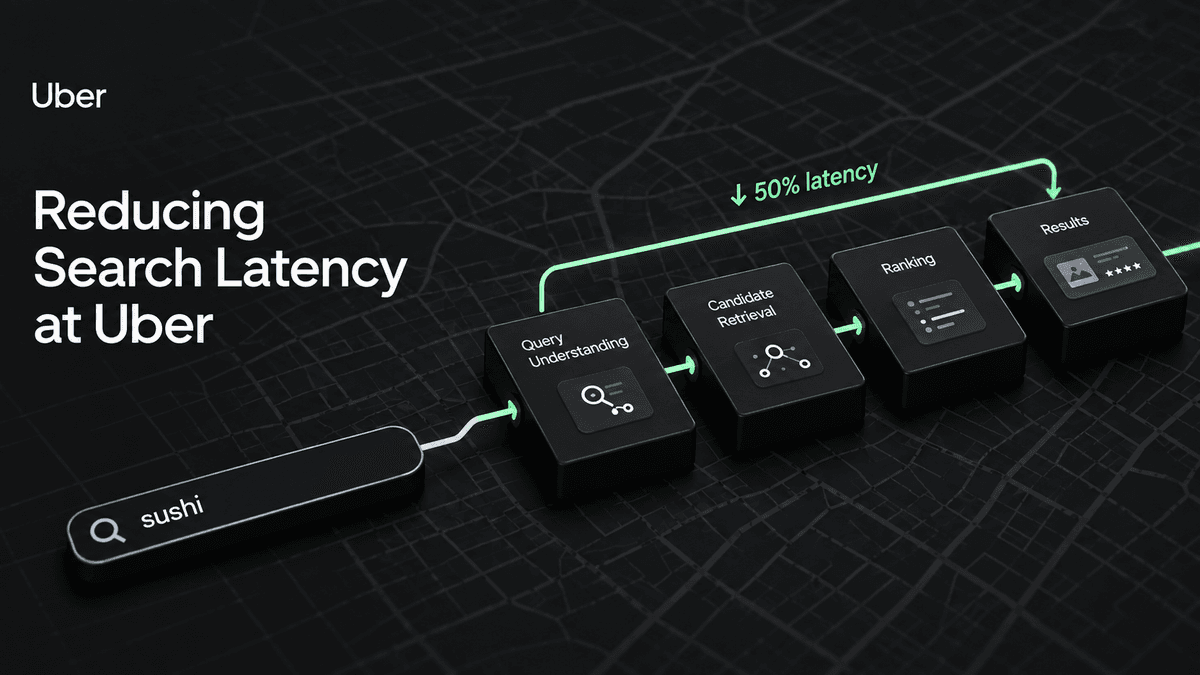
O Uber Eats alcançou uma redução de 50% na latência de ponta a ponta de sua função de busca. A otimização foi impulsionada pela eliminação de caminhos de recuperação de baixo valor e pela segregação de recursos de ranqueamento de dados de apresentação. Além disso, a remoção de dependências desnecessárias entre as etapas do pipeline, a implementação de paginação e renderização concorrente, e o uso de request hedging, embeddings compactos e correções em gargalos de conexão na service mesh contribuíram significativamente para a melhoria na performance. Estas ações resultam em uma experiência de usuário mais ágil e eficiente.
O Cloudflare Traces entrou em beta aberto, ampliando sua capacidade de rastreamento automático para cobrir toda a jornada da requisição, muito além dos Workers. Agora, é possível visualizar detalhadamente regras de segurança, transformações aplicadas, decisões de cache e o comportamento na origem, tudo consolidado em um único rastro, sem a necessidade de configurações complexas ou plugins adicionais. A ferramenta suporta OpenTelemetry, oferecendo flexibilidade para controlar as taxas de amostragem ou, por meio de Trace Rules, rastrear 100% de fluxos de tráfego específicos, facilitando a depuração e otimização em ambientes DevOps.
O ecossistema Kubernetes registrou a correção de duas CVEs de severidade média, reforçando a segurança da plataforma. Paralelamente, o SIG Cluster Lifecycle passará por uma mudança na presidência, indicando uma nova fase para o grupo. A versão v1.38 do Kubernetes entrou em fase de congelamento de aprimoramentos, com 89 dos 100 recursos planejados ainda em desenvolvimento ativo. Destaque para as "Device Binding Conditions" que alcançaram o status de GA, consolidando sua estabilidade. As eleições de direção foram concluídas em 2 de outubro, sinalizando a definição das próximas lideranças.
A automação de TI emerge como um pilar fundamental para equipes de DevOps e engenharia de plataforma, transformando tarefas operacionais manuais em fluxos de trabalho eficientes e repetíveis. Esta prática substitui intervenções humanas em datacenters e ambientes de nuvem por processos scriptados, otimizando a gestão da infraestrutura e acelerando a entrega de valor. Ao adotar a automação, as organizações podem reduzir erros, aumentar a velocidade e liberar recursos para iniciativas mais estratégicas.
Uma recente atualização do TLS 1.3 expôs uma vulnerabilidade crítica em ambientes de nuvem, desativando os health checks do Route 53 e redirecionando o tráfego de uma região sem aviso. Este incidente sublinha a diferença crucial entre alta disponibilidade e resiliência: enquanto a primeira visa manter os sistemas acessíveis, a segunda foca na capacidade de recuperação frente a falhas inesperadas. A necessidade de construir sistemas intrinsecamente resilientes, capazes de suportar interrupções, torna-se um pilar fundamental na arquitetura de infraestruturas em nuvem modernas.
A CD Foundation divulgou sua atualização de setembro, trazendo novidades importantes para o cenário DevOps. Destaque para o lançamento da especificação CDEvents v0.5.1, que aprimora a interoperabilidade de eventos em pipelines de entrega contínua. O projeto Jenkins celebrou a conclusão bem-sucedida de cinco iniciativas do Google Summer of Code, enquanto o Spinnaker alcançou a versão 2026.3.0, que marca a remoção do AWS SDK1 e do Halyard, simplificando sua arquitetura. Outros projetos, como Ortelius, Screwdriver e JayeX, também apresentaram progressos relevantes, solidificando o ecossistema de CI/CD.
A AWS lançou um guia detalhado sobre como integrar o AWS DevOps Agent ao Amazon OpenSearch Service, utilizando o Model Context Protocol (MCP). Essa conexão viabiliza que um agente de IA realize a investigação automática de alertas, consultando logs e traces de forma independente, minimizando a necessidade de intervenção manual de engenheiros. As organizações podem hospedar o servidor MCP no Amazon ECS, no Amazon Bedrock AgentCore, ou aproveitar o endpoint integrado presente no OpenSearch a partir da versão 3.3.
Especialistas da Genesys, Netflix e Groundcover debateram o papel crescente de agentes de IA na resposta a incidentes e na otimização da observabilidade. O consenso aponta para a necessidade de responsabilidade humana contínua, telemetria de alta cardinalidade machine-readable e a importância de ambientes de sandbox para testes. A recomendação é iniciar em projetos greenfield e documentar claramente os objetivos para esses agentes de IA, garantindo uma evolução controlada e eficaz das operações de produção.
A Cloudflare anunciou uma integração inovadora de APIs de busca web ao seu AI Gateway, por meio de parcerias com fornecedores como Ceramic.ai, Exa e Linkup. Essa funcionalidade permite que agentes de IA acessem dados em tempo real, superando a limitação de 'alucinar' URLs ou informações desatualizadas. Para garantir a conformidade e o respeito à privacidade, os parceiros de busca devem aderir aos requisitos de 'Verified bots' da Cloudflare e honrar as diretivas do robots.txt. Essa evolução reforça o papel do AI Gateway como um pilar essencial para o desenvolvimento de aplicações de IA mais confiáveis e eficientes, especialmente em contextos que demandam informações atualizadas e precisas.
A Cloudflare anuncia o lançamento de uma autoridade certificadora (CA) com suporte a Certificados Merkle Tree (MTCs), visando o futuro da segurança pós-quântica. Prevista para integração no Quantum-resistant Root Store do Chrome até o início de 2027, a CA emitirá MTCs gratuitamente. Essa tecnologia agrupa certificados em uma Merkle tree do tipo append-only, uma solução inovadora para os desafios de escalabilidade da criptografia pós-quântica, que pode multiplicar em até 40 vezes as necessidades de armazenamento de logs. Testes com o Chrome demonstram que o desempenho mediano com MTCs foi 9% superior às cadeias de assinatura clássicas, gerenciando bilhões de certificados com sucesso.
O lançamento do Grafana Tempo 3.1 eleva o padrão de observabilidade, introduzindo notáveis aprimoramentos para a ingestão de dados Kafka. Entre as novidades, destacam-se o suporte a TLS para maior segurança e a implementação de recursos que visam otimizar os custos de transferência de dados, fortalecendo a eficiência operacional e a resiliência dos sistemas distribuídos. Esta atualização é crucial para equipes de DevOps e engenheiros de plataforma que buscam uma solução de tracing mais robusta e economicamente viável.
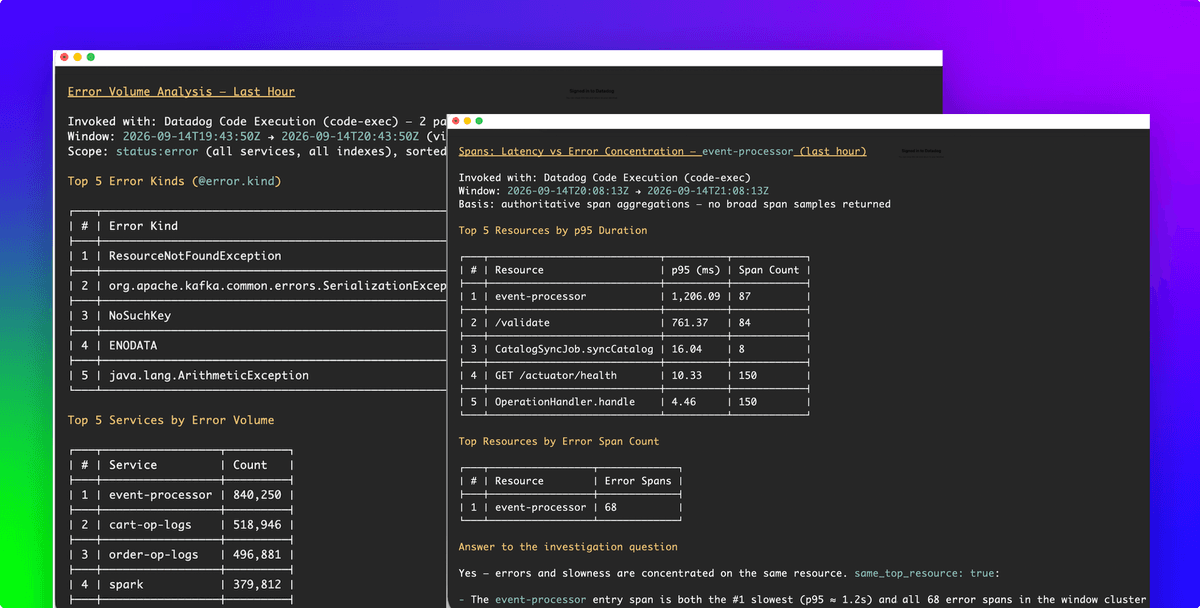
O Datadog introduz uma nova funcionalidade de Execução de Código que permite que agentes de IA rodem JavaScript em sandbox diretamente no servidor MCP. Essa capacidade aprimora a forma como os dados são processados, possibilitando consultas, junções e filtragens de múltiplas APIs, entregando apenas as informações mais relevantes aos modelos de IA. Testes realizados em quatro modelos distintos resultaram em um aumento de precisão de até 21,8 pontos percentuais, além de uma significativa redução de 73% nos tokens de entrada e 40% nas chamadas de tooling, otimizando recursos e performance.
O uso de IA na geração de código introduz um desafio notável: a carga cognitiva imposta aos desenvolvedores durante a revisão. A presença de abstrações ou nomenclaturas não familiares no código gerado pela IA exige um esforço adicional de tradução mental, o que pode retardar o processo de validação e manutenção. Este ponto é crucial para equipes de DevOps que buscam otimizar a velocidade e a qualidade da entrega, destacando a necessidade de ferramentas de IA que gerem código não apenas funcional, mas também legível e compreensível para humanos.