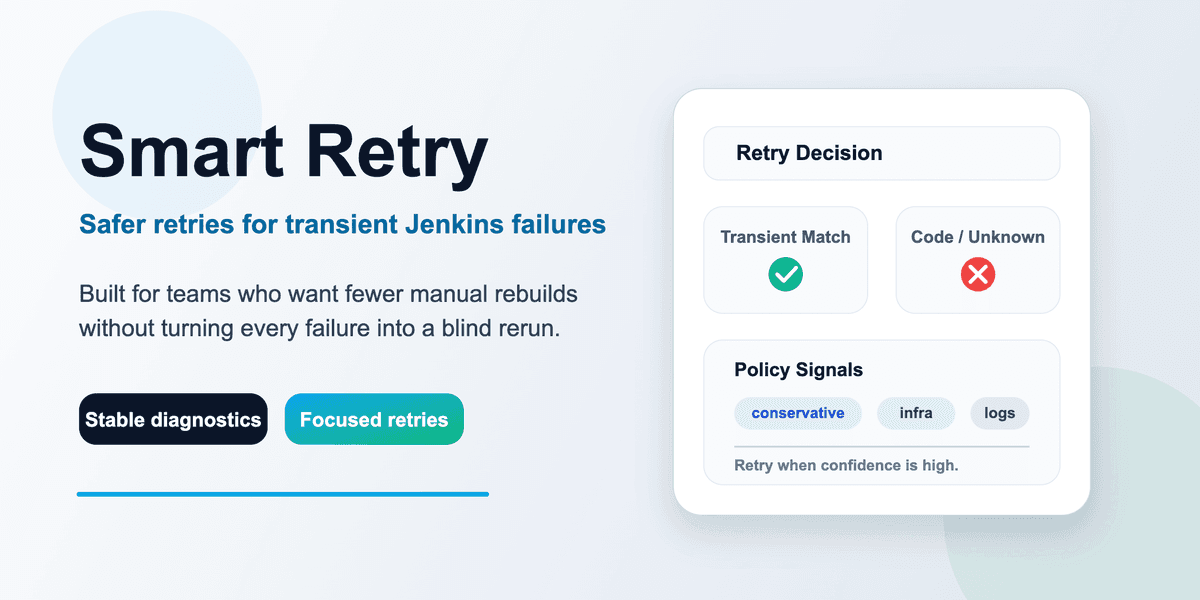
O Jenkins acaba de introduzir o recurso Smart Retry, uma funcionalidade projetada para aprimorar a robustez de pipelines de CI/CD. A ferramenta implementa uma lógica de retentativa baseada em políticas que categorizam falhas, permitindo a reexecução seletiva de estágios ou etapas. O principal objetivo é mitigar problemas transitórios, como interrupções de agentes, falhas de comunicação com sistemas de controle de versão (SCM) ou indisponibilidade temporária de dependências externas, evitando novas tentativas desnecessárias para falhas consideradas determinísticas e poupando ciclos de build.
As Large Language Models (LLMs) são inegavelmente ferramentas valiosas, especialmente no contexto de programação, automatizando e otimizando diversas tarefas. Contudo, é fundamental separar seu mérito técnico do fervor de narrativas que clamam por uma janela de adoção iminente ou preveem a emergência súbita de uma superinteligência. O foco deve permanecer na sua aplicação prática e evolutiva, sem se deixar levar por exageros mercadológicos que obscurecem a real utilidade e os desafios ainda existentes.
Em um cenário real de produção, uma empresa de logística, que operava com ingress-nginx no EKS, realizou uma avaliação rigorosa de seis semanas entre três proxies reversos: F5 Nginx, Caddy e Traefik. O estudo simulou cargas entre 35.000 e 61.000 requisições por minuto, distribuídas em 12 microsserviços. A Traefik emergiu como a solução preferencial, apesar de um consumo 11% maior de memória, devido à economia de 6 horas mensais em tempo operacional. A integração nativa do Traefik com Kubernetes foi um diferencial, reduzindo o tempo de configuração de rotas de 23 minutos com Nginx para apenas 4 minutos. É importante notar que um erro de timeout durante a transição causou um pico temporário de 8% na taxa de erros, posteriormente corrigido.
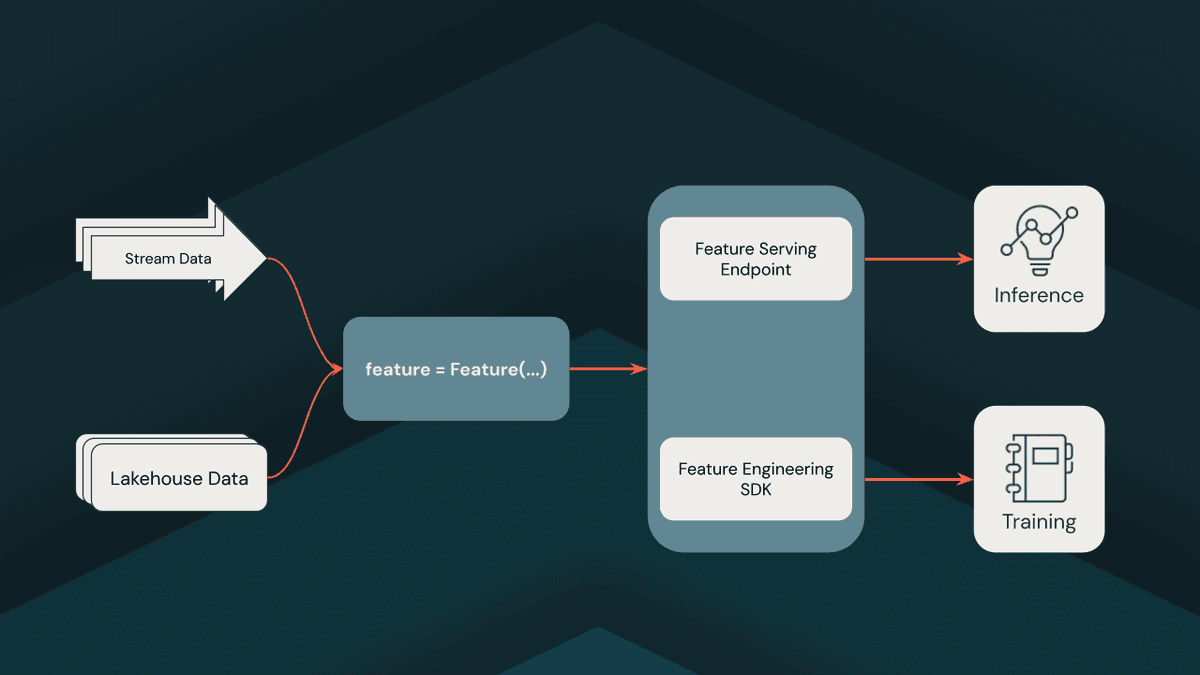
O Databricks acaba de anunciar a prévia pública do Feature Views, uma solução que promete revolucionar a gestão de funcionalidades em Machine Learning. Este novo framework gerenciado permite que equipes de ML definam as características de dados apenas uma vez, automatizando a construção de pipelines para treinamento e serving em tempo real. A ferramenta elimina a duplicação de lógica e o custo indireto de infraestrutura, desafios comuns em implementações de produção. Com suporte a streaming de funcionalidades do Kafka e integração ao Unity Catalog para governança, o Feature Views facilita o deploy em cenários como detecção de fraudes e personalização, com uma impressionante latência ponta a ponta de apenas 200ms.
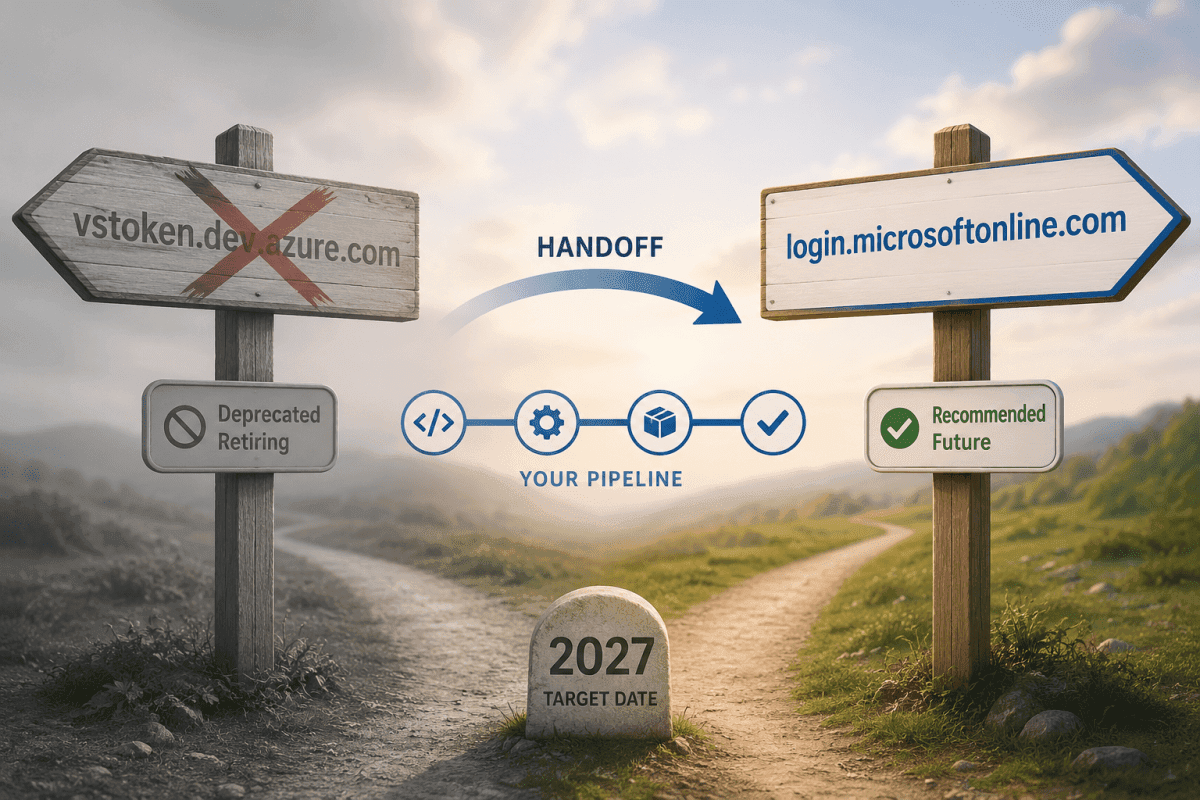
O Azure DevOps anunciou que aposentará seu emissor de identidade de carga de trabalho em 1º de julho de 2027. Desenvolvedores e equipes de DevOps devem migrar suas conexões de serviço mais antigas do Azure Pipelines para o emissor Microsoft Entra antes desta data. Uma estratégia de migração programática é crucial, permitindo a automação de conversões em massa, a criação de novas credenciais federadas e a invocação da API de migração, garantindo a segurança, especialmente em cenários multi-tenant não suportados, e otimizando a transição para evitar interrupções nos pipelines de CI/CD.
O PostgreSQL se destaca como uma ferramenta versátil capaz de consolidar diversas cargas de trabalho que, tradicionalmente, seriam distribuídas entre soluções como Redis, Elasticsearch, MongoDB, Kafka, Snowflake, bancos de dados vetoriais e sistemas de fila. Ele oferece suporte robusto a padrões de caching, filas de job, busca full-text, manipulação de documentos, busca vetorial, séries temporais, análises complexas, consultas de grafo e dados geoespaciais. Essa capacidade multifacetada permite às equipes otimizar custos operacionais, evitando a complexidade e os gastos adicionais de integrar novos datastores antes que a real necessidade se manifeste.
Em Go, o compilador normalmente otimiza e remove verificações de limites de slices quando a segurança do acesso é garantida. Contudo, em trechos críticos de código (hot paths), essas verificações podem persistir, mesmo quando o desenvolvedor tem certeza de sua desnecessidade. Este cenário levanta a discussão sobre o uso de 'unsafe' para eliminar explicitamente essas verificações, visando ganhos de performance em contextos onde cada ciclo de CPU importa, equilibrando risco e otimização.
O projeto Clippy, ferramenta essencial para análise estática de código no ecossistema Rust, enfrenta um dilema de sustentabilidade. A equipe atual, composta integralmente por voluntários, não possui financiamento dedicado, o que sobrecarrega a capacidade de revisão e manutenção. A dependência exclusiva de contribuições não remuneradas levanta preocupações sobre a evolução e a confiabilidade de uma ferramenta tão crítica para a qualidade de código em projetos Rust.
O GitHub Security Lab enfatiza a importância de seis configurações de segurança gratuitas, ativáveis em poucos minutos, para projetos open source. Entre elas estão o SECURITY.md, relatórios privados de vulnerabilidades, secret scanning, Dependabot, code scanning e proteção de branches, que juntos fortificam a resiliência contra ataques. A plataforma lançou o assistente 'Protect Your Project', visando simplificar a adoção dessas ferramentas e mitigar riscos com uma configuração mínima, otimizando a segurança do ciclo de desenvolvimento.
A Cloudflare acaba de introduzir o Workers Cache, um sistema de cache em camadas que opera na borda da rede, diretamente integrado aos Workers. Esta funcionalidade visa reduzir custos de CPU ao servir respostas cacheadas sem a execução de código, configurável via Wrangler e compatível com headers Cache-Control. O cache suporta a diretiva `stale-while-revalidate`, entregando conteúdo instantaneamente enquanto o atualiza em segundo plano. Ele se estende a todos os pontos de entrada do Worker, incluindo service bindings, e garante segurança multi-tenant através de chaves de cache baseadas em `ctx.props`, sendo ideal para aplicações SSR que agora podem cachear renders sob demanda sem pré-geração em tempo de build.
O cenário da IA está prestes a testemunhar uma mudança significativa com a ascensão de modelos de código aberto como o GLM 5.2, que se mostram capazes de rivalizar com as soluções de IA de ponta na economia da codificação baseada em agentes. A compatibilidade com endpoints OpenAI e Anthropic, combinada com o baixo custo de troca, posiciona o GLM 5.2 como um disruptor. Embora apresente algumas limitações em velocidade interativa e suporte a visão e busca, sua qualidade próxima ao Opus para muitos fluxos de trabalho de codificação, a um custo inferior a 20% do preço de varejo do Opus, ameaça as altas margens de inferência que os laboratórios de fronteira têm desfrutado, sinalizando uma possível compressão no mercado de IA.
O Amazon CloudWatch Application Signals foi atualizado para incluir a funcionalidade Service Events, automatizando a coleta de dados críticos como exceções, latência e eventos de *deployment*. A ferramenta opcionalmente também monitora o desempenho de funções em aplicações já instrumentadas, tudo isso sem exigir modificações no código-fonte. Já disponível em todas as regiões comerciais da AWS para ambientes Java, Python e JavaScript, essa novidade facilita a rápida identificação e depuração de problemas pós-*deployment* diretamente no console do CloudWatch, otimizando a observabilidade e a resposta a incidentes.
O PgDog, um novo pooler de conexões para PostgreSQL, promete otimizar o uso de recursos do banco de dados ao preservar aspectos cruciais que outros poolers frequentemente negligenciam. Ele mantém o estado da sessão, comandos SET e funcionalidades LISTEN/NOTIFY sem exigir alterações no código da aplicação. A ferramenta utiliza um parser SQL embarcado para rastrear o estado da sessão por cliente e suporta a semântica pub/sub do Postgres via proxy. Sua arquitetura multithreaded Tokio permite escalar para um grande número de clientes e picos de tráfego, eliminando a necessidade de fragmentar pools de conexão em múltiplos processos de proxy.
O Spacelift Intent apresenta uma abordagem inovadora para a gestão de infraestrutura, permitindo que desenvolvedores implementem, atualizem e removam módulos Terraform aprovados diretamente de um registro privado do Spacelift. A grande novidade é a interação via linguagem natural, eliminando a necessidade de escrever código Terraform manual. A plataforma garante a aplicação de políticas existentes, permissões, validação, gerenciamento de estado e trilhas de auditoria, simplificando o self-service ao resolver nomes de módulos e gerenciar inputs e versões de forma conversacional. Essa capacidade de tratar módulos como recursos governados promete agilizar o ciclo de desenvolvimento e fortalecer a governança em ambientes de nuvem.
O Amazon EKS acaba de implementar o suporte para rollback de versão do Kubernetes, uma funcionalidade crucial para equipes de plataforma. Agora, é possível reverter upgrades de clusters que apresentarem falhas em até sete dias, eliminando a necessidade de recriar todo o ambiente. Esta novidade oferece um caminho de atualização mais robusto e seguro, garantindo que workloads, add-ons ou verificações de compatibilidade possam ser rapidamente restaurados em caso de problemas pós-upgrade, otimizando a confiabilidade das operações.
O AWS CloudFormation introduziu o modo Express, uma funcionalidade que promete acelerar significativamente os deployments de infraestrutura. Com ele, desenvolvedores e agentes de IA recebem confirmações em segundos, otimizando o ciclo de iteração para alterações na infraestrutura como código. A novidade já está disponível em todas as regiões comerciais da AWS, sem custos adicionais, visando uma maior agilidade em fluxos de trabalho assistidos por agentes e por humanos.
Embora a robustez do Rust seja inegável na garantia da correção do código, essa característica pode se tornar um obstáculo nas fases iniciais de desenvolvimento. A exigência de resolver cada erro, problema de propriedade ou branch incompleto desde o princípio tende a desacelerar a prototipagem, demandando a resolução de detalhes antes mesmo que o "happy path" principal da aplicação esteja consolidado. Tal rigor, se por um lado garante maior segurança e confiabilidade a longo prazo, por outro, desafia a agilidade inerente aos estágios de concepção e prova de conceito.
O Google Cloud anunciou recentemente importantes atualizações no VPC Service Controls, visando fortalecer a segurança de agentes de IA. As novidades incluem a implementação de regras de acesso granulares baseadas na identidade do agente, suporte para atributos do Model Context Protocol e integração nativa com a Plataforma Gemini Enterprise Agent. Essas funcionalidades são projetadas para criar 'guardrails' de perímetro, prevenindo a exfiltração de dados e reforçando a segurança em ambientes com cargas de trabalho autônomas, um passo crucial para a confiabilidade de sistemas de IA.
A União Europeia, com a proposta de lei Cloud and IA Development Act (CADA) de junho de 2026, estabeleceu uma estrutura de soberania de dados em quatro níveis. Essa iniciativa impulsiona empresas regulamentadas a desenvolver plataformas sovereign cloud, adotando Kubernetes para orquestração e OpenStack para a infraestrutura, complementadas por GitOps para assegurar consistência operacional. Essa abordagem visa reduzir a dependência de hyperscalers, com organizações europeias, como operadoras ferroviárias e bancos, já implementando essas stacks de código aberto. O objetivo é garantir requisitos de soberania através de arquitetura e policy-as-code, abordando questões que vão além da residência de dados, como independência operacional e transparência na cadeia de suprimentos.
A transição de pipelines do Azure DevOps para ambientes GitHub Enterprise com usuários gerenciados exige a instalação manual do aplicativo Azure Pipelines GitHub. Este procedimento é crucial, visto que a configuração OAuth padrão falha sem a instalação prévia. Após a instalação e o vínculo da conexão de serviço, os times podem configurar seus pipelines para repositórios GitHub, garantindo uma integração contínua e eficiente por meio da funcionalidade de fonte do Azure Pipelines.