ATUALIZAÇÃO (27/06/2026): não é mais rumor, foi lançado. 26 de junho de 2026. A transição do Chrome para o Manifest V3, que enfraquece os bloqueadores de anúncios, está prevista para ser concluída na versão 150 do navegador, com rumores de lançamento em 30 de junho de 2026. Esta mudança limita as extensões a 30.000 regras de filtragem e remove o bloqueio de conteúdo dinâmico, o que prejudica bloqueadores de anúncios avançados como o AdGuard e reduz a proteção contra ameaças baseadas em navegador. [cite:LANCADO: 26 de junho de 2026. A transição do Chrome para o Manifest V3, que enfraquece os bloqueadores de anúncios, está prevista para ser concluída na versão 150 do navegador, com rumores de lançamento em 30 de junho de 2026. Esta mudança limita as extensões a 30.000 regras de filtragem e remove o bloqueio de conteúdo dinâmico, o que prejudica bloqueadores de anúncios avançados como o AdGuard e reduz a proteção contra ameaças baseadas em navegador. [cite: (Rumor original) A transição do Chrome do Manifest V2 para o Manifest V3, prevista para ser concluída na versão 150 (com rumores para 30 de junho), limitará as extensões a 30.000 regras de filtragem e removerá o bloqueio de conteúdo dinâmico. Essa mudança prejudica bloqueadores de anúncios avançados e ferramentas de segurança como uBlock Origin e NoScript, além de enfraquecer a proteção contra ameaças baseadas em navegador, como o malware ClickFix.
A Unit 42 atribuiu uma campanha contínua em 2025 contra governos e entidades estatais de energia do Sudeste Asiático ao CL-STA-1062, um cluster de língua chinesa ativo desde pelo menos março de 2022. A equipe avalia com alta confiança que o grupo é o mesmo ator rastreado pela Cisco Talos como UAT-7237. O grupo combina ferramentas comuns de mercado, como SoftEther VPN, Mimikatz, VNT e JuicyPotato, com o TinyRCT, um backdoor em C#/.NET anteriormente não documentado. Entregue via injeção de AppDomainManager, esse malware suporta execução de comandos arbitrários, exfiltração de arquivos, captura de tela e uma rotina de autodestruição que elimina vestígios forenses. A transição do uso de infraestrutura de hospedagem web taiwanesa para alvos governamentais e de energia crítica na região sinaliza uma ampliação do foco de espionagem na Ásia-Pacífico. Além disso, a mudança para o desenvolvimento de malware sob medida sugere que o CL-STA-1062 continuará sendo uma ameaça persistente para os setores estratégicos da região.
A Klue informou estar em contato com o grupo de hackers Icarus e acredita que os criminosos estão deletando os dados de clientes roubados na violação de segurança do dia 12 de junho, que afetou pelo menos 11 clientes focados em segurança. No entanto, um segundo grupo, ainda não identificado, afirma ter copiado essas informações diretamente de um servidor de um operador do Icarus, listando 195 clientes afetados e tentando extorqui-los diretamente. Diante da situação, a Klue está orientando seus clientes a verificarem qualquer alegação por meio de amostras aleatórias de dados e recomenda fortemente que não realizem nenhum pagamento a esse segundo grupo.
O relatório anual de ameaças a PMEs da Kaspersky registrou 33.352 ataques entre janeiro e abril, nos quais malwares ou aplicativos potencialmente indesejados (PUAs) — em sua maioria trojans capazes de baixar payloads adicionais — se passaram por cinco serviços populares de IA. Esse volume representa quase cinco vezes o registrado no ano anterior, superando as fraudes com ferramentas de escritório falsas, tendo o Claude e o OpenClaw entre as principais iscas. O ecossistema de ameaças também contabilizou cerca de 415.000 ataques personificando aplicativos de mensagens e 24.000 imitando softwares de escritório. A cadeia de roubo de credenciais baseia-se fortemente no abuso de plataformas legítimas. As táticas incluem kits de phishing que simulam o compartilhamento de documentos no OneDrive, falsas apelações de violação de políticas no Facebook, iscas em duas etapas hospedadas em páginas do Zoom Docs e anúncios de acesso inicial na dark web. Esses anúncios promovem de forma desproporcional as PMEs como pontos de entrada vulneráveis para alcançar parceiros maiores por meio de ataques de relação de confiança, vetor que subiu de 12,7% em 2024 para 15,5% em 2025. Para se defender, as empresas devem restringir e revogar rapidamente acessos a recursos corporativos, reforçar a higiene de contas e senhas com filtragem de ameaças por e-mail, realizar treinamentos de conscientização com simulações de phishing e instalar softwares apenas de fontes oficiais.
A Meta suspendeu a Model Compatibility Initiative, iniciada em abril, que capturava teclas digitadas por funcionários, conteúdo da tela, prompts completos, conversas privadas e dados de desempenho para treinamento de IA, depois que funcionários não autorizados acessaram o conjunto de dados restrito duas vezes, inclusive após uma correção que a empresa disse ter levado quatro horas.
A equipe da Novee mapeou bugs em workflows de CI/CD em cerca de 30 mil repositórios open source de destaque e confirmou mais de 300 cadeias exploráveis em pipelines do GitHub Actions usados por Microsoft, Google, Apache, Cloudflare e Python Software Foundation. Com uma conta gratuita no GitHub, atacantes podem disparar workflows por meio de pull requests ou comentários para executar código arbitrário, roubar tokens de longa duração e publicar artefatos modificados em caminhos de produção como Azure Sentinel content, Google Cloud projects, Apache Doris builds, Cloudflare Workers tooling e imagens Docker do Black, alcançando milhares de ambientes downstream.
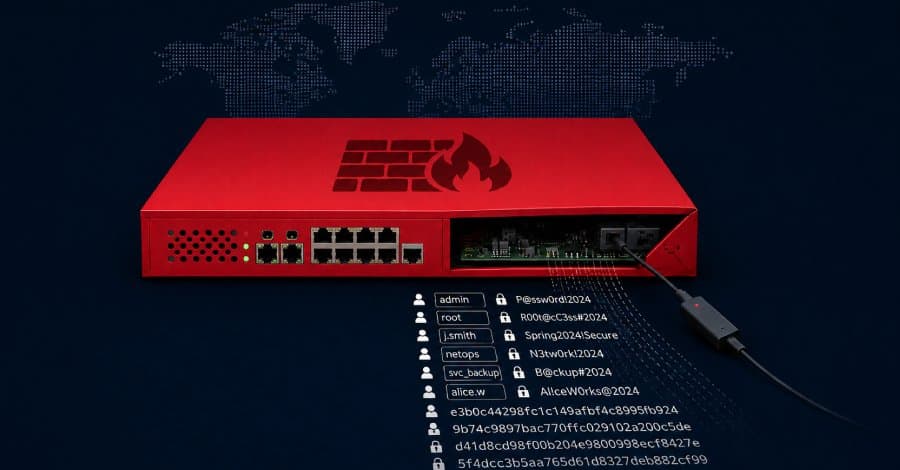
Um broker de acesso inicial que fala russo opera o FortiBleed desde fevereiro, força bruta contra mais de 430 mil firewalls FortiGate e usa o FortigateSniffer para capturar credenciais em 24 protocolos, alimentando um pipeline baseado em Golang chamado CyberStrike Harvester que quebra hashes com Hashcat/Hashtopolis, classifica os alvos por valor econômico e revende o acesso enquanto repete pares de usuário e senha plantados em milhares de dispositivos.
O site de recrutamento de campus da Johnson & Johnson expôs quase 1.000 estudantes porque verificações no lado do cliente da Microsoft Authentication Library (MSAL) podiam ser burladas e as APIs da AWS aceitavam uma chave hardcoded. O Audit Tracking Management System (ATMS) também expôs listas de usuários, criação de sessões e acesso de administrador por meio de APIs sem autenticação e spoofing do local storage. Segundo o relatório, o ATMS só foi corrigido depois que um jornalista contatou a JnJ, e a cronologia publicada mostra atrasos de outubro de 2025 a abril de 2026.
Partes da NSA perderam acesso ao Mythos 5 da Anthropic depois que o governo Trump impôs controles de exportação, citando preocupações de segurança nacional.
A Bajaj Auto, maior fabricante de veículos da Índia e maior fabricante mundial de veículos de três rodas, informou em um documento regulatório que sistemas da empresa e da sua subsidiária Bajaj Auto Technology Limited foram atingidos por ransomware.
À medida que a IA comprime a janela entre a divulgação de uma vulnerabilidade e sua exploração para minutos, o modelo de SecOps baseado em reunir contexto só depois que um alerta dispara se torna inviável. O contexto precisa ser montado de forma contínua e antecipada em três camadas: modelo, com logs de invocação que revelam prompt injection e exposição de dados; workload, com telemetria de runtime; e cloud, com identidades de máquina e permissões delegadas usadas por agentes de IA. A IA favorece os defensores de forma assimétrica, porque eles conseguem correlacionar contexto de dentro para fora — inventário de ativos, relações de identidade, código-fonte e função de negócio — algo que atacantes, olhando de fora para dentro, não conseguem replicar. Isso desloca a investigação de “algo incomum aconteceu?” para “este workload fez algo para o qual nunca foi projetado?”
Uma autoridade dos EUA afirmou que o modelo Mythos, da Anthropic, testado com agências de inteligência no âmbito do Project Glasswing, encontrou rapidamente vulnerabilidades em sistemas classificados, mas não houve demonstração de que ele tenha explorado essas falhas. Em resposta, a administração Trump emitiu diretrizes que restringem os modelos mais recentes da Anthropic, incluindo controles de exportação e limites de acesso para usuários estrangeiros, o que levou a empresa a tirar modelos do ar e fez líderes de cibersegurança argumentarem que remover essas ferramentas pode enfraquecer a defesa dos EUA contra adversários.
IBM, sua subsidiária Red Hat e a Palo Alto Networks estão combinando o virtual patching em rede da Prisma com o esforço de remediação Project Lightwell da IBM/Red Hat. A proposta é permitir que empresas recebam patches virtuais preventivos antes da chegada dos fixes oficiais e apliquem proteções na camada de rede no mesmo dia em que uma vulnerabilidade é identificada. A estratégia parte da ideia, defendida por Nikesh Arora, de que a IA reduziu a janela entre a descoberta e a exploração de semanas para minutos. Os primeiros adotantes incluem grandes bancos e redes de pagamento, como Bank of America, Citi, Goldman Sachs, JPMorgan Chase, Mastercard e Visa. O sinal estratégico é que inteligência de vulnerabilidades e telemetria anonimizada de exploração estão virando uma camada de coordenação de segurança monetizada por assinatura, ampliando a aliança IBM/Palo Alto já existente em prontidão quantum-safe e avaliação de risco de IA.
Symantec e Zscaler ligam o ModeloRAT em Python, entregue via WinPython e executado por meio do pythonw[.]exe assinado com C2 em RC4, e a nova Backdoor.Mistic, em memória e sem deixar arquivos em disco, ao Woodgnat, também conhecido como KongTuke, um broker de acesso motivado por lucro. A atividade do grupo inclui iscas ClickFix, FileFix e CrashFix, além de uma abordagem de helpdesk no Microsoft Teams com técnica de "paste-and-run", que teria abastecido campanhas de ransomware como Qilin, Interlock, Rhysida, Akira, 8Base e Black Basta. Defensores devem caçar cargas de EndpointDlp.dll carregadas por MpExtMs.exe, persistência em Run key com nomes de ferramentas remotas e execução de scripts desconhecidos por pythonw.exe assinado.
A Zafran Security divulgou o DifyTap, um conjunto de quatro falhas na plataforma open source de LLMOps Dify. Entre elas estão a CVE-2026-41947, com CVSS 9.1, na configuração de tracing sem validação de tenant; a CVE-2026-41948, com CVSS 9.4, no plugin daemon, que permite acesso arbitrário à API e path traversal; e as CVE-2026-41949 e CVE-2026-41950, de alta gravidade, em identificação de arquivos e permissões. As falhas permitem que qualquer usuário cadastrado no console leia conversas, arquivos e APIs internas de outros tenants em implantações multi-tenant na nuvem. A correção foi incluída no Dify 1.14.2, e a empresa também recomendou uma regra de WAF para a CVE-2026-41948.
Em um post anterior desta série, o autor apresentou um SDK para ingerir eventos da Claude Compliance API em um SIEM. Quando as equipes mapeiam esses eventos para um modelo de dados comum, podem aproveitar as detecções já criadas para esse modelo. O texto também sugere algumas detecções específicas a serem escritas para o Claude. A dificuldade, porém, é que os alertas precisam identificar intenção, e não apenas depender de regexes. O autor propõe um fluxo de trabalho que pré-filtra o conteúdo e depois o envia a um LLM-as-judge antes de criar um evento no SIEM.
Pesquisadores da JFrog descobriram uma nova vulnerabilidade no FFmpeg que pode permitir execução remota de código em aplicações que rodem sem ASLR, ou provocar negação de serviço em outras. A falha vem de um heap buffer overflow no tratamento de slices do decoder MagicYUV e pode ser acionada ao abrir arquivos AVI, MKV ou MOV, ao navegar em um diretório que os contenha ou ao executar um workflow automatizado de ingestão de mídia. Qualquer aplicação que use esse decoder popular pode estar vulnerável.
GitHub alterou o actions/checkout para que workflows que usam pull_request_target e workflow_run deixem de fazer checkout automático de pull requests vindos de forks com refs arriscados, bloqueando por padrão padrões comuns de pwn request. A proteção mira cenários em que código não confiável de fork roda com o GITHUB_TOKEN do repositório base, secrets e cache, uma fraqueza explorada em campanhas como a s1ngularity contra Nx, PostHog, TanStack e kubernetes-el/kubernetes-el. Desenvolvedores devem evitar o uso desnecessário de pull_request_target, preferir pull_request quando possível e restringir ao máximo permissões e caminhos de execução de código não confiável em workflows privilegiados.
A London Hydro informou um incidente de segurança que expôs dados de contato e de conta de clientes, incluindo números de cobrança, endereços de serviço, planos de preços e dados de medidores. Dados bancários e de identidade emitidos pelo governo não foram afetados.
As agências Five Eyes divulgaram uma declaração alertando que frontier models capazes de causar impactos devastadores em cibersegurança estão a meses, e não a anos, de distância. As empresas são orientadas a tratar a cibersegurança como uma questão fundamental, e não apenas técnica, e as organizações precisarão se preparar para o surgimento de outros modelos competitivos com Fable e Mythos.