A OpenAI expandiu o Daybreak com workflows atualizados do Codex Security, o modelo completo GPT-5.5-Cyber e um programa para parceiros, permitindo que fornecedores de segurança levem esses recursos para dentro de suas próprias ferramentas. O Codex Security agora examina bases de código grandes, valida achados e rascunha patches que se integram a pipelines existentes. Já o Patch the Planet financia a remediação conduzida por especialistas para projetos open source importantes e coordena o trabalho de perto com governos e operadores de infraestrutura crítica.
A Unit 42 documentou cinco skills maliciosas do ClawHub que passaram pela triagem do VirusTotal e do ClawScan entre fevereiro e maio de 2026, explorando o modelo de execução em linguagem natural do OpenClaw para contornar restrições de runtime por meio de sequestro semântico de instruções, e não por falhas de memória. Entre as táticas observadas estavam iscas de redirecionamento para paste sites que encaminhavam droppers em Base64 para infostealers no macOS, um README.md inflado com 22 MB de lixo para ultrapassar limites de tamanho do scanner e dois esquemas novos de monetização com agentes. Para defesa, a orientação é fazer auditorias linha a linha dos arquivos-fonte das skills, validar a procedência do publisher antes da instalação e monitorar o tráfego de saída em busca de callbacks pós-instalação para endpoints não documentados, cruzando cada conexão externa com a especificação declarada da skill.
A Meta pausou um programa interno de treinamento de IA depois de descobrir que dados sensíveis estavam acessíveis em toda a empresa. O controverso Model Capability Initiative era obrigatório e foi criado para melhorar os modelos da Meta com base nas teclas digitadas e nos movimentos do mouse dos funcionários. O vazamento incluía conversas privadas, dados de desempenho e transcrições.
ATUALIZAÇÃO (24/06/2026): não é mais rumor, foi lançado. 22 de junho de 2026. A Tata Electronics confirmou um incidente de segurança cibernética em seus sistemas, após o grupo de ransomware "World Leaks" publicar mais de 200 mil arquivos, totalizando cerca de 630 GB de dados, na dark web. Os dados vazados alegadamente contêm documentos proprietários e confidenciais da Apple e da Tesla, incluindo especificações de componentes, esquemas de design e padrões de inspeção de qualidade para placas de circuito de iPhones, bem como desenhos de engenharia relacionados ao "Project Highland" da Tesla (codinome para o Model 3 reformulado) e controladores de porta de carregamento para o Model Y. A Apple está investigando a violação, e a Tata Electronics recebeu uma demanda de resgate, embora a empresa indiana não tenha comentado sobre o pedido. (Rumor original) O grupo de ransomware World Leaks publicou mais de 200 mil arquivos supostamente pertencentes à fabricante indiana Tata Electronics. Os documentos incluem materiais confidenciais da Tesla e da Apple, como especificações de produtos e detalhes técnicos. O pacote também contém e-mails, registros de eventos e cópias em papel de funcionários, incluindo estrangeiros.
Charles Ye, Jasmine Cui e Dylan Hadfield-Menell mostraram que LLMs não distinguem de forma confiável seu próprio texto privilegiado em role tags como system e assistant de entradas de usuário não confiáveis, e que os modelos dão mais peso ao estilo de escrita do que ao conteúdo em si. Atacantes exploram essa role confusion anexando instruções de usuário formatadas para imitar blocos internos de raciocínio do modelo, técnica que levou a uma taxa média de jailbreak de 61% contra modelos como gpt-oss-20b. Defensores podem atenuar o problema com destyling, reescrevendo o texto recebido para que ele deixe de corresponder ao formato esperado das role tags, o que reduziu o sucesso do ataque de 61% para 10%. Trate limites de role como contínuos, não como delimitadores confiáveis de confiança, e evite passar texto externo bruto para modelos com aparência de template privilegiado.
A LastPass informa que um incidente no fornecedor Klue permitiu que um invasor obtivesse tokens OAuth de vários clientes da Klue e, a partir daí, acessasse registros de clientes da LastPass armazenados no Salesforce, incluindo dados de contato e de CRM. Segundo a empresa, o acesso não alcançou o conteúdo dos cofres nem os dados do Gong.
Uma falha local de elevação de privilégio no interface AF_ALG de criptografia do kernel Linux permitia que usuários sem privilégios corrompessem binários em cache, como /usr/bin/su, por meio de uma escrita fora dos limites de 4 bytes e obtivessem root. A Cloudflare verificou quais versões do kernel estavam expostas, confirmou que a detecção comportamental já pegava tentativas de exploração em minutos e vasculhou os logs das 48 horas anteriores em busca de sinais de uso, sem encontrar nada. Em seguida, implantou uma política bpf-lsm baseada em eBPF para restringir os binds de sockets AF_ALG a uma allow-list, usou tracing de AF_ALG em toda a frota para não quebrar usuários legítimos e distribuiu kernels LTS corrigidos por meio da automação normal de reboot.
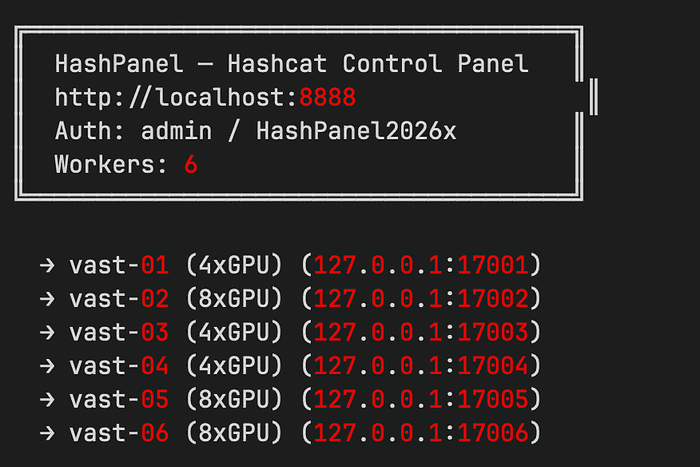
Um atacante vasculhou caixas FortiGate expostas na internet e entrou por vulnerabilidades já conhecidas, ainda sem correção, ou por contas de administrador backdoor adormecidas, em alguns casos plantadas antes por uma quadrilha russa de ransomware que reutilizava senhas idênticas. Depois, exportou as configurações completas dos dispositivos, quebrou os hashes offline em 36 GPUs corporativas alugadas e revendeu o texto puro como credenciais de cliente FortiVPN. Cerca de mil organizações foram confirmadas internamente como comprometidas, com os operadores adicionando contas de administrador fraudulentas, abrindo regras de firewall para SSH e RDP e autenticando em túneis IPsec, enquanto concentravam a ação em teles e MSPs para avançar para redes downstream. A defesa pede filtro nos logs do FortiOS em System, Events para mensagens de exportação de configuração, comparação dos IPs expostos na internet e dos domínios Fortiguard-ID com as listas publicadas do FortiBleed e, se houver correspondência, reconstrução do equipamento, remoção e recriação de todas as contas de administrador com MFA, atualização para o firmware atual e rotação das chaves site-to-site de IPsec nos dois lados.
Icarus invadiu o Klue usando uma credencial legada comprometida ligada a uma ferramenta de integração em nuvem.
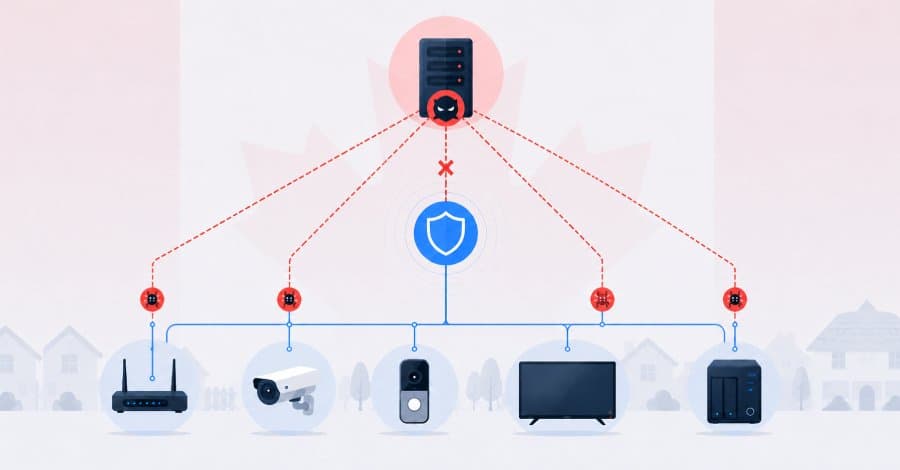
O serviço de inteligência do Canadá usou um mandado autorizado por tribunal para acessar servidores canadenses comprometidos, roteadores SOHO e dispositivos IoT, e remover dados ligados a duas botnets controladas do exterior. A operação retirou equipamentos infectados das redes de retransmissão sem coletar a identidade dos usuários. A decisão destaca o uso contínuo indevido de roteadores sem correção e fora de suporte, além de dispositivos IoT, deixando os proprietários responsáveis por proteger ou substituir o hardware vulnerável.
Este RFC informativo da IETF orienta engenheiros na transição pós-quântica e explica que o algoritmo de Shor exige a substituição completa de RSA, DH e ECC, enquanto o algoritmo de Grover deixa AES-128 e SHA-256, na prática, intactos. O texto detalha os padrões do NIST ML-KEM (FIPS 203), ML-DSA (FIPS 204), SLH-DSA (FIPS 205) e o futuro FN-DSA (FIPS 206), e destaca que KEMs não podem ser ao mesmo tempo AKE e NIKE, que chaves e assinaturas de PQC ficam cerca de 6 a 100 vezes maiores, que esquemas HBS com estado, como XMSS e LMS, correm risco de forja por reutilização do estado da chave e que o cenário de "harvest now, decrypt later" e o modelo x+y+z de Mosca justificam implantações híbridas PQ/T, com atenção a ataques de stripping por reutilização de chaves e à exposição a side-channel em lattice.
O site do Gizmodo exibiu por pouco tempo pop-ups falsos de CAPTCHA que acionavam scripts de malware ClickFix depois que uma conta comprometida injetou código malicioso. Usuários de Windows corriam o risco de instalar o NetSupport RAT para acesso remoto e roubo de dados, enquanto o payload no macOS estava mal configurado e travava na etapa de senha de um ZIP. O Gizmodo removeu o script, tirou o site do ar e protegeu a conta abusada.
Agentjacking é um ataque em que um Sentry DSN exposto publicamente, uma credencial de apenas escrita que a própria Sentry documenta como segura para embutir em JavaScript de frontend, permite ao atacante publicar um evento de erro forjado. Nos campos de contexto em markdown, o evento renderiza uma falsa seção de correção com um comando `npx`. Quando um desenvolvedor pede ao agente para limpar o backlog do Sentry, o agente puxa o evento injetado via MCP, lê a correção fabricada como se fosse orientação confiável e executa o comando com os privilégios do próprio desenvolvedor, alcançando chaves da AWS, tokens do GitHub e credenciais de git. A carga útil funciona mesmo quando system prompts e skills instruem os agentes a ignorar dados não confiáveis e, como cada etapa é autorizada, a "Authorized Intent Chain" da Tenet contorna EDR, WAF, IAM, VPN e firewall. Como os DSNs podem ser encontrados por consultas no Censys e por GitHub code search, defensores devem tratar toda integração MCP como uma dependência de terceiro validada e bloquear comandos iniciados por agentes na camada de runtime, em vez de depender apenas de defesas de prompt ou de rede.
Atacantes estão encadeando três bugs clássicos em LangGraph, Langflow e LangChain-core para obter execução de código e roubar segredos da infraestrutura de agentes de IA. O checkpointer em SQLite do LangGraph pode ser envenenado para executar Python arbitrário; a falha de upload de arquivos do Langflow já está entregando shells via cron em cerca de 7.000 servidores expostos; e o prompt loader do LangChain-core pode ler chaves de API do disco, a menos que as equipes corrijam versões específicas e restrinjam os padrões de configuração.
As medições do Google mostram que a adoção global de IPv6 ultrapassou 50% pela primeira vez, contra 42% na estimativa da APNIC Labs. A diferença é atribuída ao modelo de ponderação populacional da APNIC, e o marco reflete uma implantação mais madura, impulsionada principalmente por redes móveis e por novos entrantes de mercado como a Reliance Jio.
Pesquisadores da Calif.io identificaram a CVE-2026-47729, um vazamento de memória de longa data no parser FTP do Squid, presente desde 1997, que expõe dados de solicitações HTTP de usuários anteriores.
A detecção de bots no lado do cliente roda em hardware controlado pelo atacante, então cada linha de código deve ser tratada como legível e passível de patch. As defesas mudam a cada build e até por sessão, de modo que assinaturas ou reversões de uma versão falham na seguinte. As verificações críticas evitam branch statements e usam derivação criptográfica de chaves, então qualquer tentativa de tampering só produz saída inútil, sem um flag claro para alterar. Tabelas de lookup e lógica de alto valor existem apenas no lado do servidor e são geradas por sessão, o que impede análise offline significativa. O caminho de detecção depende de uma ida e volta autenticada e em tempo real ao servidor, dificultando que um atacante rode uma réplica estática offline em escala.
A Apple lançou o Beats Firmware Update 1B211 para corrigir a CVE-2025-20701, uma falha de autenticação em SoCs da Airoha revelada em uma conferência de segurança na Alemanha em 2025. A brecha permitia que um atacante dentro do alcance do Bluetooth escutasse pelo microfone de um fone não pareado enquanto ele buscava ativamente solicitações de pareamento. Em cadeia com outras falhas relacionadas da Airoha, o problema também podia expor chaves de pareamento, fazer os fones se passarem por um headset confiável e abrir caminho para sequestro de chamadas, extração de contatos e acionamento de assistentes de voz no telefone pareado. A exploração é difícil e depende de proximidade, o que coloca o caso mais como risco de vigilância direcionada do que como ataque oportunista. O firmware é distribuído silenciosamente quando os fones ficam no estojo perto de um dispositivo Apple conectado e pode ser verificado em Ajustes > Bluetooth.
MicroVMs e sandboxes de agentes foram confundidos indevidamente: uma microVM impõe uma fronteira entre guest e host que impede uma máquina hostil de escapar, mas um agente de código roda como você, com suas chaves SSH, tokens da cloud e credenciais já montados dentro da caixa. O risco não é a fuga, e sim o raio de impacto quando um agente confiável, de boa-fé, interpreta errado uma tarefa ou segue uma instrução injetada e exfiltra ou apaga o que consegue alcançar legitimamente. O hypervisor opera em um nível de tudo ou nada, sobre imagens de disco e máquinas inteiras, enquanto a ameaça real de um agente vive em um nível por caminho, por host e por syscall que o hypervisor nunca monitora. Por isso, o controle certo medeia as operações que um processo tenta executar, em vez de virtualizar o hardware abaixo dele.
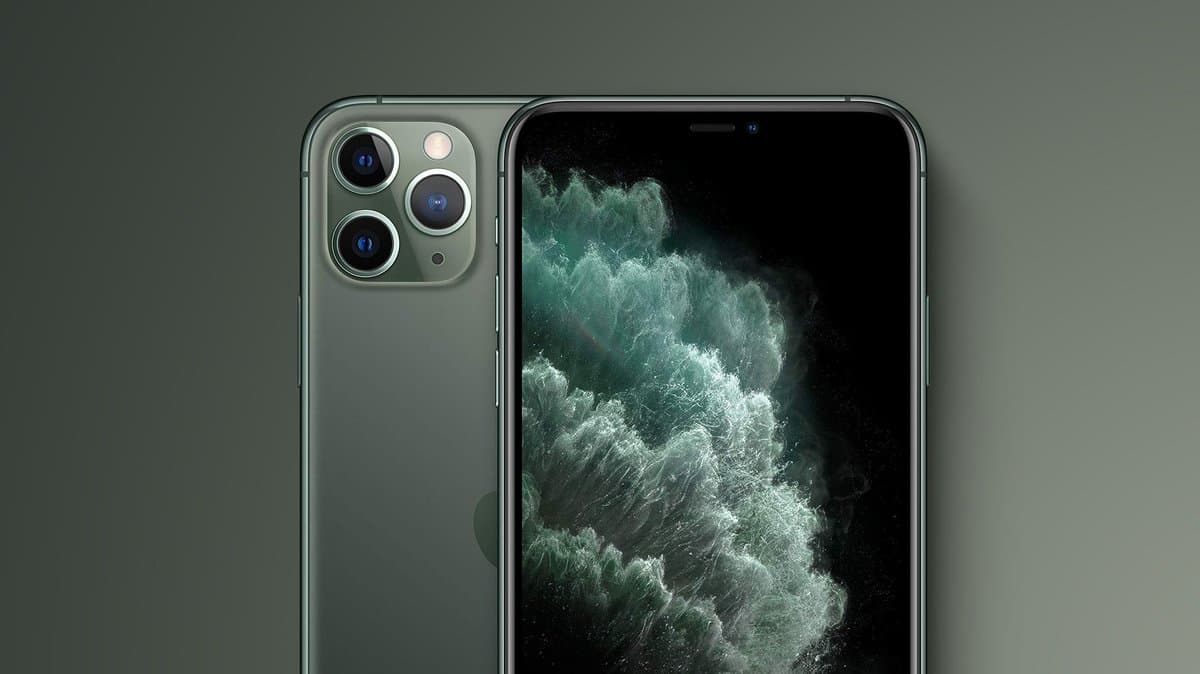
A Paradigm Shift publicou o “usbliter8”, um exploit de BootROM contra os chips A12 e A13 da Apple que explora um bug no controlador USB. Ao enviar uma sequência de pacotes incomumente pequenos durante a inicialização, o ataque faz um ponteiro interno de hardware caminhar para trás pela memória, o que permite escritas fora dos limites. Como a falha está na mask ROM, ela não pode ser corrigida, deixando vulneráveis para sempre os iPhone XS até o iPhone 11. O A11 escapa porque seu driver USB redefine o ponteiro a cada pacote, e o A14 e os modelos posteriores configuram a proteção de memória corretamente no boot. No caso do A13, a exploração exigiu um bypass longo e em várias etapas dos Pointer Authentication Codes (PAC). Depois de executado, o exploit instala um manipulador que sobrevive a reinicializações, pode rebaixar configurações de segurança e iniciar código não assinado, injeta a string “PWND” no serial USB e, embora não atinja diretamente o Secure Enclave, amplia as vias para atacá-lo.