Atacantes invadiram o fornecedor não identificado que opera o sistema de licenças de caça e pesca do Texas Parks and Wildlife, expondo números de carteira de motorista, números de passaporte e dados de contato de cerca de 3,09 milhões de pessoas. O conjunto de dados está sendo vendido por um threat actor ligado a uma violação semelhante na Virginia Wildlife, o que sugere que plataformas SaaS compartilhadas estão sendo sondadas.
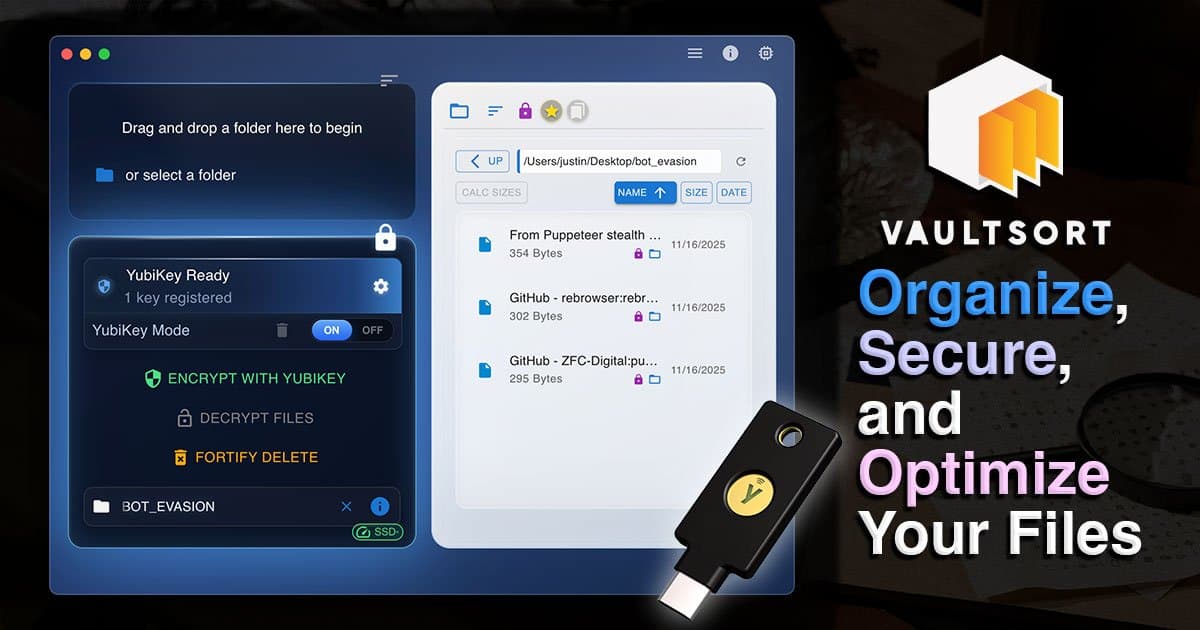
VaultSort V4 torna a criptografia de arquivos no macOS vinculada ao hardware e adiciona o Touch ID como chave de primeira classe, passando a criptografia por impressão digital pela mesma trilha apoiada pelo Secure Enclave usada por uma YubiKey. Na cadeia do V4, uma wrap key por arquivo é derivada a partir da saída de uma PRF de hardware via HKDF-SHA-256, um arquivo aleatório de 256 bits é selado com AES-256-KWP e o corpo é criptografado com AES-256-GCM sob um header autenticado, o que corrige uma lacuna do V3 em que o toque da YubiKey era apenas uma barreira na camada de aplicação e o file key podia ser derivado offline do repositório local de credenciais do VaultSort. O Touch ID exige macOS 14 Sonoma ou posterior e, como se trata de uma divulgação do próprio fornecedor para um produto fechado de US$ 24,99, as garantias no nível de bytes dependem do Security Design Document gratuito do próprio VaultSort, e não de uma revisão independente.
O Linux 7.2 remove a API strncpy(), conhecida por ser propensa a bugs, depois de cerca de 362 commits ao longo de seis anos. Com isso, o código do kernel passa a ser direcionado para strscpy(), strscpy_pad(), strtomem_pad(), memcpy_and_pad() ou memcpy(), conforme a necessidade de terminação NUL e de preenchimento.
Uma grande campanha de roubo de credenciais chamada FortiBleed expôs mais de 86 mil logins válidos de firewalls Fortinet e VPNs expostos à internet, em 194 países, afetando milhares de organizações, incluindo órgãos públicos e entidades de infraestrutura crítica. Os invasores interceptaram a autenticação do SSL VPN, quebraram hashes de senha com um cluster de 45 GPUs e avançaram para ambientes internos de Active Directory depois de cerca de 1,16 bilhão de tentativas de credenciais contra 320 mil alvos FortiGate e de bilhões de tentativas adicionais em servidores MSSQL.
ATUALIZAÇÃO (23/06/2026): não é mais rumor, foi lançado. 11 de junho de 2026. A Novo Nordisk confirmou um incidente de segurança cibernética que resultou em acesso não autorizado a um número limitado de sistemas internos de TI e a dados de pacientes de ensaios clínicos. O grupo de hackers FulcrumSec assumiu a responsabilidade, alegando ter roubado 1.3TB de dados, incluindo a fórmula exata do Ozempic, após a empresa se recusar a pagar um resgate de US$ 25 milhões. O incidente teria sido causado por um token do GitHub vazado, que concedeu aos atacantes acesso por dois meses antes de ser detectado. (Rumor original) Um grupo que se identifica como FulcrumSec afirma ter obtido acesso inicial em março por meio de um único GitHub personal access token, que permitiu clonar repositórios internos. Segundo o relato, houve cerca de dois meses de permanência sem detecção antes da exfiltração de mais de 700.000 arquivos, ou cerca de 1,3 TB. A Novo Nordisk confirmou uma intrusão limitada em 11 de junho e, segundo os relatos, recusou uma exigência de extorsão de US$ 25 milhões que teria levado ao vazamento de 264 GB, supostamente com código-fonte, registros de testes clínicos de cerca de 11.500 pacientes e a fórmula do Ozempic. O sinal detectável aqui foi um token clonando discretamente centenas de repositórios ao longo de semanas, além de grandes fluxos de saída de dados, e nenhum dos dois gerou alerta. Isso se encaixa mais em falhas de credencial do OWASP A07 do que em uma técnica inédita. Para defesa, o texto recomenda tratar PATs, deploy keys e tokens de CI como credenciais bearer, com expiração curta, escopos restritos, allowlists de IP e contas protegidas por SSO, além de criar alertas para padrões anormais de bulk-clone e transferência de saída, e rodar secret scanning nos próprios repositórios antes que um token roubado vire uma master key.
Em ambientes de cloud, atacantes costumam mirar serviços de logging para reduzir a visibilidade dos defensores e estabelecer monitoramento passivo. Para isso, podem tornar o logging ineficaz ao desativá-lo, apagar o router ou o destino, criptografar os logs com chaves controladas pelo atacante ou envenenar os registros modificando diretamente seu conteúdo. Também podem criar um destino adicional de logs ou redirecioná-los para uma conta controlada pelo atacante.
Crypto Clipper é um worm que se espalha via USB usando arquivos .lnk e um cliente Tor embutido para rotear o tráfego por um proxy SOCKS5 local. Ele monitora a área de transferência em busca de endereços de carteira e seed phrases de 12 ou 24 palavras, exfiltra esses dados com capturas de tela pelo Tor e substitui endereços de criptomoedas copiados por outros controlados pelo atacante. Produtos de defesa identificam a ameaça por interpretadores de script suspeitos, uso do proxy localhost:9050, comandos de captura de tela e comportamento de substituição de área de transferência ou de endereços.
FortiBleed é uma campanha em larga escala de password spraying e roubo de credenciais que mira serviços Fortinet, Sophos e MSSQL expostos na internet. A cadeia usada pelo ataque combina spraying em múltiplas etapas, escalada de privilégios, extração de configurações com credenciais armazenadas e cracking offline, alimentando a próxima rodada. Um IAB no Exploit[.]in reivindica a operação e vende as credenciais coletadas em 16 de junho, mas a informação não foi validada. Defensores devem auditar logs de acesso remoto em busca de logins bem-sucedidos após eventos de muitas falhas, exigir MFA, adotar ZTNA com jump boxes para manter interfaces de gestão fora da internet pública, rotacionar credenciais padrão, desabilitar contas não usadas e corrigir falhas locais de escalada de privilégios.
Um tutorial claro e detalhado sobre como usar o Nginx como reverse proxy, com exemplos incluídos.
GitHub adicionou raciocínio com LLM consciente de contexto à etapa de verificação do seu pipeline de secret scanning, em trabalho conjunto com a equipe de Microsoft Security & AI's Agents Offense e com a abordagem do Agentic Secret Finder, para reduzir o ruído de segredos genéricos detectados por IA. Em vez de enviar arquivos inteiros ao modelo, o sistema extrai contexto de uso de maior sinal, como casos em que um valor flui para uma requisição de API, um cabeçalho de autenticação, um cliente de banco de dados ou uma chamada de cloud SDK, o que ajuda a separar exposições reais de placeholders, dados de teste e UUIDs aleatórios com baixa latência. Avaliado contra centenas de falsos positivos confirmados por clientes, o método chegou a uma redução de 75,76%, acima da meta de 65%, sem alterar a lógica de detecção upstream nem a cobertura, elevando a precisão dos alertas sem exigir retuning da detecção.
Embora proteções contratuais possam cobrir parte dos riscos do pentesting com agentes autônomos, questões críticas persistem: falta de intuição humana para limites de taxa e interrupção de testes, riscos de prompt injection no alvo, ambiguidades em autorização e contaminação entre engajamentos, além de não determinismo operacional. A identidade fluida dos agentes também dificulta atribuição de responsabilidade e auditoria, especialmente em cenários multi-agente, onde precedentes legais ainda não existem.
A autoridade certificadora belga GlobalSign, pertencente ao GMO Group, iniciou, em 13 de junho, a revogação faseada de certificados TLS Extended Validation (EV) emitidos para empresas russas incluídas nas listas de sanções da União Europeia. A ação segue rigorosamente as diretrizes do CA/Browser Forum, que proíbem provedores de certificados de emitir ou manter certificados para entidades sob sanções internacionais. A medida impacta diretamente a confiança digital e a capacidade dessas organizações de operar com criptografia válida em navegadores modernos.
A Rapid7 identificou uma nova campanha do grupo Dropping Elephant que começa com um arquivo LNK disfarçado como documento do setor energético chinês. Ele executa PowerShell ofuscado e explora o binário legítimo Fondue.exe para side-loading da biblioteca APPWIZ.cpl. O payload Donut é carregado diretamente na memória após descriptografia AES-256-CBC, contornando AMSI, WLDP e ETW. O implant atualizado usa C2 via HTTPS com criptografia Salsa20, flattening de fluxo de controle e reconstrução dinâmica de APIs. A linhagem foi confirmada via Diaphora por padrões compartilhados em manipulação de comandos e captura de tela. Recomenda-se monitorar uso anômalo de Fondue.exe, tarefas agendadas como GoogleErrorReport e domínios maliciosos: chinagreenenergy.org e gcl-power.org.
Uma campanha de phishing atribuída a agentes de ameaça com base na Romênia atingiu cerca de 8,9 milhões de usuários com e-mails falsos em nome da varejista britânica Boots. As mensagens prometiam um pacote gratuito de amostras de beleza e redirecionavam as vítimas para uma página de checkout fraudulenta e uma pesquisa de satisfação, ambas projetadas para coletar dados pessoais e credenciais. A operação explora a confiança na marca e demonstra a escalabilidade de ataques direcionados por e-mail em ambiente corporativo.
O Homebrew 6.0 traz mecanismos críticos de segurança: sistema 'tap trust', exigindo autorização explícita para execução de código de terceiros; sandboxing em builds no Linux via Bubblewrap; comando 'brew vulns' para escanear pacotes contra a base OSV; e confirmação obrigatória em 'install' e 'upgrade'. O mantenedor Mike McQuaid destaca resiliência a ataques de substituição de binários e uso controlado de IA, sempre com revisão humana. Também foi anunciada a descontinuação da arquitetura Intel no macOS: novos bottles Intel deixarão de ser gerados após setembro de 2026.
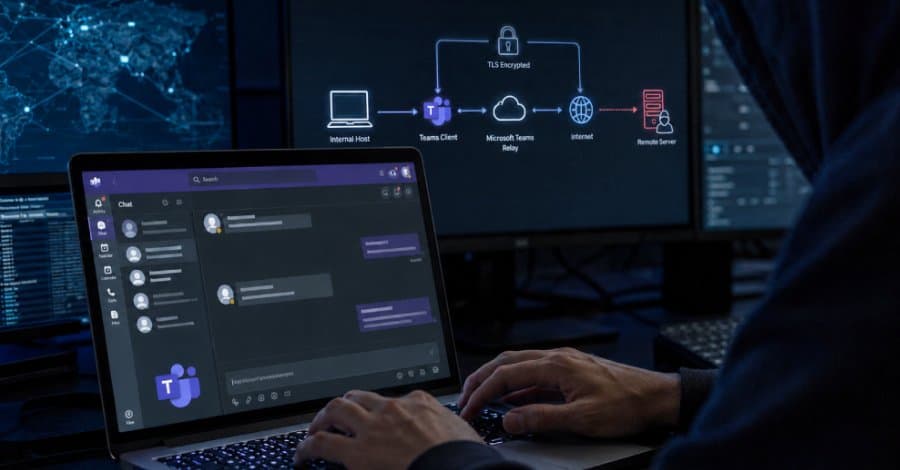
O grupo de hackers DragonForce implantou o RAT Backdoor.Turn, escrito em Go, contra uma grande empresa de serviços norte-americana. Para evadir detecção, os atacantes direcionaram o tráfego de comando e controle (C2) por meio de relays TURN legítimos do Microsoft Teams. A comunicação foi mantida por um a dois meses usando uma sessão QUIC com seu servidor real, explorando infraestrutura confiável para ocultar atividades maliciosas.
Red teamers identificam honeytokens e estações de engodo no Active Directory sem autenticação, usando chamadas discretas MS-SAMR e LSA (como SamConnect e NetUserEnum) via porta 445, evitando alertas gerados por varreduras LDAP. A detecção se baseia em anomalias: contas com lastLogon = 0 mas logonCount > 0 revelam honeypots, pois máquinas que ingressam no domínio exigem autenticação Netlogon válida. Para defensores, a dica é não depender de um único sinal: combine honeypots com monitoramento de consultas ao diretório, detecção de anomalias de autenticação e controle rígido de privilégios de leitura de atributos, além de validar a consistência de lastLogon entre controladores de domínio.
Um diretório exposto no IP 62.171.185[.]97 permitiu à CloudSEK mapear a cadeia operacional da Operation Escaneo, atribuída com confiança média ao grupo MexicanMafia (PanchoVilla). A campanha empregou o scanner personalizado Kimera, exploits direcionados a Fortinet, Ivanti e Cisco, além de persistência avançada via webshells Neo-reGeorg, túneis Chisel e GRE em roteadores Cisco, invisíveis a detecções baseadas em host. O grupo adotou disciplina típica de APTs: cracking on-premise de credenciais para evitar exfiltração de hashes e manutenção de acessos resilientes à rotação de senhas. É mais um sinal de que atores criminosos na América Latina estão aplicando técnicas de espionagem tradicionalmente associadas a ameaças estatais, agora voltadas para ganho financeiro.
Atacantes exploraram uma conta de integração do Klue comprometida para gerar tokens OAuth, acessar APIs REST do Salesforce e exfiltrar dados de CRM, incluindo contatos, cotações e mensagens, durante 24 horas. Em picos, realizaram quase 1.000 chamadas em 15 minutos. A Huntress atribuiu o ataque ao grupo de extorsão Icarus, que usou credenciais inativas do Klue, Session ID roubado e domínios de e-mail australianos sequestrados. Recomenda-se revogar imediatamente todos os segredos vinculados ao Klue, auditar padrões de consumo de API e aplicar restrições de IP em contas de integração.
A Kodak confirmou um vazamento de dados após o grupo de cibercriminosos ShinyHunters reivindicar o roubo de mais de 2,2 milhões de registros de clientes e informações corporativas. Os atacantes ameaçaram divulgar os dados publicamente caso não recebessem resgate até 18 de junho. A empresa não informou detalhes técnicos sobre a vulnerabilidade explorada, mas afirmou estar investigando o incidente com apoio de especialistas em segurança cibernética.