O MCP deixa de ser uma ferramenta de integração local para um único usuário e se torna um protocolo sem estado pronto para o ecossistema corporativo, trazendo novos SEPs, IDs de rastreamento, cabeçalhos HTTP, MCP Apps e tarefas de longa execução. Embora a mudança elimine algumas vulnerabilidades legadas, ela transfere a exposição de segurança para os servidores MCP.
A Sakana AI, sediada em Tóquio, lançou o Fugu, um sistema de orquestração multimodelo que atinge os benchmarks do Fable 5 e se posiciona como um concorrente para os modelos Fable 5 e Mythos da Anthropic. Paralelamente, a 360 Security, baseada em Pequim, apresentou o Tulongzhen, uma ferramenta de IA voltada para a descoberta automatizada de vulnerabilidades e resposta a incidentes, atuando ao lado de ferramentas de cibendefesa como o Yitianzhen. Ambas as ferramentas foram desenvolvidas para preencher a lacuna de mercado criada pelas proibições de exportação dos EUA, que restringem o acesso aos modelos da Anthropic. Por se tratar de anúncios dos próprios desenvolvedores, as alegações sobre os benchmarks ainda demandam validação independente.
Com o Proxmox substituindo o VMware em diversas infraestruturas, este guia de engenharia de detecção descreve como adversários operam em nós PVE. Os invasores começam enumerando domínios de autenticação por meio de uma requisição GET não autenticada para o endpoint /api2/json/access/domains/, realizam força bruta em contas e, em seguida, utilizam técnicas de living-off-the-land com o utilitário pvesh para listar ou destruir máquinas virtuais convidadas, além de abusar de conjuntos de IP em /etc/pve/firewall/cluster.fw para bloquear o acesso das equipes de resposta a incidentes. Como as atividades do pvesh não chegam à trilha de auditoria do pveproxy, sendo visíveis apenas por meio da execução de processos e no journald, os defensores devem monitorar o uso normal da CLI do PVE com base na linhagem de sessões SSH, diversidade de comandos e diretório de invocação. Recomenda-se implementar regras do AuditD voltadas para executáveis sob /usr/sbin e /usr/bin (como qm, pct, pvecm, pvesm, pveum e pvesh) e gravações em /etc/pve/ e /usr/share/perl5/PVE/. Coletar os logs de acesso do pveproxy junto com as unidades do systemd (pvedaemon, pve-cluster, pveproxy, pvefw-logger, proxmox-firewall e serviços relacionados) via journald é essencial para fechar as lacunas deixadas por tarefas de cluster e rotas da GUI.
Fernando Irarrázaval lançou o site hackmyclaw.com para testar se seu assistente de IA OpenClaw poderia ser induzido a vazar um arquivo secrets.env por e-mail. O teste atraiu mais de 2.000 participantes, que enviaram mais de 6.000 mensagens com técnicas de prompt injection. O segredo nunca foi exfiltrado, demonstrando a eficácia das medidas de proteção aplicadas, embora a iniciativa tenha gerado um custo de cerca de 500 dólares em tokens e levado à suspensão da conta do Google Gmail associada ao projeto. Para defensores que pretendem realizar exercícios semelhantes de red-team, as principais recomendações incluem provisionar previamente o orçamento de API, isolar as contas de e-mail dos serviços de produção e tratar a suspensão por parte dos provedores como um efeito colateral operacional provável em testes adversários de alto volume.
Em resposta aos recentes incidentes de segurança na cadeia de suprimentos, a Thinkst lançou o Package Proxy, uma proteção inline para pacotes. A ferramenta oferece suporte a período de carência para dependências, verificações de regressão no mecanismo de upload, bypass para etapas explícitas de auditoria e correção, além de listas de bloqueio e permissão. O Package Proxy é implantado na Cloudflare, utiliza Workers para a entrega dos pacotes e um banco de dados D1 para logging, permitindo a execução de consultas SQL sobre as instalações realizadas.
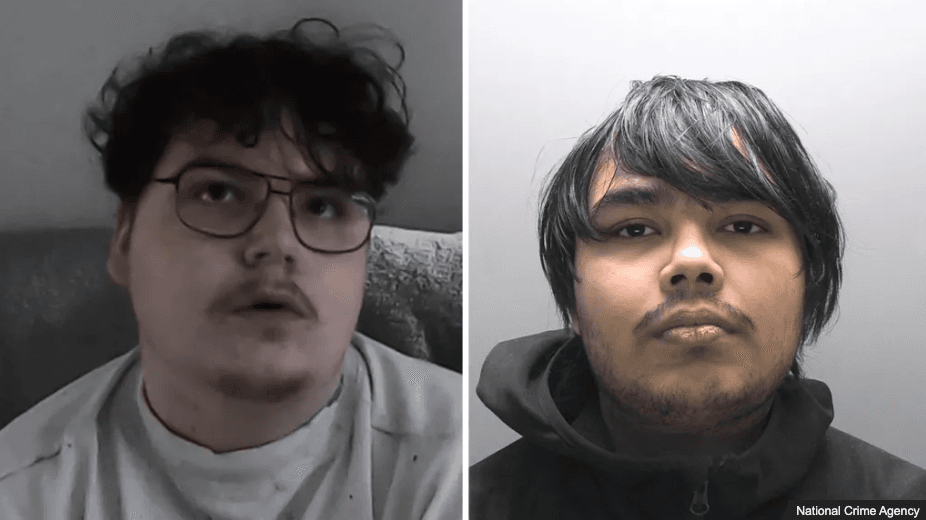
Thalha Jubair, de 20 anos, e Owen Flowers, de 18, membros do grupo de hackers Scattered Spider, declararam-se culpados no Reino Unido pela invasão contra a Transport for London ocorrida em agosto de 2024.
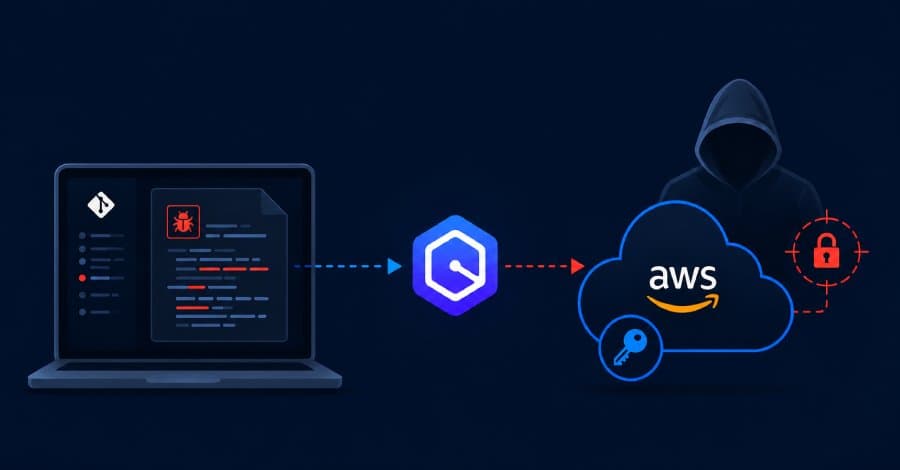
Uma vulnerabilidade no Amazon Q Developer permitia que configurações MCP em um repositório clonado iniciassem servidores locais herdando credenciais ativas da AWS, o que possibilitava a execução de comandos sem a necessidade de login adicional. A empresa de segurança Wiz demonstrou como essa configuração poderia ser usada para roubar sessões ativas da AWS. Em resposta, a AWS corrigiu o problema nos Language Servers for AWS, passando a exigir a atualização de plugins de IDE e adicionando alertas explícitos antes que servidores MCP não confiáveis sejam executados.
A Linux Foundation e uma ampla coalizão de signatários lançaram o Akrites, um projeto focado em acelerar correções de vulnerabilidades diretamente no upstream. A iniciativa prioriza a implantação de patches em vez da divulgação pública, tratando falhas não reveladas em pacotes amplamente distribuídos como potenciais ameaças, mantendo as correções confidenciais até que sejam implementadas e atuando como mantenedor de última hora para pacotes críticos sem suporte ativo.
Atacantes estão explorando a vulnerabilidade CVE-2026-20230 no Cisco Unified Communications Manager para obter acesso root por meio de um caminho SSRF não autenticado no serviço WebDialer. A cadeia de exploração utiliza requisições HTTP modificadas, um serviço Apache Axis invasor e web shells JSP para alcançar a execução de comandos e a escalação de privilégios. A exploração ativa foi detectada pela Defused em menos de 24 horas após a liberação pública de uma prova de conceito (PoC). A Horizon3.ai publicou um teste para a falha e recomendou fortemente a aplicação rápida de correções ou a desativação do serviço WebDialer nos sistemas que ainda não receberam o patch.
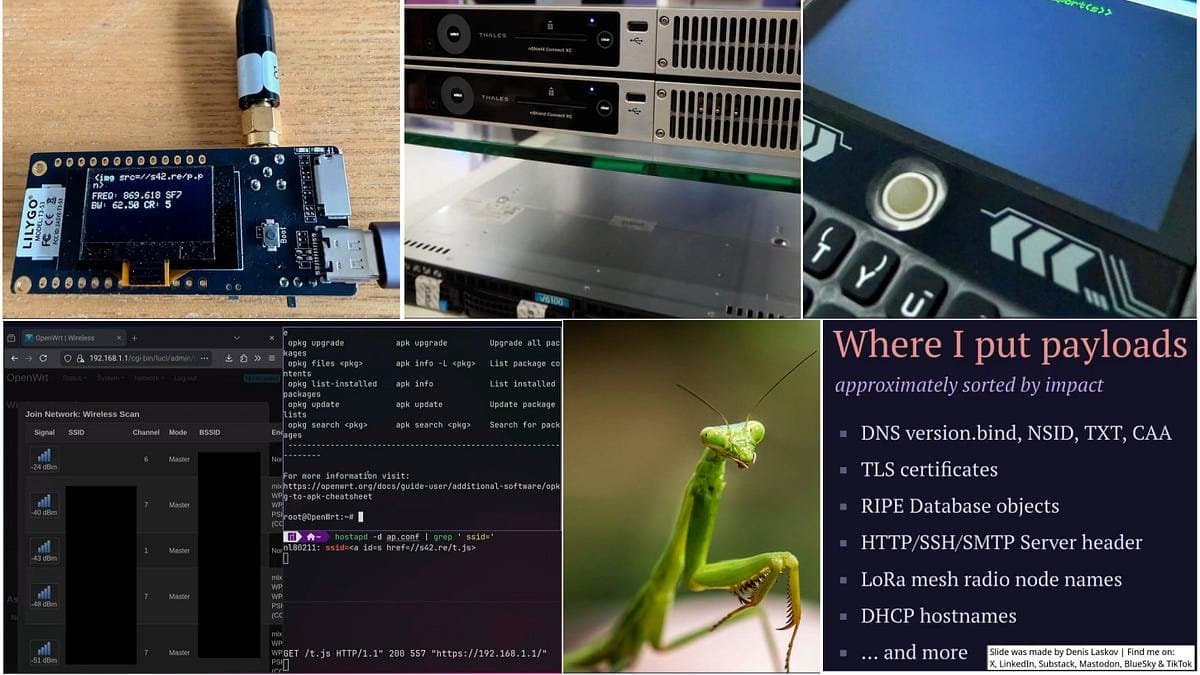
A pesquisadora de segurança Sasha Romijn demonstrou um vetor de ataque XSS que distribui código malicioso over the air através de SSIDs de Wi-Fi ou nomes de nós LoRa, explorando interfaces web de infraestrutura que renderizam esses identificadores de rede sem a devida sanitização. A vulnerabilidade é especialmente perigosa em ambientes que dependem de navegadores embarcados desatualizados e com atualizações de segurança infrequentes, onde uma injeção bem-sucedida pode escalar de uma execução de script para acesso root no dispositivo subjacente. Defensores devem auditar interfaces de gerenciamento que exibem campos de SSID ou nome de nó, aplicando sanitização de entrada e codificação de saída nesses componentes, além de atualizar os navegadores embarcados para as versões mais recentes sempre que correções estiverem disponíveis.
A nova ordem executiva estabelece o ano de 2030 como prazo limite para a migração e cria uma base sólida para a resiliência pós-quântica. Analisamos os pontos positivos da medida, onde ela pode ir além e apresentamos nosso plano de migração para o governo e a iniciativa privada.
ATUALIZAÇÃO (29/06/2026): não é mais rumor, foi lançado. 7 de abril de 2026. O Anthropic Claude Mythos, um modelo de linguagem grande especializado em detecção de vulnerabilidades de software, foi oficialmente divul (Rumor original) O Claude Mythos é um modelo de linguagem grande (LLM) da Anthropic voltado exclusivamente para cibersegurança, especialmente identificação de vulnerabilidades em software. Sua existência veio a público após vazamento de rascunhos de blog em março de 2026; a empresa confirmou o desenvolvimento logo depois. Atualmente, o Claude Mythos Preview e sua versão atualizada, o Claude Mythos 5 (junho/2026), estão disponíveis apenas para empresas no programa restrito Project Glasswing. O modelo já demonstrou eficácia em encontrar falhas críticas em sistemas operacionais e navegadores. Variantes como Claude Fable 5 e Claude Opus 4.7 trazem limitações de segurança embutidas, enquanto o Claude Security foi lançado para análise de repositórios no GitHub. Há rumores de expansão futura para acesso público.
Pesquisadores da SentinelOne descobriram um novo malware para macOS, apelidado de GasLight, que inclui strings de prompt injection incorporadas para enganar ferramentas de análise de IA. O malware possui um payload de 3,5 KB que contém 38 mensagens de sistema falsas alertando sobre problemas como falta de memória, expiração de token e esgotamento de disco, tudo para induzir as ferramentas de IA a interromperem a análise do binário. O malware em si atua como um infostealer e backdoor.
O novo recurso de OAuth autogerenciado da Cloudflare permite que qualquer cliente registre e gerencie seus próprios clientes OAuth para obter acesso delimitado e delegado à API da Cloudflare. A novidade substitui os tokens de API que anteriormente limitavam integrações de SaaS, plataformas internas de desenvolvimento e agentic tooling. Este é o anúncio oficial da própria Cloudflare, detalhando o processo como uma retrospectiva de engenharia sobre a migração do mecanismo Hydra subjacente por meio de atualizações blue-green sequenciais das versões 1.X e 2.X. A atualização também traz telas de consentimento mais claras, revogação pelo dashboard e visibilidade de propriedade do aplicativo para mitigar ataques de OAuth phishing.
Uma ação conjunta entre forças policiais e empresas de segurança cibernética desmantelou a infraestrutura das redes de malware Amadey e StealC, resultando na apreensão de 326 servidores, 142 domínios e no bloqueio de aproximadamente 47 milhões de dólares em criptomoedas associados a 27 milhões de credenciais roubadas. Amadey e StealC operavam sob o modelo de malware como serviço (MaaS) como loaders e stealers, com afiliados utilizando painéis auto-hospedados para a distribuição ampla de payloads. Durante a operação, a Microsoft e seus parceiros desativaram mais de 200 endpoints de comando e controle (C2) e cortaram o controle que os operadores exerciam sobre milhares de computadores infectados.
O relatório de Avaliação de Ameaças Cibernéticas da Ásia e do Pacífico Sul de 2025/2026 da Interpol revelou que mais da metade dos 18 países membros pesquisados relatam que o cibercrime equivale a 30% de todos os crimes registrados.
O GitLab lançou atualizações de segurança para as edições CE e EE, corrigindo 13 problemas. Entre as correções, estão três falhas de alta gravidade nos painéis de Analytics, no Web IDE e no Duo Workflows, que permitiam ataques de XSS e a exposição de dados já integrados aos repositórios.

ATUALIZAÇÃO (27/06/2026): não é mais rumor, foi lançado. 26/06/2026. A Casa Branca pediu oficialmente à OpenAI que desacelere o lançamento de seu novo modelo de inteligência artificial, o GPT-5.6, devido a preocupações de segurança. Em resposta, a OpenAI lançou uma versão preliminar do GPT-5.6 disponível apenas para um grupo restrito de parceiros de confiança, com o governo dos EUA aprovando individualmente o acesso de cada cliente. Esta medida visa permitir uma fase mais longa de testes e auditorias externas antes de uma distribuição mais ampla do modelo. (Rumor original) A administração Trump teria pressionado a OpenAI a limitar o GPT 5.6 a uma versão prévia restrita e avaliada cliente por cliente, em vez de realizar um lançamento público. A medida reflete as restrições impostas ao Claude Mythos, modelo de cibersegurança da Anthropic no Project Glasswing, devido a preocupações de que frontier models capazes de encontrar e explorar vulnerabilidades de software de forma autônoma representem um risco desproporcional em mãos erradas.
O NIST está buscando comentários públicos sobre o rascunho inicial da Revisão 1 da SP 800-213, que estabelece requisitos de cibersegurança para produtos de IoT de uso federal e os alinha aos frameworks de controle e risco existentes do NIST. O texto altera o foco de dispositivos isolados para produtos de IoT completos, solicitando que os revisores validem a terminologia, o escopo e o nível de suporte que a orientação oferece às práticas atuais de avaliação de riscos.
Um fornecedor terceirizado comprometido permitiu que invasores injetassem um script malicioso no frontend da Polymarket para alguns usuários. A ação resultou em um dreno de fundos via phishing que roubou cerca de US$ 3 milhões de pelo menos 11 carteiras que mantinham PUSD, com os ativos roubados sendo convertidos em ETH e enviados para um único endereço. A Polymarket removeu a dependência comprometida, conteve o problema e declarou que fará o reembolso total para os usuários afetados.