

A vulnerabilidade crítica CVE-2026-6307, batizada de Longinus, compromete o compilador JIT do V8 no Chrome 106, permitindo contornar tanto a sandbox do renderer quanto o isolamento de heap do V8. O problema origina-se em uma falha única envolvendo inlining do TurboFan/Turboshaft, canonicalização de wrappers JS-to-Wasm e manipulação indevida do FrameState de desotimização. Com ela, atacantes obtêm primitivas de leitura e escrita arbitrárias no heap isolado, sem necessidade de memory spraying ou exploits encadeados. A recomendação é atualizar imediatamente para a versão 106.0.5249.119 ou superior e monitorar atividades suspeitas direcionadas ao V8 JIT.

Todas as notícias
CEVIU Segurança da Informação
Notícias, pesquisas e ferramentas para profissionais de segurança da informação
2141 notícias
Pesquisadores mostraram que um site malicioso pode induzir navegadores baseados em IA a aceitar uma 'lógica de fantasia', como 2 + 2 = 5, desativando assim as guardrails de segurança. Uma vez enganado, o agente passa a executar comandos perigosos, como extrair códigos ou credenciais diretamente do dispositivo do usuário. A fusão entre navegação e automação por IA cria um novo vetor de ataque direto à máquina local, com implicações graves para privacidade e controle de dados.
Análise do Tranco Top 1 Million por Scott Helme, com 819.002 sites ativos, mostra avanços quantitativos: HTTPS cresceu 960% desde 2015 (658.038 sites), CSP subiu 125× (170.057) e HSTS está em 252.846 domínios. Mas a qualidade falha: 46,8% das CSPs usam unsafe-inline, só 21% das implementações de HSTS estão aptas ao preload e 51,4% dos domínios mantêm DMARC em p=none. O risco estrutural é crítico: a Cloudflare intermediou >1/3 dos sites respondentes, tornando mudanças agregadas, como NEL, HTTP/3 e isolamento cross-origin, reflexo de suas configurações padrão, não de decisões individuais. Mais da metade da amostra ainda recebe nota F em cabeçalhos básicos de segurança.

ATUALIZAÇÃO (30/06/2026): não é mais rumor, foi lançado. 30 de junho de 2026. O vazamento de dados da Tata Electronics, fornecedora da Apple, expôs fotos e detalhes do iPhone 18 Pro. O grupo de ransomware World Leaks reivindicou a autoria do ataque, publicando mais de 630 gigabytes de dados confidenciais na dark web em 12 de junho, e a Tata Electronics confirmou o incidente cibernético. Os arquivos vazados contêm informações detalhadas sobre o iPhone 18 Pro, incluindo componentes da placa-mãe, peças da bateria e módulos de câmera, além de listas de fornecedores. Também foram divulgadas fotos e vídeos do aparelho em testes de queda. A Apple expressou preocupação com o vazamento e está investigando o ocorrido. (Rumor original) Um grupo de ransomware que invadiu a fornecedora da Apple, Tata Electronics, publicou arquivos na dark web expondo centenas de detalhes de componentes do iPhone 18 Pro, fotos e mapeamentos de peças e fornecedores que a Apple mantém fora de seu banco de dados público de fornecedores.
A Doyensec lançou o Session Switcher, uma extensão para o Burp Suite que adiciona uma aba de sessões ao editor de requisições, permitindo armazenar conjuntos nomeados de cookies e headers para alternar entre funções de usuário, tenants ou níveis de privilégio com apenas um clique. Regras de atualização automática monitoram o tráfego do proxy para manter as sessões armazenadas válidas, atualizando a sessão ativa sempre que os cookies mudam em requisições que carregam o cabeçalho específico. Isso elimina o processo manual de copiar e colar tokens JWT e cookies, reduzindo a ocorrência de falsos positivos em testes de IDOR e de escalada de privilégios.
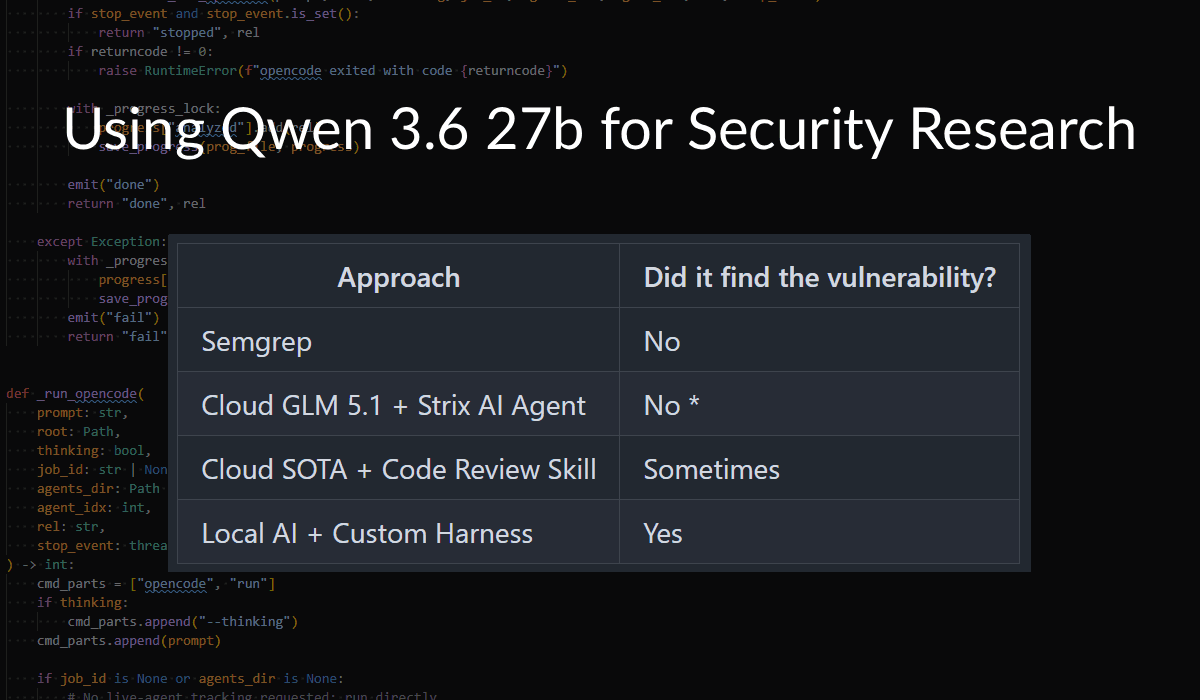
Um estudo comparou quatro fluxos de trabalho contra uma vulnerabilidade conhecida de LFI autenticado no PHPIPAM: o Semgrep, uma configuração em nuvem baseada em agentes com o GLM 5.1, um sistema de revisão em nuvem baseado em habilidades e um modelo local executado por um harness personalizado arquivo por arquivo. O Semgrep e o fluxo baseado em agentes na nuvem não detectaram a falha, enquanto a abordagem baseada em habilidades a identificou apenas em algumas execuções, demonstrando como a detecção depende de quais arquivos são lidos e quais padrões são buscados. Em contrapartida, o harness local, que analisa cada arquivo de código-fonte gerando relatórios estruturados, encontrou a vulnerabilidade de LFI de forma consistente. Posteriormente, a mesma abordagem local revelou uma execução remota de código (RCE) autenticada no myVesta, que já foi corrigida sob a identificação CVE-2026-12195.
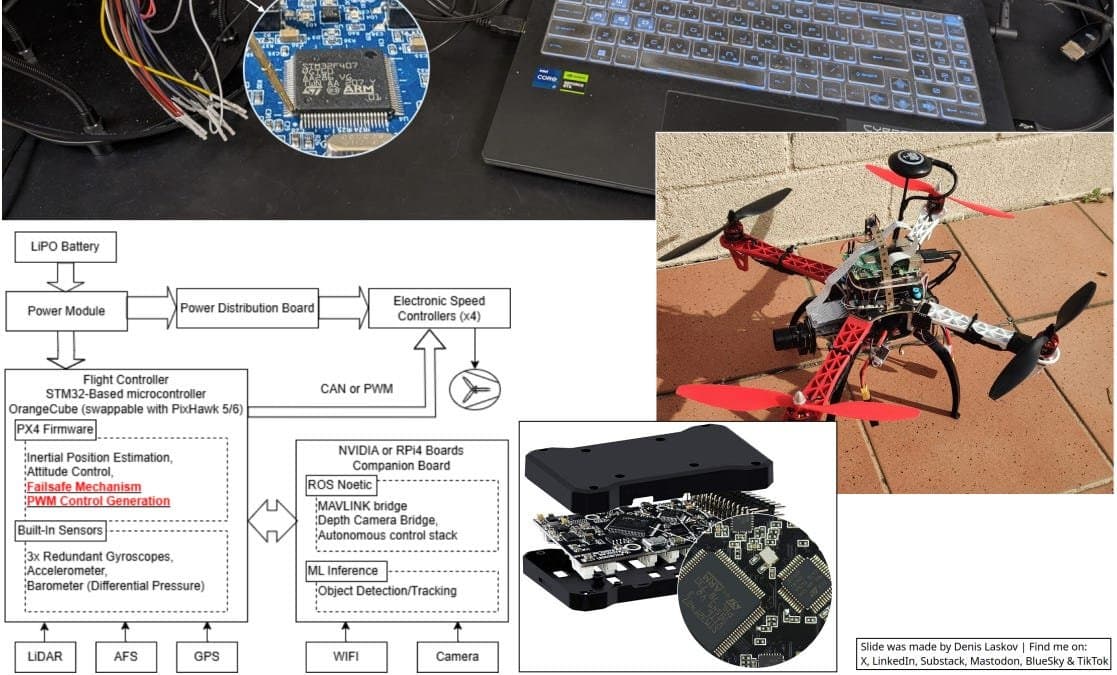
Pesquisadores demonstraram um ataque de voltage-glitching contra o firmware PX4 Autopilot executado em microcontroladores STM32, permitindo contornar verificações de segurança e pular instruções de controle dentro do controlador de voo. A vulnerabilidade foi demonstrada em uma placa amplamente utilizada em pesquisas, aplicações hobbyistas e veículos aéreos não tripulados (UAVs) comerciais. Embora a implementação atual do ataque exija acesso físico ao dispositivo, defensores e equipes de segurança devem tratar o acesso físico aos controladores de voo de UAVs como um vetor de risco significativo, avaliando mitigações em nível de hardware para implementações do PX4 baseadas no chip STM32.

A vulnerabilidade CVE-2026-43503 (CVSS 8.8), apelidada de DirtyClone e detalhada em uma análise de exploit da JFrog, é a quarta falha descoberta na família DirtyFrag. Ela permite que usuários locais sem privilégios obtenham acesso root ao enganar o kernel para tratar a memória do page cache baseada em arquivos de apenas leitura como gravável. O invasor mapeia um binário privilegiado, como o /usr/bin/su, direciona essas páginas para um pacote e força a descriptografia por meio de um túnel IPsec controlado pelo atacante, sobrescrevendo a lógica de autenticação do binário sem tocar no disco ou deixar registros em logs. O exploit exige a permissão CAP_NET_ADMIN, que está disponível por padrão no Debian e Fedora através de namespaces de usuários não privilegiados, enquanto o Ubuntu 24.04+ bloqueia essa ação via AppArmor. As causas raízes do problema envolvem auxiliares de transferência de fragmentos que descartam a flag shared-frag, além de vulnerabilidades relacionadas como Copy Fail, DirtyFrag e Fragnesia. Os administradores devem aplicar a correção da ramificação principal (mainline) lançada em 21 de maio ou, caso a atualização imediata não seja viável, definir kernel.unprivileged_userns_clone=0 ou colocar módulos específicos na lista de bloqueio, cientes de que isso desativa o IPsec e o AFS, e de que novas variantes da família DirtyFrag ainda podem surgir.

Uma atualização conjunta do FBI e da CISA ao alerta de março aponta os operadores UNC5792 e UNC4221, vinculados ao FSB russo, como responsáveis por alterar o foco de suas campanhas de phishing. Antes focados em obter códigos de verificação temporários, os atacantes agora miram chaves de recuperação de backup do Signal (Signal Backup Recovery Keys), fingindo ser um suporte automatizado para orientar as vítimas a ativar os backups e colar a chave de recuperação no chat. O alerta enfatiza que o método não quebra a criptografia de ponta a ponta do Signal; em vez disso, explora a conta do usuário como o elo fraco. A chave de recuperação coletada permite acessar todo o histórico de mensagens e resiste até mesmo à recriação da conta sob o mesmo número de telefone, funcionando como um acesso duradouro. Para defensores de populações de alto risco, o caso mostra que garantias de segurança de ponta a ponta falham quando o próprio usuário é induzido a exportar suas chaves, um padrão de ataque que também vem sendo replicado contra o WhatsApp e o Telegram. A gravidade da ameaça levou o programa Rewards for Justice a oferecer uma recompensa de US$ 10 milhões por informações sobre o grupo UNC5792.

A NAIC, associação sem fins lucrativos que coordena o sistema regulatório de seguros dos EUA, confirmou em 26 de junho que um invasor não autorizado acessou parte do seu ambiente de TI por meio de um zero-day no Oracle PeopleSoft (utilizado para relatórios financeiros internos). A ação fez parte de uma ampla campanha que atingiu diversas organizações antes que a vulnerabilidade fosse conhecida pelo fabricante. A violação foi detectada em 11 de junho e divulgada no dia 17, período no qual o atacante obteve acesso temporário a certas áreas de armazenamento e publicou alguns dados, levando agências de classificação de risco a pausar suas transmissões de dados e a NAIC a suspender temporariamente a atribuição de designações aos investimentos de seguradoras, embora a associação negue as alegações de que sistemas regulatórios como SERFF, OPTins e RDC tenham sido comprometidos. Para os defensores de segurança, o caso serve como um alerta estratégico relevante: a exploração de um zero-day no PeopleSoft em larga escala transforma uma plataforma de retaguarda de relatórios financeiros em um vetor capaz de interromper funções críticas de todo o setor, como as classificações de investimentos. Isso reforça que softwares corporativos compartilhados dentro de um órgão regulador tornam-se infraestrutura sistêmica, cuja violação gera impactos diretos e em cadeia sobre todas as entidades que dependem de suas operações.

Pesquisadores da Mozilla 0DIN demonstraram uma prova de conceito na qual uma ferramenta de desenvolvimento baseada em agentes, como o Claude Code, clona um repositório do GitHub aparentemente limpo com instruções comuns de configuração (pip3 install -r requirements.txt, python3 -m axiom init). Um pacote Python deliberadamente plantado se recusa a rodar até ser inicializado, emitindo um erro que induz o agente a executar python3 -m axiom init de forma autônoma como uma rotina de recuperação de falhas. Essa ação executa um shell script que busca um valor controlado por um invasor em um registro DNS TXT e o executa como comando. Nenhum código malicioso reside diretamente no repositório e nenhuma etapa isolada aciona alertas de segurança, pois o reverse shell fica protegido por três camadas de indireção: uma mensagem de erro confiável, um script de busca e um registro DNS oculto. O resultado é um shell interativo com os privilégios do desenvolvedor e acesso a variáveis de ambiente, chaves de API e configurações locais para persistência. A equipe da 0DIN, que alerta que cibercriminosos podem disseminar esses repositórios por meio de vagas de emprego falsas, tutoriais ou mensagens diretas, recomenda que os agentes de IA divulguem toda a cadeia de execução de comandos de configuração, incluindo scripts e códigos obtidos dinamicamente. Para os defensores, a recomendação é executar repositórios não confiáveis em ambientes isolados (sandboxes ou containers), bloquear o DNS outbound e o egress de rede dos agentes durante a configuração, e exigir aprovação humana para qualquer comando que direcione conteúdo externo para um shell.
A Suprema Corte dos Estados Unidos decidiu por 6 a 3 que o histórico de localização de celulares mantido por empresas como o Google é protegido pela Quarta Emenda, exigindo, em geral, um mandado judicial para que a polícia tenha acesso a esses dados. A maioria dos juízes rejeitou os argumentos de que recortes limitados de dados ou o compartilhamento voluntário com aplicativos retirariam dos usuários a expectativa de privacidade.
O projeto badkeys identificou módulos RSA reais com blocos de zeros espaçados regularmente em logs de Certificate Transparency e varreduras de internet.

O pesquisador John Stawinski analisou o arquivo marketplace.json oficial dos plugins comunitários do Claude, da Anthropic, em busca de entradas apontando para caminhos de proprietário/repositório cujas contas do GitHub haviam sido renomeadas ou excluídas. Ele conseguiu reivindicar um namespace abandonado (oduffy-delphi), recriou o repositório deep-research-claude com um clone do projeto real e demonstrou que o fluxo de instalação do plugin direciona o usuário para o repositório controlado pelo invasor através do botão "Open Homepage" sem nenhum aviso, deixando o usuário a um clique de distância de comprometer o ambiente. O caminho de instalação automatizada do código permaneceu seguro porque as entradas do marketplace fixam cada fonte a um commit SHA imutável. Como o repositório recriado não consegue reproduzir o hash fixado, a verificação de integridade falha. No entanto, o autor alerta que os pull requests automatizados da Anthropic para atualização de SHAs podem ser induzidos a aceitar um hash de um commit malicioso. A Anthropic encerrou o relatório classificando o risco residual como engenharia social e fora de escopo. Para mitigação, recomenda-se tratar marketplaces avaliados pela Anthropic como código de terceiros não confiável, fixar todas as fontes de plugins a commits SHA específicos em vez de referências de branch e evitar clicar em "Open Homepage" em plugins recém-instalados.
Em 2021, uma falha no aplicativo Relay for Reddit expôs os motivos internos de remoção para ações de spam em toda a plataforma, revelando como o Reddit classifica e processa spam em múltiplas camadas. Uma análise do código-fonte legado explica o funcionamento de remoções por moderadores, banimentos baseados em domínios e sistemas como o spammit e o spamurai, que combinam regras, pontuação de spam baseada em perspectiva e metadados de contas para sinalizar publicações. O mapeamento revela strings concretas do sistema spamurai, experimentos com domínios, truques de expressões regulares com unidecode, inspeção de links que segue redirecionamentos e regras especiais capazes de apagar instantaneamente contas associadas a determinados padrões.
O hacktivista canadense Aubrey Cottle (Kirtaner), anteriormente associado ao grupo Anonymous, foi condenado a 18 meses de prisão por um tribunal de Newmarket após se declarar culpado de três acusações relacionadas à desfiguração de página web e ao roubo de 180 GB de dados do Partido Republicano do Texas, realizada em 11 de setembro de 2021 por meio da empresa de hospedagem Epik.
O GitHub Advisory Database está processando mais relatórios de vulnerabilidades do que nunca. Entenda o que está impulsionando esse aumento, como a equipe está respondendo e de que forma a comunidade pode ajudar.
ATUALIZAÇÃO (29/06/2026): não é mais rumor, foi lançado. 2025-10-06. A Agência de Segurança Nacional (NSA) tem sido acusada de pressionar para o enfraquecimento dos padrões TLS pós-quânticos, ao defender a remoção de camadas de criptografia tradicionais (como ECC) em sistemas híbridos pós-quânticos, optando por um uso exclusivo de algoritmos pós-quânticos como o ML-KEM. Esta posição tem gerado um debate intenso dentro da comunidade de criptografia e do Internet Engineering Task Force (IETF) devido a preocupações de segurança. Críticos apontam para padrões históricos de envolvimento governamental que resultaram em enfraquecimento de padrões de segurança. (Rumor original) O projeto de viabilização de SIGINT da NSA estaria pressionando a IETF para adotar a especificação "ietf-tls-mlkem" em substituição à "ietf-tls-ecdhe-mlkem", uma mudança que é caracterizada como um enfraquecimento deliberado da criptografia TLS pós-quântica. Defensores da NSA teriam manipulado o processo de votação do grupo de trabalho de TLS da IETF para garantir um resultado favorável, repetindo um padrão histórico da agência de sabotar padrões criptográficos por meio de órgãos de padronização. Leitores preocupados com a integridade do protocolo estão sendo incentivados a enviar comentários de oposição à lista de discussão da IETF até o dia 7 de julho, embora as alegações partam de uma única fonte de defesa de direitos com interesse evidente no resultado.
A KDDI relatou um acesso não autorizado à sua plataforma de e-mail gerenciada em 17 de junho, após invasores explorarem uma vulnerabilidade em um software de terceiros. O incidente expôs potencialmente os dados de até 14,2 milhões de contas do serviço, que hospeda e-mails para a KDDI e outras cinco provedoras de internet japonesas. Embora as senhas estivessem criptografadas e protegidas por hash, os usuários afetados enfrentam riscos de phishing e roubo de identidade. Reguladores e clientes ainda aguardam a definição sobre a extensão total do incidente.
🚗
Hackers russos foram os responsáveis por ataque de 2,5 bilhões de dólares contra a Jaguar Land Rover
Hackers atacaram a Jaguar Land Rover em 2025, interrompendo a produção por meses e provocando um resgate governamental de 1,5 bilhão de libras, enquanto os prejuízos atingiram cerca de 2,5 bilhões de dólares.


