Hackers invadiram a Homeland Security Information Network (HSIN), plataforma de compartilhamento de dados do Departamento de Segurança Interna dos EUA (DHS) usada para coordenar ações com parceiros federais, estaduais e privados. Embora a rede trafegue apenas dados não classificados, ela abriga informações sensíveis de gestão operacional, solicitações de parceiros e segurança de eventos planejados. O DHS garantiu que nenhum sistema classificado foi comprometido, mas o incidente acende o alerta sobre a segurança no compartilhamento de inteligência.
Um bug crítico no recurso Hide My Email, da Apple, está comprometendo a privacidade dos usuários. A ferramenta, projetada para gerar endereços de e-mail descartáveis e proteger a identidade dos clientes, possui uma vulnerabilidade que permite a atacantes revelarem o e-mail real por trás desses pseudônimos. A descoberta coloca em xeque uma das principais barreiras de defesa contra spam e rastreamento da gigante de Cupertino.
Um ataque automatizado de password spray, originado de uma faixa de IPv6 da LSHIY LLC, realizou mais de 81 milhões de tentativas de login no Azure CLI em apenas duas semanas de junho. A investida comprometeu ao menos 78 contas em 64 organizações diferentes. Os invasores exploraram o antigo fluxo OAuth ROPC para burlar políticas de Acesso Condicional mal configuradas e se aproveitar da baixa cobertura de MFA. A Huntress alerta para a urgência de aplicar MFA de forma estrita em todos os acessos e limitar o Azure CLI a contas não administradoras.
O gerenciador de pacotes uv implementou duas novas funcionalidades nativas focadas em segurança de cadeia de suprimentos. O comando 'uv audit' agora permite escanear dependências em busca de vulnerabilidades conhecidas diretamente no terminal, de forma rápida e integrada. Além disso, uma nova variável de ambiente realiza uma verificação leve de malware ao rodar os comandos 'uv add' ou 'uv sync', consultando o banco de dados OSV para identificar pacotes maliciosos.
Hackers estão explorando ativamente servidores mal configurados de Ollama e LiteLLM. Aproveitando-se de endpoints de inferência sem autenticação ou com credenciais fracas, os atacantes usam frameworks autônomos de pentest e agentes baseados no Codex para realizar engenharia reversa e sondagens na web. Para se proteger, empresas devem proibir a exposição dessas APIs na internet, implementar autenticação robusta e monitorar rigorosamente o tráfego dessas portas.
O Departamento de Justiça dos EUA (DOJ) revelou as acusações contra Peter Stokes, de 19 anos, cidadão com dupla nacionalidade americana e estoniana. Apontado como membro do temido grupo de cibercriminosos Scattered Spider, ele foi preso na Finlândia por meio de uma Difusão Vermelha da Interpol e extraditado para Chicago. Stokes responderá por conspiração para cometer fraude eletrônica, roubo de identidade agravado e danos a computadores protegidos, em um caso que reforça o cerco internacional contra gangues de ransomware e engenharia social.
Pesquisadores da SOCRadar associaram a campanha FortiBleed, que coletou credenciais de mais de 430 mil firewalls FortiGate (dos quais 11 mil continuam comprometidos), ao Lynx ransomware. O ataque utiliza uma ferramenta personalizada batizada de 'FortiGate Sniffer' e há suspeitas do uso de uma vulnerabilidade zero-day ainda sem correção no software Nextcloud para a invasão inicial.
O GitHub lidava com mais de 20.000 alertas de secret scanning espalhados por 15.000 repositórios. Saiba como a empresa conseguiu separar o sinal do ruído, estruturar fluxos de trabalho para remediação e atingir o inbox zero em apenas nove meses.
Estas seis configurações gratuitas não tornarão seu projeto invulnerável, pois nada fará isso. O que elas farão é fechar as portas fáceis. Ao ativá-las, seu projeto se tornará significativamente mais difícil de ser atacado do que era antes.
Em celebração ao seu segundo Content Independence Day, a Cloudflare está oferecendo aos proprietários de sites opções mais refinadas para gerenciar o tráfego de IA. Em vez de um bloqueio generalizado, todos os clientes agora podem distinguir e gerenciar facilmente bots de busca, de agentes e de treinamento, além de contar com a nova capacidade de proteger páginas monetizadas por anúncios.
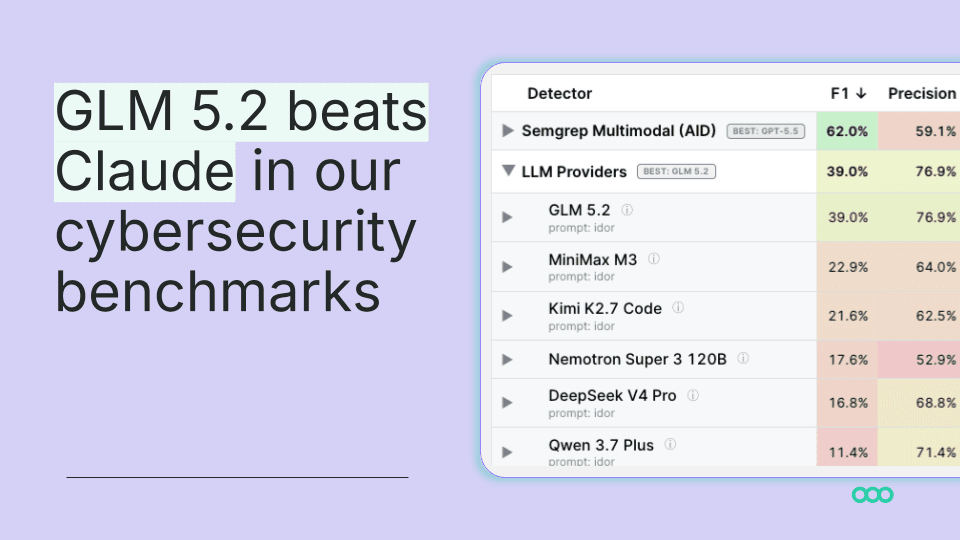
O modelo open-weight GLM 5.2, da Zhipu AI, obteve 39% de acurácia (F1) no benchmark de detecção de vulnerabilidades IDOR da Semgrep, acima dos 32% do Claude Code, ao custo de apenas US$ 0,17 por vulnerabilidade identificada. No entanto, o pipeline multimodal da própria Semgrep atingiu 53%–61%, provando que a arquitetura do harness de avaliação impacta mais a performance prática do que a capacidade bruta do modelo. A conclusão: GLM 5.2 é uma alternativa técnica sólida e econômica para análise de código com foco em cibersegurança, desde que integrado a frameworks otimizados.
Agentes de IA corporativos, agora integrados a sistemas de negócios via MCP, podem executar ações reais, e isso amplia o risco de vazamentos quando metadados de ferramentas são envenenados. Um caso real com Copilot Studio em finanças mostra como instruções maliciosas escondidas na descrição de um servidor de enriquecimento extraem faturas não pagas e as enviam para servidores controlados por invasores, tudo dentro das permissões legítimas. A Microsoft orienta tratar servidores MCP e suas descrições como parte crítica da cadeia de suprimentos: inspecionar metadados, restringir acesso a ferramentas e usar DLP, Sentinel e guardrails para monitorar e bloquear ações suspeitas.
Um pesquisador independente identificou 14 vulnerabilidades críticas em sistemas governamentais da Índia voltados à educação, bolsas e serviços públicos. As falhas, incluindo diretórios abertos, controles de acesso frágeis e interfaces administrativas expostas, permitiram acesso não autorizado a registros de estudantes e milhares de números completos de contas bancárias. No portal da Union Public Service Commission, a ausência de cabeçalhos de segurança e proteção contra ataques automatizados de credenciais criou risco iminente de comprometimento total do sistema e vazamento em larga escala.
Pesquisadores da WhoisXML API identificaram 212 domínios registrados em cinco dias com referências ao terremoto na Venezuela, 105 deles só no dia 25 de junho, zero nos três dias anteriores. A maioria tem padrão típico de phishing e campanhas de engenharia social, visando explorar a comoção e a busca por informações ou ajuda. A tática é clássica em desastres: cibercriminosos aceleram o registro de domínios relacionados a eventos de grande impacto para distribuir malware, roubar dados ou aplicar golpes financeiros. Empresas e usuários devem redobrar atenção com links suspeitos e mensagens não solicitadas sobre o evento.
A vulnerabilidade CVE-2026-8037 é uma falha de execução remota de código (RCE) pré-autenticação no Progress Kemp LoadMaster, explorável por meio da API do dispositivo, mesmo sem credenciais. O problema decorre de uma condição de heap não inicializada durante o processamento de requisições, permitindo que atacantes executem código arbitrário. A correção está disponível na versão 7.2.63.2, que ajusta a rotina escape_quotes(); recomenda-se ainda monitorar logs de acesso à API para detecção precoce de tentativas de exploração.
Invasores acessaram sistematicamente os sistemas da Aflac Japan entre 15 e 25 de junho, comprometendo informações pessoais de cerca de 4,38 milhões de clientes e agentes vinculados ao portal de segurados. Foram vazados dados de contato, identidade, detalhes de apólices e, em cerca de 230 mil casos, dados de transferência bancária, mas nenhuma informação de cartões foi exposta, segundo a empresa.
Mais de 100 mil leitores automatizados de placas veiculares baseados em IA, majoritariamente da Flock, estão em operação nos EUA. A tecnologia permite rastreamento contínuo de localização, mas carece de salvaguardas robustas: vulnerabilidades de segurança, políticas frouxas de retenção de dados e ausência de auditoria aumentam riscos de acesso não autorizado, desvio de finalidade e uso indevido por agentes públicos ou cibercriminosos. Especialistas em privacidade recomendam auditorias regulares nas políticas de retenção, monitoramento de logs de acesso e exigência de conformidade com padrões de liberdades civis.
A Anthropic confirmou que o Departamento de Comércio dos EUA suspendeu os controles de exportação sobre seus modelos principais, permitindo o restabelecimento do acesso público ao Claude Fable 5 a partir desta quarta-feira. Já o Claude Mythos 5 permanece restrito a empresas pré-selecionadas, sob regime de licenciamento especial. A decisão marca um alívio regulatório para a distribuição de modelos avançados de IA no exterior, com implicações diretas para desenvolvedores e organizações que dependem de acesso global a ferramentas de IA generativa.
Uma análise da campanha GRUB1/UNC6395 revela que invasores acessam ambientes Salesforce via phishing de OAuth, tokens de terceiros comprometidos ou bypass de SSO/MFA. Em seguida, realizam força bruta, alteram fatores fracos e bloqueiam usuários, depois reutilizam tokens para descoberta de ativos, gerando picos em APIs, listagem de objetos e consultas massivas. Defensores devem monitorar Event Log Files e Real-Time Monitoring buscando AuraRequest, LoginEvent anômalos, atividades privilegiadas e consultas volumosas, correlacionando por IP, horário fora do expediente e user agent. O artigo traz consultas nativas do Datadog e orientações para adaptação em outros SIEMs.
Um pesquisador anônimo, identificado como 'bikini', lançou o repositório Exploitarium com exploits ativos para duas vulnerabilidades zero-day: a CVE-2026-55200 no libssh2, corrupção de heap pré-autenticação que permite execução remota de código, e a CVE-2026-20896 no Gitea em contêineres Docker, falha de desvio de autenticação. Nenhuma das falhas foi notificada previamente aos mantenedores, e ambas permanecem sem correção oficial. Equipes de segurança devem priorizar monitoramento de logs de SSH e Git, além de bloquear tentativas de exploração direcionadas até o lançamento de patches.