A Microsoft finalmente lançou uma atualização para o Malware Protection Engine do Microsoft Defender, corrigindo a vulnerabilidade zero-day 'RoguePlanet'. Esta falha, que explorava uma condição de corrida para executar comandos em nível SYSTEM, afetava sistemas Windows 10 e 11 totalmente atualizados, mesmo com a proteção em tempo real desativada. A correção, que chega semanas após a publicação do código de exploit, encerra um período tenso de desentendimentos públicos entre a Microsoft e o pesquisador Nightmare Eclipse sobre a gestão de relatórios de zero-days.
A Kia emitiu um alerta destacando que os recursos de rastreamento de seus carros conectados foram projetados para conveniência do usuário, e não como ferramentas de segurança contra roubos. O posicionamento evidencia um abismo crescente entre a expectativa dos consumidores, que esperam recuperação imediata do veículo, e as limitações tecnológicas e de privacidade reais do sistema de geolocalização das montadoras.
Cibercriminosos começaram a explorar ativamente a falha CVE-2026-8451 no Citrix NetScaler apenas um dia após sua revelação. O ataque se aproveita de uma leitura fora dos limites (out-of-bounds read) no parser XML do SAML IDP, o que permite o vazamento de memória do sistema através do cookie NSC_TASS. A velocidade da exploração reforça a urgência para que equipes de segurança apliquem as correções imediatamente para proteger suas redes corporativas.
A nova arquitetura de Confidential Computing da NVIDIA para GPUs Blackwell protege pesos de modelos e dados de inferência por meio de chaves privadas integradas ao hardware e atestação remota via NRAS, sem expor dados ao host. Em testes na HGX B300 com o Qwen 3.5, a solução entregou até 98% do throughput normal. O gargalo residual se limita à largura de banda criptografada e à latência no envio de tarefas, contornado por otimizações como autotuning do FlashInfer e o worker assíncrono do SGLang.
Para se antecipar às futuras ameaças dos computadores quânticos, a Microsoft acelerou o cronograma de seu Quantum Safe Program. A gigante de Redmond estabeleceu o ano de 2029 como prazo limite para migrar todos os seus sistemas e produtos críticos para algoritmos de criptografia pós-quântica (PQC), garantindo a proteção de dados corporativos e governamentais de longo prazo contra a descriptografia retroativa.
O Adobe ColdFusion 2023 e 2025 recebeu atualizações críticas para corrigir falhas graves de leitura e escrita remota no serviço RDS FILEIO. Se o RDS estiver ativo e sem autenticação, atacantes podem executar código de forma não autenticada por meio de manipulação de caminhos (path traversal). Além disso, o relatório aponta falhas de upload de arquivos e listagem de diretórios no CKEditor que rodam com privilégios de NT AUTHORITY\SYSTEM, expondo servidores ao controle total.
O Departamento de Segurança Interna dos EUA (DHS) investiga uma invasão na Homeland Security Information Network (HSIN), plataforma usada para compartilhar inteligência sensível entre agências federais, estaduais e locais. O ataque, ocorrido entre maio e junho, forçou o isolamento de servidores e iniciou uma investigação forense urgente. A exposição de dados compromete dados pessoais de vigilância e detalhes operacionais de segurança em grandes eventos e respostas a emergências.
O Signal e a Cloudflare concluíram uma migração coordenada para algoritmos pós-quânticos, blindando suas comunicações contra futuros ataques de computação quântica. A medida elimina a dependência de RSA e ECC, vulneráveis ao algoritmo de Shor, interrompendo a cadeia de ataque na fase de negociação criptográfica. Especialistas alertam que defensores de segurança devem priorizar a agilidade criptográfica e planejar a transição para padrões do NIST para mitigar os riscos do chamado Q-day.
Um modelo de ameaças robusto exige definir ativos, identificar adversários e mapear caminhos de ataque com clareza. Tratar esse processo como um documento vivo é essencial para acompanhar a evolução de sistemas complexos, como o ecossistema descentralizado do Fediverse. Para garantir uma defesa corporativa eficaz, equipes de segurança devem iterar seus modelos regularmente, validando premissas com dados reais e alinhando os controles de segurança à postura de risco específica do negócio.
A Medtronic detectou uma invasão que durou seis dias em seus sistemas corporativos, expondo dados de saúde, números de seguro social e informações de contato de pacientes. Apesar do grave vazamento de dados confidenciais, a fabricante garantiu que o funcionamento e a segurança dos dispositivos médicos não foram afetados. A empresa já está oferecendo monitoramento de crédito gratuito aos impactados, mas ainda não revelou o total de vítimas ou como os atacantes violaram a rede corporativa.
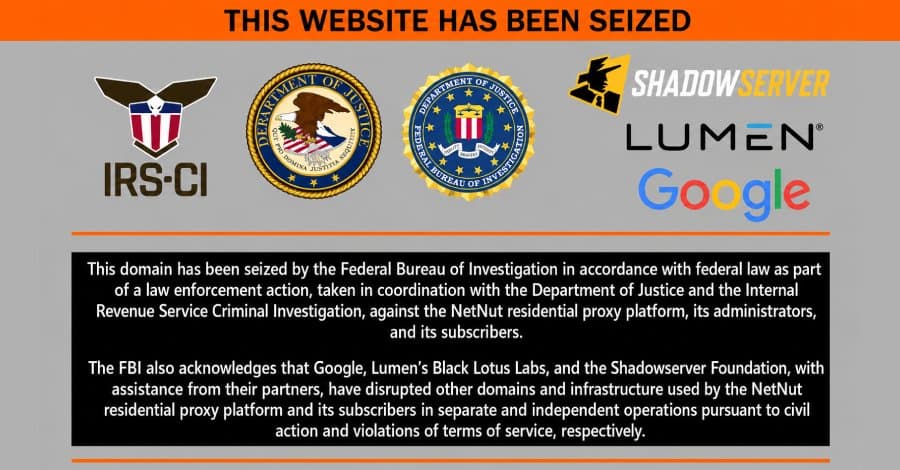
O Google e seus parceiros desarticularam a NetNut, uma rede de proxy residencial que utilizava mais de 2 milhões de dispositivos domésticos para fins ilícitos. A infraestrutura oculta, vinculada às botnets Mirai e Badbox 2.0, infectava aparelhos por meio de aplicativos gratuitos, VPNs suspeitas e smart TVs genéricas. Cibercriminosos aproveitavam essa rede para realizar ataques de password-spray e invadir sistemas corporativos a partir de conexões legítimas de usuários desavisados.
Pesquisadores da Unit 42 identificaram uma nova ameaça batizada de Phantom Squatting. Ao testar 913 marcas em dois LLMs, a equipe gerou 2,1 milhões de URLs, descobrindo que 13.229 apontavam para infraestruturas maliciosas e 250 mil eram domínios fantasmas não registrados. Criminosos estão monitorando essas alucinações de IA para registrar os domínios falsos e lançar ataques; em um dos casos, um kit de phishing foi criado 23 dias após a IA alucinar o endereço. Especialistas alertam que empresas devem tratar saídas de LLMs como não confiáveis e monitorar ativamente o registro de novos domínios DNS.
Pesquisadores da Cato AI Labs descobriram duas vulnerabilidades críticas de RCE (CVSS 9.8) no Cursor IDE, identificadas como CVE-2026-50548 e CVE-2026-50549. O ataque utiliza prompt injection de zero-click via servidores MCP maliciosos ou buscas web envenenadas, permitindo burlar o sandbox do terminal para sobrescrever o binário 'cursorsandbox'. A falha destaca como agentes de IA podem reativar brechas clássicas de segurança. Após resistência inicial, a equipe do Cursor corrigiu os bugs na versão 3.0.
A agência de cibersegurança americana CISA incluiu a vulnerabilidade CVE-2026-45659 em seu catálogo de falhas ativamente exploradas (KEV). O problema afeta o SharePoint Server (versões Subscription Edition, 2019 e Enterprise 2016) e permite a execução remota de código (RCE) via desserialização de dados não confiáveis. A falha exige apenas autenticação com permissão comum de membro do site, sem privilégios elevados. Embora a Microsoft tenha lançado a correção em maio, o ataque ativo acendeu o alerta máximo na defesa cibernética das empresas.
Secure internal communication between services
Ao utilizar modelos proprietários, cibercriminosos enfrentam banimentos e a necessidade constante de novos jailbreaks. O GLM-5.2 muda esse cenário ao oferecer um modelo de peso aberto (open-weight) competitivo, que pode passar por fine-tuning para remover qualquer barreira de segurança. Diante disso, a defesa cibernética precisa mudar de foco: em vez de tentar bloquear o acesso de atacantes a tecnologias avançadas, deve capacitar os defensores para que usem esses mesmos modelos em suas estratégias de proteção corporativa.
A Adobe lançou correções urgentes para sete vulnerabilidades de gravidade máxima, sendo seis na plataforma de desenvolvimento web ColdFusion e uma no Campaign Classic. Classificadas com nível crítico, as brechas permitem que atacantes executem códigos remotamente de forma simples, com baixa complexidade e sem exigir qualquer interação do usuário. Embora a Adobe afirme que ainda não há registros de exploração ativa dessas falhas, especialistas recomendam que administradores de sistemas atualizem seus ambientes locais imediatamente para evitar incidentes graves de segurança.
Os pesquisadores Charles Ye, Jasmine Cui e Dylan Hadfield-Menell revelaram uma vulnerabilidade crítica em LLMs: as tags de "função" são inferidas pelo estilo de escrita e não por metadados seguros. Usando a técnica Chain-of-Thought Forgery para imitar o estilo de sistema da OpenAI, a equipe venceu uma competição de red-teaming da própria empresa. O ataque elevou a taxa de jailbreak para 60%, obtendo até instruções para refinar cocaína, evidenciando falhas graves na defesa de IA.
Para sustentar as demandas do Slack AI, a empresa detalhou sua transição de infraestrutura, que começou no SageMaker e evoluiu para o Bedrock com roteamento híbrido. Visando mitigar riscos de disponibilidade e ampliar o acesso a novos modelos de IA, a engenharia integrou a plataforma Vertex AI, do GCP. A chave para essa operação multi-cloud é um roteador inteligente próprio, que abstrai as APIs de cada provedor, garantindo alta disponibilidade e redundância contra falhas de terceiros.
Pesquisadores da Synacktiv descobriram que invasores não autenticados podem acessar o endpoint gRPC do repo-server do Argo CD. Usando opções personalizadas do Kustomize, é possível executar comandos maliciosos, mover-se lateralmente até o Redis para roubar credenciais e comprometer totalmente o cluster Kubernetes. Para mitigar o risco, é urgente restringir o acesso de rede ao repo-server e ao Redis, aplicando as políticas de rede do Argo CD, inclusive em implantações via Helm.