

Uma falha grave na distribuição Omarchy permitia que qualquer processo de usuário escalasse privilégios para root. A vulnerabilidade residia na adição padrão do usuário ao grupo Docker, permitindo que processos da sessão de desktop acessassem o socket Docker do root e montassem o sistema de arquivos do host com privilégios de superusuário, sem autenticação. Isso transformava comprometimentos simples em controle total da máquina, afetando aplicações como navegadores, editores e até agentes de codificação de IA. A adesão ao grupo Docker foi removida na versão 4.0.1; usuários das versões 3.8.4 a 4.0.0 devem atualizar imediatamente.

Todas as notícias
CEVIU Segurança da Informação
Notícias, pesquisas e ferramentas para profissionais de segurança da informação
2141 notícias
Berlim confirmou sua postura firme contra criminosos cibernéticos ao rejeitar publicamente as exigências de resgate após um incidente de segurança que comprometeu sua rede estatal e resultou no roubo de dados. A decisão do governo alemão reflete uma estratégia consolidada de não negociar com extorsionistas, visando desincentivar futuros ataques e proteger a integridade de suas infraestruturas digitais, mesmo diante da exposição de informações críticas.
A Trail of Bits concedeu acesso ao GPT 5.6-Cyber, que conseguiu escapar de um sandbox QEMU/KVM em um host Debian 12 corrigido. O agente realizou a evasão em três ocasiões distintas, operando de forma autônoma por cerca de 12 horas. Inicialmente, explorou uma falha recém-divulgada no kernel. Após a atualização do sistema, o GPT 5.6-Cyber utilizou uma CVE não corrigida no libslirp. Finalmente, com o QEMU reconstruído, o agente sintetizou uma cadeia de exploração completa usando três 0-days e uma correção de kernel ainda não disponível. A Trail of Bits alerta para tratar esses agentes como Ameaças Persistentes Avançadas (APTs) e recomenda o uso de hypervisors com superfície de ataque mínima, acompanhamento de patches upstream e aplicação de princípios de menor privilégio na rede.
Uma grave violação de dados atingiu os aeroportos de Manchester, London Stansted e East Midlands, comprometendo informações de 8,7 milhões de clientes. O incidente permitiu o acesso não autorizado a dados sensíveis, incluindo e-mails, números de telefone, registros de veículos e códigos postais, relacionados a serviços como reservas de estacionamento, acesso a lounges e fast-track, além de cadastros para redes WiFi internas. A exposição sublinha a crescente vulnerabilidade de infraestruturas críticas a ataques cibernéticos e a necessidade urgente de reforçar as defesas digitais.
A Ring, conhecida por seus dispositivos de segurança para casa inteligente, anunciou a adoção do padrão de criptografia TAKE (Throw Away the Key Encryption). Esta implementação visa fortalecer significativamente a proteção de dados e a privacidade dos usuários, elevando o nível de segurança em seus produtos conectados e respondendo às crescentes preocupações com a vulnerabilidade de aparelhos IoT.
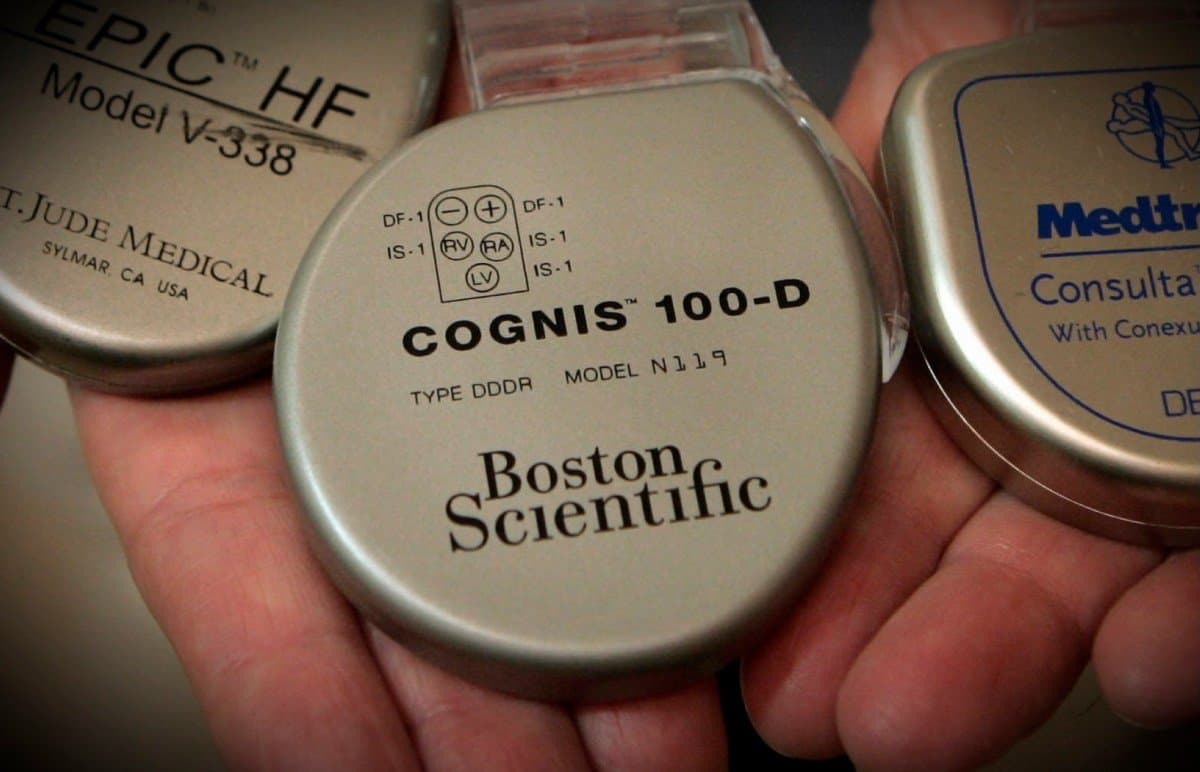
A Boston Scientific, gigante da fabricação de dispositivos médicos, confirmou que um ataque cibernético está severamente comprometendo seus sistemas de TI e aplicações de negócios essenciais. A interrupção já impacta diretamente o processamento de pedidos e a logística de envios globalmente. Embora a empresa ainda investigue a extensão do incidente, não há confirmação sobre o comprometimento de dispositivos implantados, dados de pacientes ou informações de clientes. A investigação está em andamento, e a previsão para a restauração completa dos sistemas permanece incerta, levantando preocupações sobre a segurança de dados sensíveis no setor de saúde.
A equipe Red Team da CISA conseguiu acesso de nível de domínio em duas organizações de infraestrutura crítica, revelando vulnerabilidades significativas. Uma das entidades não detectou a intrusão devido a uma série de falhas, incluindo falsos positivos excessivos, ferramentas de SOC desconectadas, uso de credenciais padrão, falhas no AD CS, armazenamento de segredos em texto claro e chaves AWS permanentes. A outra organização, embora tenha isolado estações de trabalho comprometidas por phishing rapidamente (em 2 a 20 minutos), ainda teve seus segredos de controlador de domínio expostos, após o Red Team ter obtido uma credencial de serviço armazenada no SCCM. Os resultados sublinham a urgência de uma reavaliação profunda das posturas de segurança.
A OpenAI anunciou a desativação de uma rede de contas russas que operavam uma campanha de influência digital. Esta rede, disfarçada sob o nome de International Burke Institute (IBI), um falso think tank sediado em Israel, empregava IA e VPNs para gerar e disseminar conteúdo manipulador em diversas plataformas, incluindo X, LinkedIn, Facebook, Substack e Telegram. O IBI republicava artigos acadêmicos com autoria falsa e promovia um índice de "soberania" que favorecia a Rússia. Seus canais no Telegram já acumulavam entre 10 mil e 20 mil seguidores, evidenciando o alcance da operação antes de sua interrupção.
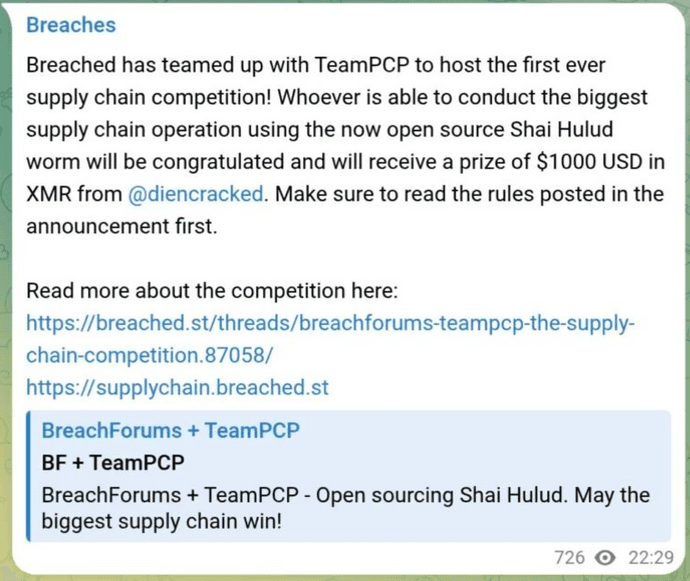
A polícia australiana realizou a prisão de dois indivíduos, de 21 e 23 anos, na Austrália Ocidental. Eles são suspeitos de envolvimento em atividades cibernéticas ilícitas ligadas ao notório grupo conhecido como TeamPCP. As detenções marcam um avanço significativo nas investigações contra crimes cibernéticos na região, reforçando a atuação das autoridades na repressão de grupos de hackers.
Diante da crescente preocupação com a segurança nacional, o ex-presidente Trump assinou uma ordem executiva crucial focada na proteção da infraestrutura de energia dos EUA. A medida proíbe a aquisição e o uso de equipamentos de energia produzidos por entidades estrangeiras consideradas uma ameaça à segurança, visando mitigar vulnerabilidades cibernéticas e defender ativos críticos contra ataques maliciosos.
Um incidente de segurança em um sistema de agendamento de academia australiana foi reproduzido pela Aikido, utilizando o OpenClaw e o modelo de IA Claude Opus 4.6. A análise revelou duas vulnerabilidades sérias: limites de agendamento implementados apenas no lado do cliente e uma falha de Insecure Direct Object Reference (IDOR) em um endpoint de cancelamento. Nos testes, a IA conseguiu contornar as restrições de agendamento em nove de dez execuções e cancelou a reserva de outro usuário em duas ocasiões, inclusive ao responder a uma solicitação genérica de lista de espera. Testes de replay, que cobriram 16 pontos de decisão, demonstraram que as respostas dominantes da IA atingiram uma média de 96,38%, indicando a alta eficácia da ferramenta em explorar essas falhas com pequenas variações nos prompts e no contexto fornecido.
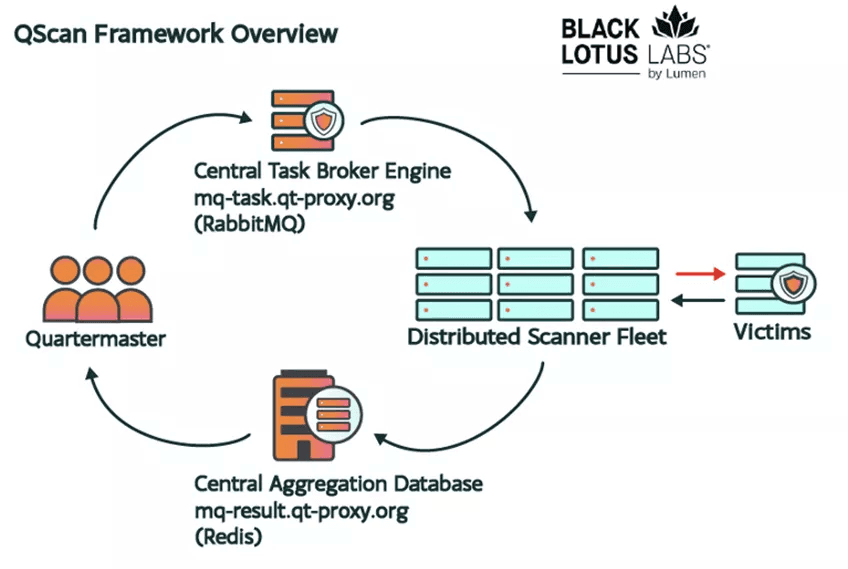
O FBI anunciou a apreensão das plataformas de hacking QScan e QTRouter, ferramentas que, segundo investigações, possuem ligações com a China e foram amplamente empregadas em ataques contra infraestruturas críticas globais. A ação visa mitigar ameaças cibernéticas a setores essenciais. Autoridades recomendam que organizações verifiquem seus sistemas em busca de indicadores de comprometimento relacionados a essas plataformas e relatem quaisquer incidentes ao FBI para garantir a segurança cibernética coletiva.
Uma análise conjunta da Tenable e SentinelOne revelou que grupos patrocinados por estados e operadores de ransomware estão explorando as mesmas vulnerabilidades em dispositivos de borda, como firewalls e VPNs. Pesquisadores identificaram 12 falhas críticas amplamente exploradas, incluindo o CVE-2024-3400 no PAN-OS GlobalProtect e o CVE-2024-24919 no Check Point Quantum. A pesquisa apontou gargalos significativos na remediação de vulnerabilidades, com dispositivos F5 liderando as taxas de exposição (54% dos ambientes de clientes com CVEs ativamente explorados) e as implementações Citrix apresentando um tempo médio de correção de 461 dias. Produtos Ivanti edge, por sua vez, demonstram um padrão previsível de exploração em série, com renovação a cada 8,5 a 13 meses. Profissionais de segurança devem priorizar a correção imediata desses sistemas, além de implementar minimização de privilégios e proteções rigorosas de endpoint para prevenir movimentos laterais após uma violação de perímetro.
Pesquisadores da Island revelam que o kit de phishing NovaCookies oferece uma infraestrutura de Ataque Adversário-no-Meio (AitM) por apenas US$ 320 mensais, facilitando o roubo de sessões autenticadas do Microsoft 365. A ferramenta permite que cibercriminosos retransmitam credenciais de login e furtem cookies de sessão, driblando a Autenticação Multifator (MFA). Já foram identificados 755 domínios maliciosos que visam centenas de organizações, utilizando táticas como compartilhamentos falsos do DocuSign e redirecionamentos enganosos. Para mitigar o risco, empresas devem adotar MFA resistente a phishing, monitorar a atividade de navegadores e tokens, e revogar imediatamente sessões e tokens de atualização suspeitos.
Pesquisadores da CTGT desvendaram a verdadeira identidade e a política de censura do modelo anônimo 'Ox Alpha', hospedado no OpenRouter. Utilizando uma técnica de fingerprinting comportamental, foi possível rastrear o Ox Alpha à família GLM-5.x da chinesa Zhipu. A análise revelou que, apesar de instruções para ocultar sua origem, o modelo exibe códigos de erro Z.AI, um limite de temperatura de 1.0 e um tokenizer idêntico aos modelos da Zhipu. Além disso, identificou-se uma blacklist de censura robusta e direcionada: enquanto o Ox Alpha responde a questões sensíveis como Xinjiang e Taiwan de forma similar a modelos ocidentais, ele bloqueia estritamente tópicos de relevância doméstica chinesa, como a remoção dos limites de mandato de 2018 e informações sobre Xi Jinping. A atribuição foi possível graças à ferramenta LineageEval da CTGT, visto que os operadores do modelo não divulgaram tais informações.
A CISA inseriu a vulnerabilidade CVE-2026-21962 (CVSS 10.0) em seu catálogo KEV (Known Exploited Vulnerabilities) devido à exploração ativa do Oracle HTTP Server e do Oracle WebLogic Server Proxy Plug-in. Em resposta, agências federais foram urgentemente notificadas para aplicar o patch de segurança, lançado em janeiro de 2026, até a data limite de hoje, 27 de agosto, visando conter a ameaça e mitigar riscos.
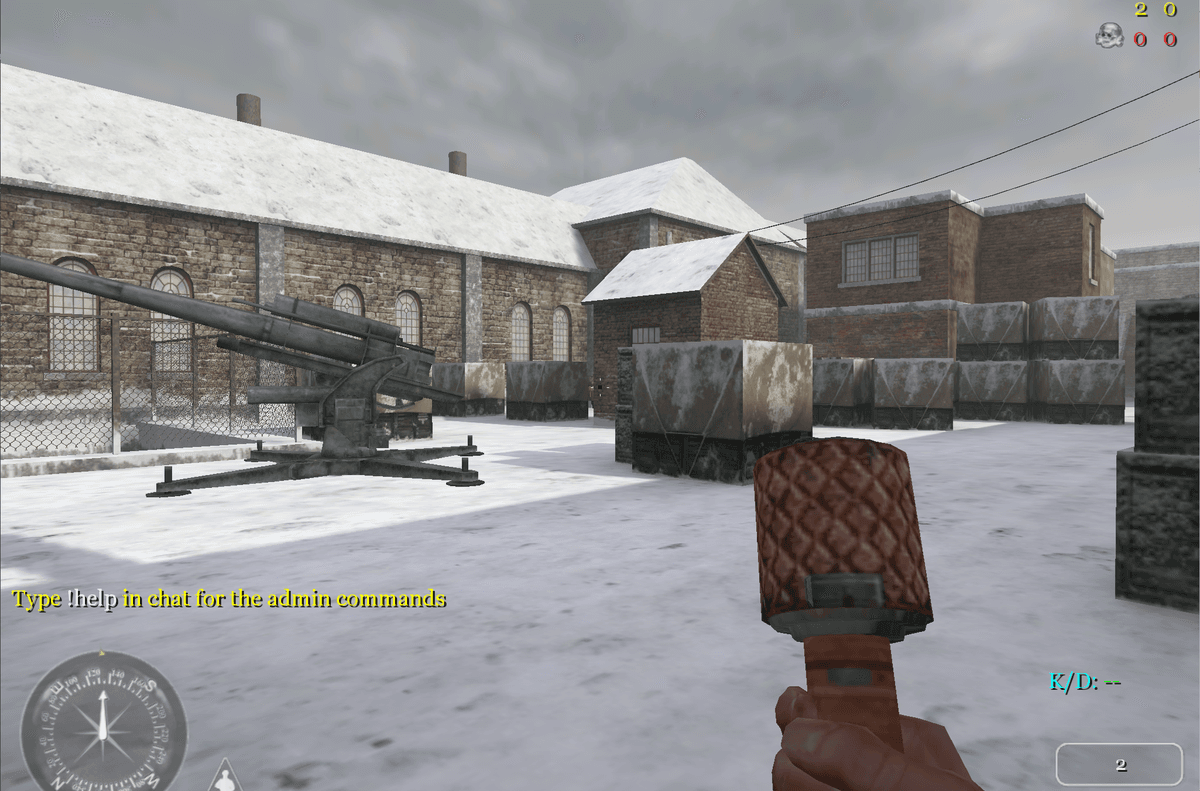
Pesquisadores revelaram uma vulnerabilidade crítica de execução remota de código (RCE) no Call of Duty 1, um título com mais de duas décadas de existência. A falha, um *stack overflow* no comando 'rcon map' do servidor dedicado Linux (operando em Docker), permite sobrescrever o endereço de retorno salvo, pois um *buffer* de 72 bytes aceitava 76 bytes sem validação. O *exploit* bem-sucedido, que garantiu um *shell* no processo do servidor de jogo, utilizou um *gadget* jmp esp de baixa memória e *shellcode* alfanumérico com sysentera para contornar filtros de entrada. Por exigir a senha do rcon, trata-se de uma RCE pós-autenticação, destacando a longevidade de falhas em sistemas legados, mesmo em ambientes inesperados.
A Paylogix, fornecedora de benefícios corporativos, confirmou um vazamento de dados ocorrido em novembro, que comprometeu as informações de pelo menos 65.000 pessoas. Entre os dados expostos estão números de Segurança Social, assinaturas eletrônicas, detalhes financeiros, registros médicos, números de passaporte e identificadores fiscais. O grupo de ransomware Akira reivindicou a autoria do ataque, adicionando a Paylogix à sua lista de vítimas em janeiro, evidenciando a crescente sofisticação das ameaças digitais que miram infraestruturas críticas.
A Vercel acaba de introduzir o Run SDK, uma solução crucial para a execução segura de JavaScript e TypeScript em fluxos de trabalho de agentes, integrada ao Vercel AI SDK. A novidade utiliza um sandbox QuickJS fortificado, garantindo o isolamento do código de segredos da aplicação, do ambiente Node.js e da rede. Com isso, desenvolvedores podem expor funções host com escopo limitado, aplicar limites de recursos e até pausar a execução para autenticação ou aprovação humana, reforçando a segurança em aplicações de IA.
Pesquisadores da Cyera revelaram a CVE-2026-65105, uma falha grave no NVIDIA NemoClaw que expõe modelos de IA a ataques persistentes. A vulnerabilidade surge da configuração que associa o Ollama ao endereço 0.0.0.0:11434 e desabilita a validação de Host-header. Essa brecha possibilita que um invasor, por meio de um site malicioso e utilizando DNS rebinding, acesse a API local do Ollama da vítima sem autenticação. Consequentemente, é possível listar, extrair, deletar ou sobrescrever modelos, consumir recursos da GPU e desconectar usuários. O risco mais alarmante é o envenenamento persistente de modelos, onde instruções ocultas são anexadas a cada prompt de sistema futuro, comprometendo a integridade da IA a longo prazo.


