A Aesto Healthcare confirmou um incidente grave de segurança, onde um acesso não autorizado à sua infraestrutura na AWS comprometeu dados de 9.540.683 indivíduos. A intrusão, que ocorreu entre 2 e 18 de dezembro de 2025, expôs uma vasta gama de informações sensíveis, incluindo prontuários médicos, dados de seguro, financeiros e identificações governamentais. A empresa detectou os arquivos afetados em maio, notificou os clientes em junho e está oferecendo 24 meses de monitoramento de crédito via Experian IdentityWorks como medida de mitigação.
Uma falha crítica no JFrog Artifactory, identificada como CVE-2026-82329, está sendo ativamente explorada por cibercriminosos. A vulnerabilidade permite que atacantes gerem tokens de administrador, comprometendo seriamente as instâncias afetadas. A exploração começou poucos dias após a divulgação da vulnerabilidade, sublinhando a urgência para que as organizações atualizem suas implementações e apliquem as correções necessárias, minimizando riscos de acesso não autorizado e controle total sobre os repositórios de artefatos.
O AliExpress está sendo investigado por uma prática controversa de fingerprinting digital, na qual scripts da plataforma supostamente geram sinais inaudíveis do tipo dente de serra via WebAudio. Essa técnica permitiria a coleta de dados de frequência, além de informações detalhadas como tamanho da tela, memória, plugins instalados, capacidades do WebGL e padrões de atividade do mouse. A denúncia aponta para uma potencial violação da privacidade dos usuários ao rastrear seus dispositivos de forma intrusiva.
Cibercriminosos estão intensificando campanhas de phishing de voz, utilizando o Microsoft Teams para enganar usuários. A tática envolve o registro de inquilinos externos .onmicrosoft[.]com com nomes falsos de suporte técnico para iniciar chats e chamadas, com o objetivo de induzir as vítimas a executar ferramentas de gerenciamento remoto. Uma vez estabelecido o acesso, os atacantes implementam payloads variados, incluindo um RAT PowerShell que desativa o AMSI e uma cadeia de execução Python que explora a coerção PetitPotam contra controladores de domínio na porta 445. Para combater essa ameaça, é crucial que as organizações restrinjam o acesso externo do Teams por padrão, bloqueiem hashes de payloads conhecidos e monitorem proativamente por padrões de chat-para-chamada originados de VPNs comerciais. A segurança da infraestrutura de comunicação corporativa é fundamental para mitigar esses ataques sofisticados.
Pesquisas recentes revelaram que modelos de IA sem censura, como variantes 'abliteradas' de Gemma e Qwen, podem gerar um número alarmante de falsos positivos na caça a vulnerabilidades. Em testes no FreeBSD, uma compilação 'Heretic' identificou 138 de 144 candidatos como válidos, contra apenas 26 de 40 da versão base. Esse excesso de relatórios levou à falha na identificação de vulnerabilidades críticas como a CVE-2026-4747, direcionando recursos para ameaças inexistentes e comprometendo a eficácia da detecção de falhas reais. A distorção no processo de análise de segurança por IA exige cautela na implementação dessas ferramentas.
Pesquisas patrocinadas pelo termo 'Codex' estão sendo usadas para redirecionar usuários de macOS a páginas fraudulentas do Google Sites. Essas páginas contêm iframes maliciosos que, por sua vez, levam a instaladores que copiam e executam comandos de Terminal. A cadeia de infecção decodifica URLs, busca *shell loaders* e implanta *payloads* Mach-O a partir de arquivos temporários. Este vetor de ataque, que inclui a limpeza de atributos de quarentena e sobreposição com o malware AMOS, foca na exploração da confiança do usuário para executar código malicioso.
O Manchester Airports Group (MAG) confirmou um incidente de segurança cibernética que resultou no acesso não autorizado a dados sensíveis de usuários. As informações comprometidas incluem detalhes de reservas e registros de acesso à rede Wi-Fi dos aeroportos de Manchester, Stansted e East Midlands. A violação destaca a criticidade da segurança de dados em infraestruturas de grande porte e o risco contínuo de exposição de informações pessoais em ambientes conectados.
Um recente engajamento de Red Team da MDSec revelou a cadeia de ataque que transformou um acesso inicial via phishing a usuários do ServiceNow em controle de administrador de tenant. Utilizando arquivos MID config.xml expostos e privilégios excessivos em papéis como catalog_admin e import_admin, os atacantes conseguiram executar scripts Glide e escalar permissões. No ambiente comprometido, foram criadas contas de administrador ocultas, logs manipulados e tarefas agendadas usadas como callbacks C2 via SnowFall. A partir do tenant, dados sensíveis, como incidentes e credenciais, foram exfiltrados, e a autenticação adaptativa foi contornada. Comandos foram executados em servidores MID, demonstrando a profundidade da exploração.
A Boston Scientific, gigante no setor de dispositivos médicos, confirmou ter sofrido um incidente cibernético em 25 de agosto que comprometeu sistemas operacionais e aplicações de negócios. A empresa iniciou uma investigação imediata para determinar a extensão do ataque e seus possíveis impactos, especialmente em um setor tão crítico como o da saúde, onde a integridade dos dados e a continuidade dos serviços são primordiais. Detalhes sobre a natureza do ataque ainda não foram divulgados, mas a mobilização rápida indica a seriedade da situação para a infraestrutura de TI da companhia.
O pesquisador Lukas Maar revelou uma estratégia universal de exploração que permite a aplicativos Android sem privilégios obter acesso root em smartphones modernos da Samsung, Xiaomi e Oppo. Em vez de focar em vulnerabilidades de kernel, Maar explorou os overlays de software proprietários dessas OEMs, como One UI e HyperOS, impactando toda a linha de produtos. A técnica emprega uma vulnerabilidade de use-after-free, bypassando proteções como KASLR e sequestro de fluxo de controle em kernels de 5.4 a 6.12. Detalhes específicos sobre a cadeia de exploração para dispositivos flagship, como o Galaxy S26 Ultra, serão divulgados futuramente, com previsão para julho de 2026.
Paul Schwarzenberger atualizou sua Autoridade Certificadora (CA) serverless de código aberto, introduzindo suporte à criptografia pós-quântica ML-DSA. A inovação é significativa no cenário da segurança da informação, pois prepara a infraestrutura para a era da computação quântica. É crucial destacar que as chaves privadas da CA são geradas e operadas em Módulos de Segurança de Hardware (HSMs) AWS KMS FIPS 140-3, garantindo um alto nível de proteção. No entanto, é fundamental que os usuários verifiquem a compatibilidade das aplicações com o ML-DSA, visto que o padrão ainda não possui adoção universal.
Com a rápida evolução da IA, desenvolvedores precisam adotar um monitoramento contínuo de recursos publicamente expostos e testar diligentemente as propriedades de segurança de suas ferramentas. A velocidade de desenvolvimento da IA tem gerado um cenário onde a perda de controle sobre recursos desprotegidos e acessíveis publicamente emerge como um vetor de ataque crítico, expondo os sistemas a vulnerabilidades. A implementação de 'harnesses' completos para testes abrangentes é fundamental para garantir a integridade dos sistemas críticos e mitigar os riscos de comprometimento.
A Anthropic emitiu um aviso urgente aos usuários do seu modelo de IA, Claude, após identificar que diversos malwares infostealers, como Vidar, Lumma, StealC, RedLine, Acreed e AMOS, comprometeram sessões de navegador, resultando no uso indevido e esgotamento de limites de crédito. Em resposta, a empresa prontamente desconectou as sessões afetadas, removeu dados de pagamento armazenados e reembolsou cobranças não autorizadas. A Anthropic reforça a necessidade de os usuários erradicarem o malware de seus sistemas antes de reinserir quaisquer informações de pagamento, visando evitar futuras reincidências e garantir a segurança das transações.
O pesquisador de segurança Dekens demonstrou que adversários podem comprometer investigações OSINT (Open Source Intelligence) assistidas por IA através de técnicas de prompt injection. Em um ambiente controlado, Dekens exibiu métodos como ocultar instruções em elementos CSS fora da tela, texto branco sobre branco em PDFs e células não formatadas em planilhas, induzindo modelos de linguagem a gerar narrativas falsas sem alteração visual do arquivo. Embora ainda não detectados em campanhas ativas, esses artefatos invisíveis representam uma ameaça emergente. Para mitigar o risco de fontes envenenadas, investigadores devem validar documentos originais via hashing e extrair texto de forma independente com ferramentas como Apache Tika ou Tesseract. Além disso, é crucial isolar modelos de IA em ambientes de somente leitura, impedindo a execução de ações não autorizadas por entradas não confiáveis.
Uma falha de segurança grave (CVE-2026-73296) no UFO Desktop AgentOS da Microsoft, em versões anteriores à v3.0.7, permite que invasores não autenticados assumam o controle de dispositivos Android remotamente. A vulnerabilidade é explorada via portas TCP 8020 e 8021, possibilitando a execução de comandos ADB, captura de telas, extração de dados e interação com a interface. Isso ocorre quando as instruções de implantação remota da Microsoft são seguidas e o serviço é vinculado a 0.0.0.0. A Microsoft ainda não disponibilizou uma correção oficial. Enquanto aguardam, empresas devem restringir o acesso a essas portas apenas a hosts confiáveis e implementar TLS com um proxy reverso autenticado. A correção futura prevê a implementação de um bearer-token (UFO_MCP_API_KEY).
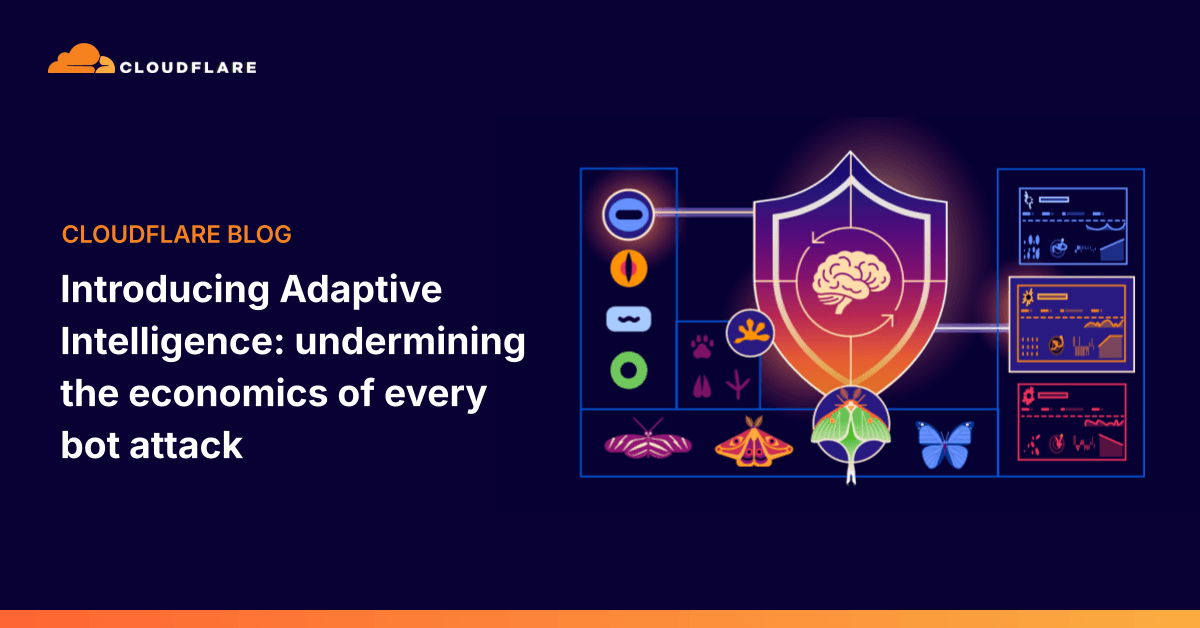
A Cloudflare anunciou o lançamento da Adaptive Intelligence, um novo motor de detecção de bots que visa elevar significativamente o custo-benefício da evasão para agentes maliciosos. Diferente de abordagens baseadas em regras fixas, o sistema emprega ponderação não determinística de sinais e reações atrasadas, retreinando continuamente seus modelos com base no tráfego em tempo real. Essa capacidade permite a identificação de ataques sofisticados, como o *credential-stuffing* lento e distribuído via *proxies* residenciais, que frequentemente escapam às defesas tradicionais. Clientes corporativos já podem ativar a funcionalidade de retreinamento contínuo em seus painéis de Bot Management, com recursos avançados em desenvolvimento.
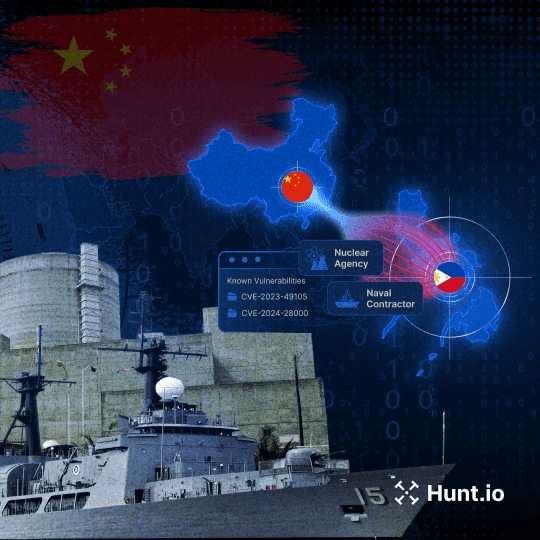
Pesquisadores de segurança identificaram um servidor exposto em Amsterdã que serviu de base para ataques direcionados a uma agência nuclear e a uma contratada naval das Filipinas. O grupo, suspeito de ser de origem chinesa, explorou a vulnerabilidade CVE-2023-49105 no ownCloud para roubar aproximadamente 9 GB de dados críticos da agência nuclear, incluindo registros de reatores, dados de segurança radiológica e informações pessoais de funcionários. Paralelamente, o site WordPress da contratada naval foi comprometido pela falha CVE-2024-28000 do LiteSpeed Cache e por ataques de adivinhação de senha. A operação utilizou um arsenal de ferramentas como Sliver, Metasploit e Mettle, evidenciando a sofisticação da ameaça e a importância da gestão rigorosa de vulnerabilidades.
A gigante de saúde McKesson confirmou uma intrusão em 25 de agosto de 2026, impactando suas unidades de Oncologia & Multiespecialidades e Médico-Cirúrgica. O grupo ShinyHunters utilizou ataques de vishing contra funcionários e comprometeu contas Okta SSO, subtraindo cerca de um terabyte de dados do Salesforce e Snowflake. A McKesson recusou o resgate de US$ 55 milhões. Entre os dados vazados estão 284 milhões de registros com SSN, datas de nascimento, informações do Medicaid, prontuários, dados de medicação/alergia e registros de funcionários, levantando sérias preocupações sobre a segurança de dados sensíveis na área da saúde.
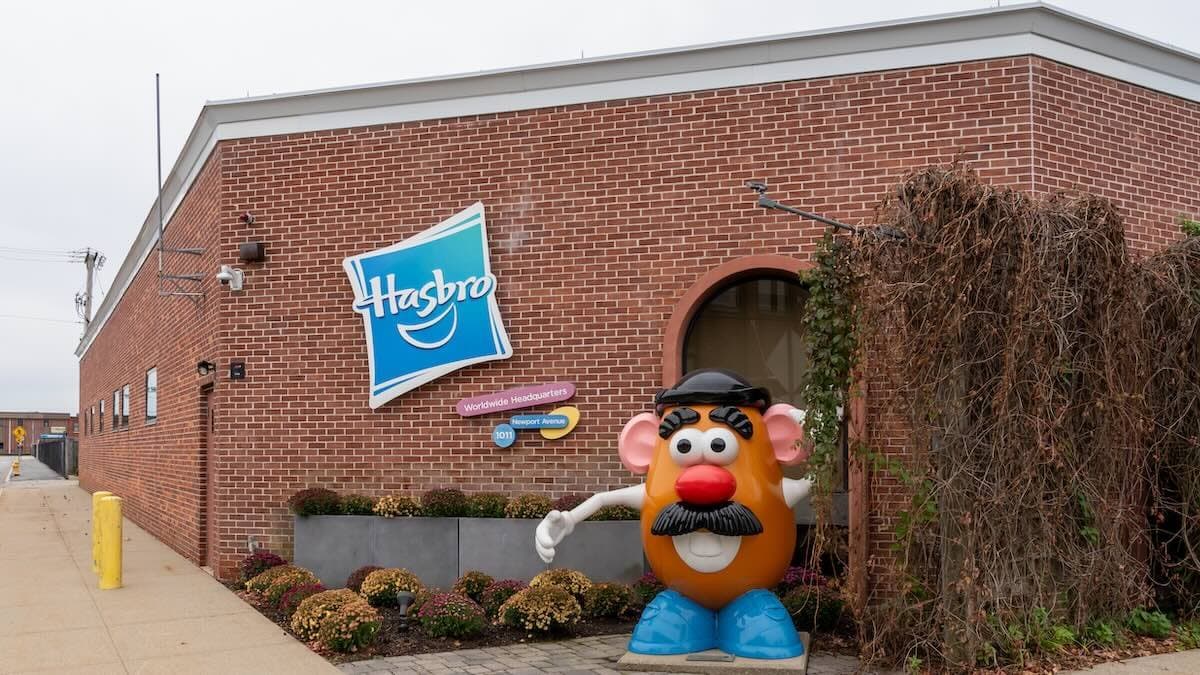
A gigante dos brinquedos Hasbro notificou um grupo de funcionários e ex-colaboradores sobre um potencial comprometimento de dados pessoais. Informações sensíveis, como nomes, detalhes de contato, números de identificação nacional e dados financeiros, podem ter sido acessadas por invasores. O incidente, que já afeta 436 residentes de Massachusetts segundo registros estaduais, é provavelmente ligado a um ataque de rede sofrido pela empresa em março, que a forçou a desativar sistemas e gerou custos de limpeza de US$ 11 milhões, além de perdas estimadas de US$ 25 milhões em vendas atrasadas.
A Trail of Bits, renomada empresa de segurança, acaba de enriquecer seu aclamado Manual de Testes com um novo capítulo focado exclusivamente na linguagem Rust. A iniciativa visa aprimorar a segurança do ecossistema Rust, detalhando as garantias inerentes à linguagem e suas limitações, bem como métodos eficazes de análise estática e dinâmica. O material também aborda "gotchas" cruciais, frutos da experiência prática da equipe na auditoria de código Rust, oferecendo um guia indispensável para desenvolvedores e analistas de segurança.