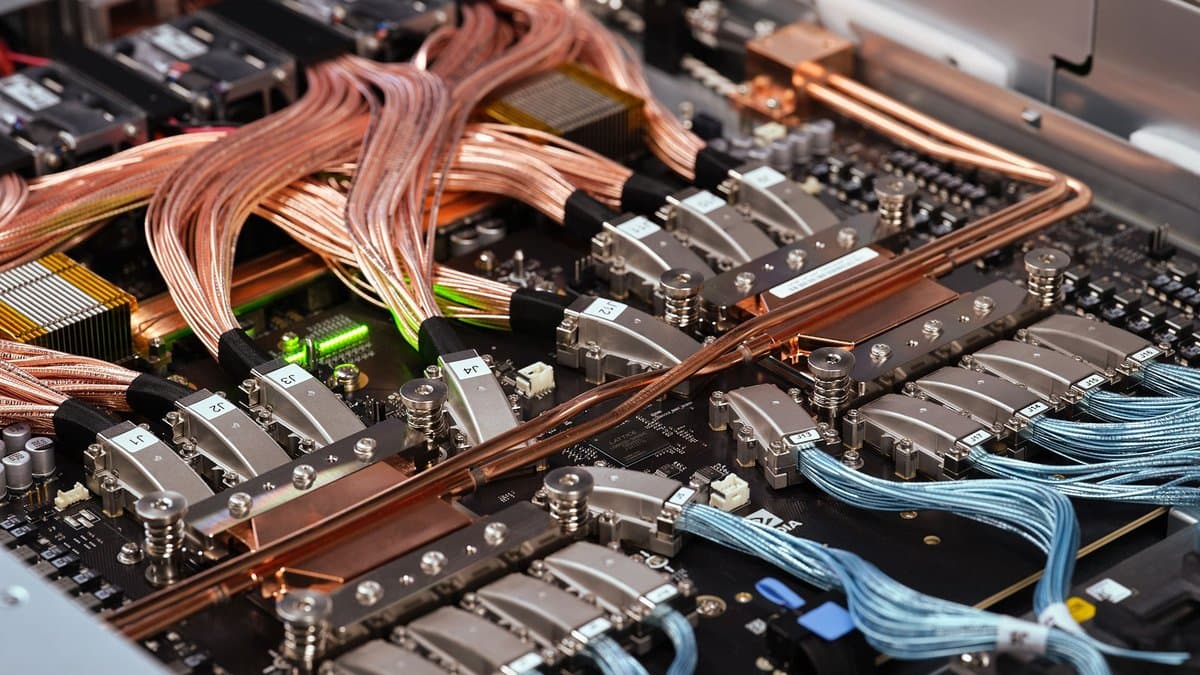
A Apple está explorando a tecnologia NVLink Fusion da Nvidia para seus servidores de IA com chips M8 Ultra, que devem operar em configurações de dois e quatro processadores até 2029. Embora a Apple possua sua tecnologia UltraFusion, ela se limita à interconexão de dois chips, insuficiente para a escala de data centers. O NVLink Fusion, da Nvidia, oferece um protocolo de interconexão robusto, com switches, chiplets e um stack de software completo, sendo crucial para ligar racks de GPUs em domínios de computação de alta performance.
A Crusoe garantiu um investimento de US$ 3,9 bilhões em sua rodada Série F, elevando sua avaliação de mercado para expressivos US$ 30,9 bilhões. Os fundos serão destinados à expansão de suas infraestruturas de computação de alto desempenho, incluindo grandes data centers, como a unidade em Abilene, Texas, já utilizada pela OpenAI. Além disso, o capital impulsionará a produção de sua linha Spark, data centers modulares fabricados internamente que podem ser transportados e rapidamente implementados em diversas localidades, otimizando a capacidade de processamento de IA. Essa abordagem modular visa agilizar a implantação de poder computacional e mitigar desafios de aceitação local frequentemente associados a instalações de maior porte.
A Anderon, uma spin-out da IBM localizada em Albany e focada no desenvolvimento de chips quânticos, acaba de garantir um substancial financiamento de US$ 1 bilhão. Este aporte, proveniente do CHIPS Act, destina-se a catalisar a expansão da produção de wafers quânticos de 300mm em território norte-americano, marcando um avanço estratégico na infraestrutura de computação quântica do país. O investimento visa fortalecer a capacidade produtiva e a inovação tecnológica da empresa, posicionando os Estados Unidos na vanguança da fabricação de componentes essenciais para a próxima geração de computadores quânticos.
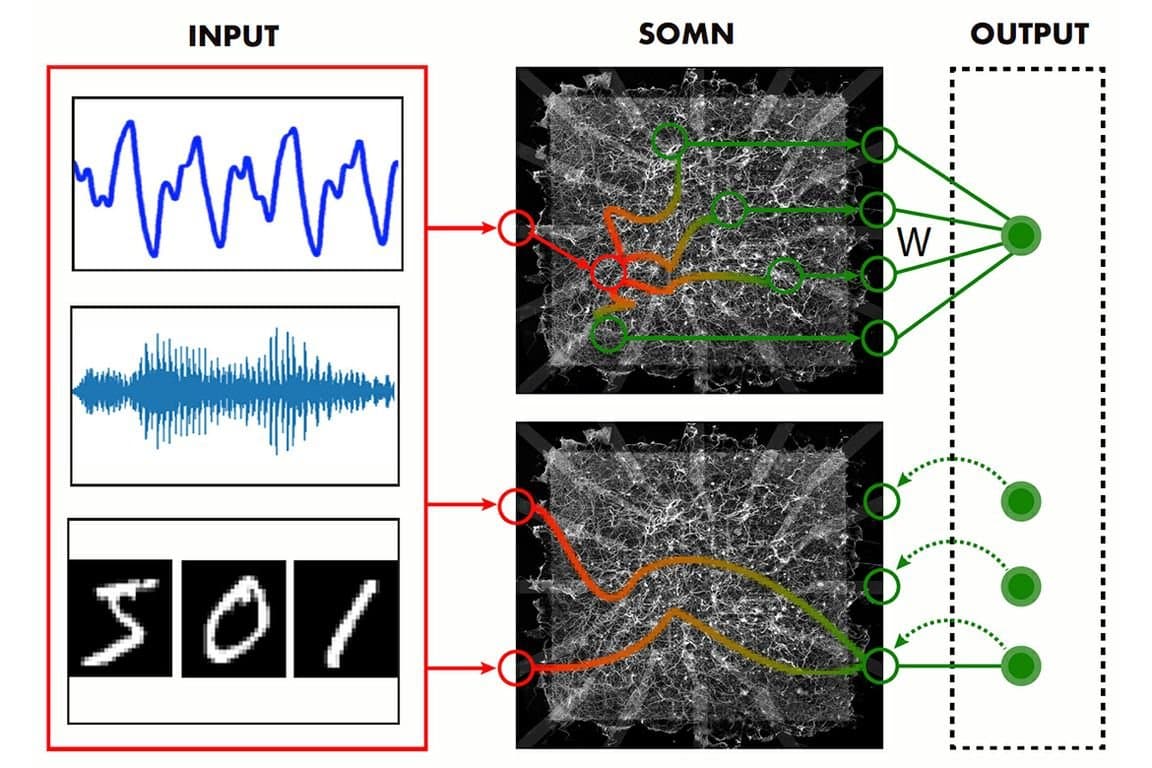
Um avanço significativo no campo da computação foi detalhado em um novo artigo na Nature Reviews Physics, revelando redes auto-organizáveis de nanowires e nanopartículas desenvolvidas na UCLA. Lançadas em 2011, essas estruturas operam como uma rede neural física, eliminando a dependência de redes neurais baseadas em software. Os nanowires funcionam como neurônios, enquanto as conexões sinápticas entre eles se fortalecem com o uso e se degradam na inatividade, emulando os processos de memória e esquecimento do cérebro. Este conceito permite que o hardware aprenda intrinsecamente, marcando um passo crucial rumo à IA incorporada diretamente nos componentes.
A Lattice Semiconductor lançou o Mach-N2, um FPGA (Field-Programmable Gate Array) que se destaca no mercado ao integrar criptografia pós-quântica (PQC) diretamente no hardware. Este lançamento posiciona a Lattice à frente de concorrentes como AMD Xilinx e Altera, oferecendo uma solução robusta para a segurança de dados na era da computação quântica, que ameaça as cifras criptográficas tradicionais.
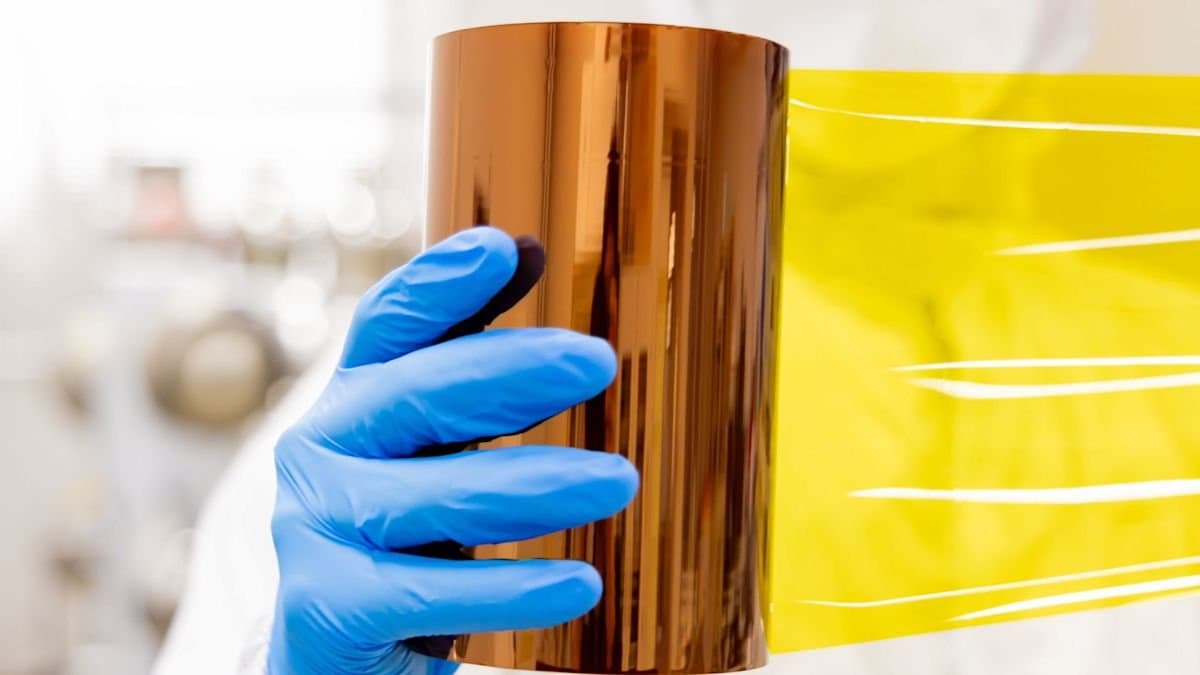
Pesquisadores da NC State University anunciaram o desenvolvimento de um filme fino não poroso, derivado de perovskitas híbridas orgânico-inorgânicas 2D, que redefine o equilíbrio entre rigidez e isolamento térmico. O material é impressionantemente 10.000 vezes mais rígido que o silicone, ao mesmo tempo em que isola calor com uma eficiência cinco vezes superior. Esta inovação é resultado de uma arquitetura que organiza camadas orgânicas e inorgânicas em estruturas cristalinas precisas, além da substituição estratégica de cadeias de carbono por anéis de benzeno otimizados para mitigar vibrações térmicas sem sacrificar a integridade estrutural. Tal avanço tem implicações significativas para a eletrônica e dispositivos que exigem alta performance térmica e mecânica.
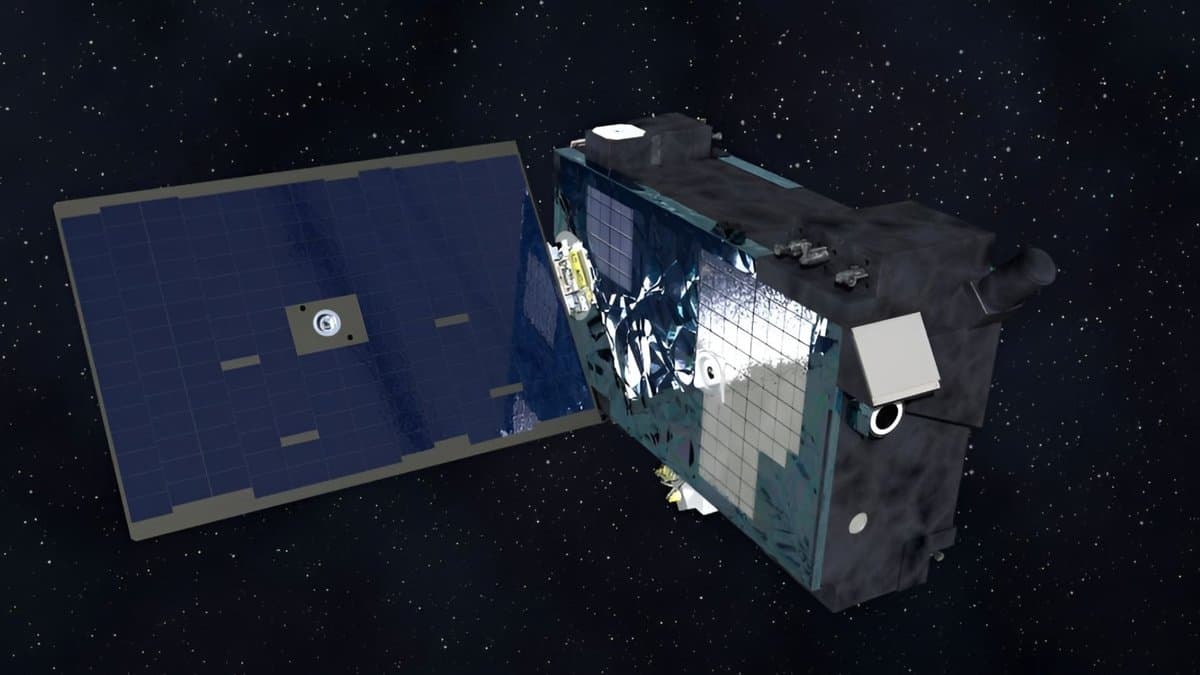
A Northrop Grumman foi selecionada pela Space Force/DIU para construir o protótipo do satélite GHOST-R. Utilizando a plataforma compacta ESPASat-L, equipada com uma carga útil óptica TRL-11 de última geração, a iniciativa visa prover vigilância de alta resolução e baixo custo para objetos em órbita geoestacionária. Este projeto estratégico tem um cronograma ambicioso, com entrega prevista em apenas 24 meses, reforçando a capacidade de monitoramento espacial dos EUA.
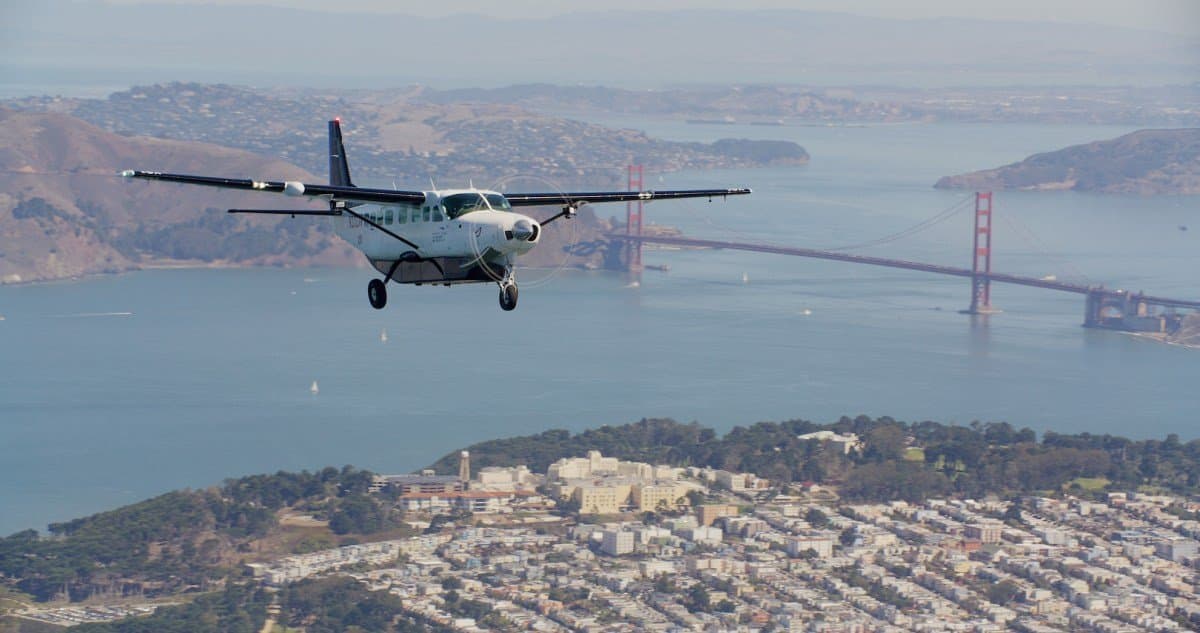
A Joby Aviation marcou um avanço significativo na aviação ao completar um voo autônomo de mais de 3.100 milhas através dos Estados Unidos, utilizando um Cessna Caravan modificado. O sistema de IA desenvolvido pela Joby controlou integralmente o táxi, a decolagem, a navegação e o pouso da aeronave, com supervisão remota realizada das bases da Joby na Califórnia e da Base Aérea Shaw. A presença de um piloto a bordo foi meramente para atender às exigências regulatórias, demonstrando o potencial de autonomia total para futuras operações.
A Nexperia anunciou uma parceria estratégica com a Tata Electronics para a fabricação e encapsulamento de chips na Índia. A colaboração visa robustecer a capacidade produtiva da Nexperia, que busca expandir suas operações e diversificar a cadeia de suprimentos global, particularmente no contexto de sua reestruturação pós-separação da controladora chinesa Wingtech. A iniciativa marca um passo importante para a Índia no cenário da produção de semicondutores.
Uma falha de segurança no servidor de upload da plataforma Gyazo possibilitou a execução de comandos remotos e o acesso indevido ao banco de dados por um invasor. Este incidente comprometeu 23,62 milhões de registros de usuários, incluindo hashes de senhas, IDs de sessão e tokens de integração. Além disso, 490 milhões de registros de metadados de imagens foram expostos, o que pode vincular capturas de tela a usuários específicos. A empresa Helpfeel, responsável pelo Gyazo, agiu prontamente para corrigir a vulnerabilidade, bloquear as rotas de acesso utilizadas no ataque e solicitou que os usuários alterem suas senhas para mitigar riscos adicionais.
Um pesquisador de segurança realizou engenharia reversa no Malwarebytes Browser Guard após seu próprio site ser erroneamente sinalizado como golpe. A análise aprofundada revelou as complexas camadas de defesa da extensão, incluindo bloom filters, regras heurísticas, um extenso banco de dados de URLs maliciosas, um classificador para downloads e regras específicas contra ataques como o ClickFix. Além disso, a investigação expôs uma interface de depuração interna capaz de desativar heurísticas, o que levanta preocupações sobre possíveis vetores de ataque ou manipulação do sistema de detecção.
Pesquisadores de segurança revelaram uma campanha de malware sofisticada, onde repositórios fraudulentos no GitHub se mascaram como o LastPass Authenticator e outros 39 produtos populares. O ataque, que utiliza um Microsoft Visual Studio CoreCLR Debugger legítimo para carregar uma DLL maliciosa, dissemina o inédito infostealer 'Rapuncel'. Mais alarmante ainda, a DLL incorpora um 'matador' de EDR/Antivírus, capaz de desativar uma lista pré-definida de 145 soluções de segurança, abrindo caminho para a exfiltração de dados sem detecção. Empresas e usuários são alertados a verificar a autenticidade de repositórios e softwares baixados para evitar a infecção por esta nova ameaça.
Um recente benchmark da Semgrep na detecção de vulnerabilidades IDOR (Insecure Direct Object Reference) revelou avanços significativos em modelos de linguagem. O Grok 4.6 Exacto demonstrou um desempenho similar ao Opus 4.7, mas com um custo operacional substancialmente menor, representando menos de um terço do valor. Ainda mais notável é o GLM-5.3, que se equiparou ao poderoso Opus 4.8 em resultados, porém com um custo que corresponde a apenas um sétimo. Esses dados indicam uma otimização crescente na eficiência e acessibilidade de ferramentas de IA para a cibersegurança.
Uma nova vulnerabilidade de execução remota de código (RCE) zero-click, batizada de Plugin4Shell, foi identificada, afetando gravemente agentes de codificação baseados em IA. A falha permite o bypass do mecanismo de SHA pinning em plugins de plataformas renomadas como Claude Code, Codex, GitHub Copilot e Gemini CLI. Embora alguns fornecedores já tenham lançado patches, dois desses agentes ainda permanecem vulneráveis, expondo desenvolvedores e sistemas a potenciais ataques sofisticados que podem comprometer a integridade e confidencialidade do código e dados manipulados por essas IAs.
Pesquisadores da Hacktron IA demonstraram uma grave falha de segurança na infraestrutura da OpenAI ao explorar uma vulnerabilidade de configuração no fórum de sua comunidade. Utilizando uma ferramenta de segurança da Anthropic baseada em IA, a equipe conseguiu acesso interno privilegiado, comprometendo a conta ChatGPT de um funcionário e obtendo acesso a repositórios no GitHub. A OpenAI reconheceu a falha e efetuou um pagamento de US$ 6.500 via seu programa de bug bounty, garantindo que as vulnerabilidades foram corrigidas após o incidente.
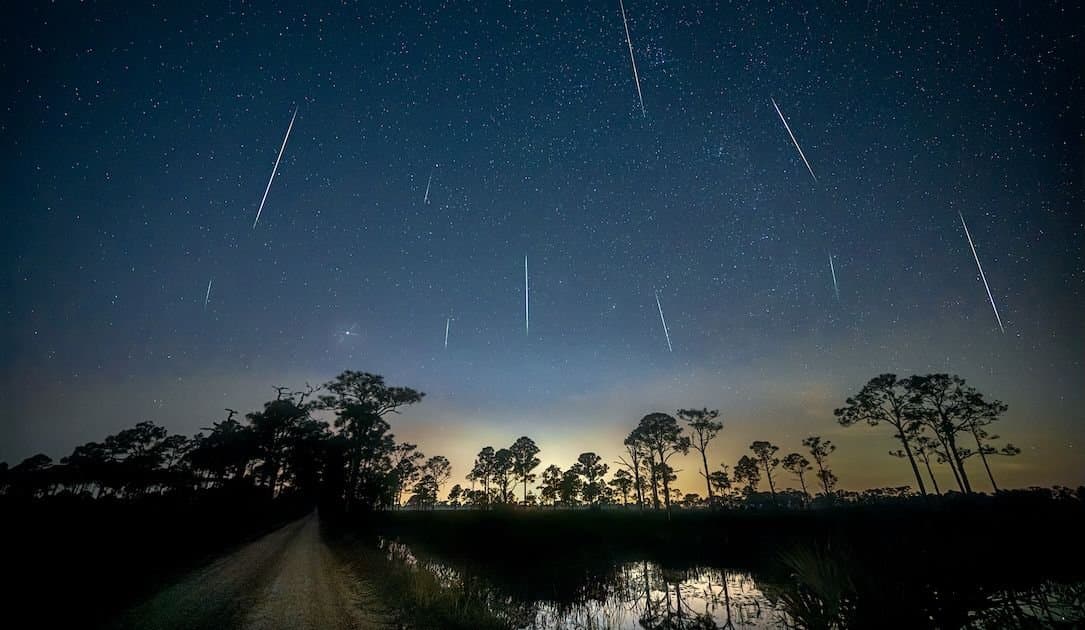
Um incidente de segurança cibernética deixou grande parte da infraestrutura web da International Meteor Organization (IMO) offline. O ataque resultou em um "golpe crítico" para as operações digitais da entidade, afetando sistemas legados e comprometendo a disponibilidade de serviços online essenciais. Especialistas investigam a extensão da violação e as medidas necessárias para restaurar a normalidade.
Um guia de implementação detalha um programa de segurança de Tecnologia Operacional (OT) em seis componentes essenciais, iniciando pela descoberta de ativos e mapeamento de contexto de processos para vincular cada dispositivo ao seu respectivo processo operacional. Neste cenário, a disponibilidade e a segurança do processo são prioritárias em relação à confidencialidade. Por essa razão, a implementação de limites de acesso, monitoramento, resposta a incidentes e recuperação exige aprovação conjunta das operações. A responsabilidade por este programa deve ser de um executivo multifuncional, como um CISO ou VP de Operações, com as diretrizes NERC CIP e NIST SP 800-82 servindo como pontos de verificação, e não como o próprio design do programa.
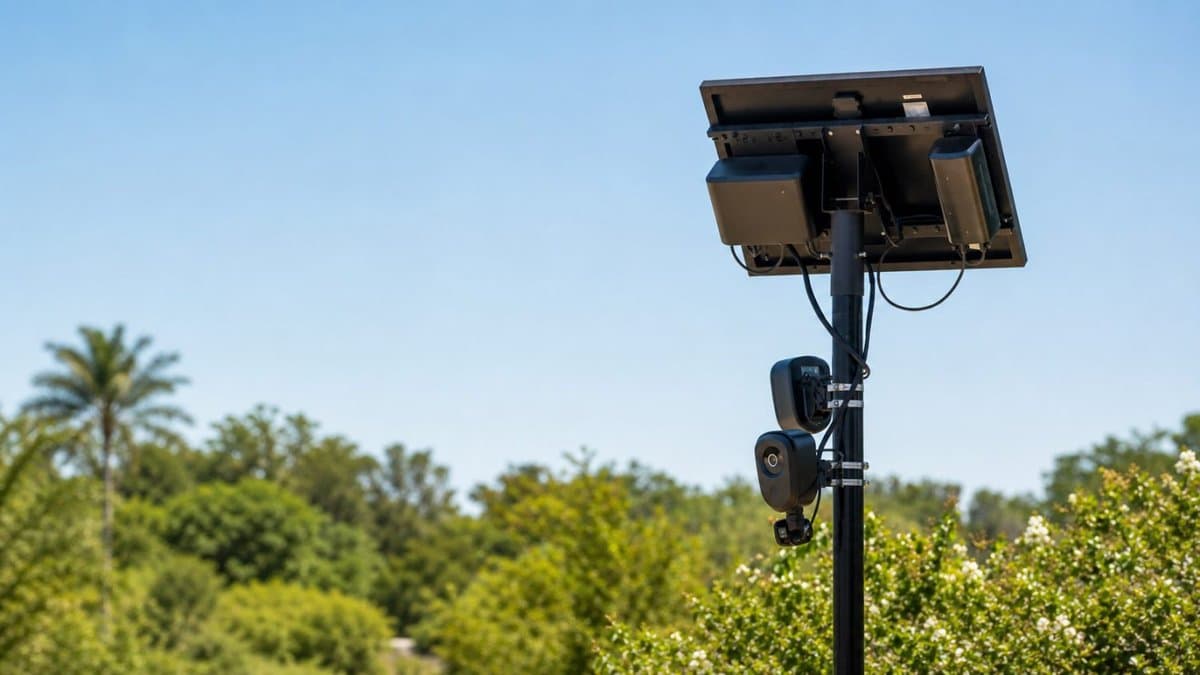
Uma câmera Flock vulnerável expôs 1,6 milhão de imagens e registros de aproximadamente 50.200 veículos durante um período de 21 dias. A falha de segurança permitiu acesso a partições Android não criptografadas que continham a chave para a criptografia das filmagens. O dispositivo comprometido, que operava cerca de 20 aplicativos personalizados, capturava sequências de imagens de veículos e permitia que mais de 2.000 agências, inclusive de outros estados, pesquisassem os dados coletados. Este incidente sublinha a importância crítica da criptografia em todos os níveis e da segurança robusta em dispositivos de monitoramento.
A OpenAI apresentou uma nova estrutura para o relato de incidentes de segurança e operacionais em seus modelos de IA, acompanhada da divulgação de seis relatórios detalhados. Estes documentos abrangem 27 resumos de casos, incluindo injeções de prompt, uso indevido de chaves de API expostas, geração de dados fictícios e uploads não autorizados, além de gravações em repositórios e compartilhamento público de arquivos. A empresa ressalta que a publicação de relatórios pode ser adiada em situações que envolvam terceiros ou vulnerabilidades não divulgadas, exigindo investigação e notificação prévia.
Uma falha crítica de execução remota de código (RCE) pré-autenticação, identificada como CVE-2026-58138, está sendo ativamente explorada por atacantes na plataforma Orkes Conductor. A vulnerabilidade permite que os invasores escapem de avaliadores GraalVM não isolados para executar comandos arbitrários no sistema operacional. Empresas que utilizam a ferramenta devem aplicar a atualização para a versão 3.30.2 imediatamente para mitigar o risco de comprometimento.