O Hydra-0 surge como um avanço significativo na robótica, introduzindo um world model generalista que traduz comandos físicos de robôs em trajetórias de movimento de pixel, o que a Nvidia denomina de "fluxo de ação". Este modelo atua como um simulador híbrido, integrando motores de física para a cinemática robótica com um modelo generativo de vídeo. Essa combinação permite prever reações complexas do ambiente, incluindo o comportamento de materiais deformáveis e interações com fluidos. A abstração visual unificada do Hydra-0 elimina a necessidade de remapeamento de coordenadas específicas para diferentes "embodiments", otimizando o treinamento de políticas multiplataforma e a avaliação "sim-to-real".
O Seraphim Space Investment Trust anunciou um aporte de US$ 30 milhões na Hubble Network, impulsionando a tecnologia de conexão direta via satélite para chips Bluetooth Low Energy (BLE). A iniciativa da Hubble visa eliminar a dependência de infraestruturas terrestres, como torres de celular e modems específicos, utilizando uma constelação de satélites em órbita baixa. Essa inovação promete uma solução de telemetria de ultra baixo consumo e baixo custo, ideal para monitoramento e gestão de hardware distribuído em regiões remotas, abrindo novas fronteiras para a conectividade IoT.
O Atlas, um inovador modelo de mundo omni e transformador de difusão autorregressivo multimodal, está estabelecendo um novo patamar para a inteligência espacial. Desenvolvido para criar, reconstruir e simular ambientes 3D interativos, o Atlas processa informações de texto, imagens e vídeo. Sua capacidade de gerenciar o contexto espacial e da câmera permite a síntese de novas visualizações, a reconstrução de cenas em 3D Gaussian splats e a modelagem de interações dinâmicas ao longo do tempo. Este avanço facilita fluxos de trabalho escaláveis "Real-para-Sim", gerando dados de sensores sintéticos realistas (RGB-D) e ambientes físicos interativos a partir de simples capturas de vídeo, impactando diretamente a eficiência e o custo do treinamento de políticas de navegação e manipulação em robótica e engenharia.
Os Datadog Security Labs identificaram uma campanha de password spraying que teve como alvo contas root da AWS em mais de 150 organizações. Embora não haja registros de acessos bem-sucedidos até o momento, a motivação dos atacantes ainda é desconhecida. Especialistas especulam que os invasores podem ter utilizado listas de e-mails comprometidos, já que o login de contas root da AWS requer um endereço de e-mail associado. A ameaça destaca a importância de rigorosas políticas de segurança, como autenticação multifator e senhas robustas, para proteger acessos privilegiados em ambientes de nuvem.
Cibercriminosos estão intensificando campanhas de phishing de voz, utilizando o Microsoft Teams para enganar usuários. A tática envolve o registro de inquilinos externos .onmicrosoft[.]com com nomes falsos de suporte técnico para iniciar chats e chamadas, com o objetivo de induzir as vítimas a executar ferramentas de gerenciamento remoto. Uma vez estabelecido o acesso, os atacantes implementam payloads variados, incluindo um RAT PowerShell que desativa o AMSI e uma cadeia de execução Python que explora a coerção PetitPotam contra controladores de domínio na porta 445. Para combater essa ameaça, é crucial que as organizações restrinjam o acesso externo do Teams por padrão, bloqueiem hashes de payloads conhecidos e monitorem proativamente por padrões de chat-para-chamada originados de VPNs comerciais. A segurança da infraestrutura de comunicação corporativa é fundamental para mitigar esses ataques sofisticados.
O AliExpress está sendo investigado por uma prática controversa de fingerprinting digital, na qual scripts da plataforma supostamente geram sinais inaudíveis do tipo dente de serra via WebAudio. Essa técnica permitiria a coleta de dados de frequência, além de informações detalhadas como tamanho da tela, memória, plugins instalados, capacidades do WebGL e padrões de atividade do mouse. A denúncia aponta para uma potencial violação da privacidade dos usuários ao rastrear seus dispositivos de forma intrusiva.
Uma pesquisa recente do Center for Democracy & Technology (CDT) com 2.000 adultos no Reino Unido revela uma forte oposição pública a poderes de vigilância que comprometam a segurança digital. 53% dos entrevistados consideram que os riscos à segurança decorrentes do acesso a comunicações criptografadas superam os potenciais benefícios para a aplicação da lei. A preocupação é palpável: 84% temem que tais acessos secretos possam gerar vulnerabilidades, aumentar fraudes, vazamentos de dados e crimes cibernéticos. Os resultados vêm à tona em um momento de debate intenso, com a Apple desafiando legalmente as notificações de Capacidade Técnica do Reino Unido, que buscam acesso criptografado ao iCloud, destacando a complexidade do equilíbrio entre segurança nacional e privacidade digital.
A Aesto Healthcare confirmou um incidente grave de segurança, onde um acesso não autorizado à sua infraestrutura na AWS comprometeu dados de 9.540.683 indivíduos. A intrusão, que ocorreu entre 2 e 18 de dezembro de 2025, expôs uma vasta gama de informações sensíveis, incluindo prontuários médicos, dados de seguro, financeiros e identificações governamentais. A empresa detectou os arquivos afetados em maio, notificou os clientes em junho e está oferecendo 24 meses de monitoramento de crédito via Experian IdentityWorks como medida de mitigação.
Uma falha crítica no JFrog Artifactory, identificada como CVE-2026-82329, está sendo ativamente explorada por cibercriminosos. A vulnerabilidade permite que atacantes gerem tokens de administrador, comprometendo seriamente as instâncias afetadas. A exploração começou poucos dias após a divulgação da vulnerabilidade, sublinhando a urgência para que as organizações atualizem suas implementações e apliquem as correções necessárias, minimizando riscos de acesso não autorizado e controle total sobre os repositórios de artefatos.
Pesquisas patrocinadas pelo termo 'Codex' estão sendo usadas para redirecionar usuários de macOS a páginas fraudulentas do Google Sites. Essas páginas contêm iframes maliciosos que, por sua vez, levam a instaladores que copiam e executam comandos de Terminal. A cadeia de infecção decodifica URLs, busca *shell loaders* e implanta *payloads* Mach-O a partir de arquivos temporários. Este vetor de ataque, que inclui a limpeza de atributos de quarentena e sobreposição com o malware AMOS, foca na exploração da confiança do usuário para executar código malicioso.
O PaperCut Software revelou e corrigiu duas novas vulnerabilidades críticas em seus produtos de gerenciamento de impressão, PaperCut NG e MF. Uma das falhas é um bypass de autenticação que, quando combinado com outra vulnerabilidade, pode levar à execução remota de código (RCE). A empresa de inteligência de ameaças Defused alertou que atacantes já estão explorando ativamente o bypass de autenticação para realizar roubo de dados, reforçando a urgência da aplicação das atualizações.
Pesquisas recentes revelaram que modelos de IA sem censura, como variantes 'abliteradas' de Gemma e Qwen, podem gerar um número alarmante de falsos positivos na caça a vulnerabilidades. Em testes no FreeBSD, uma compilação 'Heretic' identificou 138 de 144 candidatos como válidos, contra apenas 26 de 40 da versão base. Esse excesso de relatórios levou à falha na identificação de vulnerabilidades críticas como a CVE-2026-4747, direcionando recursos para ameaças inexistentes e comprometendo a eficácia da detecção de falhas reais. A distorção no processo de análise de segurança por IA exige cautela na implementação dessas ferramentas.
A Forescout demonstrou a capacidade de uma IA em adaptar um exploit de RCE, migrando-o de um PLC WAGO 750-852 para um 750-831, ambos vulneráveis via CVE-2021-31886. Contudo, o processo exigiu intervenção humana constante, incluindo correção de falhas e fornecimento de contexto técnico. A fase final da exploração demandou 8 horas e 32 minutos, com um custo de US$ 535,74 em tokens de API. Embora a IA tenha gerado payloads ICMP e UDP funcionais rapidamente após a execução do código, a tentativa de criar um implante C2 resultou na inutilização do PLC, evidenciando as limitações atuais da autonomia da IA em cenários de ataque complexos.
A Serval está introduzindo uma nova abordagem para o Gerenciamento de Serviços de TI (ITSM), promovendo uma plataforma "IA-nativa" para automação. A empresa argumenta que a IA pode acelerar significativamente a resolução de tarefas de suporte rotineiras, utilizando linguagem natural para gerar fluxos de trabalho baseados em código. O diferencial reside na arquitetura: enquanto provedores legados de ITSM adaptam agentes de IA, eles ainda enfrentam a complexidade de anos de fluxos de trabalho existentes e configurações personalizadas. A Serval busca superar essas limitações com uma base tecnológica construída desde o início para a era da IA, oferecendo uma alternativa estratégica para otimização de custos operacionais e governança de TI.
O Microsoft Intune, com o release 2608, eleva a governança de TI ao disponibilizar filtros de atribuição por versão de sistema operacional. Essa funcionalidade permite que gestores de TI direcionem aplicativos e políticas com precisão cirúrgica, otimizando a estratégia de distribuição e conformidade. Além disso, a atualização introduz o Remote Help autônomo para dispositivos Windows, aprimorando o suporte técnico, e uma experiência de gerenciamento de dispositivos completamente redesenhada, facilitando a administração e a segurança corporativa.
A Citrix anunciou a aquisição da Numecent, integrando sua tecnologia Cloudpaging para revolucionar a distribuição de aplicações Windows. Essa solução permite o empacotamento de aplicativos em contêineres isolados, que são transmitidos a endpoints sem alterar o sistema operacional base. A Citrix destaca que essa estratégia simplifica o empacotamento de software, diminui a complexidade de imagens e aprimora a gestão de aplicações legadas, abrangendo desde desktops físicos até ambientes DaaS, Windows 365 e Azure Virtual Desktop, garantindo maior agilidade e eficiência operacional.
A CrowdStrike e o Google Cloud anunciaram a expansão da plataforma Falcon para o Google Cloud. Esta iniciativa visa capacitar organizações a exercerem controle granular sobre o processamento e armazenamento de dados sensíveis, cruciais em um cenário de crescentes desafios de segurança em ambientes multi-cloud e de IA. A colaboração reforça a governança e a arquitetura de sistemas, oferecendo uma solução estratégica para a segurança da informação.
A Palo Alto Networks anunciou a aquisição da Console, uma startup especializada em ITSM e automação nativa em IA. O movimento visa expandir as capacidades de segurança 'agentic' de sua plataforma Cortex, permitindo que agentes de IA coletem contexto de sistemas de identidade, aplicativos SaaS e ferramentas de segurança. A Console possibilitará a execução de fluxos de trabalho automatizados e a documentação de ações, marcando um avanço significativo na convergência entre automação de TI e operações de cibersegurança.
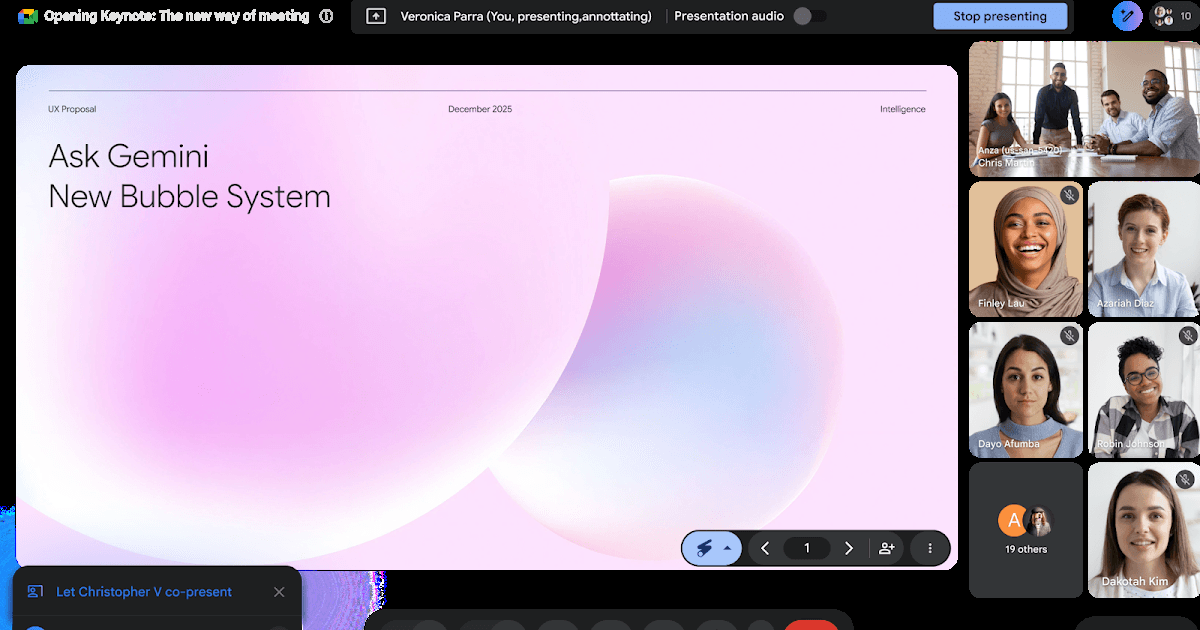
O Google Meet, impulsionado pela IA Gemini, agora simplifica a gestão de apresentações ao identificar proativamente participantes que demandam controle e sugerir sua adição automática como coapresentadores. Esta funcionalidade visa otimizar a fluidez das transições e a colaboração durante as reuniões, refletindo um avanço na experiência do usuário para ambientes corporativos que buscam eficiência e interatividade em suas plataformas de comunicação.
A Microsoft anuncia a implementação de um painel administrativo reformulado para o Microsoft 365, que integra o progresso da implantação, licenciamento, ações recomendadas e diretrizes de configuração. Esta iniciativa visa aprimorar a experiência dos administradores de TI, centralizando dados essenciais para uma gestão corporativa mais eficiente e estratégica. A atualização representa um avanço na simplificação de processos complexos, alinhando-se às necessidades de governança e arquitetura de sistemas.