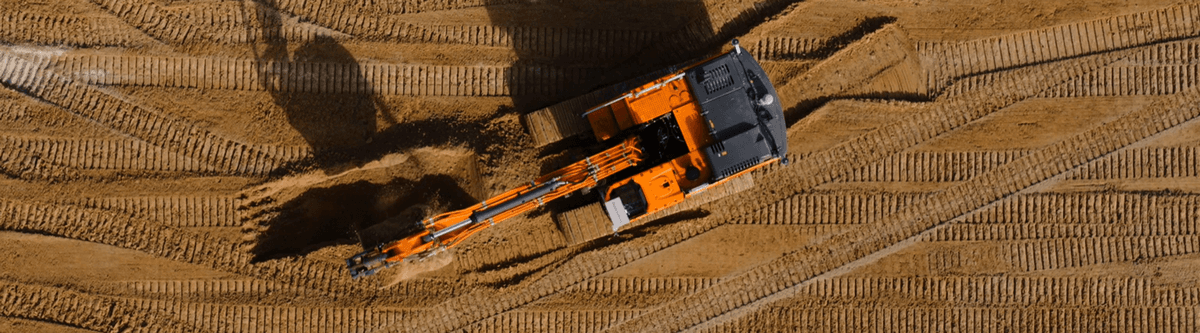
A Gravis Robotics, empresa inovadora no setor de autonomia, anunciou a captação de US$200 milhões em sua rodada de financiamento Série A, liderada pela SoftBank. O aporte será direcionado para o aprimoramento e expansão de seus kits de hardware e software, projetados para transformar equipamentos pesados da construção civil em máquinas autônomas. Essa iniciativa promete revolucionar a eficiência e segurança nos canteiros de obras, marcando um avanço significativo na aplicação de IA em ambientes industriais.
O Nav2, grupo responsável por uma das pilhas de navegação robótica mais adotadas, anunciou uma atualização significativa para o ROS 2 Lyrical. A novidade integra ferramentas de navegação avançadas, otimizações de desempenho, um planejamento de rotas mais fluído e uma mobilidade geral aprimorada, elevando a capacidade de sistemas autônomos em ambientes complexos. Esta versão visa consolidar ainda mais a robustez e eficiência em aplicações robóticas diversas.
Um novo repositório de código aberto introduz uma pilha de autonomia ROS 2 com foco em simulação para drones seguirem pessoas em ambientes internos. A abordagem integra simulações Gazebo e um "digital twin" ArduPilot Software-in-the-Loop (SITL), permitindo testes rigorosos antes da implementação física. Esta arquitetura inovadora combina modelos de percepção baseados em visão para detecção humana com avançados pipelines de controle de voo, garantindo rastreamento autônomo e navegação precisa. O projeto oferece um modelo de referência para desenvolver e validar sistemas de controle de voo em loop com visão, otimizando o ciclo de desenvolvimento de hardware.
Um novo repositório marca a integração do framework LeRobot com o ROS 2, um avanço crucial para o desenvolvimento de sistemas robóticos. A ponte entre as duas plataformas é estabelecida por meio dos protocolos de comunicação de alta velocidade do Zenoh, prometendo otimizar significativamente a interação e o desempenho em aplicações robóticas. Esta sinergia visa aprimorar a eficiência e a capacidade de resposta em operações complexas.
A ChangXin Memory Technologies (CXMT) iniciou a produção de risco da memória HBM3E, marcando um avanço notável para a fabricante chinesa. Embora a tecnologia esteja uma geração atrás da HBM4, já em produção em massa por gigantes como Micron, Samsung e SK Hynix, este movimento representa um salto estratégico. Recentemente, a CXMT demonstrou capacidade ao fabricar DRAM padrão em nós competitivos, e a transição para HBM3E sinaliza sua ambição de escalar para a produção em massa até 2027, fortalecendo sua posição no mercado de semicondutores e alta largura de banda.
A Reservoir, incubadora dedicada à robótica agrícola em estágio inicial, anunciou uma parceria estratégica de pesquisa e desenvolvimento com a John Deere, totalizando US$ 10 milhões ao longo de três anos. O foco desta colaboração é aprimorar o desenvolvimento de campo e a comercialização de soluções de IA robustas, especialmente desenvolvidas para otimizar o cultivo de especialidades e avançar a agricultura de precisão. O investimento visa acelerar a integração de tecnologias inovadoras no setor agrícola, promovendo maior eficiência e sustentabilidade.
A Qualcomm acaba de revelar sua nova linha de processadores Dragonwing, com destaque para os modelos Q-2390 e IQ-2390. A iniciativa visa democratizar o acesso à IA, visão computacional e conectividade on-device, expandindo essas capacidades para produtos que, até então, esbarravam em limitações de custo, energia e tamanho. O Q-2390, em particular, foi otimizado para o mercado de varejo, automação residencial e dispositivos fitness, integrando processamento de aplicação, IA local, suporte a câmeras e displays, além de conectividade LTE em um único chip, prometendo impulsionar a inteligência em equipamentos do dia a dia.
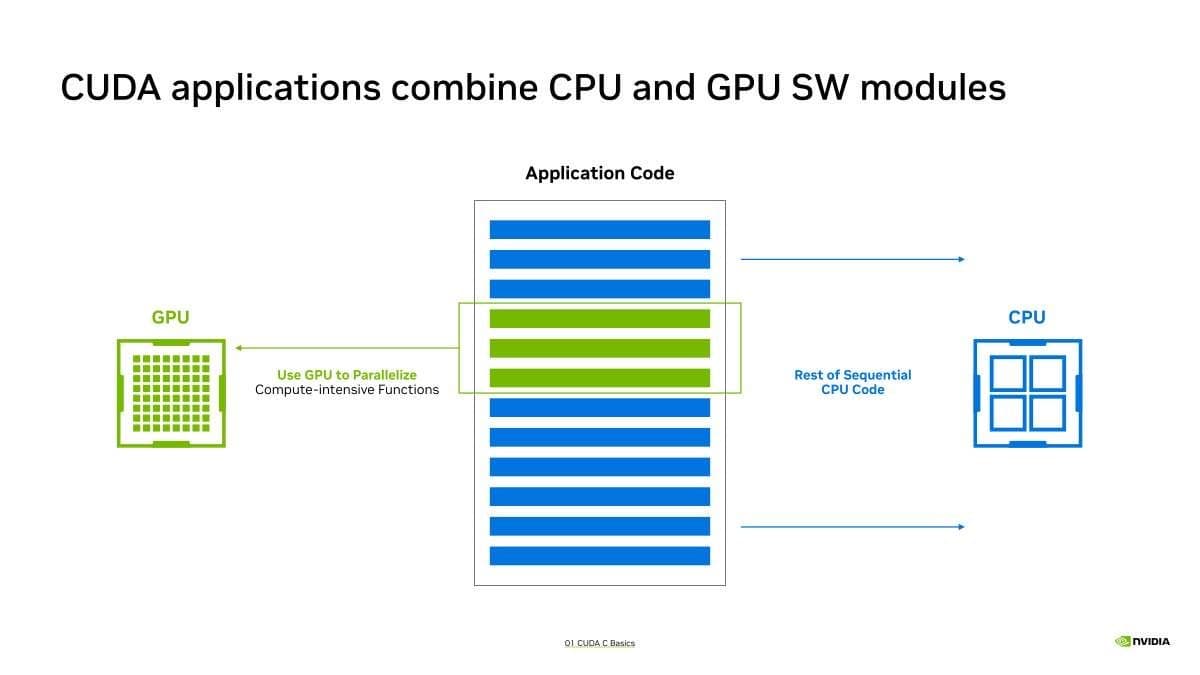
Na conferência Hot Chips 2026, a Nvidia revelou os critérios essenciais para que processadores RISC-V funcionem como hosts plenos para suas arquiteturas CUDA e NVLink Fusion. A iniciativa amplia o suporte que hoje abrange x86 e Arm. Para garantir a compatibilidade de software em CUDA, a Nvidia exige conformidade com o perfil RVA23 e a especificação RISC-V Boot and Runtime Services. Em termos de hardware, é fundamental a coerência PCIe I/O e a comunicação GPU peer-to-peer, visando otimizar a transferência de dados entre a memória do host e do dispositivo, eliminando cópias e flushes de cache desnecessários.
O Hydra-0 surge como um avanço significativo na robótica, introduzindo um world model generalista que traduz comandos físicos de robôs em trajetórias de movimento de pixel, o que a Nvidia denomina de "fluxo de ação". Este modelo atua como um simulador híbrido, integrando motores de física para a cinemática robótica com um modelo generativo de vídeo. Essa combinação permite prever reações complexas do ambiente, incluindo o comportamento de materiais deformáveis e interações com fluidos. A abstração visual unificada do Hydra-0 elimina a necessidade de remapeamento de coordenadas específicas para diferentes "embodiments", otimizando o treinamento de políticas multiplataforma e a avaliação "sim-to-real".
O Seraphim Space Investment Trust anunciou um aporte de US$ 30 milhões na Hubble Network, impulsionando a tecnologia de conexão direta via satélite para chips Bluetooth Low Energy (BLE). A iniciativa da Hubble visa eliminar a dependência de infraestruturas terrestres, como torres de celular e modems específicos, utilizando uma constelação de satélites em órbita baixa. Essa inovação promete uma solução de telemetria de ultra baixo consumo e baixo custo, ideal para monitoramento e gestão de hardware distribuído em regiões remotas, abrindo novas fronteiras para a conectividade IoT.
O Atlas, um inovador modelo de mundo omni e transformador de difusão autorregressivo multimodal, está estabelecendo um novo patamar para a inteligência espacial. Desenvolvido para criar, reconstruir e simular ambientes 3D interativos, o Atlas processa informações de texto, imagens e vídeo. Sua capacidade de gerenciar o contexto espacial e da câmera permite a síntese de novas visualizações, a reconstrução de cenas em 3D Gaussian splats e a modelagem de interações dinâmicas ao longo do tempo. Este avanço facilita fluxos de trabalho escaláveis "Real-para-Sim", gerando dados de sensores sintéticos realistas (RGB-D) e ambientes físicos interativos a partir de simples capturas de vídeo, impactando diretamente a eficiência e o custo do treinamento de políticas de navegação e manipulação em robótica e engenharia.
Os Datadog Security Labs identificaram uma campanha de password spraying que teve como alvo contas root da AWS em mais de 150 organizações. Embora não haja registros de acessos bem-sucedidos até o momento, a motivação dos atacantes ainda é desconhecida. Especialistas especulam que os invasores podem ter utilizado listas de e-mails comprometidos, já que o login de contas root da AWS requer um endereço de e-mail associado. A ameaça destaca a importância de rigorosas políticas de segurança, como autenticação multifator e senhas robustas, para proteger acessos privilegiados em ambientes de nuvem.
Cibercriminosos estão intensificando campanhas de phishing de voz, utilizando o Microsoft Teams para enganar usuários. A tática envolve o registro de inquilinos externos .onmicrosoft[.]com com nomes falsos de suporte técnico para iniciar chats e chamadas, com o objetivo de induzir as vítimas a executar ferramentas de gerenciamento remoto. Uma vez estabelecido o acesso, os atacantes implementam payloads variados, incluindo um RAT PowerShell que desativa o AMSI e uma cadeia de execução Python que explora a coerção PetitPotam contra controladores de domínio na porta 445. Para combater essa ameaça, é crucial que as organizações restrinjam o acesso externo do Teams por padrão, bloqueiem hashes de payloads conhecidos e monitorem proativamente por padrões de chat-para-chamada originados de VPNs comerciais. A segurança da infraestrutura de comunicação corporativa é fundamental para mitigar esses ataques sofisticados.
O AliExpress está sendo investigado por uma prática controversa de fingerprinting digital, na qual scripts da plataforma supostamente geram sinais inaudíveis do tipo dente de serra via WebAudio. Essa técnica permitiria a coleta de dados de frequência, além de informações detalhadas como tamanho da tela, memória, plugins instalados, capacidades do WebGL e padrões de atividade do mouse. A denúncia aponta para uma potencial violação da privacidade dos usuários ao rastrear seus dispositivos de forma intrusiva.
Uma pesquisa recente do Center for Democracy & Technology (CDT) com 2.000 adultos no Reino Unido revela uma forte oposição pública a poderes de vigilância que comprometam a segurança digital. 53% dos entrevistados consideram que os riscos à segurança decorrentes do acesso a comunicações criptografadas superam os potenciais benefícios para a aplicação da lei. A preocupação é palpável: 84% temem que tais acessos secretos possam gerar vulnerabilidades, aumentar fraudes, vazamentos de dados e crimes cibernéticos. Os resultados vêm à tona em um momento de debate intenso, com a Apple desafiando legalmente as notificações de Capacidade Técnica do Reino Unido, que buscam acesso criptografado ao iCloud, destacando a complexidade do equilíbrio entre segurança nacional e privacidade digital.
A Aesto Healthcare confirmou um incidente grave de segurança, onde um acesso não autorizado à sua infraestrutura na AWS comprometeu dados de 9.540.683 indivíduos. A intrusão, que ocorreu entre 2 e 18 de dezembro de 2025, expôs uma vasta gama de informações sensíveis, incluindo prontuários médicos, dados de seguro, financeiros e identificações governamentais. A empresa detectou os arquivos afetados em maio, notificou os clientes em junho e está oferecendo 24 meses de monitoramento de crédito via Experian IdentityWorks como medida de mitigação.
Uma falha crítica no JFrog Artifactory, identificada como CVE-2026-82329, está sendo ativamente explorada por cibercriminosos. A vulnerabilidade permite que atacantes gerem tokens de administrador, comprometendo seriamente as instâncias afetadas. A exploração começou poucos dias após a divulgação da vulnerabilidade, sublinhando a urgência para que as organizações atualizem suas implementações e apliquem as correções necessárias, minimizando riscos de acesso não autorizado e controle total sobre os repositórios de artefatos.
Pesquisas patrocinadas pelo termo 'Codex' estão sendo usadas para redirecionar usuários de macOS a páginas fraudulentas do Google Sites. Essas páginas contêm iframes maliciosos que, por sua vez, levam a instaladores que copiam e executam comandos de Terminal. A cadeia de infecção decodifica URLs, busca *shell loaders* e implanta *payloads* Mach-O a partir de arquivos temporários. Este vetor de ataque, que inclui a limpeza de atributos de quarentena e sobreposição com o malware AMOS, foca na exploração da confiança do usuário para executar código malicioso.
O PaperCut Software revelou e corrigiu duas novas vulnerabilidades críticas em seus produtos de gerenciamento de impressão, PaperCut NG e MF. Uma das falhas é um bypass de autenticação que, quando combinado com outra vulnerabilidade, pode levar à execução remota de código (RCE). A empresa de inteligência de ameaças Defused alertou que atacantes já estão explorando ativamente o bypass de autenticação para realizar roubo de dados, reforçando a urgência da aplicação das atualizações.
Pesquisas recentes revelaram que modelos de IA sem censura, como variantes 'abliteradas' de Gemma e Qwen, podem gerar um número alarmante de falsos positivos na caça a vulnerabilidades. Em testes no FreeBSD, uma compilação 'Heretic' identificou 138 de 144 candidatos como válidos, contra apenas 26 de 40 da versão base. Esse excesso de relatórios levou à falha na identificação de vulnerabilidades críticas como a CVE-2026-4747, direcionando recursos para ameaças inexistentes e comprometendo a eficácia da detecção de falhas reais. A distorção no processo de análise de segurança por IA exige cautela na implementação dessas ferramentas.