A Cloudflare introduziu uma melhoria significativa no fluxo de trabalho de desenvolvimento de Workers, permitindo a captura automática de traces OpenTelemetry para invocações locais. Ao executar comandos como `wrangler dev` ou `vite dev`, a ferramenta agora detecta sessões de coding-agent e as direciona para a API Local Explorer. Essa interface de depuração local permite que agentes consultem traces e inspecionem bindings, além de examinar o estado em serviços como D1, KV, R2, Durable Objects e Workflows, aprimorando a capacidade de identificação e resolução de problemas.
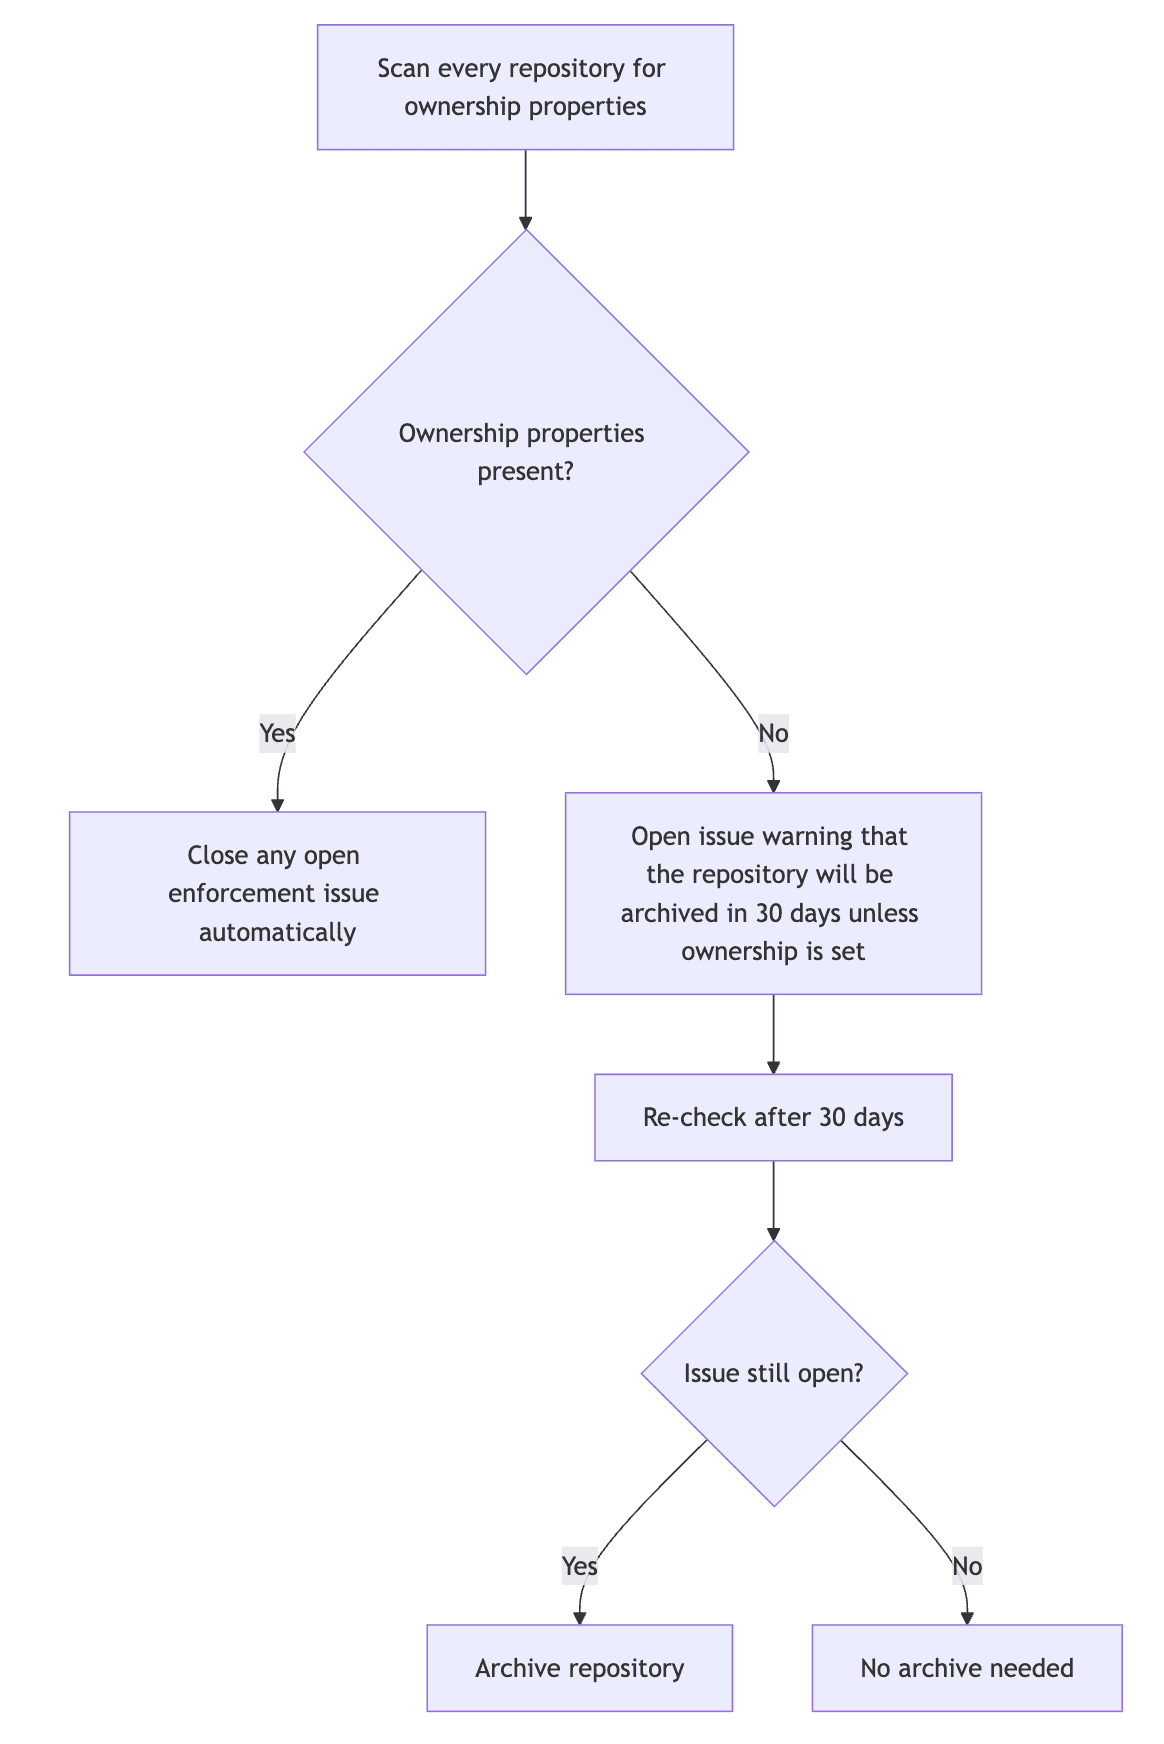
O GitHub implementou uma política de posse obrigatória para repositórios, utilizando propriedades personalizadas para identificar os responsáveis. A medida levou ao arquivamento de mais de 8.000 dos 14.000 repositórios que estavam sem proprietário, em um prazo de 45 dias. Para garantir a segurança do processo, foram criadas salvaguardas importantes, como notificações de fallback e limites mínimos, a fim de evitar arquivamentos equivocados em larga escala.
A Gateway API do Kubernetes alcança a versão 1.6.0, marcando um avanço significativo com a promoção dos recursos TCPRoute e UDPRoute para o status de padrão. Essa mudança consolida um modelo de roteamento de camada 4 mais robusto e portável, essencial para aplicações sensíveis como bancos de dados, DNS e VoIP. A atualização também apresenta o XBackend, um novo recurso experimental sob o grupo de API gateway.networking.x-k8s.io, que aprimora a configuração de backends de Service e permite o uso de ExternalHostname, diferenciando claramente as funcionalidades experimentais por meio de um novo padrão de nomenclatura e organização.
A organização CAP da Microsoft realizou a migração de mais de 1.600 repositórios e 3.100 desenvolvedores do Azure DevOps para o GitHub em apenas seis meses. O movimento estratégico visa integrar as avançadas capacidades de IA agentic, como o Copilot Coding Agent, no fluxo de trabalho de desenvolvimento. Apesar da mudança, a operação mantém uma integração híbrida, garantindo a continuidade com o Azure Boards e Azure Pipelines, otimizando a produtividade e o acesso a ferramentas de IA de ponta.
A Cloudflare anuncia a expansão do suporte para conexões TCP de entrada e melhorias para aplicações gRPC em sua plataforma Workers. Em fase de beta privado, os recursos permitirão que desenvolvedores implementem servidores gRPC em qualquer linguagem diretamente na rede global da Cloudflare, que abrange mais de 330 localidades. Além disso, os Workers atuarão na tradução entre gRPC e gRPC-web, eliminando a necessidade de alterações em clientes e servidores existentes e simplificando a arquitetura de microsserviços e APIs de alta performance.
O CloudFormation Express mode da AWS revoluciona o ciclo de desenvolvimento ao reportar a conclusão de stacks assim que a configuração do recurso é aplicada, sem a necessidade de aguardar a estabilização completa. Essa abordagem agiliza significativamente as iterações e os workflows de agentes de IA, mantendo a integridade das dependências e a robustez das opções de rollback, otimizando a entrega contínua e a agilidade nas operações.
A recente atualização para o Rust 1.98 traz uma melhoria significativa para operações de ponto flutuante. A nova API permite que desenvolvedores autorizem explicitamente a reassociacão e o uso de instruções fundidas (fused instructions). Isso otimiza o desempenho sem ativar todas as otimizações de "fast-math", que são de alto risco. A funcionalidade é crucial para destravar a vetorização SIMD, acelerando cargas de trabalho numéricas, embora possa introduzir pequenas variações nos resultados devido à não associatividade da adição de ponto flutuante.
O Docker anunciou a implementação de suporte a OpenID Connect (OIDC) para GitHub Actions, uma novidade significativa para organizações. Com essa integração, os fluxos de trabalho podem autenticar-se utilizando tokens de curta duração e válidos por execução, eliminando a dependência de tokens de acesso pessoal ou tokens de acesso organizacional persistentes. A medida reforça a segurança e alinha as práticas de autenticação com os princípios de privilégio mínimo e rotação de credenciais, cruciais em ambientes de CI/CD.
O Oracle Log Analytics agora capacita equipes de segurança a coletar e analisar logs de instâncias OCI Compute de forma eficiente, integrando-os diretamente ao fluxo de trabalho de adição de dados. Esta funcionalidade é crucial para monitorar acessos, identificar falhas de login e detectar tentativas de escalonamento de privilégios. Utilizando painéis personalizados, a plataforma oferece uma visão aprofundada para investigações de segurança, otimizando a postura defensiva em ambientes de nuvem.
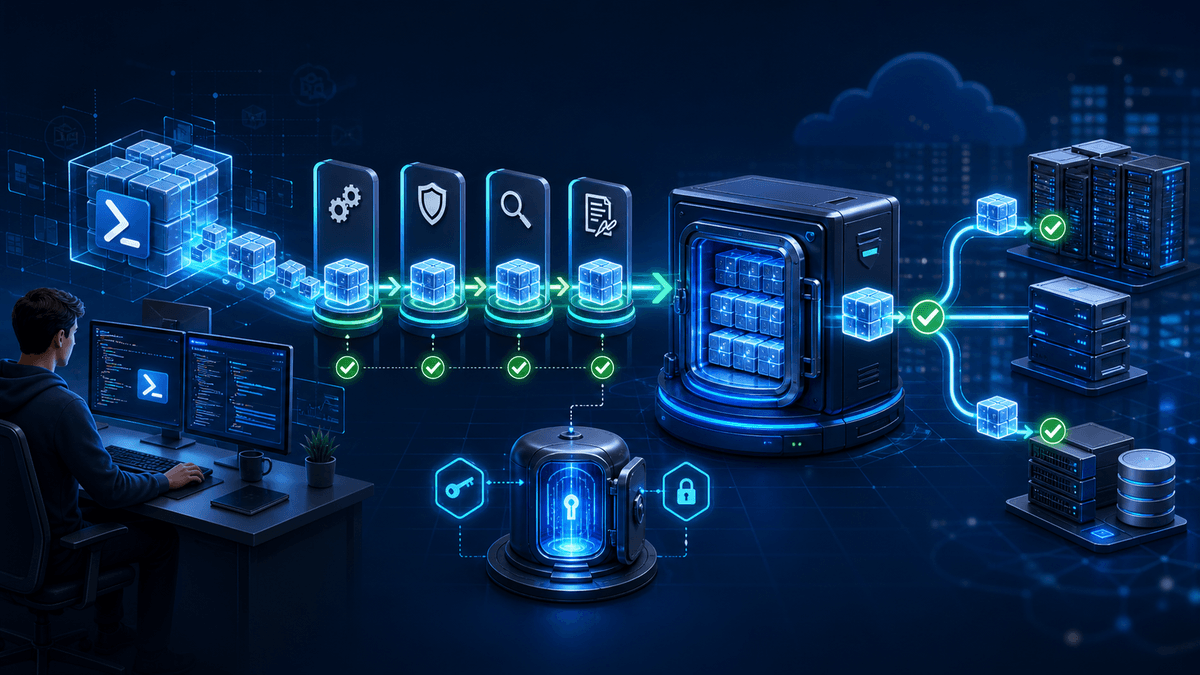
A distribuição eficiente de módulos PowerShell em ambientes corporativos pode ser otimizada utilizando feeds privados do Azure Artifacts, integrados com o PSResourceGet. Pipelines do Azure DevOps automatizam o versionamento semântico via GitVersion, enquanto o Azure Key Vault assegura a assinatura de código, elevando a segurança. Para controle de acesso privilegiado em tempo de execução, a implementação de JEA (Just Enough Administration) é crucial, garantindo que apenas permissões necessárias sejam concedidas.
A HashiCorp anunciou a disponibilidade geral do Terraform AzureRM Provider 5.0, uma atualização significativa que promete aprimorar a gestão de infraestrutura no Azure. Esta nova versão introduz um controle mais refinado sobre as assinaturas Azure e validação pré-implantação opcional, oferecendo maior segurança e feedback da infraestrutura. A atualização também moderniza os padrões de validação e elimina recursos e propriedades depreciados, exigindo que os usuários revisem suas configurações para garantir uma migração suave.
Para modelos de IA aplicados em tarefas diárias como codificação e análise, a velocidade de inferência revela-se um fator mais crítico do que pequenos aumentos na inteligência. Com taxas de 100-200 tokens por segundo já consideradas ideais para a interação humana, acelerações adicionais demonstram retornos decrescentes. Os gargalos passam a ser as chamadas de ferramentas, bancos de dados, hardware local e a revisão humana, reorientando a competição no setor para a velocidade de serviço e otimização de custos operacionais.
A escalabilidade de aplicações em Kubernetes é crucial, e o KEDA (Kubernetes Event-driven Autoscaling) se destaca ao permitir o dimensionamento de pods worker baseado na profundidade da fila do Amazon SQS, em vez dos tradicionais indicadores de CPU ou memória. A abordagem central é que, em arquiteturas orientadas a filas, a quantidade de mensagens pendentes reflete com maior precisão a demanda real do sistema. O KEDA calcula o número ideal de réplicas dividindo as mensagens pendentes por um alvo configurado por pod, possibilitando, inclusive, escalar deployments a zero quando as filas estão vazias, otimizando custos e recursos.
A próxima versão 1.37 do Kubernetes, com lançamento agendado para 26 de agosto, trará mudanças significativas. Entre elas, a descontinuação do modo IPVS no kube-proxy, gerando avisos de deprecation para clusters afetados. Além disso, pods estáticos não poderão mais referenciar Secrets ou ConfigMaps via campos de API, corrigindo um bug de longa data, e a flag `--filename` para `kubectl run` será descontinuada. Por outro lado, a API `metrics.k8s.io` alcançará o status estável após quase nove anos em fase beta. O kubelet em User Namespace (Rootless Mode) entrará em beta, permitindo que componentes de nó operem sem privilégios de root, enquanto o suporte a Cgroup v1 continua sendo gradualmente removido.
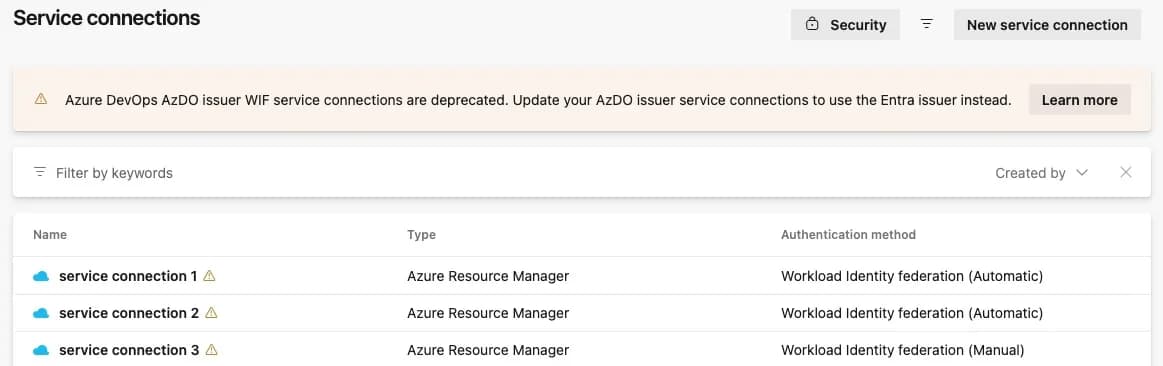
A Microsoft anunciou a descontinuação do emissor Azure DevOps para conexões de serviço de federação de identidade de workload, com a aposentadoria definitiva agendada para 1º de julho de 2027. A medida visa padronizar o emissor Microsoft Entra, simplificando a gestão de identidade para a maioria dos cenários, exceto aplicações multi-tenant e ambientes de nuvem não pública, que manterão configurações específicas. Essa mudança reflete um movimento em direção a uma arquitetura de identidade mais unificada e segura no ecossistema Azure.
O cdnjs, um CDN gratuito de JavaScript e CSS que atende aproximadamente 12% dos websites globalmente, concluiu em 23 de junho sua migração completa para a Plataforma de Desenvolvedores da Cloudflare. Com uma média de 108.000 requisições por segundo e uma taxa de acerto de cache de 98,6% em mais de 330 data centers, a transição moderniza sua arquitetura. A nova configuração abandona a abordagem híbrida anterior (GCP Functions e VM), adotando o R2 como fonte primária de dados e o Cloudflare Workflows para gerenciar o pipeline de publicação, consolidando a infraestrutura na Cloudflare.
O Amazon EKS agora oferece suporte a EC2 Placement Groups e à configuração de Elastic Fabric Adapter (EFA) para o EKS Auto Mode e pools de nós do Karpenter. Essa atualização permite que equipes de engenharia otimizem suas cargas de trabalho Kubernetes, visando maior desempenho em computação distribuída, eficiência de rede, disponibilidade aprimorada e isolamento robusto contra falhas. A novidade é um passo importante para a gestão de recursos de alta performance em ambientes nativos da nuvem.
A Cloudflare acaba de expandir as capacidades de segurança de seus serviços Authenticated Origin Pulls e Custom Origin Trust Store, incorporando autenticação pós-quântica. A novidade utiliza assinaturas ML-DSA, fortalecendo a proteção das conexões entre a rede da Cloudflare e os servidores de origem dos clientes contra futuras ameaças cibernéticas. A empresa sugere a adoção do ML-DSA-44, considerando-o o algoritmo de melhor desempenho para a maioria dos cenários de aplicação, garantindo uma transição mais segura para a era pós-quântica.
A adoção de agentes de codificação de IA em indústrias reguladas exige uma abordagem estruturada. Times de plataforma podem viabilizar a transição da experimentação à produção, estabelecendo governança robusta. Isso envolve a criação de ambientes controlados, garantia de visibilidade abrangente e implementação de trilhas de auditoria, além da aplicação rigorosa de políticas. Tais medidas são cruciais para assegurar uma integração segura e escalável, permitindo que as organizações aproveitem o potencial da IA sem comprometer a conformidade.
O Azure DevOps anunciou o prazo final para a descontinuação do emissor de federação de identidade de workload, agendado para julho de 2027. Diante disso, usuários devem migrar suas Service Connections legadas para o novo emissor Microsoft Entra. O processo exige a execução de um script PowerShell para pré-criar credenciais federadas e invocar a operação REST `MigrateToEntraIssuer`, uma API que, curiosamente, ainda não está formalmente documentada. É importante notar que aplicações multitenant estão isentas desta conversão compulsória.