A OpenAI está aumentando as recompensas do Security Bug Bounty para incentivar pesquisadores independentes a encontrar vulnerabilidades em seus softwares que os testes internos possam ter deixado passar. A empresa também introduz novos incentivos para quem enviar relatórios de maior qualidade. Segundo a OpenAI, a divulgação responsável é parte central do seu modelo de segurança e complementa o Defense Factory, em que engenheiros usam os modelos da empresa para encontrar falhas, reproduzi-las e testar correções. Em média, o ponto médio das faixas de recompensa para falhas de severidade média, alta e crítica foi mais que quadruplicado. Uma vulnerabilidade crítica em um produto central, como ChatGPT, Codex ou API Platform, passa a render até US$ 30.000. Achados críticos excepcionais nesses alvos continuam elegíveis a até US$ 100.000, e agora a até US$ 172.000 com bônus. Relatórios de alta qualidade poderão receber um multiplicador de bônus sobre a recompensa base, como os que trazem um proof of concept confiável que isola o bug, mostra quando ele pode ser explorado e demonstra seu impacto. Também foi criado um programa de bônus de fidelidade em 5 níveis, com bônus escalonados para pesquisadores recorrentes, e campanhas prioritárias com pools de bônus dedicados a funcionalidades recém-lançadas. Relatórios já enviados que ainda não receberam recompensa seguirão as novas faixas. Para recompensas concedidas nos 30 dias anteriores ao anúncio, a OpenAI pagará a diferença caso o achado tivesse rendido mais pelas novas faixas (Base Award + Loyalty Awards). Nos dias 20 e 21 de novembro, a equipe de segurança estará no PROMPT2PWN, em Oakland, onde pesquisadores poderão testar alvos presencialmente.
A Vercel agora oferece suporte ao vercel.toml, que permite configurar o projeto no formato TOML. Todas as propriedades de configuração do vercel.json continuam suportadas, mas o novo formato aceita comentários e tem uma estrutura mais plana. Todos os projetos já podem usar o vercel.toml. A regra é manter apenas um arquivo de configuração por projeto: vercel.toml, vercel.json ou vercel.ts. No exemplo do changelog, a configuração de Services define um frontend em NextJS com root em frontend/ e um backend em FastAPI com root em backend/ e entrypoint main:app. Duas regras de rewrites direcionam as requisições: /api/(.*) vai para o serviço backend e /(.*) vai para o serviço frontend. A documentação completa está disponível no changelog.
Em plena era dos carros conectados, a Ford quer que o proprietário decida se o veículo deve voltar a ser "burro". A montadora lançou o Privacy Promise, site que explica quais dados de veículo e de motorista são coletados. Dependendo do modelo, podem ser dados de localização, características de condução, informações de diagnóstico e outros dados conectados, obtidos pelo veículo e pelo aplicativo da Ford para smartphone. O site também detalha o que a empresa faz com essas informações e como desativar o compartilhamento. Segundo a Chief Privacy Officer da Ford, Kristin Jones, em declaração à Automotive News, a ideia é que quem não quiser compartilhar nenhum dado conectado possa optar por sair e, na prática, ter um carro em "modo quase anos 80". Há um trade-off: o carro não pode se recusar a informar a localização e, ao mesmo tempo, receber dados sobre o entorno, como trânsito em tempo real. Desligar navegação conectada, conectividade com a internet e recursos de localização no app significa perder funcionalidades. Para a Ford, os dados ajudam a adaptar os veículos aos recursos que os donos querem; sem eles, a empresa precisará de outra forma de personalizar a experiência. O CEO Jim Farley também mencionou recentemente que a empresa vai apostar em assinaturas digitais para reforçar a receita, com veículos como o Ford Fathom. Carros sem conectividade podem, portanto, ficar de fora dessa receita. O site surge após a General Motors fechar um acordo de US$ 220 milhões por compartilhamento de dados de motoristas: a GM foi acusada de vender esses dados a brokers entre 2016 e 2024, por meio do programa Smart Driver. A Ford deixou claro que não atua nesse negócio. Para Jones, "a confiança vem da transparência".
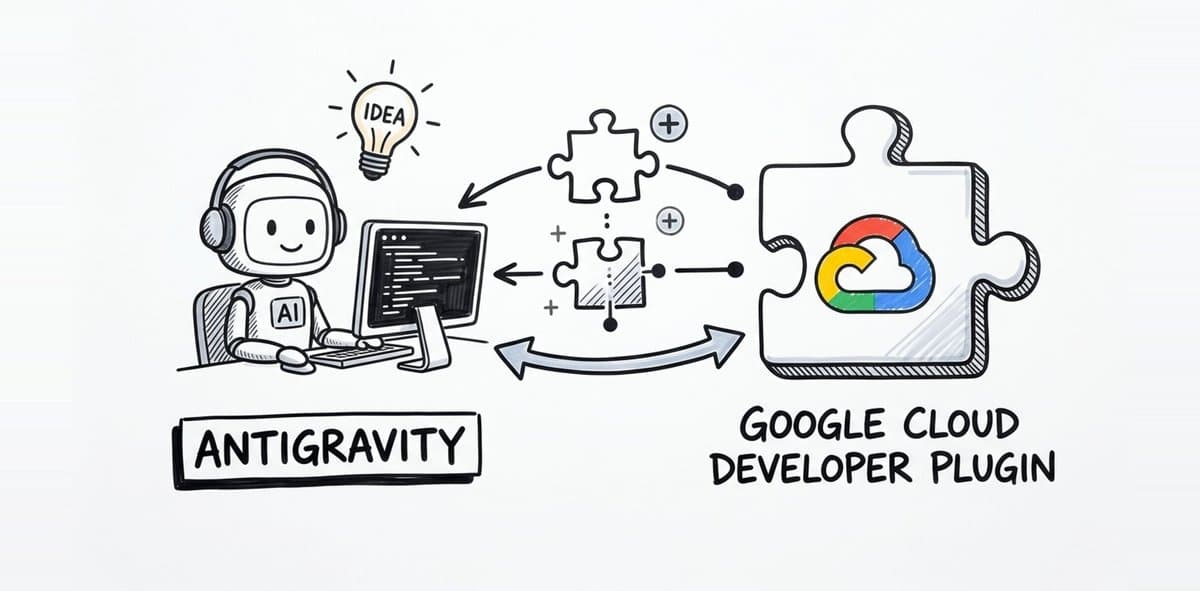
O Google Cloud Blog anunciou que o plugin google-cloud-developer já pode ser instalado diretamente pelo Antigravity Marketplace, na seção Build with Google. Ele dá ao Antigravity skills básicas, guardrails de safety e grounding em documentação atualizada para desenvolvimento no Google Cloud. Segundo o texto, agentes de código sem contexto específico de cloud costumam inventar sintaxe de SDK descontinuada, chutar flags de comando inválidas ou tentar operações sem as permissões de IAM necessárias. Um agente sem orientação pode até habilitar APIs cobradas ou provisionar recursos sem autorização explícita. O plugin reúne skills selecionadas, regras de roteamento e o servidor MCP Developer Knowledge em um único pacote portátil. O servidor já vem pré-autorizado por padrão: não é preciso configurar chaves de API, trocar tokens OAuth ou editar arquivos de configuração. Entre os benefícios citados estão grounding em documentação oficial do Google Cloud via streamable HTTP; guardrails de segurança e custo, com padrões de IAM de privilégio mínimo e consentimento antes de habilitar APIs cobradas ou alterar infraestrutura; e awareness do ambiente local, com detecção de configurações existentes da CLI e planejamento de execução antes de rodar comandos. Entre as skills incluídas: - finding-google-skills: descobre e carrega skills sob demanda do repositório google/skills no GitHub. - retrieving-developer-knowledge: responde e fornece exemplos de código baseados na documentação oficial do Google Cloud, Firebase, Android, Web e Gemini. - gcloud: valida a sintaxe e aplica verificações de segurança em comandos da CLI gcloud, bloqueando operações destrutivas acidentais. - google-cloud-recipe-auth: direciona o agente a padrões seguros de autenticação, como service identities e Application Default Credentials (ADC), e bloqueia práticas de risco como baixar chaves JSON de service accounts. - google-cloud-recipe-onboarding: orienta a configuração inicial do projeto, o onboarding da conta e a verificação de billing.
Qualquer cliente MCP agora pode pedir para se conectar ao Vercel MCP. Você continua fazendo login e aprovando cada conexão, mas o cliente não precisa mais ser revisado antes pela Vercel. Até então, a Vercel revisava e incluía manualmente em uma allowlist cada cliente e seus redirect URIs, e quem estava fora da lista era rejeitado. Para se conectar, o cliente publica um Client ID Metadata Document (CIMD), um arquivo JSON em seu próprio domínio que o descreve, e usa a URL HTTPS desse arquivo como client_id do OAuth. O fluxo segue a especificação de autorização do MCP, que agora recomenda o CIMD em vez do Dynamic Client Registration. Como a Vercel não revisou esses clientes, a tela de consentimento mostra a origem de cada um: nome, logo e o hostname que serve o documento de metadados, por exemplo "Claude Code by claude.ai". Clientes CIMD não recebem o selo de verificado da Vercel, então o que você confia ao aprovar é o hostname. Apps já registrados na Vercel não mudam. Para conectar seu cliente, consulte a documentação do Vercel MCP.
A Vercel agora verifica a presença de pacotes npm bloqueados antes e durante a instalação de dependências nos builds, o que ajuda a impedir a execução de scripts de instalação maliciosos. As verificações usam uma blocklist de versões específicas de pacotes, escolhidas para bloqueio por conterem malware ou vulnerabilidades de segurança. Novas regras normalmente chegam aos novos builds em poucos minutos. Antes da instalação, a Vercel checa os lockfiles compatíveis, inclusive quando as dependências são restauradas do cache de build. Durante a instalação, bloqueia downloads afetados do npm público. As verificações já existentes das dependências instaladas e dos outputs das functions continuam sendo feitas antes do deploy. As proteções valem automaticamente para novos builds em todos os planos, sem necessidade de configuração. Se uma dependência bloqueada for detectada, a Vercel faz o deployment falhar, identifica o pacote e a versão no erro e tenta invalidar o cache de build afetado. Para resolver, é preciso atualizar a dependência para uma versão segura, atualizar o lockfile e fazer o redeploy.
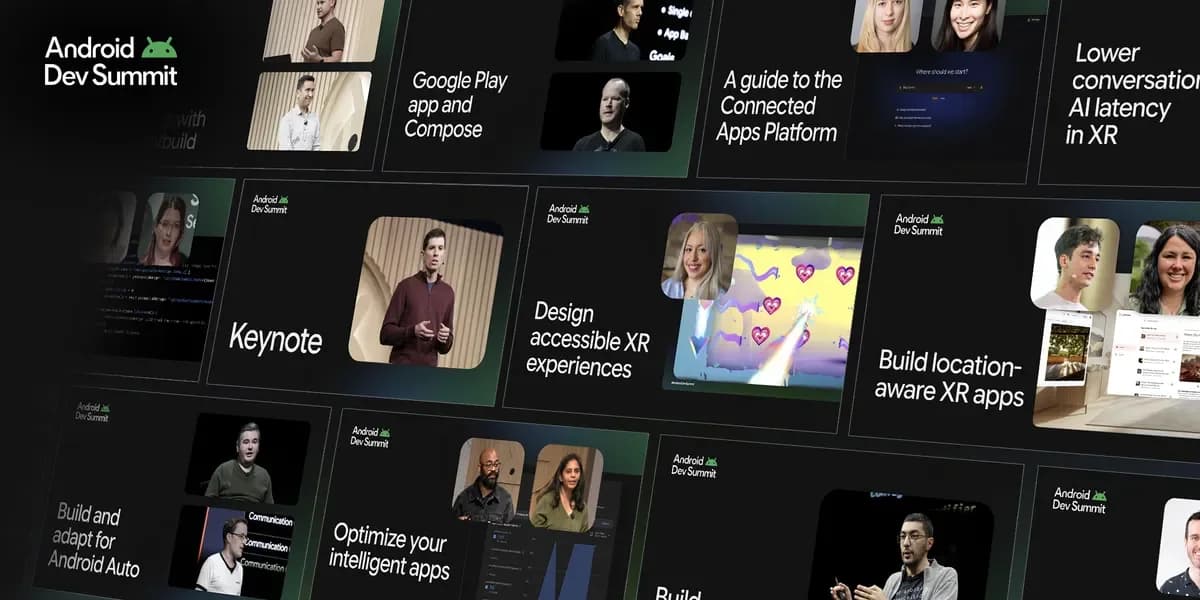
Depois de quatro anos de pausa, o Android Dev Summit voltou oficialmente, com eventos em Mountain View e Londres na semana passada. Mais de 900 participantes passaram pelos espaços para assistir a uma keynote sobre a visão de futuro da plataforma, sessões de demonstração, dezenas de workshops, um hackathon e discussões da comunidade com ideias e feedback sobre o Android. Agora, o Android Developers está liberando mais de 50 sessões de especialistas do Google e de parceiros apresentadas no ADS, divididas em quatro trilhas: App Foundations, Intelligent Apps, Tools and Performance e Android XR. O conteúdo está no YouTube e em d.android.com/events/dev-summit, que traz transcrições completas e para download de todas as palestras. As transcrições são enriquecidas com o conteúdo dos slides, para que desenvolvedores e seus agentes tenham o contexto completo de cada talk, e podem ser levadas direto para o agente de preferência para integrar os aprendizados ao app. Para facilitar a busca e a interação com o material, foram criados Gemini Notebooks para cada trilha, com a transcrição enriquecida.
O Vercel MCP agora pode exibir seus deployments como um card interativo dentro do ChatGPT e de outros clientes de chat que suportam MCP Apps. O card mostra o status do deployment em tempo real, build logs e detalhes de código-fonte e de commit, com um botão Visit assim que a URL do deployment fica pronta. Dá para enviar os logs para o chat e depurar com o modelo, ou abrir a visualização em tela cheia para lê-los abaixo do card. Em repositórios vinculados a vários projetos, uma lista de projetos permite alternar entre eles. É o primeiro MCP App do Vercel MCP, construído sobre a extensão MCP Apps. Clientes sem suporte a apps recebem, em vez do card, o estado do deployment, a URL de preview e o commit em texto. A ferramenta open_deployments busca deployments por projeto, repositório ou commit, com filtro por ambiente. No ChatGPT, a conexão com o Vercel MCP é feita pela configuração de Connectors.
Segundo o roundup da AWS, os lançamentos de agentes da semana passada tiveram menos a ver com capacidade dos modelos e mais com alcance. O AWS Step Functions, que já orquestra mais de 220 serviços da AWS, agora pode ser entregue a um agente como ferramenta, tornando workflows já confiáveis chamáveis sem reescrita. Na mesma semana, o blog de IA publicou como uma plataforma de engajamento expôs cerca de 400 operações de API internas da mesma forma. Outro eixo foi o custo, com o modelo Terra mais recente da OpenAI no Amazon Bedrock a preço bem abaixo do modelo ao lado, e dois lançamentos de criptografia pós-quântica. O OpenAI GPT-6.1 Terra está em disponibilidade geral no Amazon Bedrock. Terra é a linha do dia a dia da família GPT-6. Na avaliação Agents' Last Exam da OpenAI, o modelo ficou 15 pontos percentuais acima do GPT-5.6 Terra, com desempenho equivalente ao GPT-6 Astra, e concluiu tarefas mais de três vezes mais rápido que ambos. Os números são da OpenAI, não de teste independente. Os preços de tokens de entrada e saída são pelo menos 50% menores que os do GPT-6.1 Sol e do GPT-5.6 Terra. O modelo aceita até 1 milhão de tokens de entrada, com texto e imagem, e pode ser acessado pelas APIs do Bedrock, pelo ChatGPT Work e pelo Codex. Os workflows do Step Functions agora estão disponíveis como ferramentas para agentes de IA via Amazon Bedrock AgentCore Gateway, que conecta agentes a ferramentas pelo Model Context Protocol (MCP). O agente decide quando executar um workflow e qual entrada passar, e o Step Functions executa cada etapa exatamente como definido. Workflows Standard e Express existentes podem ser alvos de conector, e os agentes também podem consultar execuções. O recurso está disponível em todas as Regiões com AgentCore Gateway, pelas tarifas padrão. Outros lançamentos: o AWS KMS passou a suportar ML-KEM para encapsulamento de chaves pós-quântico, com os três conjuntos de parâmetros do NIST FIPS 203 e chaves privadas em HSMs validados FIPS 140-3 Nível 3, exceto nas Regiões do Oriente Médio (Emirados Árabes e Bahrein) e na China. O Amazon Aurora PostgreSQL adicionou troca de chaves TLS pós-quântica nas versões 18 e superiores. O AWS IAM Identity Center passou a suportar propagação de identidade confiável entre Regiões, sem custo adicional. O Amazon ECS agora suporta compartilhamento de GPU com NVIDIA Multi-Process Service (MPS), permitindo rodar várias tarefas ao mesmo tempo em uma única GPU.
O Flags Explorer, ferramenta da Vercel Toolbar, mostra quais feature flags estão ativas no seu ambiente e permite compartilhá-las com o time, seja definindo-as para a branch ou por meio de uma URL. A interface foi redesenhada para reunir em um só lugar os overrides, as recomendações de branch e as ações relacionadas. Quando uma branch tiver overrides definidos, eles serão recomendados, por meio de um diálogo, aos colegas que visitarem o deployment. O Flags Explorer está disponível em todos os planos, e a documentação traz as instruções para começar.
A OpenAI lançou o Grid Protectors Program, iniciativa nacional para apoiar eletricidade acessível e confiável para famílias e empresas das comunidades onde constrói. Em parceria com concessionárias, reguladores e formuladores de políticas, a empresa vai desenvolver acordos para que seus futuros campi reduzam a demanda de eletricidade quando a rede estiver sob pressão, tornando essa flexibilidade um recurso que as concessionárias possam acionar quando necessário. Com a capacidade de data centers nos EUA projetada para superar 100 gigawatts até 2030, a OpenAI vê uma oportunidade de fortalecer a rede com campi capazes de ajustar o consumo. A Geórgia é o ponto de partida. As instalações serão projetadas para reduzir o uso de eletricidade quando preciso, e a empresa definirá com as concessionárias quanto a demanda pode cair, com que rapidez e por quanto tempo. Os acordos variarão por localidade, e novos compromissos serão divulgados à medida que forem fechados. Conforme as necessidades locais e os equipamentos disponíveis, a OpenAI também trabalhará com operadores da rede para fornecer energia de geração própria ou armazenamento no local, além de usar baterias e controles de energia para suavizar variações de demanda. Segundo a OpenAI, linhas de transmissão, subestações e outras infraestruturas têm custo fixo, seja qual for a demanda. Ao consumir mais quando a rede tem folga e menos quando está pressionada, a empresa diz que pode ajudar a pagar essa infraestrutura e limitar ampliações caras para atender ao pico, o que pode contribuir para manter os custos baixos para outros clientes. A companhia afirma que famílias e pequenas empresas não devem subsidiar a demanda elétrica de um campus de compute e que sempre se comprometeu a pagar seus próprios custos de energia. Para o campus planejado em Effingham County, na Geórgia, a OpenAI se comprometeu a pagar todos os custos de infraestrutura e de serviço elétrico necessários. O acordo com a Georgia Power prevê até 1.000 megawatts de demand response flexível, equivalente à demanda média de cerca de 700 mil domicílios. A Georgia Power afirma que essa flexibilidade pode reduzir a quantidade de nova geração que precisa construir. Embora o campus ainda esteja em desenvolvimento, a OpenAI pretende usar Effingham como piloto do programa.
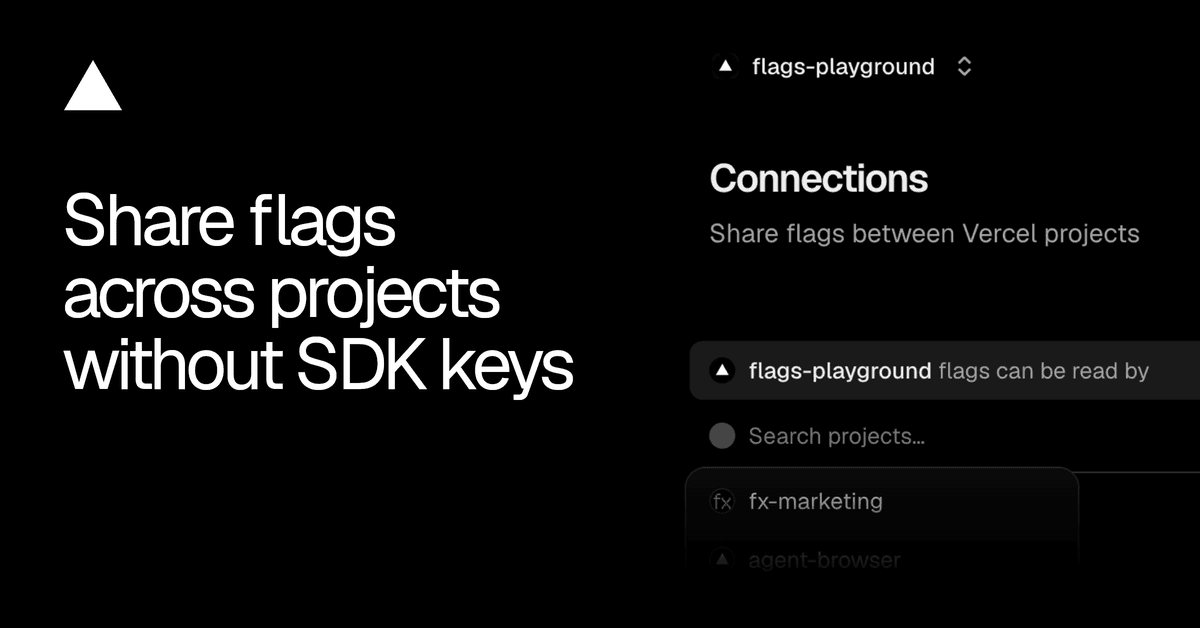
Com o Project Connections, aplicações podem avaliar flags definidas em outro projeto da Vercel dentro do mesmo time, sem precisar gerenciar chaves de SDK. Antes, compartilhar flags entre projetos exigia copiar uma chave de SDK de servidor para uma variável de ambiente e gerenciá-la manualmente. Agora, os projetos conectados se autenticam com a identidade do próprio deployment. No desenvolvimento local, o vercel env pull obtém o token OIDC do projeto. O acesso é gerenciado na página Connections, na seção Flags do projeto, ou pelo comando vercel flags connections na CLI. As conexões concedem acesso somente leitura em todos os ambientes, e o ambiente da flag é definido pelo deployment consumidor: deployments de produção avaliam flags de produção. Na aplicação consumidora, basta criar um adapter com o ID do projeto de origem e avaliar a flag definida nele. O acesso pode ser revogado sem novo deploy. O Project Connections está disponível em todos os planos e exige @flags-sdk/vercel 1.6.0 ou superior, ou @vercel/flags-core 1.11.0 ou superior ao usar a biblioteca core diretamente. Gerenciar conexões pela CLI exige a Vercel CLI 63.0.0 ou superior.
O Uzbequistão anunciou a chegada do Apple Pay e do Google Pay ao seu sistema bancário. A novidade acontece em meio à tentativa do país da Ásia Central de abrir seus serviços financeiros.
Usuários da Instinct agora podem autorizar o assistente da plataforma a fazer compras abaixo de um valor definido, sem aprovar cada checkout. O recurso usa uma carteira pré-financiada criada com Stripe e Link, com fundos mantidos em USDC e sem necessidade de conversão manual antes das compras. O limite vale por compra, e não para o total gasto. Em geral, o usuário segue responsável pelas transações, inclusive por itens que o agente compre por engano.
O &Tutor, um novo modelo de ensino, já está disponível via API. Segundo o anúncio oficial, ele foi treinado com base no Persimmon, um modelo de aprendiz robusto.
O GPT-Rosalind-6 é um reasoning model de fronteira voltado a biologia, descoberta de medicamentos e medicina translacional. Está disponível como GPT-Rosalind-6 Research para cientistas qualificados, institutos de pesquisa, empresas e parceiros governamentais. O modelo usa os mesmos pesos do GPT-6 Astra. Foi projetado para apoiar pesquisas biológicas legítimas e recusar pedidos de armamentização biológica. Pelo Preparedness Framework da OpenAI, é classificado como High Capability no domínio Biológico e Químico.
A ServiceNow lançou a Control Tower Alliance, aliança com 11 parceiros fundadores que cobrem modelos de IA, infraestrutura de nuvem, identidade e segurança. Os membros planejam entregar integrações pré-testadas, para que as empresas clientes usem o Control Tower da ServiceNow na governança de sistemas de IA de múltiplos fornecedores. Para a TI corporativa, a proposta é concentrar o controle de ambientes de IA heterogêneos em uma única plataforma.
O Google Cloud tornou os spend caps geralmente disponíveis para serviços elegíveis. Com a Cloud Billing Budgets API, as equipes podem definir um limite de gastos em cada novo projeto sandbox e, depois, aumentá-lo ou removê-lo quando um desenvolvedor precisar de mais margem. Para a TI corporativa, é mais um recurso de controle de custos em ambientes de teste e desenvolvimento.
O WorkBuddy, agente de escritório da Tencent, agora consegue consultar sistemas corporativos por meio do Model Context Protocol. Na prática, um funcionário pode pedir um relatório que combine dados de clientes e de operações: o agente divide a solicitação em etapas, busca os registros em cada sistema e apresenta os resultados.
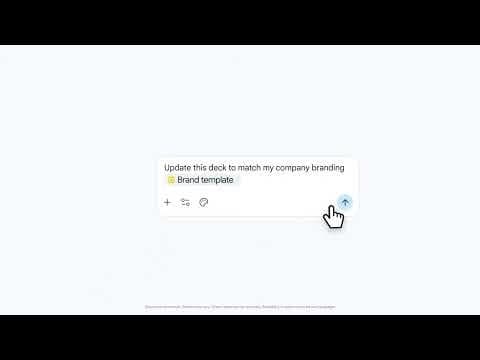
O Gemini no Google Slides passou a editar vários slides, ou uma apresentação inteira, a partir de um único prompt. A ferramenta atualiza o conteúdo ao longo de todo o deck, renova os estilos visuais em lote ou adapta o estilo de outra apresentação. A IA identifica quais slides precisam mudar e aplica as edições diretamente. O usuário mantém o controle total e pode fazer ajustes adicionais. Ao terminar, o Gemini exibe um resumo das alterações no painel lateral.