Um buffer overflow de 16 anos no driver PXE Base Code do TianoCore EDK2 (CVE-2026-97631, CVSS 9.5), código de referência UEFI por trás da maioria dos firmwares de servidores, permitia que um invasor enviasse um erro ICMP superdimensionado durante o network boot e executasse código em ring 0 antes de o Secure Boot e a cadeia de confiança do TPM serem carregados. Um pull request da AMI vazou a correção meses antes da divulgação coordenada de janeiro. Ainda assim, a exploração exigia acesso à rede local e ajustes de endereço específicos para cada modelo. Para os defensores, a recomendação é solicitar firmware corrigido aos fornecedores de UEFI, desativar o PXE boot sempre que possível e monitorar os segmentos de rede usados para network boot em busca de tráfego ICMP anômalo.
A Sony Network Communications informou que um terceiro não autorizado acessou 2,5 milhões de registros do banco de dados de membros do So-net, que dá suporte ao seu serviço de acesso à internet. Os dados incluíam nomes completos, números de telefone, endereços de e-mail, IDs de usuário, datas de nascimento, gênero e IDs de conexão de internet. Além disso, o incidente expôs 54 mil endereços de e-mail e senhas de contas de vários serviços de e-mail.
Desde junho, ladrões já levaram mais de US$ 100 milhões em equipamentos destinados a data centers. O golpe começa com o comprometimento de contas de frete por meio de links maliciosos. Com as identidades sequestradas, os criminosos fazem lances para assumir cargas. Os que usam licenças falsas conseguem que cúmplices sejam contratados como motoristas. Dois dos roubos envolveram batidas nos veículos das escoltas de segurança. Em um caso, uma carga de US$ 10 milhões desapareceu depois que suas coordenadas de rastreamento aparentemente foram falsificadas.
A TrendAI examinou três infraestruturas de atacantes que miravam o Japão e documentou ataques autônomos, planejamento assistido por IA e ferramentas suspeitas de terem sido escritas por IA. O CyberStrikeAI coordenou 44 agentes contra pelo menos 19 organizações. Outro operador escaneou 6.000 IPs japoneses e roubou centenas de milhares de registros por meio de credenciais padrão. Um terceiro usou credenciais de VPN recuperadas para entrar em redes corporativas. As evidências vieram de arquivos expostos dos próprios atacantes, e a confirmação por parte das vítimas continua incompleta.
A Anchorage Digital e a Turnkey executaram o VisualSign, parser de transações open source, dentro de AWS Nitro Enclaves. Cada resultado processado foi assinado com uma chave P-256 efêmera e acompanhado de um documento de atestação do Nitro, cujos PCRs as wallets conferiam contra builds reproduzíveis. Com esse desenho, as wallets puderam comprovar que um código auditado e sem modificações decodificou a transação. O modelo elimina a confiança cega na assinatura de transações cripto, oferecendo atestação verificável em vez de depender apenas da identidade de rede ou da confiança no operador. A biblioteca open source awsnitroverifier, escrita em Go, cuida da validação da cadeia de certificados e dos PCRs e pode ser usada por qualquer organização para verificar seus serviços rodando no AWS Nitro.
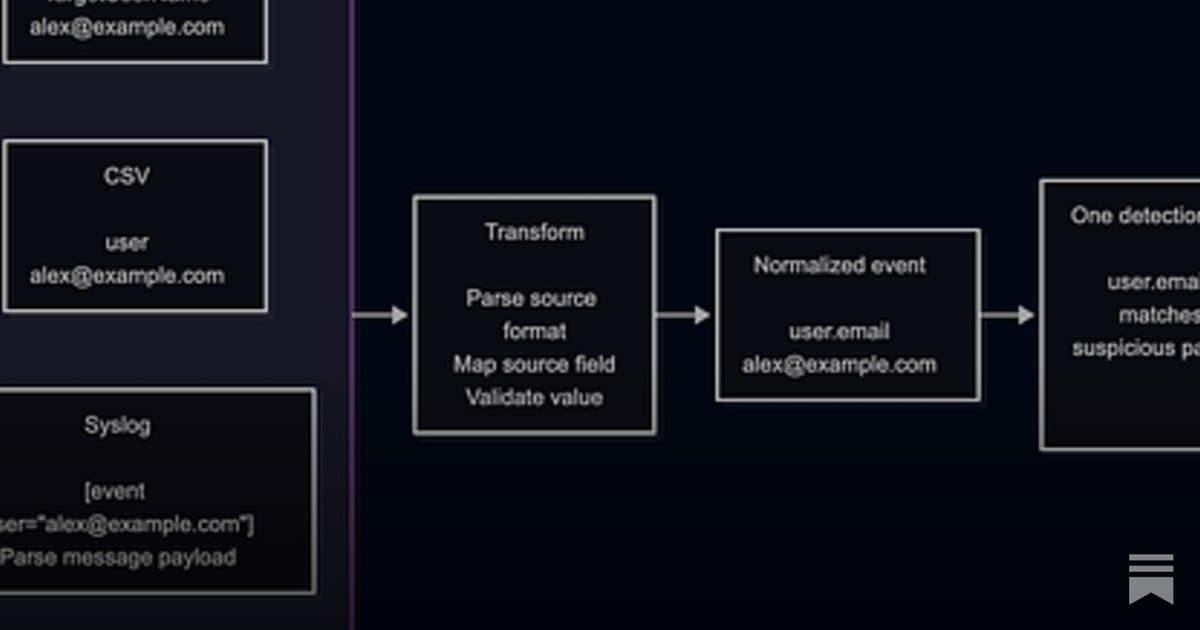
Logs são registros estruturados de eventos de segurança, em formatos como JSON, CSV, Syslog e Windows Event Logs. Como cada fonte traz seu próprio formato e campos, engenheiros de segurança precisam aplicar transformações nos logs de eventos para normalizá-los e deixar os dados uniformes, requisito para correlação e detecções compostas.
O Cipher, agente de IA da Causal Security, identificou quatro vulnerabilidades no EPICS Base em três horas e 49 minutos. Uma delas é um integer overflow crítico, com CVSS 9.8, que poderia permitir execução remota de código. As outras três têm severidade alta e podem causar crashes, corrupção de memória ou divulgação de informações. Para explorar as falhas, é preciso ter acesso de rede aos serviços EPICS vulneráveis. O EPICS é usado no controle de equipamentos como aceleradores de partículas e experimentos de fusão.
A campanha Skyw4lker tem como alvo organizações de manufatura, tecnologia e saúde dos EUA por meio de device code phishing. As vítimas recebem contratos ou propostas protegidos por senha e são levadas, via Google Sites, a fluxos legítimos de autenticação da Microsoft. Ao concluir a autorização iniciada pelo atacante, a vítima entrega tokens do Microsoft 365 aos criminosos. A ANY.RUN identificou JavaScript ofuscado e um backend em PHP que rastreia sessões das vítimas, endereços IP e geolocalização, além de consultar repetidamente o status para verificar se a autenticação foi concluída.
O Bank of America enviou um e-mail aos clientes com um alerta: não compartilhem credenciais bancárias com assistentes de IA nem com outros serviços externos. De acordo com o aviso, a prática pode expor as contas a transações não autorizadas, provocar bloqueios acionados por suspeita de fraude ou levar ao vazamento de senhas por meio de vulnerabilidades dos próprios assistentes.
O mais recente orçamento do Reino Unido compromete o governo a realizar, no próximo ano, uma consulta sobre quem deve arcar com a responsabilidade por violações cibernéticas. Trata-se do primeiro passo formal para responsabilizar fornecedores de software por produtos inseguros. O documento também prevê £154 milhões para defesas cibernéticas movidas por IA, dos quais £70 milhões vão para um centro de exposição a vulnerabilidades do NCSC.
O NIST finalizou seu roadmap para aposentar gradualmente os algoritmos de chave pública vulneráveis a ataques quânticos e substituí-los por seus padrões de PQC. O documento respalda uma ordem executiva de junho que exige que sistemas federais de alto valor adotem estabelecimento de chaves com PQC até 2030 e assinaturas com PQC até 2031.