
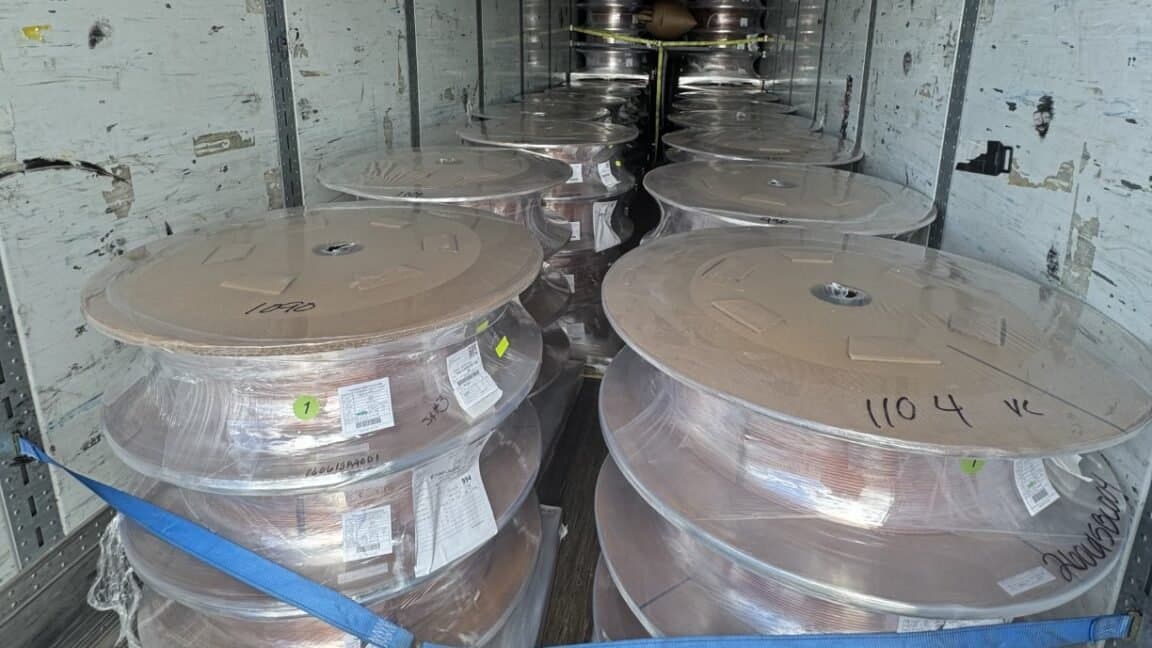
Quadrilhas falsificam GPS e sequestram contas de frete para roubar mais de US$ 100 milhões em equipamentos de data center
Aprofundamento CEVIU
Aprofundamento
Segundo a apuração da NBC News, citada pela Ars Technica, o golpe começa na camada digital. Os ladrões invadem contas de corretores de frete em sites de anúncio de cargas e publicam remessas falsas para atrair propostas reais. Quando uma transportadora responde, recebe um link malicioso. Ao clicar, instala um software que entrega o controle da conta aos criminosos, que passam a dar lances em cargas verdadeiras.
Na ponta física, às vezes um motorista legítimo é contratado sem saber do esquema. Em outros casos, carteiras de motorista falsas (a reportagem cita uso de IA para criá-las) colocam cúmplices no volante. A carga acaba transferida para um motorista ligado à quadrilha. Em um dos maiores roubos, as coordenadas de rastreamento foram falsificadas para impedir o monitoramento. Foram US$ 10 milhões em componentes de racks de servidores, com escolta que também sofreu uma batida de SUV. Em outro caso, US$ 13 milhões em servidores sumiram depois que um sedan sem identificação bateu no carro de dois policiais de folga que faziam a escolta. Desde junho, o total passa de US$ 100 milhões. Segundo a fonte, houve quase duas dúzias de incidentes desde 2025 em estados como Califórnia, Texas e Utah.
O que mudou
A cobertura anterior mostra o início desse movimento. Em 21 de abril de 2026, o CEVIU noticiou "Ciberataques Impulsionam Aumento no Roubo de Cargas na Indústria Logística", com pesquisadores da Proofpoint documentando campanhas de acesso remoto contra transportadoras e logística, usando e-mails falsos de ofertas de emprego e arquivos VBS maliciosos. Agora a notícia atual mostra o resultado no mundo físico: contas de frete sequestradas, lances em cargas reais e perdas acima de US$ 100 milhões em equipamentos de data center desde junho. A fonte atual não detalha o malware usado, então não dá para afirmar que é a mesma campanha.
Por que isso importa
Para quem opera segurança em logística ou fornece infraestrutura de data center, o recado é que o comprometimento de conta virou porta de entrada para crime patrimonial. Na leitura editorial, proteger credenciais das plataformas de frete, treinar equipes contra links maliciosos e verificar motoristas pesa tanto quanto o rastreamento. O caso das coordenadas falsificadas indica que só confiar em GPS não basta. O presidente da TAPA Americas, Scott Cornell, resume: o esquema só funciona se os motoristas não forem bem verificados.
Linha do tempo
CEVIU noticia campanhas contra transportadoras que impulsionam o roubo de cargas, segundo a Proofpoint.
Reportagem aponta mais de US$ 100 milhões em equipamentos de data center roubados desde junho, com contas de frete sequestradas e GPS falsificado.
Perguntas frequentes
Como os ladrões sequestram as contas de frete?
Eles invadem contas de corretores em sites de anúncio de cargas e publicam remessas falsas. Quando uma transportadora responde, recebe um link malicioso. Ao clicar, instala um software que dá o controle da conta aos criminosos.
Como o GPS foi falsificado nos roubos?
Em um caso de carga de cerca de US$ 10 milhões, o aplicativo de rastreamento monitorava a carga, mas as coordenadas aparentemente foram falsificadas. Assim, o monitoramento digital não revelou o desvio. A fonte não detalha a técnica usada.
Que equipamentos são os mais visados?
Servidores, cabos de fibra óptica, chips de memória, fios de cobre e máquinas de mineração de bitcoin. Esse material costuma ser desmontado e vendido em mercados paralelos, e às vezes o comprador no exterior já está definido antes do roubo.
O que ajuda a reduzir o risco?
Segundo Scott Cornell, da TAPA Americas, verificar os antecedentes dos motoristas é decisivo. Empresas também recorrem a escoltas, e estados formaram forças-tarefa para rastrear as cargas roubadas.
Fontes
- arstechnica.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 29 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação