
O que são security logs e por que normalizá-los
Aprofundamento CEVIU
Aprofundamento
A fonte define log como um registro com timestamp de um evento gerado por um sistema, processo, aplicação ou serviço. Times de engenharia e operações usam logs para depuração e auditoria. Times de segurança usam os mesmos registros como evidência para investigar ameaças. O texto lembra que nem todo log é útil e que alguns eventos esperados nunca geram registro. Sem telemetria, não existe regra de detecção.
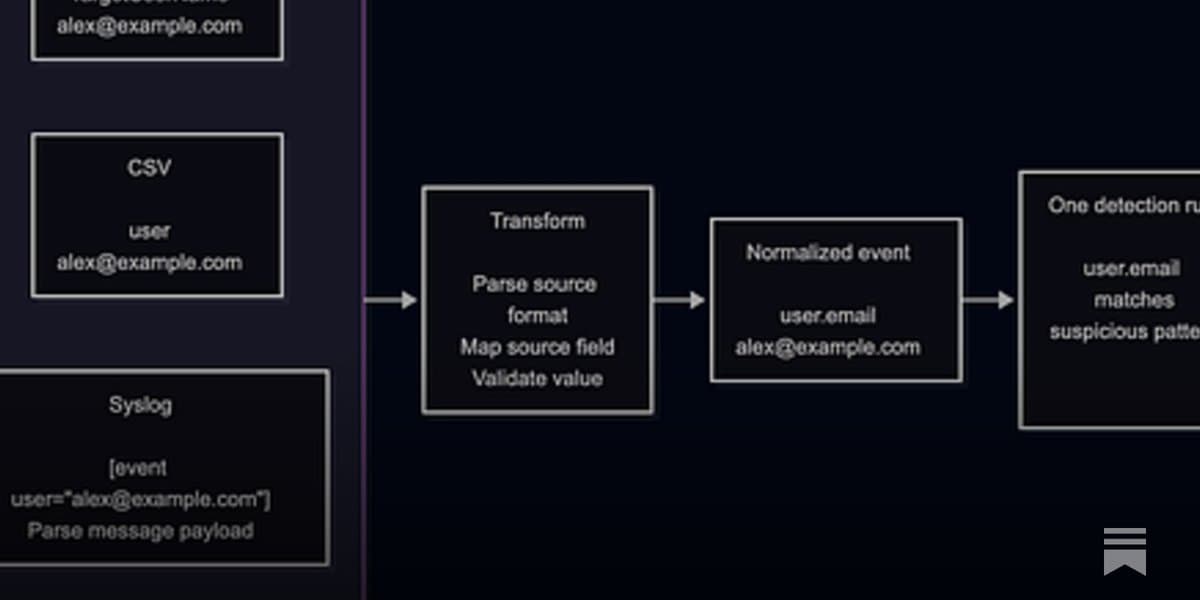
O problema aparece quando as fontes têm formatos diferentes: JSON, CSV, Syslog, CEF e Windows Event Log (binário .evtx, renderizado como XML). Para extrair a conta de usuário, por exemplo, o campo é user no CSV, precisa de extração customizada no Syslog, vira TargetUserName dentro de EventData no Windows e é user.email no JSON. A solução descrita é um pipeline ETL (extrair, transformar, carregar): parsear a mensagem bruta, mapear para um campo padrão, converter timestamps para um fuso comum e até ajustar coisas simples como userName para username. Sem isso, surgem regras duplicadas por fonte, dificuldade em detecções compostas (juntar evento de identidade com atividade de endpoint) e sobrecarga de conhecimento para analistas de SOC. O texto é a parte 1 de uma série, e a parte 2 vai tratar da camada de transformação e das armadilhas da normalização.
Por que isso importa
Para quem opera SIEM, a leitura é direta: normalização não é refinamento, é pré-requisito. Cada fonte nova sem mapeamento de campos tende a multiplicar regras e a abrir pontos cegos. Investir no pipeline antes de escrever detecções parece lento, mas reduz manutenção e torna a correlação confiável.
Perguntas frequentes
O que é um security log?
É um registro com timestamp de um evento gerado por sistema, processo, aplicação ou serviço. Em segurança, serve como evidência para investigar e detectar atividade de ameaça. Um exemplo típico traz ação, ator, contexto, horário e resultado, como um login bem-sucedido.
Quais formatos de log um engenheiro de segurança encontra?
Os mais comuns são JSON, CSV, Syslog, CEF e Windows Event Log. O JSON é o mais frequente em SIEMs e comum em nuvem, SaaS e APIs. O Windows usa o formato binário .evtx, que as ferramentas costumam exibir como XML.
Por que normalizar logs?
Porque cada fonte nomeia e estrutura campos de um jeito. Sem normalização, é preciso escrever várias versões da mesma regra e fica difícil correlacionar eventos de fontes diferentes. Timestamps e identificadores consistentes são necessários para juntar, por exemplo, eventos de identidade e de endpoint.
Como a normalização é feita na prática?
Por meio de um pipeline ETL: extrai-se o evento da fonte, transforma-se em um formato que a plataforma consegue buscar de forma consistente e carrega-se no SIEM. Isso inclui parsear mensagens Syslog, mapear campos para nomes padrão e converter timestamps para um fuso comum.
Fontes
- detectionengineering.netfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 29 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação