Um adolescente de 15 anos foi detido em Tóquio após admitir ter empregado o ChatGPT para desenvolver um código malicioso. O programa enviou comandos de cancelamento de registro falsos aos servidores da Bandai Namco Filmworks, resultando na exclusão de 46.812 contas do Bandai Channel e expondo dados pessoais de até 1,36 milhão de usuários. O incidente destaca as crescentes ameaças impulsionadas por IA na cibersegurança.
Pesquisadores alertam sobre um sofisticado ataque de phishing que explora o fluxo de código de dispositivo OAuth da Microsoft, mesmo com autenticação multifator (MFA) ativada. Cibercriminosos utilizam PDFs protegidos por senha e redirecionamentos legítimos de domínios Microsoft e Cacoo.com para enganar vítimas. Após um CAPTCHA, a página de destino maliciosa captura automaticamente um device_code legítimo, induzindo o usuário a colá-lo em uma URL de verificação genuína da Microsoft. Completada a MFA, o atacante obtém tokens de acesso que permitem acesso persistente a e-mails, exfiltração de arquivos do OneDrive e acesso ao Teams. A mesma técnica já foi observada mirando usuários brasileiros. Para mitigar, é crucial desabilitar o Device Code Flow se não utilizado, monitorar eventos de DeviceCodeSignIn, exigir conformidade de dispositivos e capacitar usuários a jamais aprovar prompts de código de dispositivo não solicitados, mesmo em páginas de login legítimas da Microsoft.
Angelo Martino, ex-negociador de ransomware da DigitalMint, foi sentenciado a seis anos de prisão após admitir ter colaborado com operadores do grupo BlackCat. Ele compartilhava informações confidenciais, como limites de seguro das vítimas e táticas de negociação, para que os criminosos pudessem inflar os valores dos resgates. Martino recebia uma porcentagem dos pagamentos, que superaram US$ 75 milhões, em um esquema que explorava a vulnerabilidade de empresas e colocava em xeque a confiança em serviços de resposta a incidentes cibernéticos. A condenação ressalta os riscos internos e a importância da integridade em posições-chave na cibersegurança.
A Progress Software emitiu um alerta urgente aos clientes do ShareFile, instruindo-os a desativar imediatamente os Controladores Storage Zone baseados em Windows. A medida foi tomada após a detecção de uma ameaça externa credível, visando isolar os sistemas afetados da nuvem e permitir uma investigação aprofundada pelas equipes de segurança. A instrução afeta apenas controladores on-premise, com contas exclusivamente em nuvem permanecendo seguras. A empresa orienta os clientes a manterem os controladores offline, tratarem os servidores expostos como incidentados, preservarem logs e verificarem a presença de arquivos .aspx desconhecidos, um indicativo de comprometimento.
O projeto FFmpeg acaba de lançar uma correção para a vulnerabilidade CVE-2026-8461, batizada de 'PixelSmash', que afetava o decoder MagicYUV. Classificada com um CVSS de 8.8, a falha de escrita fora dos limites da memória (heap out-of-bounds write) permitia ataques de negação de serviço (DoS) contra aplicações amplamente utilizadas como Kodi, OBS Studio, PhotoPrism e Nextcloud. Mais grave ainda, a exploração completa poderia levar à execução remota de código (RCE) no Jellyfin, especialmente quando o ASLR (Address Space Layout Randomization) estivesse desativado, através de arquivos AVI, MKV ou MOV maliciosamente elaborados. A atualização é crucial para proteger a integridade desses sistemas.
O Moody Bible Institute, renomada instituição educacional cristã, confirmou ter sido vítima de uma grave violação de dados perpetrada pelo grupo de ransomware ShinyHunters. O incidente resultou na exposição de informações sensíveis de 2,3 milhões de indivíduos, incluindo datas de nascimento, endereços de e-mail, gêneros, estados civis, nomes completos, números de telefone e endereços físicos. Este vazamento ressalta a vulnerabilidade de organizações de todos os setores a ataques cibernéticos sofisticados.
A proliferação de Grandes Modelos de Linguagem (LLMs) está transformando a gestão de vulnerabilidades, equiparando a capacidade de defensores e atacantes na identificação de falhas. Este cenário dilui o valor intrínseco dos relatórios tradicionais, antes privilegiados pela escassez de conhecimento técnico. O desafio migra da descoberta para a triagem eficaz, frente a um volume crescente de submissões geradas por IA, muitas válidas tecnicamente, mas com impacto real ainda a ser discernido. Enquanto vulnerabilidades críticas ainda merecem atenção especial, a maior parte dos achados por LLMs deve ser gerenciada como entradas padrão em sistemas de issues, demandando uma reavaliação das práticas de segurança.
Uma nova vulnerabilidade crítica no kernel Linux, identificada como CVE-2026-46242 e apelidada de "Bad Epoll", teve um exploit de Prova de Conceito (PoC) divulgado. O bug consiste em uma condição de corrida do tipo use-after-free na funcionalidade epoll, que permite a processos sem privilégios escalar para acesso root por meio de uma técnica de Programação Orientada a Retorno (ROP). A disponibilidade do PoC eleva a urgência para que administradores de sistemas atualizem suas instalações Linux e mitiguem este risco de segurança imediato.
O gigante chinês de tecnologia Alibaba teria classificado o assistente de IA Claude Code como software de alto risco, emitindo uma diretriz interna para que seus colaboradores migrem para a ferramenta proprietária Qoder até 10 de julho. A medida levanta questões sobre a segurança de dados e a soberania tecnológica, em meio à crescente preocupação com a proteção de informações corporativas e a dependência de soluções externas em grandes empresas.
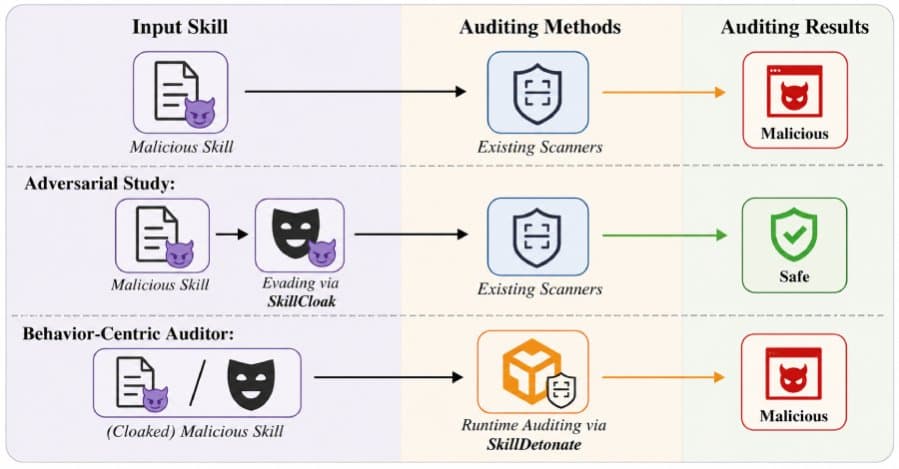
Pesquisadores em segurança da informação revelam que pequenas alterações de bytes, combinadas com uma técnica de empacotamento de autoextração batizada de SKILLCLOAK, possibilitam que 'skills' maliciosas de agentes de IA driblem mais de 90% dos testes em oito dos mais utilizados scanners estáticos. O estudo demonstra uma lacuna preocupante na detecção de ameaças baseadas em IA. Contudo, um monitor de runtime operando em sandbox, o SKILLDETONATE, surge como uma contramedida eficaz, detectando a vasta maioria dessas 'skills' disfarçadas, indicando a necessidade de soluções de segurança multicamadas contra ataques sofisticados.
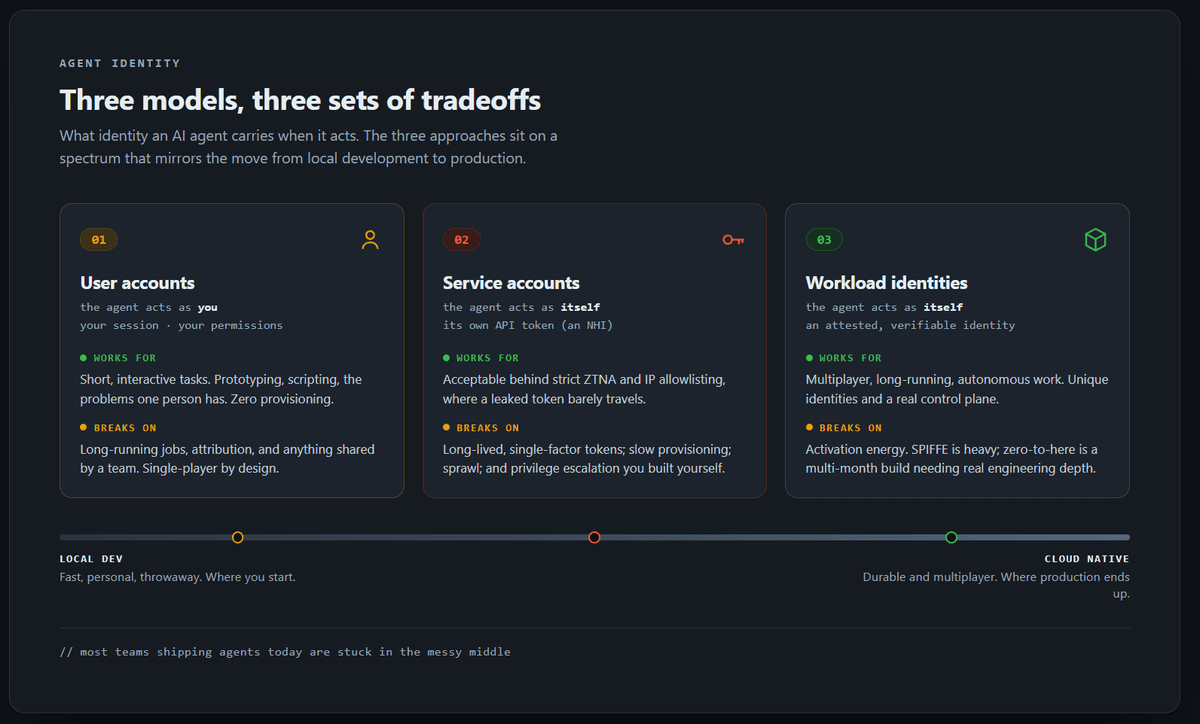
A atribuição de identidade a agentes de IA representa um desafio crescente no cenário da segurança cibernética, com três paradigmas principais emergindo. Primeiramente, a IA pode herdar a identidade do usuário. Em segundo lugar, o agente pode receber seu próprio token ou chave de API. Por fim, uma identidade totalmente independente pode ser concedida ao agente de IA. Além desses modelos fundamentais, há uma camada essencial de infraestrutura, como Okta Cross App Access, 'agent control planes' ou SPIFFE/SPIRE, que facilita essa gestão. Curiosamente, provedores de nuvem já começam a oferecer a terceira abordagem como um serviço, sinalizando uma evolução na segurança e governança de sistemas de IA.
O pesquisador Renwa detalhou uma série de vulnerabilidades de spoofing na barra de endereços que afetaram múltiplas versões do navegador Opera – Opera GX, Opera, Opera Touch e Opera Mini – em plataformas desktop e Android. As falhas permitiam que invasores utilizassem URLs de intenção, URLs de dados e manipulassem instalações para gerar pop-ups sem a barra de URL, mascarando o conteúdo real. Redirecionamentos maliciosos de buscas do Google também foram explorados, reescrevendo a URL visível enquanto exibiam páginas controladas pelo atacante. Além disso, o uso indevido de esquemas personalizados e o modo de tela cheia foram usados para ocultar ou congelar a URL legítima. Todas as vulnerabilidades foram reportadas e corrigidas através do programa de bug bounty do Opera, reforçando a importância da vigilância contínua em segurança digital.
O FBI, em colaboração com a Microsoft, utilizou um identificador global de dispositivo (GDID) da empresa para rastrear Peter Stokes, um jovem de 19 anos suspeito de ser membro do grupo hacker Scattered Spider. Mesmo com o uso de VPNs e tunelamento ngrok, o GDID permitiu que os investigadores cruzassem o histórico de IP do suspeito com registros de login de plataformas como Snapchat, Apple e Facebook. Essa conexão foi crucial para ligá-lo a uma exigência de resgate de US$ 8 milhões e a outras acusações de conspiração, como parte da Operação Riptide do FBI, destacando a capacidade das empresas de tecnologia em auxiliar investigações criminais complexas.
Contas de e-mail de oficiais do governo do Reino Unido foram comprometidas após a exploração de vulnerabilidades FortiBleed. E-mails e senhas dos oficiais estão sendo comercializados na dark web por US$ 60 mil. Embora o ataque não aparente ser patrocinado por Estado, os cibercriminosos envolvidos são falantes de russo, levantando preocupações sobre a origem e a motivação por trás da intrusão. O incidente destaca a persistente ameaça de explorações de vulnerabilidades conhecidas, como a FortiBleed, e a necessidade de monitoramento contínuo de superfícies de ataque.
Uma nova campanha maliciosa, batizada de Veil#Drop, está utilizando um framework PowerShell de múltiplos estágios para comprometer sistemas. O ataque começa com um arquivo JavaScript, disfarçado de documento, que aciona o Windows Script Host para executar scripts PowerShell. Estes scripts ignoram políticas de execução e buscam payloads adicionais em páginas do Blogspot controladas por invasores. Os códigos maliciosos são codificados em XOR e decodificados diretamente na memória, carregados como assemblies .NET via reflection, evitando o disco. A operação emprega táticas como sites comprometidos, arquivos com extensão dupla e técnicas LOLBIN, visando o roubo de dados, como credenciais de navegador, cookies e carteiras de criptomoedas, através do PureLog Stealer.
A Communications Security Establishment (CSE), agência de inteligência do Canadá, revelou detalhes de operações cibernéticas realizadas no último ano. A atuação da CSE incluiu a interrupção de redes de intermediários químicos de fentanil e o enfraquecimento do recrutamento online de grupos extremistas. Notavelmente, a agência conseguiu desativar uma gangue de ransomware-as-a-service, eliminando dados críticos de seus servidores. Além disso, a CSE coordenou ações defensivas contra 10 grandes grupos de ransomware e desmantelou uma campanha de phishing sofisticada que visava sistemas governamentais canadenses, demonstrando um esforço contínuo na segurança cibernética nacional.
Uma entidade governamental dos EUA, supostamente o Condado de Union, Ohio, efetuou um pagamento de aproximadamente US$1 milhão em Bitcoin ao grupo de extorsão Kairos. A transação ocorreu após 28 dias de negociação, em 2025, destacando um cenário preocupante onde a extorsão cibernética se concretiza mesmo sem a criptografia de arquivos, alterando a dinâmica das defesas e da gestão de crises cibernéticas.
Um novo framework modular, batizado de Avalon, está sendo disseminado através de campanhas de phishing com temas legais, explorando o Proton Drive e arquivos maliciosos como ISOs, atalhos LNK e MSBuild. Uma vez ativado, o Avalon demonstra capacidade de evadir detecção, desativando o ETW e bypassando ferramentas EDR para coletar dados sensíveis, incluindo informações de navegadores, carteiras digitais, credenciais corporativas e tokens de VPN. Ele então executa movimento lateral, criptografa arquivos vitais usando a Windows Crypto API, deleta VSS e manipula estruturas de disco, finalizando com notas de resgate do CrownX que incluem prazos para pagamento. A sofisticação da ameaça é ampliada por pesquisas que apontam para operações de ransomware que utilizam APIs de LLMs e bots do Telegram para traduzir comandos em linguagem natural em ações executáveis nos sistemas comprometidos, indicando uma evolução para ataques mais "agentic" e "codeless".
O desenvolvedor Charles Jones foi surpreendido com uma fatura de US$ 11.089,77 do Google Cloud, gerada em apenas 48 horas. O incidente ocorreu após a exploração de uma chave comprometida do firebase-adminsdk, resultando em uso indevido de recursos, principalmente na geração de imagens via Gemini. A situação levanta preocupações urgentes sobre a segurança das contas de desenvolvedores e a eficácia dos sistemas de alerta e proteção em plataformas de nuvem, mesmo quando há avisos de atividades suspeitas.
A China, através do seu comitê TC260, divulgou um novo guia de práticas de segurança rigorosas para agentes de IA, estabelecendo um framework regulatório abrangente. As diretrizes exigem avaliações pré-implementação, gestão de permissões ao longo do ciclo de vida, logging de auditoria e exclusão segura de dados, visando mitigar riscos associados à IA. A definição de agentes de IA inclui sistemas com memória, uso de ferramentas e privilégios operacionais, submetendo-os a uma supervisão análoga à da infraestrutura crítica. Esta medida, somada às provisórias para serviços de IA antropomórfica, reforça o controle chinês sobre o comportamento da IA e o manuseio de dados em aplicações de alto risco.