
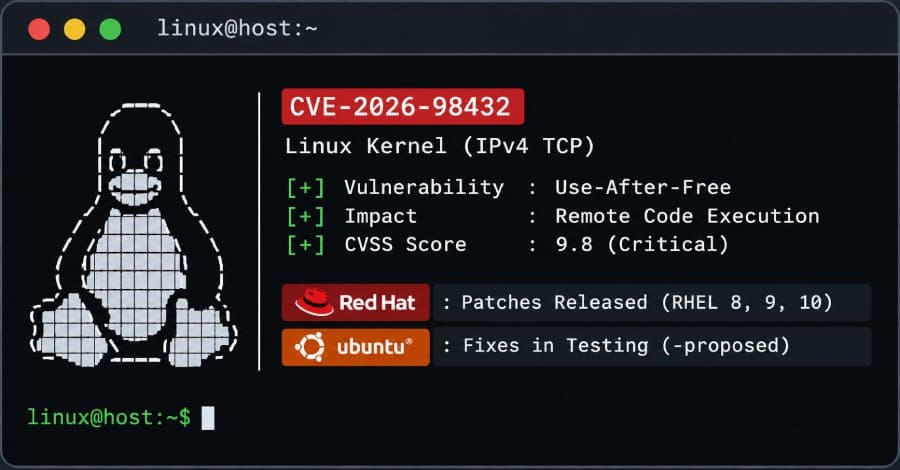
Red Hat corrige falha RCE de severidade 9.8 no TCP do kernel Linux; Ubuntu libera correções para testes
Aprofundamento CEVIU
Aprofundamento
A CVE-2026-98432 é um use-after-free no tratamento de TCP sobre IPv4 do kernel Linux. Quando o servidor aceita uma conexão, o kernel repassa ao novo socket as opções de IP da requisição sem copiá-las. Se o cliente retransmite o pedido de conexão enquanto outro processador ainda lê essas opções, o kernel lê memória já liberada. O gatilho são pacotes com as opções IPv4 Record Route ou Timestamp enviados a qualquer porta TCP em escuta, sem autenticação. IPv6 não é afetado no caminho principal. O bug existe desde o Linux 4.4 e a correção upstream saiu em outubro.
A Red Hat publicou o RHSA-2026:93414 (RHEL 8), o RHSA-2026:93412 (RHEL 9) e o RHSA-2026:93413 (RHEL 10) em 1º de novembro, e a instalação exige reinicialização. A empresa subiu a nota de 5.9 (Moderada) para 9.8 (Crítica). No Ubuntu, as correções para 22.04, 24.04 e 26.04 estão no canal opt-in -proposed desde 2 de novembro, sem data para o canal regular. Ubuntu 20.04, 18.04 e 16.04 seguem sem correção, e as versões antigas dependem do Expanded Security Maintenance via Ubuntu Pro. Debian, Oracle Linux e SUSE já liberaram correções em outubro. O Amazon Linux avaliou a falha em 8.1 (Important), citando travamento com possível corrupção de memória como resultado principal.
O que mudou
Em 30 de outubro de 2026, o CEVIU noticiou "Falha no TCP do kernel Linux com CVSS 9.8 atinge Ubuntu, Red Hat e outras distribuições", quando o problema era descrito como uma race condition com risco de corrupção de memória. Em 2 de novembro de 2026, a matéria "Falha use-after-free no TCP do Linux, a CVE-2026-98432, tem CVSS 9.8" detalhou o handshake TCP IPv4 e a incorporação da correção aos kernels stable do upstream em 15 de outubro. Na mesma data, o CEVIU publicou "CVE-2026-98432: falha no kernel Linux ainda afeta Ubuntu e RHEL, e listeners MPTCP abertos por programas em Go ampliam a exposição". Agora há patches da Red Hat para RHEL 8, 9 e 10 e correções do Ubuntu em testes, o que muda o quadro de exposição para quem usa essas distribuições.
Por que isso importa
Para quem opera servidores RHEL, o caminho é claro: aplicar o RHSA e planejar a janela de reinicialização. Para quem roda Ubuntu, a decisão é entre habilitar o -proposed em produção ou esperar o canal regular, sem prazo definido. A regra de nftables da Red Hat serve como paliativo, mas não fecha a porta e pode quebrar cargas que usam opções IPv4. Desativar MPTCP, como alguns sugerem, não resolve, segundo a Canonical. Sem exploração relatada, a urgência vem da nota 9.8 e do alcance remoto sem autenticação, não de ataques em curso.
Linha do tempo
CEVIU noticia a falha de TCP no kernel Linux com CVSS 9.8; Red Hat publica regra de nftables.
CEVIU detalha a CVE-2026-98432 e a exposição por listeners MPTCP; Canonical coloca correções no -proposed.
Red Hat corrige a falha em RHEL 8, 9 e 10 e o Ubuntu mantém as correções em testes.
Perguntas frequentes
A CVE-2026-98432 está sendo explorada em ataques?
Não há relato de exploração por fornecedores, CERTs ou pela equipe de CVE do kernel. A falha também não constava no catálogo KEV da CISA na versão de 30 de outubro. Existe código no GitHub que só dispara a condição de corrida, sem execução de código.
Quais versões do RHEL têm correção?
RHEL 8, 9 e 10 têm correção, publicada em 1º de novembro nos avisos RHSA-2026:93414, RHSA-2026:93412 e RHSA-2026:93413. É preciso reiniciar o sistema após instalar a atualização. Para conferir, compare a saída de uname -r com as versões corrigidas.
Dá para mitigar sem atualizar o kernel?
A Red Hat publicou uma regra de nftables que descarta pacotes TCP IPv4 de entrada com opções de IP. Ela bloqueia o gatilho conhecido, mas não impede totalmente a exploração e pode quebrar cargas que dependem dessas opções. Ela vale só para o host onde foi carregada, e o tráfego entre contêineres no mesmo host pode contorná-la.
Desativar MPTCP resolve o problema?
Não. A falha está no caminho TCP IPv4, não no MPTCP, e a Canonical afirma que só atualizações de segurança são mitigação adequada. O MPTCP aparece apenas no exploit descrito pela Anthropic, que mira servidores com listener MPTCP.
Fontes
- thehackernews.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 04 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação