
Falha Crítica em KVM Permite Escape de Máquina Virtual para Host
Aprofundamento CEVIU
Aprofundamento
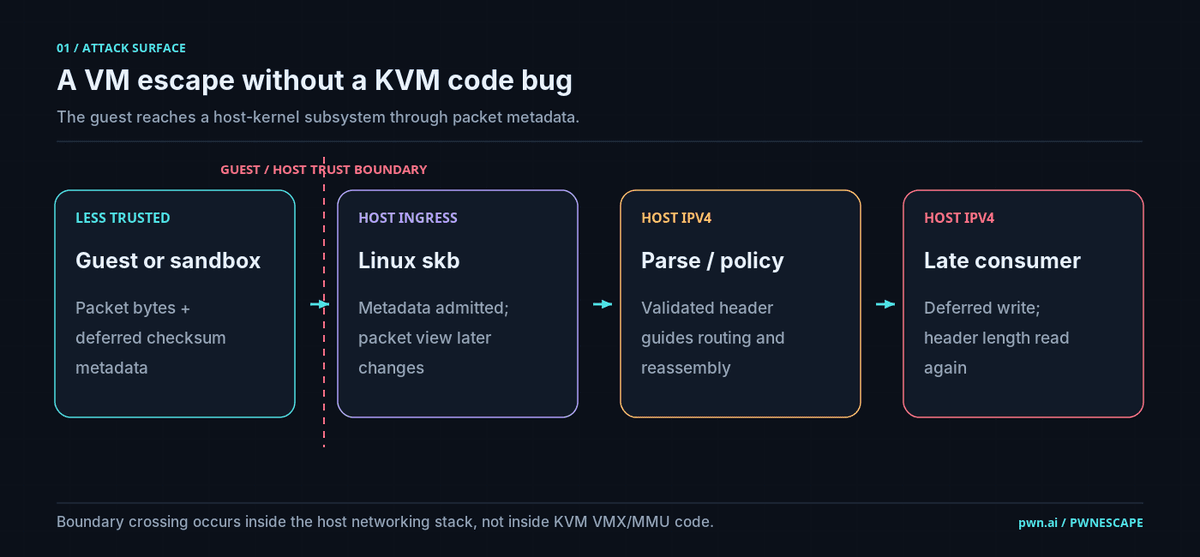
PwnEscape é uma falha crítica no subsistema de rede do Linux, não no hypervisor KVM diretamente, que permite a uma máquina virtual (VM) "guest" não confiável alcançar execução de código com privilégios de root no host. A vulnerabilidade reside na manipulação de metadados de checksum que reescrevem um cabeçalho IPv4 depois que o kernel do host já o validou, uma clássica falha de "time-of-check/time-of-use". Especificamente, dados controlados pelo guest podem alterar o campo 'ihl' (Internet Header Length) do IPv4 de 20 para 60 bytes, enganando o kernel para copiar 40 bytes extras, incluindo 32 bytes de dados de memória do host, para fora do buffer lógico do pacote e transmiti-los como opções IP falsas.
Essa brecha explora como o Linux lida com "checksum offload" e com a estrutura "sk_buff", permitindo que metadados "checksum_start" autorizem uma escrita posterior na memória do pacote. Se esses metadados não forem validados corretamente contra o cabeçalho IPv4 em seu estado final após processamento de link-layer, uma escrita de checksum pode sobrescrever partes do cabeçalho que já foram consideradas seguras. A correção (commit 6785011f8b16) reforça a validação de "checksum_start", garantindo que a escrita não interfira com o cabeçalho IPv4.
O que mudou
A revelação técnica da PwnEscape aprofunda o que o CEVIU News reportou em 5 de outubro de 2026, sobre a Vercel confirmando a fuga de VM crítica e o pagamento de uma recompensa. Naquela ocasião, a notícia era a confirmação de um zero-day no KVM que permitia acesso root no host. Agora, temos os detalhes técnicos completos daquela vulnerabilidade específica.
A PwnEscape é a falha "Crítica" que a Vercel considerou como o relatório mais importante de seu programa de recompensas. O que era um fato com poucas informações, agora é um detalhe técnico com explicação da exploração no stack de rede do Linux e sua correção.
Por que isso importa
A PwnEscape é uma falha que ressoa profundamente no cenário de cibersegurança, especialmente em ambientes de nuvem e contêineres que dependem de isolamento robusto entre máquinas virtuais e seus hosts. O fato de a vulnerabilidade residir na pilha de rede do Linux e não no KVM, como se poderia esperar, amplia sua superfície de ataque e o número de sistemas potencialmente afetados.
Ela representa uma nova classe de ataques, onde metadados de checksum, supostamente inofensivos, podem ser usados para reescrever campos críticos do pacote após sua validação, subvertendo premissas fundamentais da arquitetura de rede. Para provedores de serviços e empresas, a correção imediata é vital para proteger a integridade de seus ambientes virtualizados e a confidencialidade dos dados dos clientes.
Linha do tempo
Descoberta da falha Januscape (KVM).
Descoberta da falha GhostLock (Kernel Linux).
Alerta sobre vulnerabilidade em Claude Cowork (macOS/VM).
Descoberta de CVE-2026-53360 (escape VM no KVM).
Vercel confirma fuga de VM crítica e paga recompensa.
Descoberta da falha Vghost (subsistema vhost Linux).
Revelação técnica da falha PwnEscape.
Perguntas frequentes
O que é PwnEscape?
PwnEscape é uma vulnerabilidade crítica no subsistema de rede do kernel Linux que permite a uma máquina virtual "guest" escapar para o host e executar código com privilégios de root. Ela não explora o hypervisor KVM diretamente, mas sim falhas na forma como o Linux processa pacotes de rede e seus metadados.
Como a PwnEscape funciona tecnicamente?
A falha explora a manipulação de metadados de checksum de pacotes IPv4 após sua validação inicial. Um "guest" malicioso pode fazer com que o kernel do host reescreva o comprimento do cabeçalho IPv4, levando-o a copiar e transmitir dados extralógicos da memória do host como opções IP. Isso é uma falha de "time-of-check/time-of-use" no stack de rede.
Quem é afetado pela PwnEscape?
Sistemas que usam virtualização com kernel Linux, como ambientes de nuvem, sandboxes e provedores de infraestrutura como serviço (IaaS), são potencialmente afetados. Qualquer ambiente que dependa da isolamento entre VMs e hosts através do stack de rede Linux deve aplicar a correção.
Como a PwnEscape foi descoberta?
A vulnerabilidade foi descoberta por pesquisadores durante o desafio de US$ 1 milhão da Vercel, que convidava a quebrar o isolamento de seu produto Sandbox. A pesquisa usou uma combinação de inteligência humana e assistentes de IA avançados, como GPT-5.6 Sol, para analisar o código-fonte e explorar caminhos de ataque.
Fontes
- pwn.aifonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 20 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação