
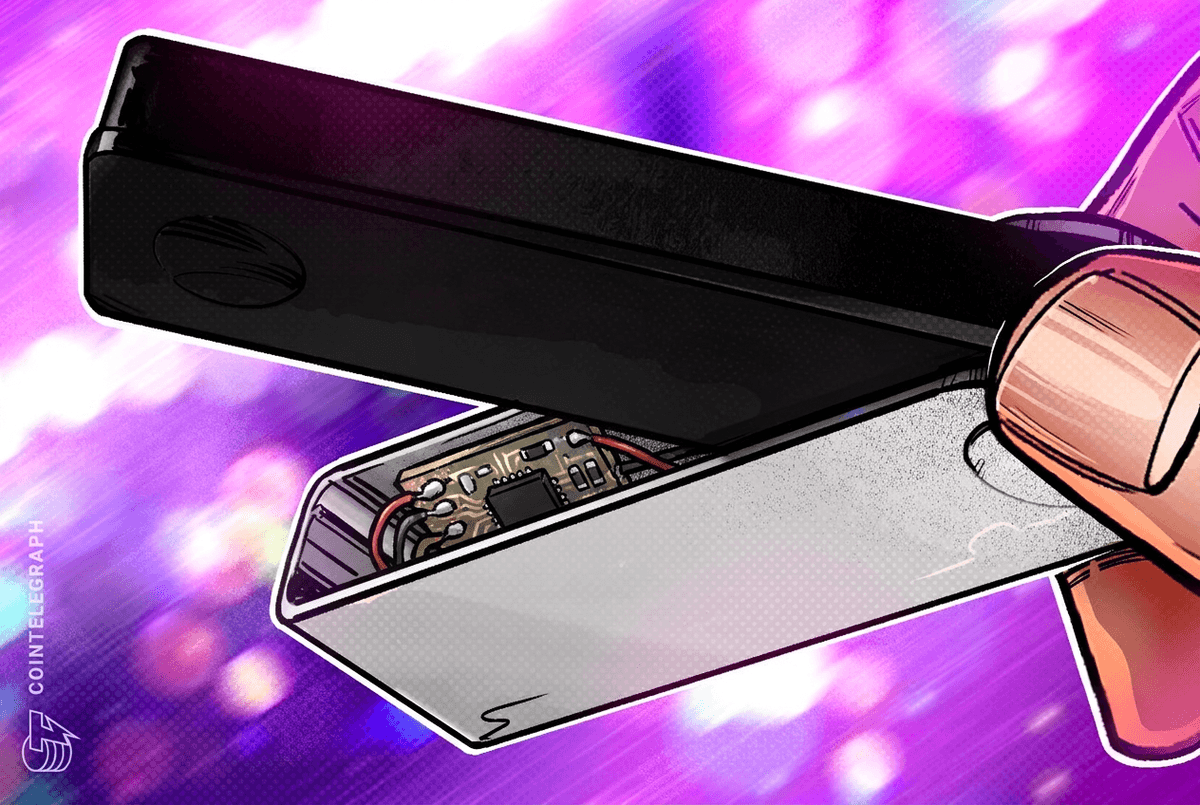
Alerta de Segurança: Carteira Ledger com Hardware Malicioso Descoberta, Prejuízos Podem Ultrapassar US$86 Milhões
Aprofundamento CEVIU
Aprofundamento
A detecção de um implante de hardware não autorizado em uma carteira Ledger, comercializada pela revendedora CryptoBilis no Sudeste Asiático, expõe uma nova e preocupante fronteira nos ataques a ativos digitais. Este tipo de ataque, conhecido como tampering físico, envolve a alteração física do dispositivo de segurança antes que ele chegue ao usuário final. Isso diferencia-se de vulnerabilidades de software ou firmware, onde o código interno do aparelho é o alvo. A instalação de hardware malicioso permite, por exemplo, o desvio de chaves privadas ou de transações, tornando a carteira comprometida uma ferramenta de roubo desde o primeiro uso.
A investigação da Ledger, que já estima perdas potenciais acima de US$86 milhões, sugere que o incidente está isolado a um único revendedor. No entanto, o ataque levanta questões críticas sobre a integridade da cadeia de suprimentos de dispositivos de segurança. A confiança na compra de hardware wallets depende da garantia de que o aparelho nunca foi acessado ou modificado por terceiros. Este caso força uma reavaliação dos processos de auditoria física e logística por parte dos fabricantes e revendedores, exigindo uma camada extra de verificação que vai além da criptografia.
O que mudou
A cobertura do CEVIU sobre a Ledger já registrou uma falha de segurança em 23 de julho de 2026, relacionada a uma vulnerabilidade no aplicativo Zilliqa para a carteira. Naquele incidente, o problema residia em uma falha de software que permitia a reconstrução de chaves privadas através de nonces efêmeros fracos. Agora, o vetor de ataque mudou drasticamente: não se trata de uma vulnerabilidade lógica no software, mas sim de uma adulteração física direta no hardware. Isso mostra uma evolução nas táticas de ataque, que agora visam comprometer a integridade do dispositivo desde a sua fabricação ou distribuição, antes mesmo de qualquer software ser utilizado.
Por que isso importa
Este incidente com a Ledger reforça a importância da diligência na aquisição de hardware wallets, a única proteção real contra ataques online. A notícia serve como um alerta para a indústria de criptomoedas e para os usuários. Fabricantes precisam reforçar suas cadeias de suprimentos, implementando verificações de integridade física rigorosas. Para o usuário, a compra direta do fabricante oficial e a verificação minuciosa do pacote e do dispositivo antes do uso tornam-se práticas indispensáveis para proteger seus ativos digitais.
Linha do tempo
Ataque 'TrapDoor' a cadeia de suprimentos npm, PyPI, Crates.io rouba carteiras de criptomoedas
Vulnerabilidade 'Ill Bloom' desvia milhões em criptomoedas de 431 carteiras
Zilliqa alerta para vulnerabilidade crítica em app Ledger que expõe chaves privadas
Vulnerabilidade em Carteiras Coldcard Causa Perda de US$ 70 Milhões em Bitcoin
Falha Crítica em Gerador de Números Aleatórios de Carteira COLDCARD Leva a Roubo Milionário de Bitcoin
Trezor Emite Alerta Crítico Após Violação de Provedor de E-mail de Terceiros
Carteira Ledger com Hardware Malicioso Descoberta, Prejuízos Podem Ultrapassar US$86 Milhões
Perguntas frequentes
O que é um implante de hardware em uma carteira Ledger?
Um implante de hardware é um componente eletrônico não autorizado inserido fisicamente na carteira, geralmente durante a fabricação ou distribuição. Ele pode ser projetado para interceptar ou vazar informações críticas, como chaves privadas, ou manipular transações sem o conhecimento do usuário.
Como posso verificar se minha carteira Ledger está segura contra este tipo de adulteração?
A Ledger recomenda que, se você comprou de um revendedor afetado, não configure o dispositivo. Caso já o tenha configurado, mova seus ativos para um novo dispositivo Ledger, utilizando uma nova seed. Sempre compre de canais oficiais e verifique visualmente a integridade da embalagem e do próprio dispositivo antes de usá-lo.
Qual a diferença entre esta falha e outras vulnerabilidades em carteiras de hardware já noticiadas?
Esta falha é uma adulteração física no hardware, um ataque à cadeia de suprimentos antes da carteira chegar ao usuário. Diferencia-se de vulnerabilidades de software ou firmware (como as vistas na COLDCARD ou no app Zilliqa da Ledger), que exploram falhas lógicas no código ou algoritmos de segurança dos dispositivos.
Quem é a CryptoBilis e qual seu papel neste incidente?
A CryptoBilis é uma revendedora de carteiras Ledger atuante no Sudeste Asiático, especificamente listada como autorizada na Indonésia, Malásia e Filipinas. A Ledger confirmou que o implante de hardware foi encontrado em um dispositivo comercializado por esta empresa, indicando que o problema está isolado a este revendedor e seu mercado.
Fontes
- cointelegraph.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 12 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação