
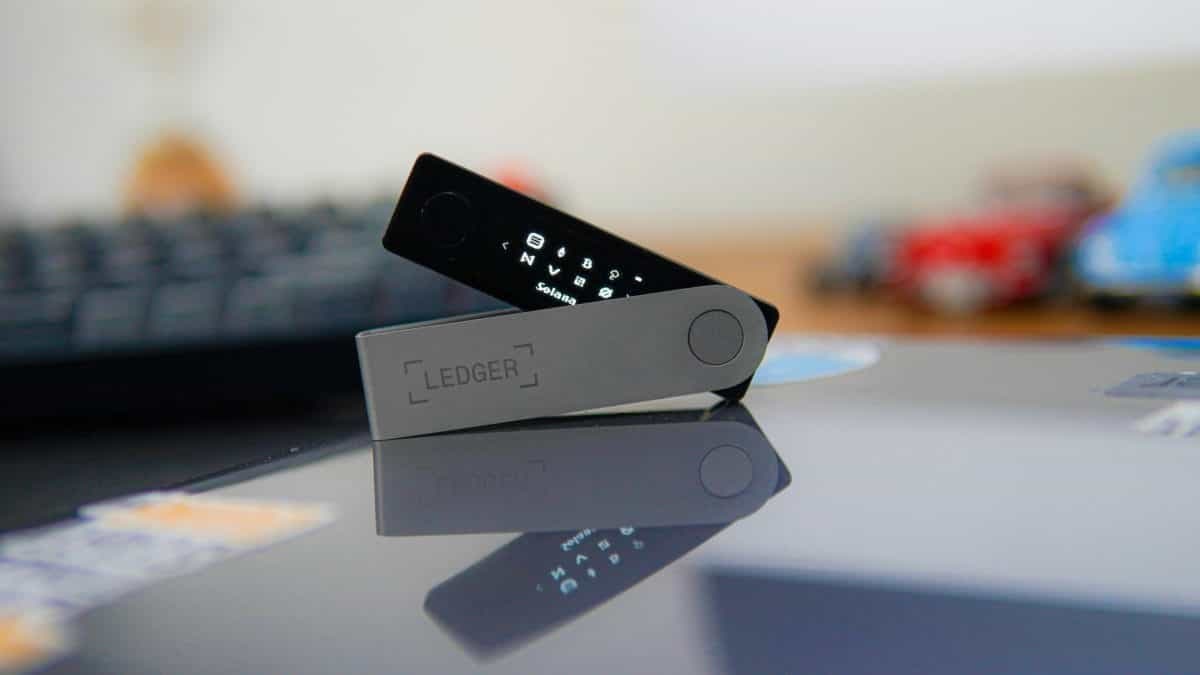
Ledger amplia investigação de hardware adulterado para Alemanha e Emirados Árabes Unidos
Aprofundamento CEVIU
Aprofundamento
A Ledger, fabricante de carteiras de hardware, expandiu sua investigação sobre adulteração física de dispositivos para a Alemanha e os Emirados Árabes Unidos. Casos recentes em Berlim e Dubai foram confirmados como parte da mesma campanha de fraude que já havia sido identificada no Sudeste Asiático. A modificação física nos dispositivos é projetada para interceptar a frase de recuperação durante a configuração inicial. A empresa enfatiza que não há falhas em seu chip seguro ou sistema operacional, e nenhum caso confirmado envolve dispositivos comprados diretamente em seu site oficial, ledger.com. Um dos casos recentes envolveu o modelo Ledger Nano Gen5.
Dois usuários relataram perdas combinadas de US$ 604.000 em criptoativos, provenientes de dispositivos adquiridos de um revendedor autorizado em Dubai. A Bitquery, uma empresa de análise de blockchain, estima que aproximadamente US$ 1,68 milhão foi roubado de 16 carteiras em Dubai e Berlim. Anteriormente, a Bitquery havia reportado perdas de cerca de US$ 102 milhões de 335 carteiras no Sudeste Asiático. A Ledger, no entanto, não confirmou oficialmente os valores totais das perdas e alerta para a possibilidade de mais dispositivos comprometidos serem descobertos.
O que mudou
A notícia atual detalha a expansão geográfica da campanha de adulteração de hardware da Ledger para a Alemanha e os Emirados Árabes Unidos, incluindo casos em Berlim e Dubai. Em 12 de outubro de 2026, o CEVIU noticiou o "Alerta de Segurança: Carteira Ledger com Hardware Malicioso Descoberta, Prejuízos Podem Ultrapassar US$86 Milhões", que focava na detecção inicial de implantes de hardware não autorizados em carteiras vendidas pela revendedora CryptoBilis no Sudeste Asiático. A matéria de 13 de outubro de 2026, "Ataques a Wallets Ledger Expostos: CryptoBilis Identificada como Ponto Fraco", reiterava que todas as perdas confirmadas eram rastreadas a essa revendedora. Agora, o incidente se mostra mais abrangente, atingindo novas regiões e, pela primeira vez, um modelo mais recente, o Ledger Nano Gen5, além de registrar perdas em dólares maiores que as reportadas inicialmente pela Bitquery. O que antes era um problema localizado no Sudeste Asiático com um revendedor específico, agora é uma campanha mais ampla, afetando outros canais de distribuição e modelos de hardware.
Por que isso importa
Para quem opera com ativos digitais, esta ampliação da campanha de adulteração de hardware da Ledger sinaliza que a ameaça à cadeia de suprimentos é mais difusa do que se pensava. Não se trata mais de um problema isolado em uma região ou com um revendedor específico; a incidência em mercados como Alemanha e Emirados Árabes Unidos, e o comprometimento do modelo mais recente Nano Gen5, indicam a sofisticação e a escala da operação criminosa. A necessidade de verificar a origem e a integridade física de qualquer carteira de hardware antes do uso se torna ainda mais crítica. A ausência de falhas no chip seguro da Ledger ou em seu sistema operacional reforça que a vulnerabilidade está no processo de distribuição e venda, exigindo cautela redobrada na aquisição de dispositivos.
Linha do tempo
CEVIU noticiou alerta sobre hardware malicioso em Ledger vendido no Sudeste Asiático.
CEVIU identificou CryptoBilis como ponto fraco em ataques a carteiras Ledger.
Ledger expande investigação de hardware adulterado para Alemanha e Emirados Árabes Unidos.
Perguntas frequentes
O que é a campanha de adulteração de hardware da Ledger?
É uma série de incidentes onde dispositivos Ledger foram fisicamente modificados com componentes adicionais. Esses componentes são projetados para interceptar a frase de recuperação do usuário durante a configuração inicial da carteira, permitindo que atacantes acessem e roubem os criptoativos.
Quais regiões foram afetadas por essa campanha?
Inicialmente, a campanha foi identificada no Sudeste Asiático. Mais recentemente, a Ledger confirmou a detecção de dispositivos adulterados e relatórios de perdas na Alemanha (Berlim) e nos Emirados Árabes Unidos (Dubai), indicando uma expansão geográfica do problema.
Há risco em dispositivos Ledger comprados diretamente do site oficial?
A Ledger afirmou que não há registros confirmados de casos envolvendo dispositivos comprados diretamente em seu site oficial, ledger.com. As fraudes identificadas até o momento estão ligadas a revendedores e canais de distribuição terceirizados.
Qual modelo de carteira Ledger foi afetado nesta nova etapa da investigação?
Um dos casos recentes confirmados pela Ledger envolveu o modelo mais recente de sua carteira, o Ledger Nano Gen5. Isso indica que a campanha não se restringe a modelos mais antigos.
Fontes
- theblock.cofonte original
- Categoria
- CEVIU Cripto
- Publicado
- 20 de novembro de 2026
- Editoria
- CEVIU Cripto