
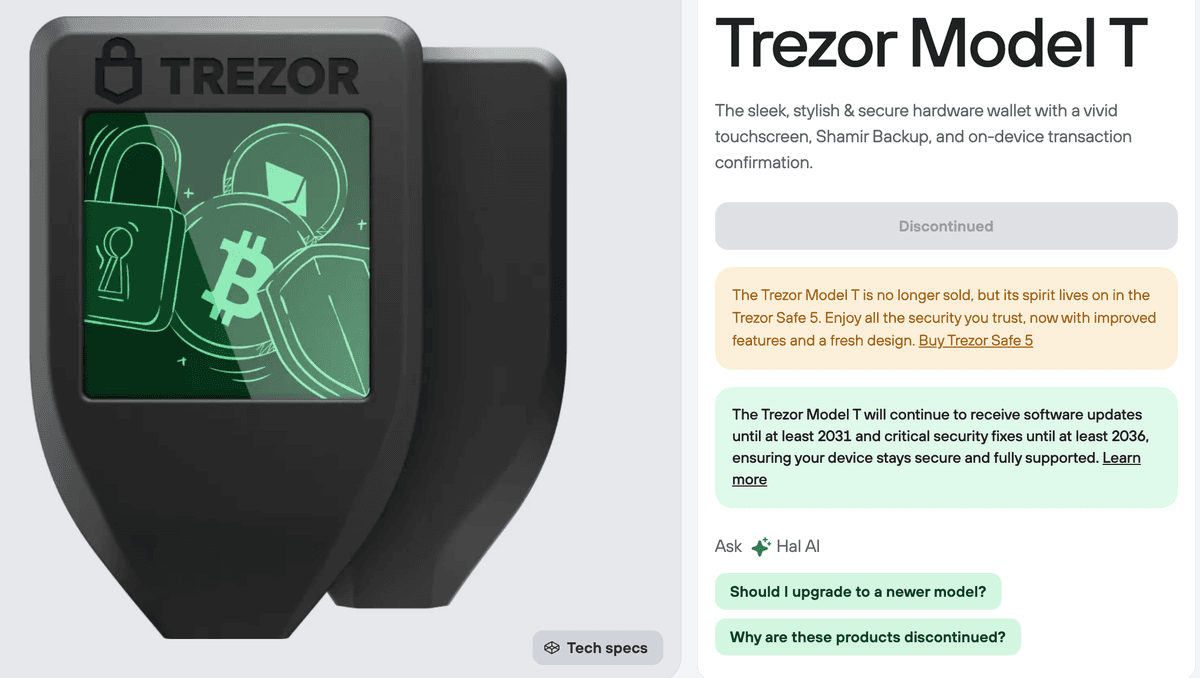
Implantes Maliciosos Afetam Trezor Wallets Compradas de Revendedores Não Autorizados
Aprofundamento CEVIU
Aprofundamento
A descoberta de implantes maliciosos nas carteiras Trezor One e Trezor Model T, detalhada pelo especialista Joe Grand, revela uma falha crítica na cadeia de suprimentos de hardware para criptomoedas. Nesses dispositivos, adquiridos de revendedores não autorizados, os microcontroladores originais foram substituídos por versões ilegítimas. O firmware malicioso embarcado não gerava as frases de semente de forma aleatória. Em vez disso, apresentava uma das doze frases pré-geradas e conhecidas pelos atacantes.
Essa abordagem difere de ataques anteriores vistos em outras carteiras, que visavam exfiltrar sementes verdadeiramente aleatórias. A Trezor, apesar de negar publicamente o problema, internamente reconheceu a investigação de Grand, comparando-a a incidentes similares em marketplaces russos entre 2022 e 2023. A decisão recente da empresa de reduzir o número de revendedores autorizados sinaliza uma preocupação crescente com a integridade de sua distribuição, mesmo que tardia.
O que mudou
A revelação de Joe Grand muda o panorama ao demonstrar que as carteiras Trezor também estão vulneráveis a implantes de hardware, diretamente confrontando a postura pública da empresa que negava tais incidentes. Enquanto a cobertura anterior do CEVIU em 12 de outubro de 2026 já alertava sobre implantes em carteiras Ledger, este novo caso na Trezor expõe uma variação técnica do ataque. No caso Ledger, o implante registrava e exfiltrava sementes aleatórias. Na Trezor, o firmware malicioso gera intencionalmente uma semente pré-determinada, forçando a previsibilidade. Essa distinção ressalta a sofisticação e a diversidade das táticas empregadas por atacantes no ambiente de hardware wallets.
Por que isso importa
A integridade da cadeia de suprimentos é um pilar fundamental na segurança de hardware. Este incidente com as Trezor wallets sublinha os perigos de adquirir dispositivos de fontes não autorizadas, um alerta constante, mas frequentemente ignorado. Para empresas e indivíduos, a garantia de que seu hardware não foi adulterado é vital para a proteção de ativos digitais, que podem valer milhões. A confiança na marca e nos canais de distribuição oficiais se torna ainda mais crítica. A vulnerabilidade de um elo da cadeia pode ter efeitos devastadores, comprometendo a segurança financeira de um ecossistema inteiro.
Linha do tempo
Vulnerabilidade em Carteiras Coldcard Causa Perda de US$ 70 Milhões em Bitcoin
Falha Crítica em Gerador de Números Aleatórios de Carteira COLDCARD Leva a Roubo Milionário de Bitcoin
Joe Grand relata implante em Trezor Model T para a Trezor
Vazamento na Trezor Expõe Dados de 14 Mil Clientes Após Ataque a Fornecedor
Vulnerabilidades em Periféricos Expõem Riscos de Segurança e Acesso Não Autorizado
Trezor Emite Alerta Crítico Após Violação de Provedor de E-mail de Terceiros
Alerta de Segurança: Carteira Ledger com Hardware Malicioso Descoberta
Implantes Maliciosos Afetam Trezor Wallets Compradas de Revendedores Não Autorizados
Perguntas frequentes
O que são os 'implantes maliciosos' encontrados nas carteiras Trezor?
São modificações de hardware onde os microcontroladores originais das carteiras Trezor são substituídos por versões ilegítimas. Estes novos chips contêm um firmware adulterado que compromete a segurança do dispositivo, especialmente na geração de chaves criptográficas.
Como esses implantes conseguem roubar criptomoedas?
Em vez de gerar uma frase de semente aleatória e única para o usuário, o firmware modificado gera uma das doze frases pré-determinadas pelos atacantes. Isso permite que os criminosos conheçam a semente de recuperação e, consequentemente, acessem e roubem os fundos da carteira do usuário.
A Trezor estava ciente desse tipo de ataque em seus dispositivos?
Apesar de negar publicamente, a Trezor tinha conhecimento interno de incidentes semelhantes. Em correspondência com o especialista Joe Grand, a empresa mencionou características parecidas a dispositivos falsificados ou modificados encontrados em marketplaces russos entre 2022 e 2023.
Qual a principal diferença entre os implantes Trezor e os implantes detectados em carteiras Ledger?
Os implantes Trezor usam firmware modificado para gerar frases de semente previsíveis (pré-determinadas). Já os implantes Ledger, conforme noticiado pelo CEVIU em 12 de outubro de 2026, focavam em registrar e exfiltrar sementes aleatórias verdadeiramente geradas pelo dispositivo, sem alterar sua funcionalidade aparente.
Fontes
- zetter-zeroday.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 14 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação