A crença de que o software empresarial é uma solução de baixo capital é uma falácia contábil. Custos substanciais com engenheiros são frequentemente classificados como despesas de P&D, enquanto investimentos equivalentes em hardware seriam capitalizados. O software exige manutenção contínua devido à rápida obsolescência e a dependência de infraestruturas de hyperscalers, que movimentam cerca de US$ 700 bilhões, apenas transfere a conta. As altas margens brutas, nesse cenário, sinalizam custos irrecuperáveis, não uma independência de capital genuína, impactando a governança e o planejamento financeiro estratégico das empresas.
Laboratórios de ponta em IA, como OpenAI e Anthropic, podem evoluir para "organizações de máquinas", onde a própria IA assume funções de pesquisadores, gerentes e até executivos, relegando o suporte humano a um papel secundário. Embora a mudança possa ter impacto mínimo para clientes e investidores no curto prazo, ela representa um risco estratégico significativo, minando a supervisão governamental e deslocando o poder dos colaboradores para os modelos de IA, que passariam a ditar as próprias regras operacionais e de desenvolvimento.
A busca por autonomia no desenvolvimento de produtos por equipes de software ganha um novo patamar com a integração de agentes de IA. A estratégia consiste em conceder acesso amplo, porém rigorosamente controlado, a esses agentes dentro de contextos específicos, migrando suas operações para a nuvem. Essa abordagem permite que a IA atue em tarefas acionadas por eventos, prometendo otimizar processos, reduzir custos operacionais e acelerar a entrega de valor, sem comprometer a governança e a segurança da informação.
Após o acordo com a SAP, a Comissão Europeia (CE) intensifica o escrutínio sobre as práticas de licenciamento de software da Oracle, sinalizando a possibilidade de uma investigação formal. Fontes indicam que reguladores buscam feedback de terceiros, ecoando o processo que levou a SAP a assumir compromissos vinculativos, como a eliminação de taxas de reinstalação e a redução de taxas de manutenção retroativas. Embora um porta-voz da CE afirme que não há investigação formal em andamento, o movimento indica um interesse renovado em garantir a conformidade e a justiça nas relações entre fornecedores de software e clientes corporativos no bloco.
A emergência da IA agentic promete remodelar o panorama do SaaS, migrando de plataformas acionadas por intervenção humana para serviços autônomos consumidos por agentes de IA que operam em ecossistemas diversos. Essa transição demandará de fornecedores e equipes de TI a implementação de permissões mais rigorosas, monitoramento proativo e guardrails bem definidos. A mudança é estratégica, pois o software passará a executar tarefas de forma ativa, em vez de meramente disponibilizar funcionalidades, impactando diretamente a governança e a segurança da informação na nuvem.
A Meta acaba de lançar o Muse, um agente de IA inovador projetado para interagir com uma gama de aplicativos, incluindo e-mail, calendários, plataformas de pagamento, e-commerce e sistemas de casa inteligente. Operando em máquinas virtuais dedicadas, o Muse executa tarefas em segundo plano em nome do usuário, marcando um salto significativo na evolução dos assistentes de IA. Essa capacidade de ir além de simples respostas e atuar em sistemas reais demonstra uma crescente maturidade na aplicação da IA, impactando diretamente a eficiência operacional e a automação de tarefas cotidianas.
Um levantamento recente aponta que metade dos CIOs no Reino Unido assumem responsabilidade direta por falhas em sistemas de IA. Esse percentual é ainda maior em empresas de grande porte, com 62% dos líderes de TI em organizações com mais de 500 funcionários sendo responsabilizados. O dado sublinha a crescente pressão sobre a governança de IA e a necessidade de estratégias robustas para mitigar riscos e assegurar a confiabilidade das soluções implementadas.
A técnica de shuffle-sharding emerge como uma solução de baixo custo para mitigar o impacto de falhas em arquiteturas multi-tenant, o chamado 'raio de explosão' de problemas de 'noisy-neighbor'. Em vez de utilizar shards fixos, essa abordagem aloca clientes (tenants) em subconjuntos sobrepostos de recursos de processamento (workers). Isso reduz drasticamente a probabilidade de compartilhamento idêntico de recursos sem a necessidade de hardware adicional. Contudo, é crucial que os sistemas projetados com essa estratégia tolerem degradações parciais e, para cargas de trabalho ordenadas, empreguem um hashing consistente por recurso para garantir a integridade da operação.
A GitGuardian está intensificando seu combate aos vazamentos de credenciais com a implementação de dois agentes de IA. Essa novidade visa triar e classificar incidentes de exposição no GitHub e Docker Hub, atribuindo vereditos corporativos e pontuações de risco. A iniciativa responde a um cenário crítico, onde 1,27 milhão de credenciais foram expostas no ano passado, um salto de 81% impulsionado pela IA , , e muitas delas permanecem válidas. Novos workspaces já contam com essa análise, e equipes empresariais já relatam ganhos de produtividade de 10x, com a validação final dos incidentes ainda sendo feita por humanos.
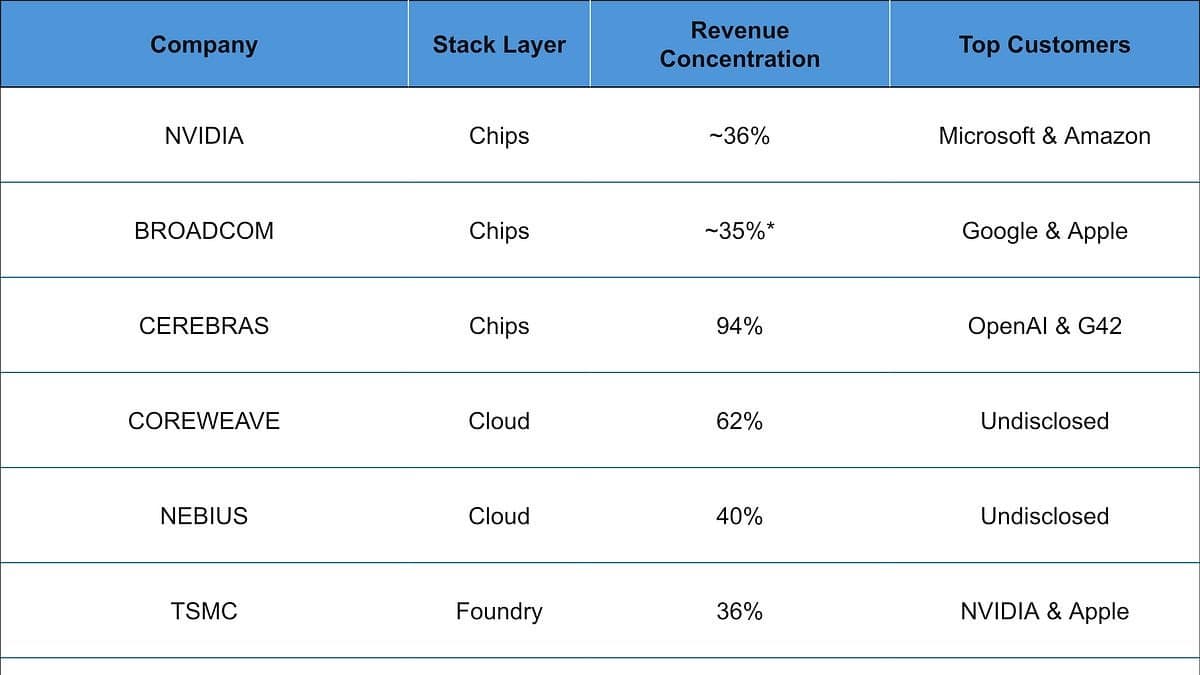
Apesar da crescente concentração de receita entre os principais laboratórios de IA e em todo o seu stack tecnológico, clientes corporativos de grande porte não estão necessariamente em posição de maior poder de negociação. A vulnerabilidade estratégica e operacional de cada empresa é, na verdade, definida pela camada tecnológica específica onde a dependência de fornecedores se manifesta, exigindo uma análise detalhada para mitigar riscos de concentração no ambiente de TI.
Empresas em todo o mundo têm alocado orçamentos significativos para a implementação de soluções de IA, dedicando-se a experimentos com roteamento de modelos e otimização de recursos. Contudo, o grande desafio estratégico reside na mensuração do retorno sobre esses investimentos massivos, com muitas organizações enfrentando dificuldades em comprovar o valor efetivo e tangível gerado pela IA no contexto de seus negócios e operações. Este cenário levanta questões cruciais sobre governança e a necessidade de métricas claras para justificar a continuidade e expansão dos projetos.
A Amazon acaba de lançar o preview público do Amazon Linux 2027, trazendo novidades significativas para o cenário de infraestrutura em nuvem. A nova versão integra o kernel Linux 7.1 ou superior e adota o SELinux por padrão, reforçando a segurança dos sistemas. Adicionalmente, oferece ferramentas de desenvolvimento atualizadas e suporte nativo a drivers AWS Neuron, prometendo otimizar o desempenho de aplicações com IA e cargas de trabalho intensivas. Esta atualização é estratégica para empresas que buscam robustez e eficiência em suas operações na AWS.
O FINOS Labs, através do projeto konspekt, anuncia a criação de um formato aberto crucial para a governança de IA em ambientes corporativos. Esta inovação visa registrar decisões, artefatos e a proveniência de dados em ferramentas de IA por meio de arquivos simples, garantindo uma trilha de auditoria transparente e independente de fornecedores de modelos ou plataformas de chat. A iniciativa ressalta a necessidade de aceitação humana, fortalecendo a responsabilidade e compliance na adoção de soluções baseadas em IA.
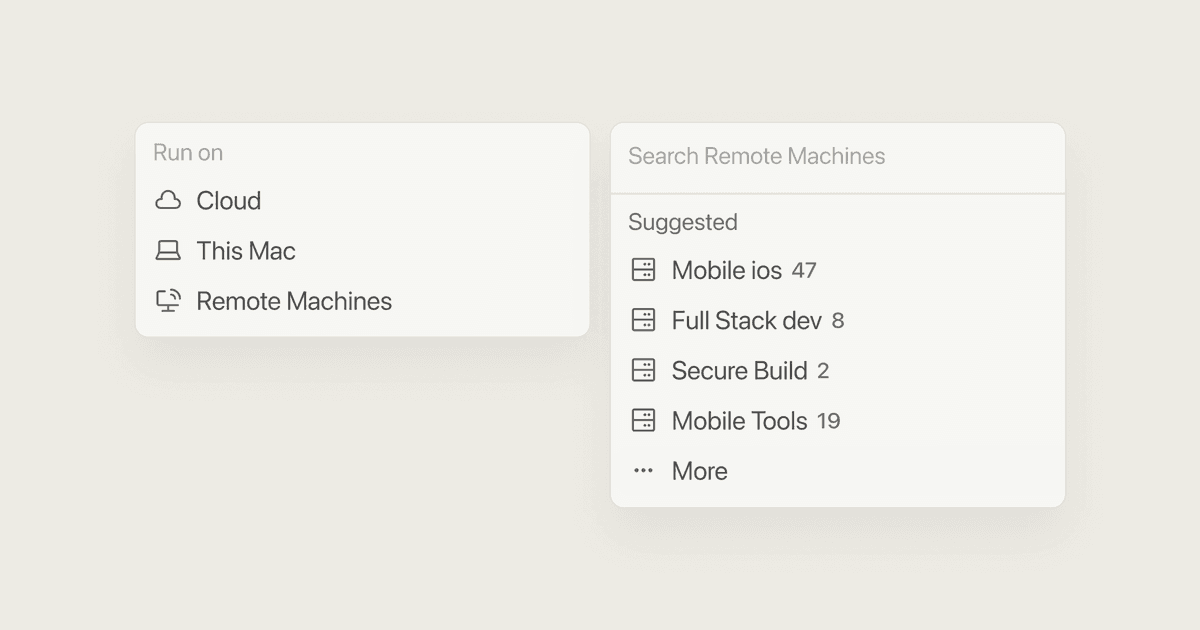
A plataforma Cursor agora viabiliza a execução de agentes de IA baseados em nuvem diretamente na infraestrutura gerenciada pelo cliente. Enquanto o Cursor mantém a orquestração e o gerenciamento do ciclo de vida dos agentes, as equipes ganham acesso direto a sistemas internos, hardware personalizado e ambientes de build já existentes. Essa capacidade de self-hosting permite escalabilidade dinâmica em plataformas como AWS, Vercel e Cloudflare, oferecendo maior controle e flexibilidade para as organizações.
A Red Hat anunciou um plugin de console inovador para o OpenShift, que unifica a administração de certificados e segredos externos em uma única interface. Esta ferramenta é estratégica para administradores, otimizando a identificação de alertas de expiração e a resolução de dependências problemáticas. Atualmente em prévia tecnológica, a funcionalidade está disponível exclusivamente para administradores do OpenShift 4.12 e versões posteriores, prometendo maior controle e eficiência na governança de segurança.
Laboratórios de IA de ponta estão equivocadamente equiparando a segurança probabilística inerente à IA (AI safety) com a segurança determinística de sistemas convencionais. A preocupação reside na falsa confiança em defesas contra ataques como o 'prompt injection', que, apesar de altas taxas de falha, são consideradas resolvidas. Essa fragilidade é agravada por falsos positivos, contenção inadequada (inclusive via proxies e firewalls) e uma excessiva dependência da detecção em detrimento de mecanismos robustos de contenção, expondo vetores de risco críticos para a integridade dos sistemas de IA.
A contratação de um provedor de Logística de Terceiros (3PL) é crucial para empresas de e-commerce, abrangendo desde a armazenagem e separação até a embalagem e envio de produtos, mantendo a propriedade da marca. Analisamos como a precificação, as integrações EDI/API e os prazos de corte influenciam diretamente a eficiência operacional. A localização estratégica e o desempenho do armazém são fatores determinantes para as datas de entrega em plataformas como o Shopping e selos de marketplace como o Prime. Observamos também um crescimento nas controvérsias sobre taxas e obrigatoriedades, incluindo sobretaxas da Amazon e discrepâncias nas exigências de envio do TikTok Shop, ressaltando a necessidade de uma análise contratual rigorosa para evitar impactos financeiros e operacionais.
A Sophos está desenvolvendo uma nova ferramenta, o Exploit Path Verification, para aprimorar a avaliação da explorabilidade de vulnerabilidades em redes corporativas. A solução analisará fatores críticos como acessos, privilégios, status de patches e controles de segurança existentes, utilizando modelos de IA cibernética da OpenAI. Embora a revisão humana por analistas seja mantida, a data de lançamento dessa funcionalidade, que promete otimizar a priorização de riscos, ainda não foi divulgada.
A próxima década da tecnologia será intrinsecamente moldada pela infraestrutura de software, com a IA atuando como catalisador fundamental para sua transformação. Seis megatendências se destacam, incluindo a reformulação dos ciclos de vida de desenvolvimento impulsionada pela IA e a redefinição da arquitetura de infraestrutura para agentes, onde APIs podem suplantar aplicativos tradicionais. Esse cenário projeta novas avenidas para startups de infraestrutura, especialmente em áreas como compras mediadas por agentes e infraestrutura de machine learning em seus estágios iniciais, prometendo um futuro dinâmico para a inovação.
O modelo Claude Fable 5.1 já está acessível via Amazon Bedrock e Claude Platform na AWS, introduzindo novos controles sobre dados. Atualmente, prompts e outputs podem ser retidos por até 30 dias, sujeitos à revisão de segurança pela equipe da Amazon. Contudo, as futuras Enterprise Frontier Safeguards prometem maior autonomia, permitindo que clientes elegíveis gerenciem dados de monitoramento dentro de sua própria infraestrutura de nuvem, fortalecendo a governança e conformidade para aplicações de IA.