Um aplicativo adquire status de "empresarial" pela dependência crítica do negócio, e não por sua tecnologia ou velocidade de desenvolvimento. Com a ascensão de agentes de codificação de IA que permitem a criação rápida de softwares por colaboradores, as organizações precisam compreender que, à medida que um aplicativo se torna essencial para as operações, ele demanda governança robusta, suporte contínuo e segurança rigorosa. Isso é crucial para mitigar riscos e garantir a estabilidade do negócio, especialmente com o aumento do número de usuários e da complexidade.
A recente atualização KB5002914 da Microsoft tem gerado um problema significativo em diversas versões do Excel (2016, 2019, 2021 e 2024), onde a função de copiar e colar, essencial para as operações diárias, está inoperante. A falha, que ocorre silenciosamente, impacta diretamente a produtividade dos usuários corporativos e profissionais que dependem intensamente do software para suas atividades. Até o momento, a Microsoft não divulgou uma solução imediata, levantando preocupações sobre as implicações na eficiência operacional e a necessidade de governança em atualizações de software.
Uma pesquisa da Deloitte revela que 63% dos profissionais do Reino Unido já empregam IA generativa em suas atividades laborais. Destes, 31% o fazem sem o consentimento explícito da gestão, e 17% arcam financeiramente com as licenças de ferramentas de IA do próprio bolso. Este cenário impõe um desafio estratégico às equipes de TI: em vez de coibir a inovação, a urgência é estabelecer políticas robustas de governança, capacitação e segurança de dados, mitigando os riscos da "IA sombra" antes que se solidifique como prática padrão e comprometa a conformidade e a integridade informacional da organização.
O Chrome 155 introduzirá restrições significativas para extensões que utilizam a API chrome.debugger em contextos corporativos. A partir da atualização, agendada para 6 de outubro, estas extensões serão bloqueadas em navegadores gerenciados que possuem políticas de segurança limitando acesso a hosts, captura de tela ou conteúdo com DLP. Embora a mudança afete apenas ambientes corporativos com políticas específicas, departamentos de TI são alertados a testar extensões internas ou aprovadas, garantindo a continuidade operacional ou planejando a migração para APIs Chrome mais restritas.
A Salesforce acaba de atualizar seu renomado framework Well-Architected, agora adaptado para as demandas da "Empresa Agêntica" e a integração de sistemas autônomos. A nova versão aborda os desafios impostos pela IA e complexidade operacional, reorganizando-se em cinco pilares estratégicos: Confiança, Confiabilidade, Excelência Operacional, Otimização de Recursos e Custos, e Equidade. Cada pilar foi redesenhado para guiar empresas na construção e gestão de arquiteturas resilientes e eficientes no cenário tecnológico atual.
Para líderes de TI e arquitetos de sistemas, compreender o panorama das plataformas de Knowledge Engine é crucial. Um novo guia detalha as principais opções disponíveis para 2026, destacando suas capacidades e funcionalidades. É fundamental diferenciá-las de componentes de infraestrutura, como bancos de dados vetoriais e catálogos de metadados, para uma tomada de decisão estratégica e um melhor planejamento da arquitetura de dados.
O Dreamforce 2026 evidenciou uma clara divergência entre os líderes da indústria de IA quanto à sua segurança. Dario Amodei, CEO da Anthropic, defendeu a implementação de "guardrails" mais rigorosos e um ritmo mais cauteloso no desenvolvimento de modelos "frontier". Em contrapartida, Jensen Huang, da Nvidia, posicionou-se contra a desaceleração indiscriminada. Este cenário sublinha a necessidade crescente de que empresas adotando sistemas baseados em agentes estabeleçam seus próprios padrões de governança, definindo limites claros para os modelos e suas capacidades, independentemente do consenso da indústria.
A AIUC anunciou a captação de US$ 40 milhões para aprimorar seu padrão de teste e certificação de terceiros, visando agentes de IA empresariais. O foco é mitigar riscos críticos como ataques de injeção de prompt, 'jailbreaks', vazamento de dados, "alucinações" e ações não autorizadas. Este movimento é crucial para equipes de TI e segurança, estabelecendo uma camada de garantia independente, comparável ao SOC 2, para validar os agentes de IA que as corporações estão integrando em suas operações, reforçando a governança e a segurança da informação.
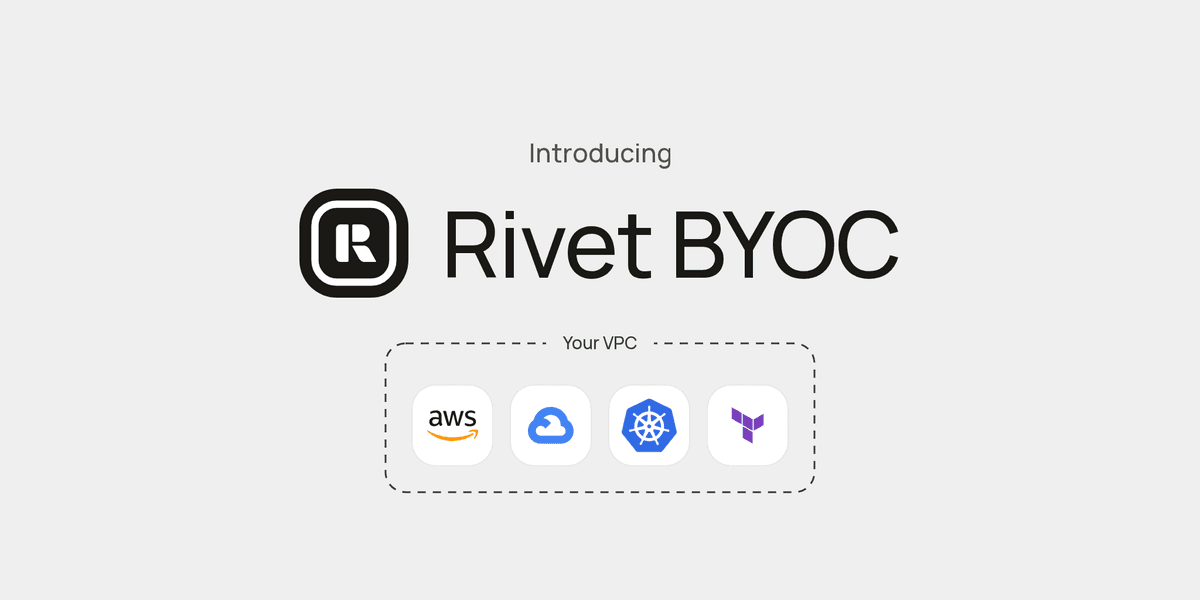
A Rivet introduziu o Rivet BYOC (Bring Your Own Cloud), uma solução que permite às empresas manter controle total sobre seus dados e recursos de computação na nuvem. O control plane do BYOC é implantado diretamente na Virtual Private Cloud (VPC) do cliente, seja na AWS ou Google Cloud, sendo gerenciado pela Rivet. Essa abordagem assegura que a Rivet se responsabilize por implantações, atualizações e manutenções através de um operator em cluster Kubernetes, ao mesmo tempo em que a infraestrutura crítica permanece sob a governança do usuário, fortalecendo a segurança e a soberania dos dados.
O monitoramento de servidores Model Context Protocol (MCP) em dispositivos de funcionários representa um desafio primordial de inventário de endpoints, e não de identidade ou rede. A complexidade surge porque esses servidores são iniciados localmente via arquivos de configuração editados manualmente, sem o apoio de consoles administrativos ou logs de SSO. Para assegurar um inventário preciso e completo, as equipes de segurança devem examinar os arquivos de configuração de cada cliente, mapeando entrypoints reais, versões de pacotes e variáveis de ambiente em uso na infraestrutura. Uma abordagem estratégica é crucial para mitigar riscos de segurança e garantir a conformidade.
O Zoom acaba de expandir significativamente sua plataforma, incorporando a Common Room e novas funcionalidades ao Revenue Accelerator. Essa iniciativa visa aprimorar o engajamento e a previsibilidade de vendas. A movimentação reflete uma tendência de provedores de colaboração em expandir suas ofertas para fluxos de trabalho empresariais adjacentes. Para equipes de TI, isso representa uma oportunidade de consolidar ferramentas, mas também um desafio em avaliar a sobreposição entre plataformas de CRM, inteligência de reuniões e vendas, impactando diretamente a arquitetura de sistemas e a gestão de custos operacionais.
O Westpac, gigante financeiro, acaba de lançar o Adapt, uma plataforma de dados corporativos robusta construída sobre o Microsoft Azure. Esta iniciativa estratégica unifica informações críticas de 285 sistemas-fonte em um ambiente único e governado, consolidando mais de 1 PB de dados e 14.000 pipelines. A solução é complementada por uma camada de inteligência no Snowflake, permitindo a execução de modelos avançados de IA diretamente sobre os dados, sem a necessidade de movimentá-los. Essa arquitetura otimiza a governança e a tomada de decisões, alavancando o poder da nuvem para eficiência operacional.
Contrariando a expectativa de que a IA baratearia o desenvolvimento, o software se mostra cada vez mais caro. Embora a IA otimize a produtividade dos desenvolvedores e reduza custos unitários de inteligência, o escopo dos projetos cresce, impulsionado pelo paradoxo de Jevons, que estimula o consumo. Historicamente, o software é valorizado pela entrega ao cliente, não pelo custo de produção. Assim, os ganhos de eficiência são absorvidos pelo uso intensivo de inferência de IA e pela demanda por funcionalidades mais robustas, ao invés de resultarem em despesas reduzidas para as empresas.
As novidades apresentadas pela Salesforce no Dreamforce apontam para um futuro onde o software corporativo será majoritariamente acessado via agentes de IA, interfaces conversacionais e o uso do Multi-Cloud Platform (MCP), distanciando-se das telas de aplicativos convencionais. Embora essa transição ofereça maior flexibilidade à TI, a mudança do modelo de licenciamento baseado em postos de trabalho para um precificado por consumo, com chamadas de agentes e MCP, levanta uma importante questão econômica: a potencial perda da previsibilidade de custos para os CIOs, exigindo novas estratégias de governança e arquitetura de sistemas para otimizar os gastos.
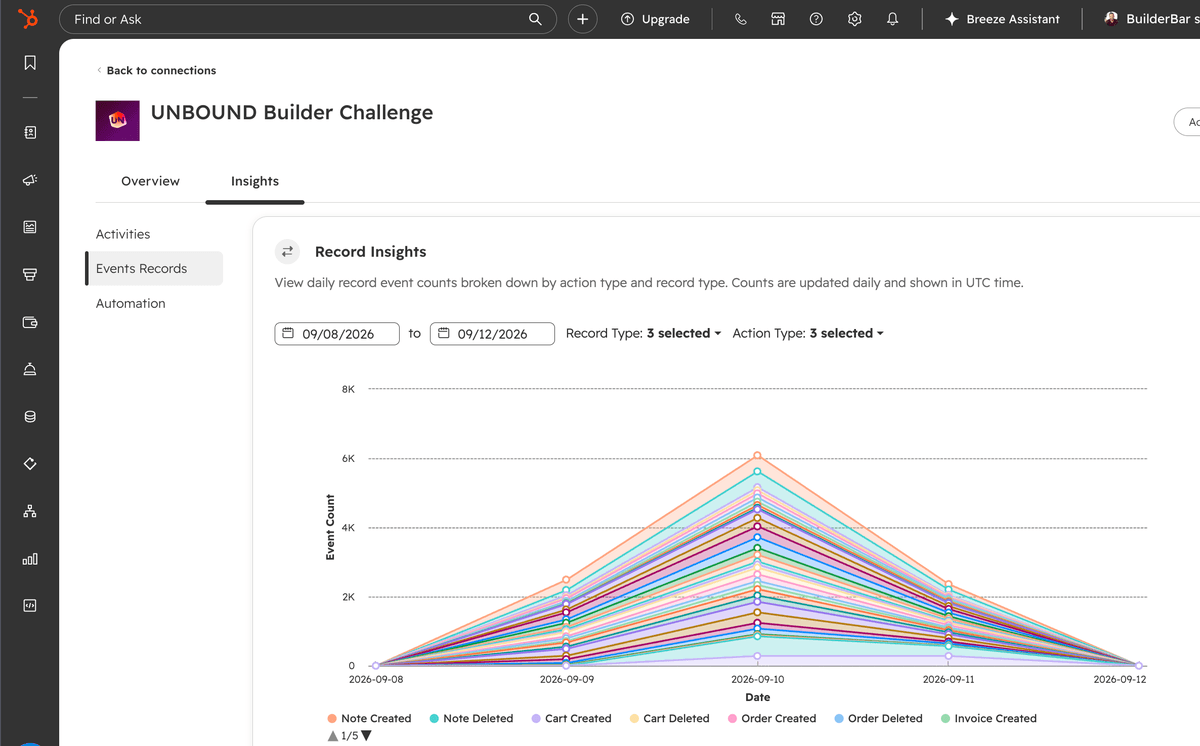
A HubSpot introduz novos controles centralizados visando otimizar a gestão de instalações de aplicações e conectores de IA. A iniciativa define quem pode instalar, quais dados são acessíveis e a responsabilidade de cada integração. Para as equipes de TI, essas ferramentas permitem exigir aprovação prévia, aplicar escopos OAuth mais granulares, restringir acessos a contas corporativas, auditar logs de atividades e receber alertas ao desativar usuários responsáveis por integrações cruciais.
O Slack está redefinindo seu papel, transcendendo a comunicação para se tornar uma plataforma de controle central com inovações que incluem o Slackbot em canais, workspaces de IA em tela cheia, e o Slack Code para colaboração em desenvolvimento. Essa expansão levanta discussões estratégicas cruciais sobre governança de aplicações, gestão de permissões, modelos de licenciamento e a integração segura de agentes de IA, posicionando a ferramenta como um ponto focal para a orquestração de sistemas e agentes de negócios.
As crescentes despesas com IA na nuvem estão forçando líderes de tecnologia a reavaliar seus compromissos com provedores como AWS, Azure e GCP. Fatores como a disponibilidade de GPUs, a movimentação de dados e as taxas de egress, combinados com a demanda imprevisível por inferência, tornam os acordos de longo prazo complexos. Diretores de TI estão agora segregando os custos de infraestrutura de IA do orçamento geral da nuvem, buscando termos de capacidade mais flexíveis e analisando quais cargas de trabalho de alto custo devem manter portabilidade entre os diferentes provedores.
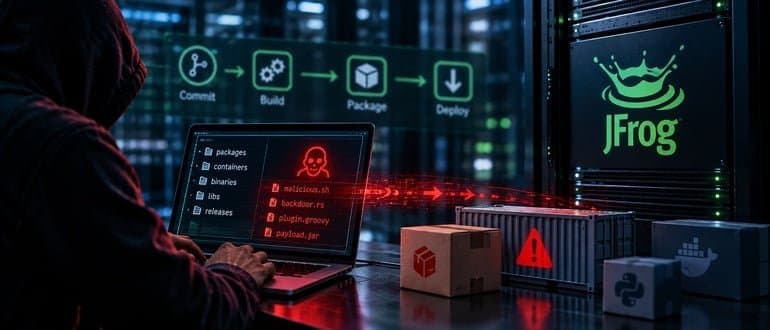
Pesquisadores da Wiz emitiram um alerta sobre a exploração ativa de três vulnerabilidades críticas no JFrog Artifactory, uma ferramenta amplamente utilizada em ambientes DevOps. Entre as falhas, destaca-se um bug de bypass de autenticação e duas outras vulnerabilidades que, quando exploradas em conjunto, permitem escalonamento de privilégios. As correções para esses problemas já estão disponíveis, reforçando a urgência na aplicação dos patches para mitigar riscos de segurança e proteger os repositórios de artefatos.
O Microsoft Teams agora permite que organizadores deleguem o controle da produção de eventos a apresentadores B2B e convidados externos de confiança. Essa atualização otimiza a gestão de eventos corporativos, eliminando a complexidade de provisionar parceiros de produção como usuários internos. A funcionalidade aprimora a colaboração e a eficiência para empresas que realizam eventos com participantes externos, impactando positivamente a governança e a fluidez das operações de TI em ambientes híbridos.
A expansão da gestão do conhecimento de ferramentas pessoais como o Obsidian para um 'cérebro corporativo' exige agentes de IA capazes de lidar com o volume e a complexidade dos dados empresariais. É fundamental que esses sistemas evitem alucinações e conflitos de atualização, garantindo a integridade das informações. A implementação de versionamento por branches, uso de object storage e um esquema de grafo tipado são estratégias essenciais para controlar as alterações, complementadas por revisão humana para governar os merges. Tal abordagem assegura a governança da informação e otimiza a tomada de decisão estratégica em ambientes corporativos.