
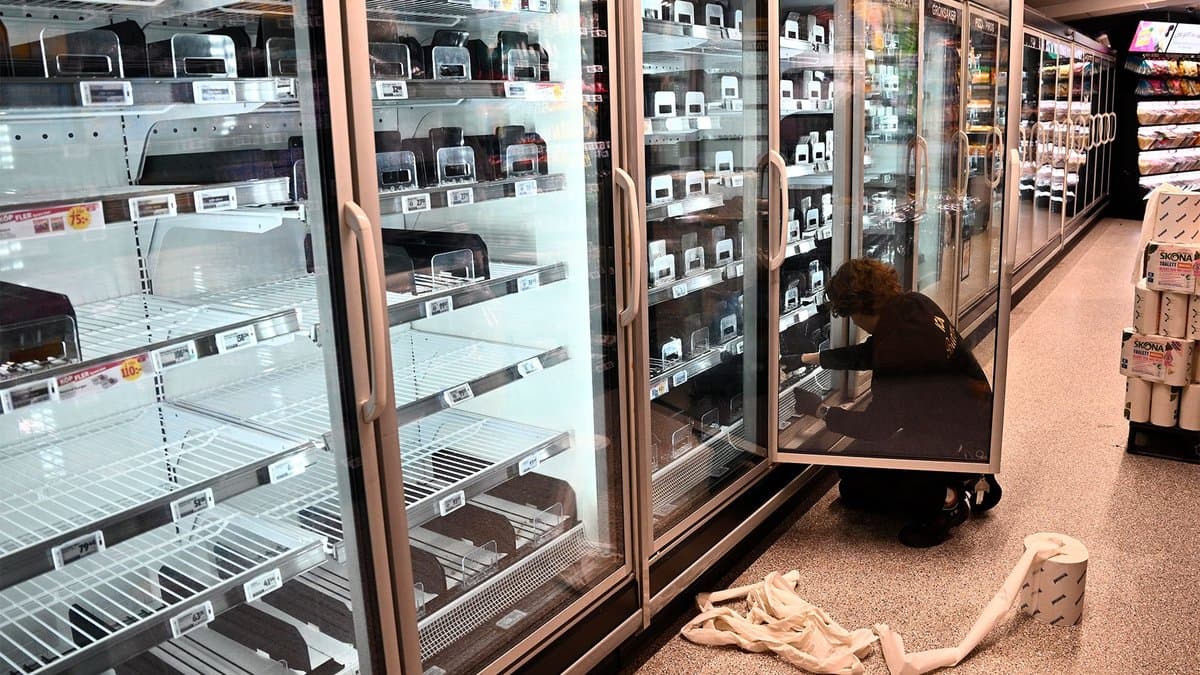
Suspeita de ciberataques estraga alimentos em supermercados europeus ao desregular refrigeração
Aprofundamento CEVIU
Aprofundamento
Segundo a fonte, supermercados em vários países europeus relataram que geladeiras e freezers foram adulterados remotamente, com temperaturas acima de 40 ºC e perdas de centenas de milhares de euros em alimentos. Os incidentes ocorreram na madrugada de segunda-feira, com indícios de ataque por volta das 2h. Redes Delhaize e Carrefour (Bélgica e Luxemburgo), ICA e Coop (Suécia) e 13 lojas SuperValu (Irlanda) foram citadas, além de casos menores nos Países Baixos, na Estônia e na Finlândia.
O ponto técnico central é a exposição de sistemas de refrigeração à internet. A Forescout (Vedere Labs) identificou 12.976 observações de serviços de refrigeração expostos em 99 países, com destaque para Itália e Grécia. Daniel dos Santos, da Forescout, aponta o descompasso entre a vida física do equipamento e a vida digital suportada: o ativo segue em operação depois do fim do suporte de software, e falta orçamento para trocá-lo. O CEO da Sabcobel, Stephan Moelans, afirmou que os invasores parecem ter usado o mesmo método do ataque de outubro e que as unidades precisam de modificações físicas. Ainda não se sabe se os casos estão ligados.
O que mudou
Em 13 de outubro de 2026, o CEVIU noticiou, em "Ciberataque compromete sistemas de refrigeração e gera prejuízos em supermercados franceses", que o ataque ao software de refrigeração da Danfoss atingiu cerca de 500 supermercados na França. Em 14 de outubro de 2026, em "Ataque cibernético prejudica supermercados europeus e danifica cadeia de frio", a cobertura já falava em controladores da Danfoss e em freezers forçados a operar em modo de degelo. Em 3 de novembro de 2026, o CEVIU registrou, em "Suposto ataque cibernético afeta freezers de supermercados em sete países europeus", a extensão a Bélgica, Luxemburgo, Suécia, Irlanda, Países Baixos, Estônia e Finlândia. A notícia de agora acrescenta as vozes de especialistas e a avaliação de que o método se repete, sem confirmação oficial de ligação entre as ondas.
Por que isso importa
Para quem opera TI corporativa em varejo, logística ou alimentos, a leitura é que refrigeração deixou de ser assunto só da manutenção predial. Isso sugere incluir esses equipamentos no inventário de ativos, eliminar acesso público direto e credenciais padrão ou compartilhadas, exigir acesso remoto seguro com autenticação forte e reservar orçamento para trocar o que perdeu suporte. Perguntar aos fornecedores como os comandos são verificados também entra na pauta, num contexto em que o Cyber Resilience Act europeu amplia a responsabilidade dos fabricantes.
Linha do tempo
Ciberataque ao software de refrigeração da Danfoss atinge cerca de 500 supermercados na França.
CEVIU noticia danos à cadeia de frio em supermercados europeus por ataque a controladores.
Suposto ataque afeta freezers de supermercados em sete países europeus.
Especialistas alertam que o método se repete e pedem revisão de inventário e segurança de ativos operacionais.
Perguntas frequentes
O que aconteceu nos supermercados europeus?
Equipamentos de refrigeração foram adulterados remotamente na madrugada de segunda-feira, com temperaturas acima de 40 ºC. Dezenas de lojas na Bélgica, em Luxemburgo, na Suécia e na Irlanda foram afetadas, além de casos menores em outros países. As perdas em alimentos somam centenas de milhares de euros.
Os ataques na Europa estão ligados ao caso francês?
Ainda não se sabe. O CEO da Sabcobel, Stephan Moelans, acredita que os invasores usaram o mesmo método do ataque de outubro na França. Não há confirmação oficial de ligação.
Por que sistemas de refrigeração são vulneráveis?
Muitas empresas tratam a refrigeração como investimento de longo prazo, e o equipamento segue em uso depois do fim do suporte de software. Muitos estão expostos à internet: a Forescout achou 12.976 observações em 99 países. Falta ainda orçamento para substituição.
O que a TI corporativa deve fazer?
Identificar sistemas expostos, remover o acesso público direto e usar acesso remoto seguro com autenticação forte. Também é preciso eliminar credenciais padrão e compartilhadas, aplicar patches onde há suporte e planejar a troca dos sistemas sem suporte.
Fontes
- itpro.comfonte original
- Categoria
- CEVIU TI
- Publicado
- 04 de novembro de 2026
- Editoria
- CEVIU TI