
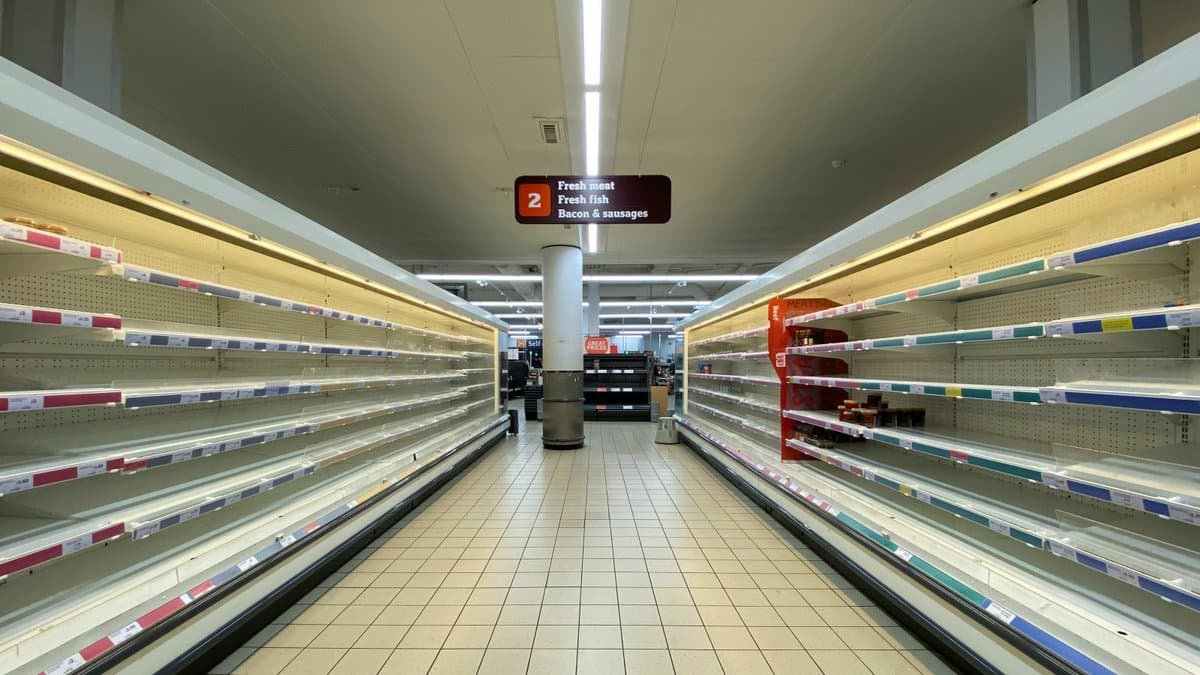
Ciberataque paralisa refrigeradores em supermercados franceses e causa perda de alimentos
Aprofundamento CEVIU
Aprofundamento
Este incidente na França serve como um alerta crítico sobre a vulnerabilidade de sistemas de Tecnologia Operacional (OT) e da Internet Industrial das Coisas (IIoT). O ataque não explorou apenas falhas em softwares mais antigos, mas evidenciou a extensa exposição dessas infraestruturas vitais. Pesquisas recentes, como as de Baptiste Robert e dados do Shodan, já indicavam milhares de sistemas Danfoss acessíveis pela internet, muitos deles na França. Essa visibilidade remota, combinada com a falta de atualização ou segregação de rede, cria uma superfície de ataque enorme.
Para a Estratégia de TI e a Computação em Nuvem, isso exige uma revisão urgente da governança e arquitetura de sistemas. É fundamental mapear todos os ativos OT, implementar segmentação de rede rigorosa, e garantir que a gestão de patches e atualizações de segurança inclua esses dispositivos críticos. A dependência de provedores terceirizados para a gestão de sistemas de refrigeração, como visto neste caso, também reforça a necessidade de due diligence robusta e contratos que exijam conformidade com padrões de cibersegurança.
O que mudou
A cobertura do CEVIU News sobre cibersegurança em infraestruturas críticas ganha contornos mais dramáticos com este ataque. Em maio e agosto de 2025, o U.S. Cybersecurity and Infrastructure Security Agency (CISA) já havia emitido alertas sobre vulnerabilidades, como a CVE-2025-41450 e a CVE-2045-41451, em plataformas Danfoss AK-SM 8xxA Series. Naquele momento, eram avisos sobre potenciais explorações. Agora, em outubro de 2026, estes riscos se materializaram: a utilização de versões antigas do software Danfoss por atacantes transformou o que era uma preocupação teórica em uma realidade destrutiva, confirmando os temores sobre a segurança desses sistemas.
Por que isso importa
A paralisação dos refrigeradores em supermercados franceses por um ciberataque impacta diretamente a segurança alimentar, gerando prejuízos financeiros substanciais e desperdício de alimentos. Este incidente, que se soma a outros como o ataque à logística refrigerada japonesa em julho de 2026 e o alerta do National Audit Office do Reino Unido em setembro de 2026 sobre a cadeia de suprimentos alimentares, ressalta uma tendência preocupante. A capacidade de manipular remotamente a temperatura de sistemas de refrigeração pode afetar a saúde pública e a economia.
Para empresas e governos, este ataque sublinha a urgência de fortalecer a cibersegurança em infraestruturas críticas, especialmente naquelas que sustentam cadeias de suprimentos. Os custos operacionais aumentam exponencialmente com a interrupção de negócios e a perda de produtos. A segurança da informação precisa estender-se além dos sistemas de TI tradicionais, abrangendo sistemas OT e IoT, com a mesma criticidade e investimento para evitar que eventos cibernéticos causem danos físicos e econômicos em larga escala.
Linha do tempo
CISA alerta sobre vulnerabilidade CVE-2025-41450 em Danfoss AK-SM 8xxA Series.
CISA alerta sobre vulnerabilidade CVE-2025-41451 em Danfoss AK-SM 8xxA Series.
Ataque Cibernético Paralisou Logística Crítica Japonesa, KFC Afetado.
Ataque de Ransomware Para a Produção da Fairlife, Unidade da Coca-Cola.
Ataque Cibernético Paralisa Ceva Logistics, Afetando Clientes Europeus e Steam.
Alerta do National Audit Office do Reino Unido sobre ciberameaças na cadeia de suprimentos alimentar.
Ciberataque em supermercados franceses manipula sistemas de refrigeração e causa perdas.
Perguntas frequentes
O que são os sistemas de Tecnologia Operacional (OT) e por que são alvos de ciberataques?
Sistemas OT controlam processos físicos industriais, como os controladores de refrigeração da Danfoss. Eles são alvos atrativos para atacantes porque uma interrupção ou manipulação pode causar danos físicos, financeiros e, como neste caso, afetar a segurança alimentar, gerando um alto impacto.
Como as empresas podem mitigar o risco de ataques como o ocorrido na França?
Empresas devem adotar uma abordagem holística de cibersegurança que inclua segmentação de rede para isolar sistemas OT, gerenciamento rigoroso de patches e atualizações, monitoramento contínuo de vulnerabilidades e testes de penetração. A gestão de risco de terceiros também é crucial, garantindo que fornecedores sigam as melhores práticas de segurança.
Qual a importância de um programa de gestão de vulnerabilidades para sistemas OT?
Um programa de gestão de vulnerabilidades é vital para identificar e corrigir falhas de segurança antes que sejam exploradas. O incidente francês mostra que alertas sobre CVEs em sistemas Danfoss foram emitidos bem antes do ataque. Isso enfatiza a necessidade de ação proativa e de priorização da correção de vulnerabilidades conhecidas em todos os sistemas, especialmente os operacionais.
Fontes
- bleepingcomputer.comfonte original
- Categoria
- CEVIU TI
- Publicado
- 13 de outubro de 2026
- Editoria
- CEVIU TI