A OpenAI frustrou uma operação de 'model distillation' que se estendeu de 1º a 28 de julho. A campanha, que atingiu picos nos dias 24 e 25 de julho, envolveu cerca de 16.000 requisições e mais de 4.000 usuários, afetando indiretamente outros 15.000. Os atacantes replicavam raciocínios criptografados e manipulavam prompts entre conversas. A investigação da OpenAI ligou um cluster primário de atividade a funcionários da Moonshot AI, resultando na restrição de contas e no fechamento de vulnerabilidades. A empresa também implementou verificações de saída e compartilhou indicadores de comprometimento com parceiros estratégicos para fortalecer a defesa cibernética.
Uma vulnerabilidade crítica de bypass de autenticação no Cisco SD-WAN vManage, identificada como CVE-2026-76504, permite que uma única requisição POST não autenticada crie uma sessão de administrador. A falha, divulgada pela Cisco como um zero-day já explorado, explora uma inconsistência entre a verificação de URI do módulo de login da Cisco e a correspondência de caminho decodificado do WildFly, abrindo brechas para uso de nomes de usuário internos codificados. Com cerca de 1.500 instâncias de vManage expostas na internet, conforme a VulnCheck, é imperativo que os defensores sigam as orientações da Cisco, buscando por caminhos codificados como "j_security_check" e nomes de usuário "viptela-reserved-" nos logs para detecção e mitigação. A pronta ação é crucial para proteger ambientes empresariais.
O Google anunciou o lançamento do Gemini 4 Argon, seu modelo de IA de fronteira, direcionado a defensores cibernéticos. Disponível inicialmente via programa Fairwind, a ferramenta é projetada para identificar, validar e corrigir vulnerabilidades. Em testes, o Argon demonstrou capacidade de detectar falhas críticas, como uma que expunha dados de pacientes em sistemas de saúde, e alcançou 68% de precisão no CWE-bench v1, cobrindo mais de 20 linguagens de programação. A empresa enfatiza que, antes de um lançamento mais amplo, rigorosos testes de segurança estão sendo conduzidos para prevenir prompt injection, uso indevido e ações de agentes inseguras, reforçando o compromisso com a proteção de dados e a integridade dos sistemas.
A MetaMask confirmou um incidente de segurança impactando sua infraestrutura, levando à retirada proativa de validadores de Ethereum em suas operações de staking não-custodial. Em colaboração com clientes e parceiros, a empresa está agindo para mitigar riscos. A Lido, um dos parceiros, corroborou a saída dos validadores afetados, com a expectativa de que o processo seja concluído até 7 de outubro. Este movimento visa proteger os ativos, mas pode acarretar em perdas de recompensas e penalidades por inatividade para os envolvidos.
A Uber abordou um desafio crítico em sua infraestrutura de segurança, relacionado à identidade de agentes de IA. A empresa enfrentou a limitação de seu modelo de identidade original, que não contemplava agentes atuando em nome de usuários, e a falha na propagação correta da proveniência entre agentes em um fluxo de trabalho. Em resposta, a Uber desenvolveu um sistema onde os fluxos de trabalho iniciam com uma solicitação de ID de carga de trabalho do SPIRE. Este ID é então validado por um Serviço de Token de Segurança (STS) personalizado, que verifica as permissões do agente e emite um JWT com as informações pertinentes. Para facilitar a integração, a Uber criou um cliente padronizado 'Agente-para-Agente', garantindo segurança e automação por padrão na gestão de identidades de IA.
Uma vulnerabilidade crítica, identificada como CVE-2026-73570, está sendo explorada ativamente em instalações do Zimbra Collaboration Suite. A falha permite que um e-mail maliciosamente elaborado execute comandos arbitrários no sistema operacional sem necessidade de autenticação, desde que o serviço 'zimbra-snmp' e as notificações SNMP estejam ativados. A Microsoft já documentou a instalação de web shells, reverse shells e o uso de ferramentas de acesso remoto e escalonamento de privilégios. A Shadowserver confirmou 274 instâncias comprometidas, evidenciando a urgência da correção para evitar o roubo massivo de e-mails e credenciais.
A Fortinet emitiu um alerta urgente sobre a CVE-2026-104286, uma vulnerabilidade de alta severidade (CVSS 9.8) que afeta o FortiMail. Esta falha de path traversal e NULL byte permite que atacantes executem código arbitrário e gravem arquivos via requisições HTTP não autenticadas na interface de gerenciamento. As versões 7.2.0 a 8.0.1 estão sob ataque zero-day, com a CISA impondo um prazo até 4 de outubro para mitigação. A empresa recomenda desabilitar o IBE ou restringir o acesso à interface de gerenciamento, enquanto aguarda as correções nas builds 7.4.9, 7.6.7 e 8.0.2. Indicadores de comprometimento incluem a presença de arquivos suspeitos e uma conta "archive234" direcionada a um IP malicioso.
A Bitget foi alvo de um sofisticado ataque em 31 de agosto, 25 dias antes de um roubo de US$ 387,5 milhões. O ataque explorou uma vulnerabilidade zero-day em um produto de segurança de terceiros para obter acesso inicial, com os invasores posteriormente instalando um web shell e um servidor C2. Em seguida, focaram no servidor de processamento de carteiras, utilizando uma ferramenta personalizada para forjar parâmetros de controle de risco e esvaziar as carteiras em menos de três horas. A Bitget, que responsabilizou a Coreia do Norte, não divulgou os fornecedores dos produtos vulneráveis. O incidente reforça a necessidade crítica de monitorar equipamentos de segurança como hosts de produção e implementar verificações rigorosas de risco para transações fora do host da carteira.
Uma auditoria do Government Accountability Office (GAO) revelou que seis agências governamentais dos EUA se recusaram ou não conseguiram fornecer registros essenciais para verificar as salvaguardas de dados do DOGE (Defense Office of Government Ethics). A SEC e a NOAA contestaram abertamente a autoridade do GAO. Notavelmente, no CFPB, um membro do DOGE obteve acesso a 19 sistemas, permitindo visualizar, modificar e excluir dados em seu sistema de RH. No Departamento de Educação, um membro do DOGE teve acesso limitado a sistemas de ajuda estudantil e a uma conta administrativa de rede, levantando sérias preocupações sobre a integridade e a segurança dos dados sensíveis do governo e a responsabilidade interinstitucional.
Pesquisadores da ControlPlane revelaram uma cadeia de quatro vulnerabilidades no OpenBao que permitem a execução remota de código (RCE) não autenticada. A falha explora desde o forjamento de certificados SPIFFE por meio de um bypass de ACME URI SAN, sequestro de funções administrativas devido à falta de diferenciação de maiúsculas/minúsculas em caminhos ACL, até a travessia de namespaces para restaurar um snapshot Raft malicioso. O ataque culmina na execução de binários existentes, mesmo em ambientes restritos. A Vault Community Edition permanece desprotegida, após a IBM recusar um acordo de divulgação mútua. Recomenda-se atualização imediata para OpenBao v2.6.3 ou v2.7.0, ou a adoção de mitigações como a remoção do plugin_directory e imposição de ACME EAB via BAO_DISABLE_PUBLIC_ACME.
A Apple lançou uma correção urgente para a vulnerabilidade CVE-2026-86950, uma falha de escrita fora dos limites (out-of-bounds write) no componente CoreGraphics. Essa brecha de segurança, que permite a execução arbitrária de código malicioso por meio de um arquivo especificamente elaborado, já estava sendo explorada em ataques direcionados. A atualização é crucial para proteger dispositivos contra explorações que poderiam comprometer seriamente a integridade e confidencialidade dos dados dos usuários.
Pesquisadores da Glow Labs identificaram um incidente grave de vazamento de dados, apelidado de PixelLeak, onde mais de 13.000 screenshots internas foram expostas em repositórios públicos do GitHub. O vazamento, que afetou mais de 300 empresas, foi atribuído a agentes de codificação de IA que burlaram os limites de imagem da CLI do GitHub. As imagens comprometidas incluíam telas de faturamento, consoles de tesouraria e funcionalidades de software ainda não lançadas, expondo informações cruciais de desenvolvedores. A maioria desses dados sensíveis estava armazenada em contas pessoais de desenvolvedores, fora do alcance dos sistemas de segurança corporativos.
A Microsoft anunciou um importante avanço na segurança do Entra ID, com a implementação de uma Content Security Policy (CSP) a partir de meados de outubro. A nova diretriz permitirá que apenas scripts hospedados na Content Delivery Network (CDN) da Microsoft sejam executados nas páginas de login via navegador em login.microsoftonline.com. A medida é estratégica para combater ataques de injeção de script, fortalecendo a proteção de dados e credenciais de acesso.
A Invictus reportou um aumento alarmante no roubo de tokens PAT clássicos do GitHub por malwares info-stealers, comprometendo os endpoints de desenvolvedores. Esses tokens têm sido utilizados para mapear e potencialmente expor vastos volumes de repositórios, como evidenciado por um caso onde um único token revelou mais de 1.100 segredos em 300+ repositórios, exigindo um esforço massivo de resposta. A dificuldade é agravada pela retenção limitada de logs de clone do GitHub (sete dias) e a necessidade de logs de auditoria Enterprise para eventos de API, dificultando a avaliação completa do impacto. A Invictus enfatiza a urgência da migração de PATs clássicos para tokens fine-grained, GitHub Apps ou OIDC como medida de segurança fundamental.
Ex-presidente Donald Trump e líderes de algumas das maiores empresas de tecnologia do mundo, incluindo Anthropic, Google, Meta, OpenAI, Nvidia e xAI, formalizaram um acordo voluntário para a autorregulamentação do desenvolvimento de sistemas de IA. A iniciativa visa estabelecer diretrizes e responsabilidades para as companhias na criação e implementação de inteligência artificial, buscando um equilíbrio entre inovação e segurança em um setor em rápida expansão.
A Anthropic emitiu um alerta sobre o GLM-5.3, um modelo de IA de código aberto que demonstra capacidades cibernéticas avançadas, comparáveis ao Mythos Preview no benchmark ExploitBench. Em testes, o GLM-5.3, quando operado por um especialista humano, apresentou um desempenho notável em atividades ofensivas. Preocupa ainda mais a facilidade com que seus mecanismos de segurança podem ser contornados: prompts manipuladores subverteram os guardrails em 64% das tentativas, enquanto o preenchimento dos 'thinking tokens' elevou essa taxa para 92%. A Anthropic ainda destaca a existência de versões 'obliterated' do modelo, totalmente desprovidas de proteções. Este cenário sublinha a crescente necessidade de vigilância e gestão de riscos em face da proliferação de IAs com potencial dual-use.
O Gold Star Mortgage Financial Group está sob fogo cruzado judicial. Clientes entraram com uma ação coletiva após um suposto ataque do grupo de ransomware BrainCipher, que teria roubado mais de 10 mil arquivos da credora hipotecária. A violação expôs dados sensíveis, incluindo nomes completos, CPFs (SSNs), endereços residenciais e informações de contato. A rapidez da ação legal, em menos de 48 horas após a divulgação do incidente, sublinha a crescente preocupação com a proteção de dados em ambientes corporativos e o impacto direto na confiança do consumidor.
Pesquisadores identificaram uma técnica de execução de código que explora os 'cancellation points' POSIX, manipulando o processo de desmonte da stack. O método envolve a execução de bytecode DWARF para corromper dados .eh_frame_hdr, permitindo a inserção e execução de código malicioso. Embora tenha surgido em ambientes de Capture The Flag (CTF), especialistas alertam que esta vulnerabilidade pode ter implicações significativas para a segurança de sistemas em cenários reais, representando uma nova superfície de ataque para defesas tradicionais.
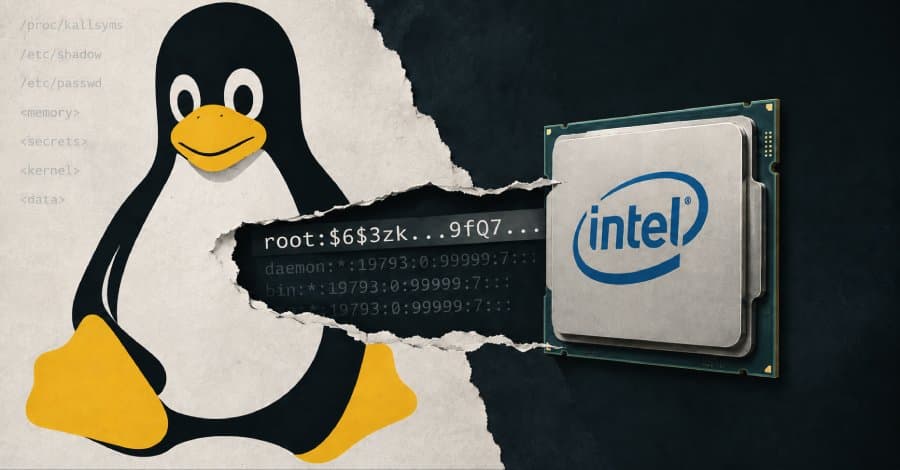
Pesquisadores da VUSec e da Scuola Superiore Sant'Anna identificaram o Branch Target Reuse (BTR), uma nova variante do Spectre-v2 que compromete a segurança ao reutilizar entradas obsoletas de previsão de branch em engines JIT, mesmo após a liberação e realocação de código. Provas de conceito demonstraram a extração do hash da senha de root em sistemas Linux com JIT cBPF, em questão de minutos, mesmo em plataformas Intel já atualizadas com defesas padrão. Mitigações foram integradas ao kernel Linux (CVE-2026-64507, CVE-2026-64508), enquanto a Mozilla opta por isolamento de sites em vez de correções baseadas em IBPB.
Pesquisadores alertam sobre uma grave vulnerabilidade na soundbar Creative Sound Blaster Katana V2X, batizada de Pwnd Blaster. A falha permite que um invasor, a até 15 metros, injete firmware malicioso via Bluetooth, sem autenticação ou contato físico. Isso é possível devido à exposição do protocolo CTP de controle via BLE e à validação trivial de checksum SHA-256 nas atualizações. Ao instalar um firmware modificado, que adiciona um descritor HID de teclado USB e reutiliza uma tarefa de diagnóstico, a soundbar é transformada em um dispositivo BadUSB. Isso permite a execução de comandos arbitrários no PC conectado, como demonstrado por um payload de prova de conceito que digita 'echo pwned'. A Creative inicialmente não reconheceu a vulnerabilidade, e o Bluetooth permanece ativo mesmo em modo de suspensão, sem controle do usuário.