Pesquisadores da Fenrisk revelaram uma falha crítica, identificada como CVE-2026-56004, no backend Mercurial do Open Build Service (obs_scm). A vulnerabilidade, resultante de uma injeção de argumentos no Mercurial, possibilitava que um invasor manipulasse o campo '_service revision' para inserir um 'pre-update hook' e, assim, executar comandos arbitrários no servidor. Para ser explorada, a falha exigia que a vítima utilizasse Mercurial, com um repositório HTTP(S) acessível e a conclusão de um clone bem-sucedido. A openSUSE agiu prontamente, implementando a correção em 2 de julho, adicionando um prefixo '--' antes da revisão e aconselhando a rejeição de revisões prefixadas com '-'.
Uma falha de segurança crítica do tipo SQL Injection, identificada como CVE-2026-48842, está sendo ativamente explorada em versões do Roundcube Webmail (1.6.0 a 1.6.15 e 1.7.0). Esta vulnerabilidade pré-autenticação, presente no plugin virtuser_query, permite que invasores executem comandos arbitrários no banco de dados e acessem informações confidenciais. A urgência da situação exige que administradores de sistemas atualizem imediatamente suas instalações para as versões 1.6.16 ou 1.7.1, ou desabilitem o plugin afetado, para mitigar o risco de comprometimento de dados e infraestrutura.
Uma vulnerabilidade crítica de path traversal (CVE-2026-86360) no Dell System Update (DSU) expõe servidores PowerEdge a ataques remotos, permitindo que invasores não autenticados executem código com privilégios de root. A Dell também corrigiu outras quatro falhas de alta gravidade no DSU, incluindo duas que facilitam a execução remota de código (CVE-2026-63697, CVE-2026-71168) e duas para escalada de privilégios (CVE-2026-86361, CVE-2026-86362). Embora nenhuma exploração tenha sido relatada, a atualização para o DSU 2.3.0.0 ou posterior é crucial para administradores evitarem tais ameaças e protegerem seus sistemas contra acesso não autorizado.
Uma vulnerabilidade crítica, CVE-2026-71885, foi descoberta no Bouncy Castle, afetando versões Java anteriores à 1.86. Essa falha permite que cibercriminosos se passem por usuários legítimos e interceptem comunicações criptografadas em grupos que utilizam o padrão Messaging Layer Security. A raiz do problema está na validação inadequada de certificados, possibilitando que invasores burlem protocolos de segurança ao apresentar credenciais falsas. Empresas e desenvolvedores são URGENTEMENTE aconselhados a atualizar para a versão 1.86 para reforçar a segurança e garantir a integridade da comunicação, protegendo dados sensíveis de vazamentos e manipulações.
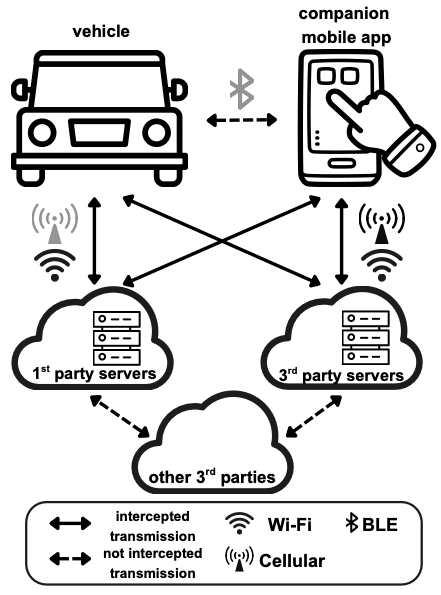
Uma investigação conjunta da Northeastern University e da Consumer Reports analisou o tráfego Wi-Fi de 21 veículos e detectou que 19 deles estabeleciam comunicação com terceiros, incluindo domínios de anúncios e rastreamento. Sete aplicativos veiculares transmitiam dados sensíveis, como VINs, e-mails, telefones ou localização precisa para rastreadores. Quatro aplicativos da GM, por exemplo, compartilharam VINs com dez empresas, como Meta, Google e Acxiom. O pareamento de um app complementar quase dobrou a exposição a rastreadores. A maioria dos 17 fabricantes contatados transferiu a responsabilidade aos proprietários, exceto a Honda, que aprimorou suas políticas para evitar o envio de geolocalização precisa a terceiros envolvidos no rastreamento de usuários.
Um incidente grave de segurança cibernética na Dinamarca resultou na exposição de dados sensíveis de aproximadamente 8,8 milhões de indivíduos. Nomes completos, endereços residenciais e números de identificação pessoal (CPR) foram comprometidos após invasores acessarem o Registro Central da População. A investigação preliminar aponta que o acesso foi obtido utilizando credenciais de login legítimas pertencentes a uma empresa dinamarquesa, levantando sérias questões sobre gestão de acessos e segurança de parceiros. O caso sublinha a criticidade da proteção de infraestruturas estatais e a necessidade de revisitar políticas de segurança para prevenir acessos indevidos por terceiros.
Saif al-Din Khader, conhecido como 'Rey' e suposto integrante do notório grupo de hackers ShinyHunters, foi detido na Jordânia. Fontes indicam que Khader está cooperando ativamente com o FBI, fornecendo acesso a seus dispositivos e comunicações para identificar outros membros da organização. Entre as evidências, há uma amostra de dados roubados do próprio FBI, contendo informações sensíveis de funcionários, incluindo identidades, detalhes de trabalho e registros médicos e psiquiátricos. A prisão ocorre após o desaparecimento do site do grupo na dark web, que coincidiu com a detenção de outro suposto membro na Holanda, sinalizando um avanço significativo na luta contra o cibercrime.
O Google anunciou a suspensão de seu programa de recompensas por vulnerabilidades em software de código aberto (Open Source Software Vulnerability Rewards Program), a partir de 1º de outubro. A decisão foi motivada por um "aumento significativo" de relatórios de bugs gerados por IA, que sobrecarregaram tanto os mantenedores de projetos quanto os engenheiros da empresa. Este cenário levanta questões cruciais sobre a eficácia e sustentabilidade dos programas de recompensa diante da crescente capacidade das IAs em identificar e reportar vulnerabilidades.
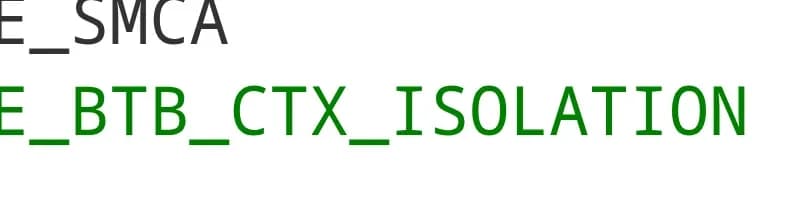
O kernel Linux 7.4 receberá um avanço significativo em segurança com a integração do recurso BTB CTX Isolation, desenvolvido para os processadores AMD Zen 6. Este aprimoramento garante a segregação dos contextos do preditor de branch (BTB) entre os modos de operação de usuário/kernel e guest/host. A iniciativa eleva o padrão de isolamento e proteção em ambientes virtuais e de execução de código privilegiado, crucial para a integridade de sistemas modernos.
Uma grave vulnerabilidade no macOS, a CVE-2026-65400, permitiu que agentes maliciosos explorassem Macs através da porta 5900, resultando na instalação de mineradores de Monero com privilégios de root. O incidente foi revelado por Ben Thompson, que, ao manter o compartilhamento de tela ativo para gerenciar um Mac Mini sem monitor, teve seu sistema comprometido. A falha expôs a lacuna nas atualizações automáticas de segurança da Apple, que não incluíram o patch essencial. Thompson critica as políticas da Apple que tendem a um gerenciamento de dispositivos mais restritivo, impactando a flexibilidade e segurança de agentes autônomos. Esta brecha sublinha a importância de uma gestão de vulnerabilidades rigorosa e a necessidade de as empresas manterem a segurança de seus dispositivos atualizada.
O grupo de ransomware Warlock, também identificado como Longlegs e Storm-2603, intensificou suas atividades, mirando quatro grandes organizações de língua espanhola ou portuguesa em apenas dois meses. Entre as vítimas estão uma concessionária de água, uma provedora de telecomunicações, um governo regional e uma universidade, indicando um foco em infraestruturas e serviços essenciais. A campanha explora vulnerabilidades conhecidas no Microsoft SharePoint, empregando técnicas avançadas como sideloading de DLLs, uso de drivers vulneráveis, túneis remotos do VS Code e replicação SYSVOL para a proliferação do ransomware via Active Directory, ressaltando a sofisticação da ameaça e a necessidade de defesas robustas.
Dois incidentes alarmantes de cibersegurança foram revelados, expondo vulnerabilidades críticas em órgãos federais dos EUA. No Departamento de Defesa, uma intrusão prolongada resultou no vazamento de informações sensíveis de 2,8 milhões de indivíduos, incluindo números de Seguro Social, endereços e dados militares do Defense Manpower Data Center. Em paralelo, o grupo ShinyHunters reivindicou o acesso e a divulgação de registros de funcionários do FBI, especificamente aqueles envolvidos em investigações de alta sensibilidade ligadas a China e Rússia. A falta de informações detalhadas das autoridades sobre os vetores de ataque, negociações ou comprovações da não utilização dos dados agrava a preocupação, sublinhando a necessidade urgente de revisão e fortalecimento das defesas cibernéticas governamentais. Este cenário reforça a importância da gestão de vulnerabilidades e da proteção de dados para a segurança nacional e para a integridade de informações cruciais.
Em um precedente significativo para a privacidade de dados e a segurança da informação, um juiz federal proferiu uma decisão que impacta diretamente o uso de tecnologias de reconhecimento de placas. O magistrado determinou que um delegado de Tulsa violou a Quarta Emenda da Constituição ao realizar buscas no banco de dados da Flock sem um mandado específico. Esta decisão suprimiu as evidências resultantes, marcando uma das primeiras vezes que uma corte considera inconstitucional a coleta e pesquisa de dados da Flock nestes termos. A medida sublinha a crescente preocupação com a vigilância em massa e as implicações legais para empresas e agências que utilizam tais ferramentas sem as devidas salvaguardas.
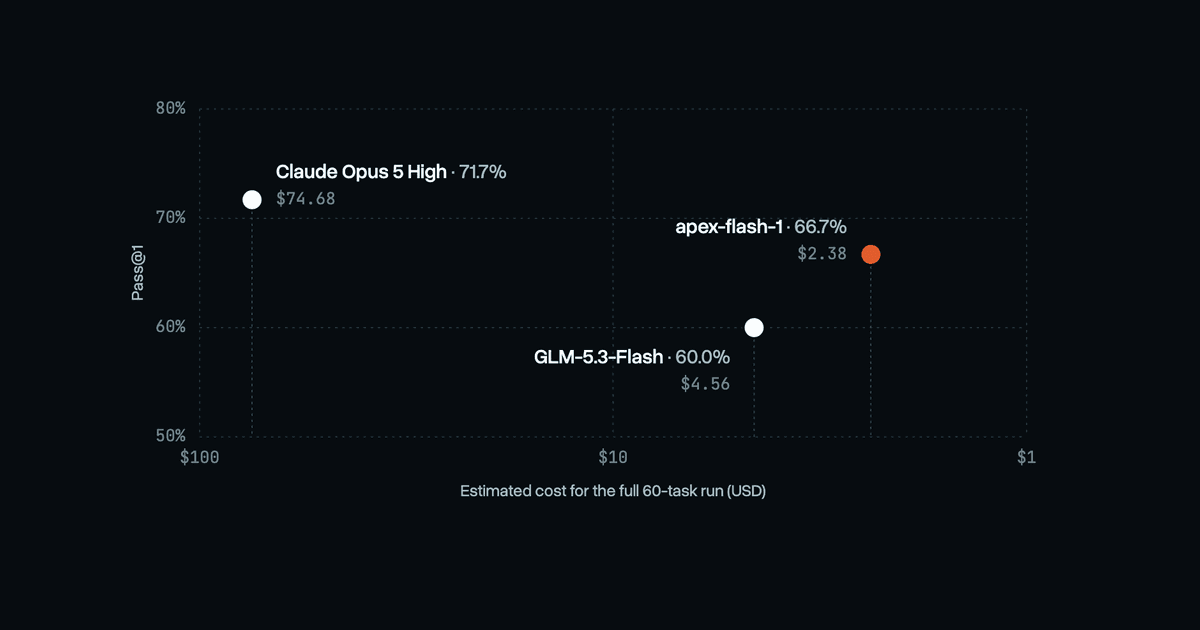
O Apex Flash-1, uma inovação da Cantina e Yeta Labs, emerge como um novo modelo de IA de pesos abertos, concebido para revolucionar a pesquisa em segurança. Baseado no GLM-5.3-Flash e aprimorado com aprendizado por reforço GRPO, ele foi treinado em 150 tarefas derivadas de 50 cenários reais de vulnerabilidade. Em avaliações internas, o Apex Flash-1 resolveu 40 de 60 tarefas, superando o modelo base e aproximando-se do desempenho do Claude Opus 5 High, mas com um custo de execução drasticamente inferior (US$ 2,38 contra US$ 74,68). Desenvolvido para atuar como um modelo 'worker' orquestrado por sistemas maiores, ele oferece também uma versão otimizada para equipes que gerenciam agentes de segurança auto-hospedados, prometendo eficiência e economia significativas no combate às ameaças cibernéticas.
O grupo de ameaças TA419, supostamente ligado à espionagem chinesa, tem intensificado suas campanhas de phishing sofisticadas, visando especialistas em políticas dos EUA. A Proofpoint revelou que os atacantes forjaram a identidade de Lynne Edwards Parker, Heidi Crebo-Rediker e um executivo da Anthropic, oferecendo falsas oportunidades de trabalho em comitês ou colaboração em relatórios. Os e-mails maliciosos direcionavam as vítimas para páginas protegidas pela Cloudflare, que simulavam o OneDrive, e utilizavam a técnica de Browser-in-the-Browser, baseada em Evilginx, para roubar credenciais e cookies de sessão do Microsoft 365, expondo a complexidade e o perigo de tais ataques no cenário atual de cibersegurança.
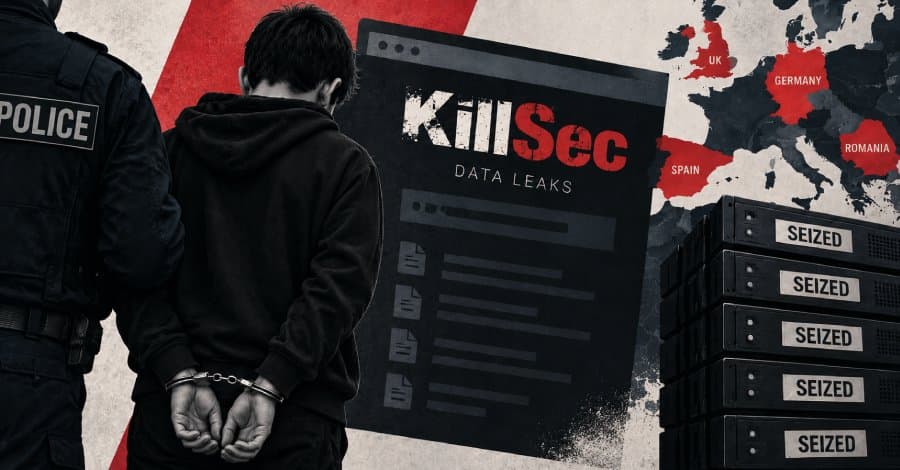
Autoridades espanholas anunciaram a prisão de um adolescente de 16 anos em Alicante, apontado como o líder do grupo cibercriminoso KillSec. A operação, fruto de uma ação coordenada envolvendo Espanha, Grécia, Reino Unido e Romênia, desmantelou a infraestrutura do grupo, resultando na apreensão de seu site de vazamentos, cinco domínios e cinco servidores, com um volume impressionante de 110 TB de dados. A investigação atribui ao KillSec cerca de mil ataques suspeitos, dos quais 500 foram confirmados como bem-sucedidos, evidenciando o impacto e a complexidade das operações juvenis no cenário de cibersegurança.
A Apple anunciou uma medida crucial para o macOS que exigirá autorização explícita do usuário para conceder Acesso Total ao Disco (Full Disk Access). A decisão visa mitigar os riscos apresentados por agentes de IA autônomos, que poderiam, em teoria, contornar os controles de privacidade e segurança existentes. Essa alteração, que não é uma proibição, mas um aprimoramento do consentimento, surge após incidentes como o relatório sobre o agente Muse da Meta e uma vulnerabilidade no aplicativo ChatGPT para Mac. A Apple não especificou a versão do macOS ou a data de lançamento para essa implementação, que impactará aplicações como ChatGPT, Claude e OpenClaw, conhecidas por frequentemente solicitarem FDA.
A Epic, gigante do setor de registros médicos, paralisou grande parte do desenvolvimento de novos produtos por aproximadamente seis semanas. A decisão drástica foi tomada após testes internos revelarem falhas de segurança críticas no MyChart, seu sistema de prontuários eletrônicos, que expunham dados sensíveis de pacientes. A medida visa priorizar a correção dessas vulnerabilidades, reforçando a segurança da informação e a proteção da privacidade dos usuários.
A Vercel confirmou a descoberta de um zero-day no KVM, reportado pelo pesquisador Paulos Yibelo, que permitiu o acesso root no host a partir de um código de convidado. Essa vulnerabilidade compromete diretamente o isolamento das microVMs Firecracker, utilizadas pela Vercel Sandbox para isolar cargas de trabalho não confiáveis e agentes de IA. O CEO da Vercel, Guillermo Rauch, confirmou o bug e uma recompensa máxima de US$ 50 mil. Detalhes técnicos como CVE, versões do kernel afetadas, cadeia de exploração ou o patch ainda não foram divulgados. Administradores que dependem do KVM para isolamento multi-inquilino devem permanecer vigilantes às futuras publicações da Vercel e aos alertas dos fornecedores Linux, evitando a falsa impressão de que a correção Januscape, não relacionada, mitigaria esta falha.
O projeto Fastify, conhecido framework web, inovou ao migrar o processo de release de seus aproximadamente 100 repositórios de uma gestão manual para uma automatizada via GitHub Actions, integrando a funcionalidade de npm Trusted Publishers. Essa mudança estratégica elimina a dependência de tokens npm de longa duração, substituindo-os por tokens OIDC de curta duração, estritamente vinculados a repositórios, workflows e ambientes específicos. Os lançamentos são iniciados de forma controlada através de `workflow_dispatch`, exigindo a aprovação da equipe `fastify/release` em um ambiente restrito ao branch principal. A publicação é realizada com proveniência garantida, utilizando um workflow reutilizável com "SHA-pinning". Essa abordagem aumenta a segurança, permitindo que mantenedores repliquem a configuração com `npm trust github` (npm 11.15.0+) e a API de ambientes do GitHub, o que por sua vez permite a remoção dos direitos de publicação npm de não administradores, minimizando riscos de segurança.