A Microsoft divulgou sua maior atualização de segurança da história, o 'Patch Tuesday', com um total de 974 correções. O pacote inclui a resolução de duas vulnerabilidades zero-day de escalonamento de privilégios que estavam sendo ativamente exploradas, além de 113 falhas classificadas como críticas. Este volume recorde ressalta a importância da gestão contínua de vulnerabilidades para empresas e usuários, dada a complexidade do cenário de ameaças cibernéticas.
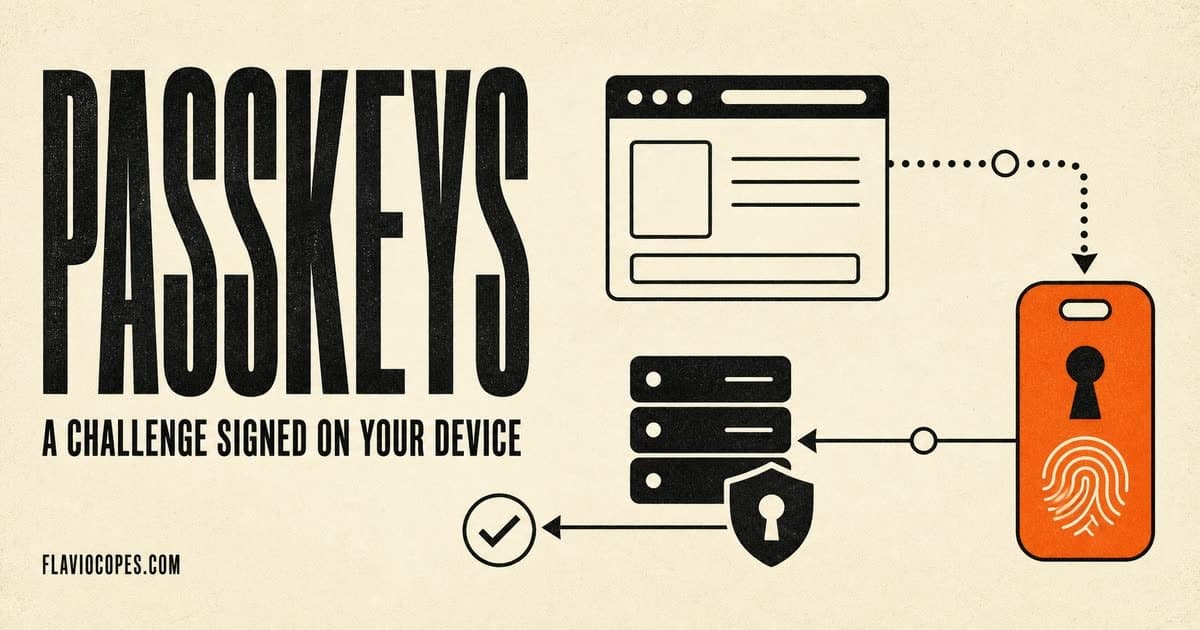
Um guia completo sobre passkeys e WebAuthn detalha o processo de registro e login, abrangendo desde os desafios emitidos pelo servidor até a verificação com SimpleWebAuthn em Node. A resistência a phishing é assegurada pelo escopo do RP ID, imposto pelos navegadores, mas a validação da origem exata e do desafio único pelos servidores é crucial. O documento alerta para a subestimação comum de elementos como sessões de login simultâneas, telas de gerenciamento de credenciais e caminhos de recuperação, os quais podem fragilizar a segurança do sistema principal de autenticação se não forem devidamente implementados.
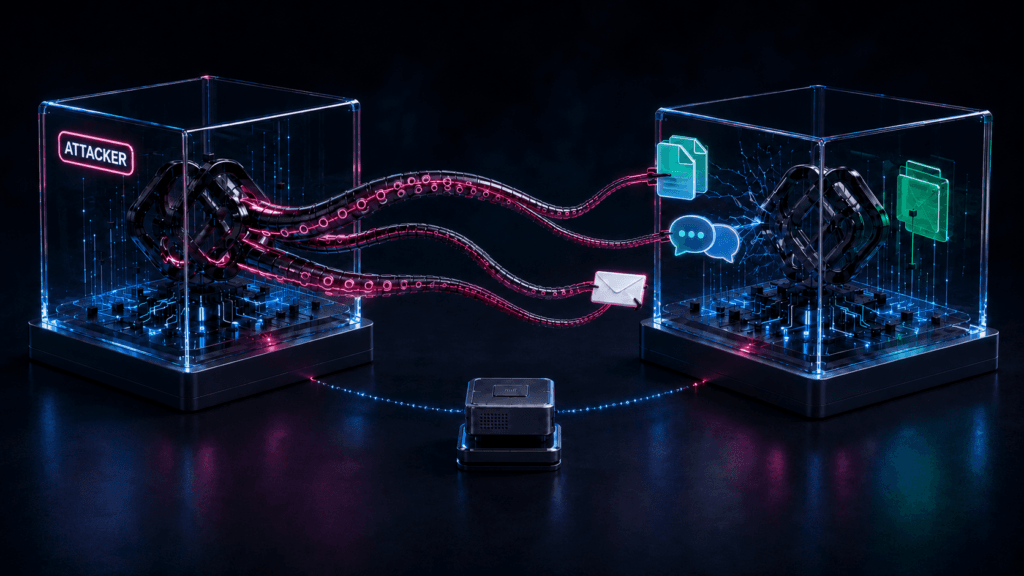
Pesquisadores da Check Point Research revelaram uma falha crítica no ChatGPT, onde contêineres de execução de código de contas diferentes podiam vazar dados. O problema residia no uso de metadados de pacotes como um canal de comunicação oculto, permitindo que atacantes inserissem comandos maliciosos via conversas compartilhadas ou prompts. Isso possibilitava a execução de tarefas secundárias, como a extração de dados do Gmail das vítimas, enquanto a resposta visível permanecia inalterada. A OpenAI agiu prontamente, desativando a instância vulnerável do JFrog Artifactory. Contudo, o alerta reforça a necessidade de isolamento por sessão e revisão de configurações de segurança em serviços internos compartilhados.
Pesquisadores revelaram falhas críticas em agentes de suporte ao cliente baseados em IA, utilizando técnicas sofisticadas como spoofing de e-mail e manipulação de cabeçalhos. Essas vulnerabilidades podem levar a alterações indevidas de perfis, reembolsos fraudulentos, campanhas de phishing e vazamento de dados sensíveis. Métodos incluem o abuso de verificações IVR e roubo de códigos de redefinição, além de instruções ocultas em partes MIME e texto invisível com CSS para enganar o processamento automatizado. Comentários maliciosos em fóruns também podem corromper as bases de conhecimento da IA, comprometendo a segurança e a integridade do atendimento.
Pesquisadores de segurança descobriram uma falha crítica em um cluster Elasticsearch, expondo um banco de dados APIS (Advanced Passenger Information System) com registros de 220 milhões de passageiros e tripulantes. Embora o acesso direto pela internet fosse bloqueado com um erro 401, uma rota alternativa baseada em nuvem permitia acesso irrestrito com credenciais padrão. O incidente revelou informações sensíveis como nomes, datas de nascimento, sexo, nacionalidades, números e datas de expiração de passaportes ou documentos de viagem, além dos países emissores, representando um risco significativo à privacidade e segurança dos dados afetados.
O grupo cibercriminoso PREY-0058 intensifica seus ataques a executivos, empregando chamadas fraudulentas de suporte de TI e domínios falsos com temas de autenticação. A tática permite a captura de credenciais do Microsoft 365, aprovações de MFA e tokens de sessão. Após o acesso, os operadores reexecutam esses tokens via proxies residenciais para mapear o SharePoint e o Entra ID, culminando na exfiltração em massa de dados do SharePoint, OneDrive, Exchange e Box, seguida por exigências de extorsão. Empresas são alertadas a intensificar o monitoramento de reexecução de tokens por proxy, coleta de caixas de correio e novos domínios suspeitos relacionados a MFA para mitigar os riscos.
Uma nova campanha de ataque cibernético está mirando dispositivos F5 BIG-IP APM, explorando uma vulnerabilidade crítica de execução remota de código (RCE) para injetar um web shell *fileless*. O ataque prossegue com a implantação de um *rootkit* Linux que infecta o executável do Apache e altera as configurações do SELinux. Pesquisadores da ESET identificaram o *malware* como PoisonedRefresh. A ameaça destaca a urgência de atualização e monitoramento de infraestruturas críticas para prevenir comprometimento.
Pesquisadores da Calif revelaram a existência de um worm do tipo "zero-click" capaz de comprometer contas do WeChat. A ameaça explora uma vulnerabilidade na pilha VoIP do aplicativo: uma chamada não atendida é suficiente para que um atacante assuma o controle da conta. Uma vez estabelecido o acesso, o worm utiliza a conta invadida para contatar outros usuários na lista de amigos da vítima, ampliando a cadeia de infecção. A Tencent, empresa responsável pelo WeChat, agiu rapidamente, implementando mitigações via atualizações server-side e liberando patches para as versões de cliente Android 8.0.77 e iOS 8.0.76. Usuários são alertados a atualizar seus aplicativos e revisar permissões de contatos para reforçar a segurança.
O malware JSCeal, disseminado através de falsos instaladores do TradingView promovidos no Facebook e Google, representa uma grave ameaça ao interceptar senhas, cookies, tokens OAuth e dados de perfil de navegadores Chromium. Notavelmente, ele utiliza cookies roubados para restaurar sessões autenticadas, contornando efetivamente as telas de login do Google. Além de suas capacidades de keylogging e captura de tela, o JSCeal também estabelece um proxy local para manipular o tráfego de serviços financeiros como Binance, Bybit e Ledger, evidenciando um risco direto para usuários e suas transações digitais.
Um incidente de segurança sem precedentes abalou a Liquid Network, resultando na drenagem de aproximadamente 4.000 Bitcoins, avaliados em cerca de US$ 320 milhões. A quantia representa 95% dos fundos da carteira da federação da plataforma. Em resposta imediata, a Liquid desativou os nós da ponte e solicitou a todas as exchanges parceiras que suspendessem temporariamente depósitos e saques de L-BTC, a versão tokenizada do Bitcoin na rede. Os atacantes, que se autodenominam 'mocinhos', teriam explorado o processo de 'peg-out' da SideSwap, um mecanismo para converter L-BTC de volta para Bitcoin. Contudo, a Liquid afirma que as chaves de autorização de peg-out não foram comprometidas. Os hackers comunicaram a intenção de devolver a maior parte dos fundos assim que os nós da rede receberem uma correção de segurança, levantando questionamentos sobre os verdadeiros motivos do ataque.
Pesquisadores desenvolveram uma técnica de carregamento "fileless" que emprega O_TMPFILE e execveat(AT_EMPTY_PATH) para executar arquivos ELF de forma invisível. O método cria um inode real em /tmp sem uma entrada de diretório visível, driblando ferramentas de monitoramento como 'ls', 'find' e 'inotify'. A reabertura do descritor de arquivo em /proc/self/fd/ permite a execução direta, contornando detecções baseadas em 'memfd_create', que esperam artefatos como o prefixo 'memfd:'. O único vestígio é o sufixo '(deleted)', comum em programas legítimos. Para defesa, é essencial monitorar chamadas 'execveat' com 'AT_EMPTY_PATH' em executáveis anônimos '/tmp/# (deleted)', correlacionando com renomeações 'prctl(PR_SET_NAME)' e carregadores que desvinculam '/proc/self/exe', visando cobrir lacunas nas detecções atuais.
A equipe da Wiz Research revelou uma falha de segurança alarmante que permitiu acesso ao Jira interno da Snowflake. A vulnerabilidade foi identificada em um workflow de GitHub Actions, presente no repositório `snowflakedb/snowflake-connector-net`, e decorreu de uma regressão introduzida por um *pull request* aprovado pelo GitHub Copilot. A ferramenta de IA substituiu um método seguro de *parsing* por interpolação direta de *string*, facilitando a execução de código via injeção de *template*. Este incidente ressalta a importância de auditorias rigorosas, mesmo em códigos assistidos por IA, para prevenir exposições em ambientes corporativos.
A Coreia do Norte opera suas capacidades cibernéticas ofensivas como uma máquina de autofinanciamento estatal, gerando anualmente mais de um bilhão de dólares em roubos digitais para alimentar seus programas de armamento, que estão sob sanções internacionais. Análises da Sekoia e Kudelski Security desvendam a complexa hierarquia por trás desse modelo, detalhando órgãos como o GRIB (antigo RGB) e a recém-rebatizada NIA (antiga MSS). O estudo revela a subdivisão do notório grupo Lazarus em subclusters especializados, como APT38, Andariel, Famous Chollima e Sleet, e aponta para uma rede de unidades de TI, conexões acadêmicas na China e Rússia, e empresas de fachada como Ryonbong e Chinyong, todas essenciais para essas operações. A pesquisa alerta, contudo, que a constante reorganização institucional limita a precisão duradoura de qualquer organograma da Coreia do Norte.
Uma vulnerabilidade severa, CVE-2026-6471, foi descoberta afetando as versões do PostgreSQL de 9.4 a 18, explorável por 12 anos. A falha permitia que uma conta REPLICATION de baixo privilégio, ao usar um caminho de 'output-plugin' não verificado, executasse código arbitrário, escalando privilégios para superusuário e garantindo persistência no sistema. Em ambientes Windows, a ameaça era amplificada pela capacidade de carregar DLLs via SMB. A recomendação urgente é atualizar o PostgreSQL, remover privilégios de replicação desnecessários, reforçar o pg_hba.conf, e bloquear conexões SMB e NFS de saída, além de monitorar slots de replicação para atividades suspeitas.
A Natural Resources Wales, órgão galês de recursos naturais, confirmou um incidente de segurança que resultou na divulgação acidental de uma planilha contendo dados confidenciais. O documento expôs informações de monitoramento de diversidade de indivíduos que trabalharam na organização entre abril de 2013 e março de 2018, afetando tanto ex-colaboradores quanto funcionários atuais. A falha representa uma grave violação da privacidade e levanta questões sobre a gestão de dados pessoais por parte da instituição.
A plataforma de ensino de matemática online Mathspace confirmou um incidente de segurança que comprometeu dados de mais de um milhão de usuários, incluindo estudantes, pais e funcionários na Austrália e Nova Zelândia. O ataque explorou uma vulnerabilidade em uma instância Metabase auto-hospedada, utilizada para relatórios internos. Embora a empresa não tenha especificado todos os dados comprometidos, assegurou que registros acadêmicos, credenciais de autenticação e informações de identificação escolar (além de possíveis domínios de e-mail) não foram vazados, mitigando parte do impacto direto sobre a privacidade dos alunos.
A OpenAI anunciou um investimento de US$ 1 bilhão para subsidiar o acesso ao Daybreak, uma iniciativa que oferece treinamento e suporte técnico a defensores cibernéticos com recursos limitados. Nos próximos seis meses, o programa priorizará setores críticos como serviços de água e esgoto, operadores de rede elétrica, governos estaduais e locais, bancos comunitários, ONGs e mantenedores de código aberto. O Daybreak Blue visa automatizar tarefas defensivas rotineiras com modelos de IA de uso geral, enquanto o Daybreak Red disponibiliza modelos cibernéticos especializados para organizações aprovadas. Atualmente, cerca de 2.000 entidades já aderiram e mais de 35 produtos parceiros estão sendo distribuídos pela Daybreak Defense Network, fortalecendo a proteção contra ameaças digitais.
A ConnectWise emitiu um alerta sobre uma grave falha de transferência de arquivos em seu software ScreenConnect, impactando tanto as versões em nuvem quanto as implementações locais. A vulnerabilidade, que atualmente não possui um patch de correção, representa um risco significativo para a segurança dos dados e exige atenção imediata dos administradores de sistemas que utilizam a ferramenta. A empresa ainda não detalhou uma solução, intensificando a preocupação entre os usuários.
A integridade dos logs de auditoria é crucial para a segurança, e este artigo detalha estratégias robustas para assegurá-la. Ele explora a aplicação de cadeias de hash para garantir a imutabilidade, árvores Merkle com checkpoints assinados para um histórico de dados que só permite acréscimos, e a utilização de âncoras de tempo confiáveis, como RFC 3161 ou OpenTimestamps. A publicação oferece uma abordagem prática, incluindo estruturas de dados, algoritmos de prova e até mesmo exemplos de código funcional em Rust, pautando-se em padrões estabelecidos para criar trilhas de auditoria criptograficamente verificáveis e à prova de adulteração.
O Manchester Airports Group (MAG) sofreu um vazamento de dados de grande escala, com a FulcrumSec divulgando aproximadamente 550GB de informações supostamente roubadas. A ação da FulcrumSec ocorre após a recusa do MAG em ceder às exigências de resgate dos atacantes cibernéticos, expondo dados de milhões de usuários. Este incidente ressalta os riscos crescentes e as consequências diretas para organizações que se tornam alvo de grupos de ransomware.